

مراقبة الذكاء الاصطناعي لن تنقذ أطفالك: Chat control يرفع رأسه مجددًا
مزيد من الخداع يُسهّل محاولة جديدة للمراقبة الجماعية في الاتحاد الأوروبي
مشاركة
لا يزال شبح المراقبة الجماعية يخيّم على أوروبا. على الرغم من كل التقدّم الذي أحرزته اللائحة العامة لحماية البيانات (GDPR)، لا يزال الالتفاف على تشفير البيانات هدفًا قائمًا.
للأسف، من الشائع جدًا أن تتخفّى انتهاكات حرياتنا المدنية في ثوب وعود بحمايتنا من الوحوش. يُعدّ مقترح الاتحاد الأوروبي "اللائحة التي تضع قواعد لمنع الاعتداء الجنسي على الأطفال ومكافحته" (لائحة CSA، أو CSAR) مثالًا صارخًا على ذلك. عاد التصويت على هذه اللائحة مجددًا في البرلمان الأوروبي هذا الأسبوع. لحسن الحظ، أُرجئ في نهاية المطاف أمس بسبب الجدل المحيط بما يصفه المدافعون عن الخصوصية بأنه ربما "أكثر مشروع قانون أوروبي انتقادًا على الإطلاق".
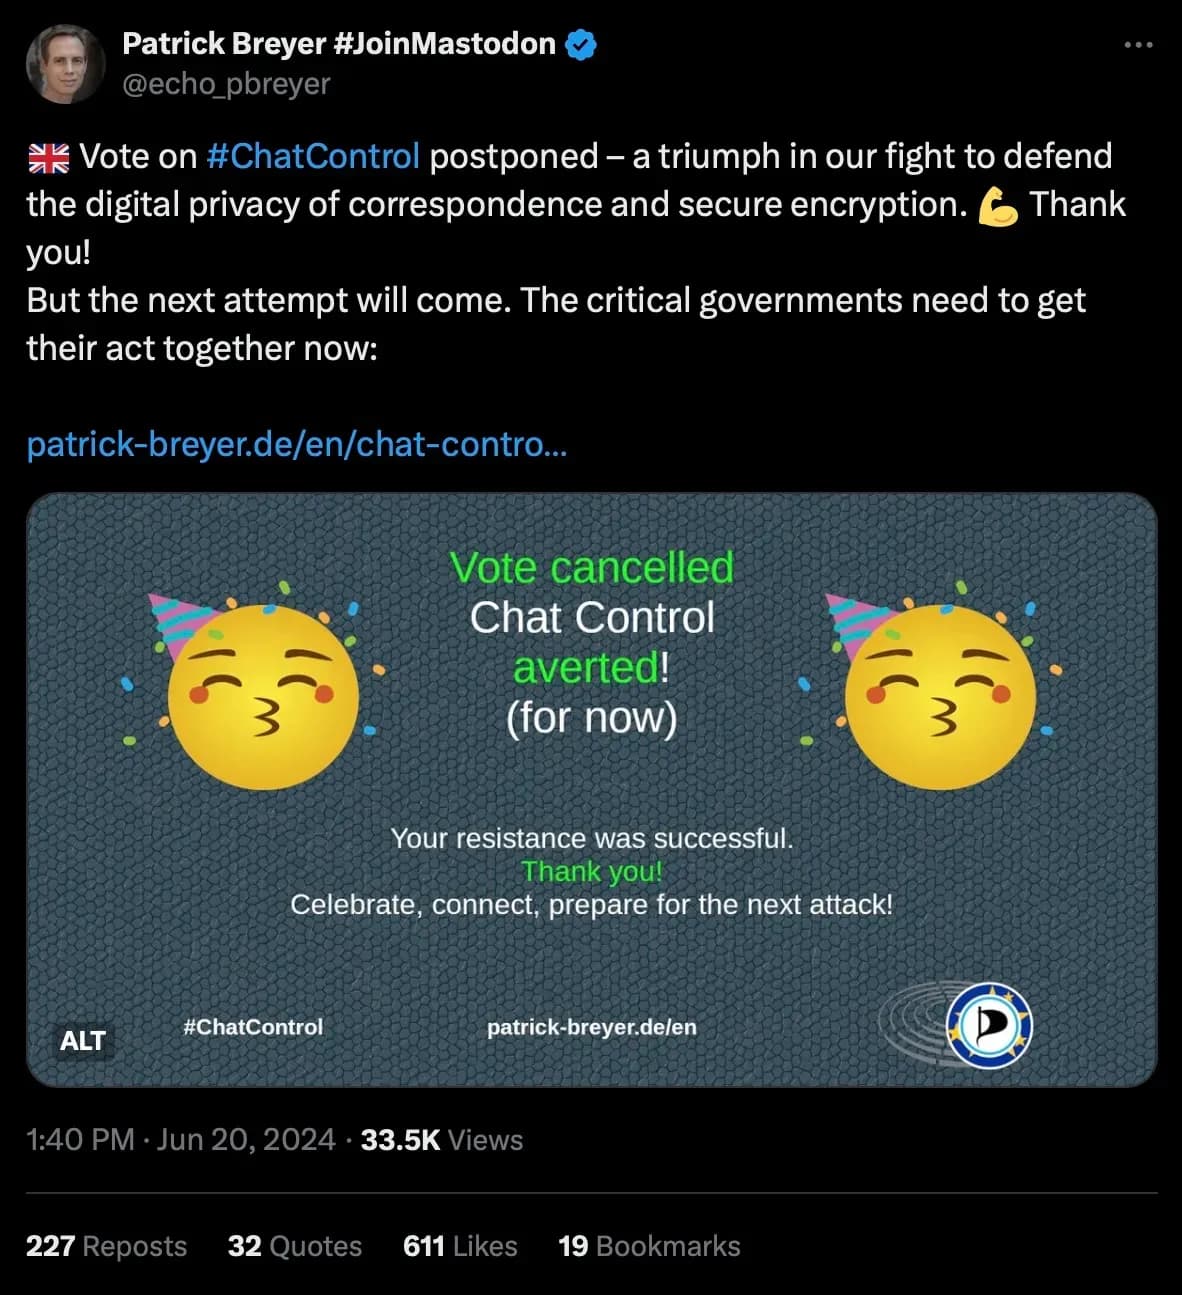
لقطة شاشة التُقطت في 21 يونيو 2024
توفّر لائحة CSAR في جوهرها لعملاء الويب تقنية مراقبة مدعومة بالذكاء الاصطناعي لتقويض التشفير الذي يحمي ملفات الجميع واتصالاتهم الشخصية. يجري هذا كله باسم مكافحة الاعتداء الجنسي على الأطفال، لكن لا تنخدع بهذا الذئب المتنكّر في ثوب حمل. يُعرَض على مواطني الاتحاد الأوروبي خيار زائف: اتصالات خاصة أم مفترسون جنسيون؟ لحسن الحظ، يرفع كثيرون، ومنهم أعضاء فريق Nym الأساسي ومجتمعها، أصواتهم بإلحاح ضدها.
يتابع فريق Nym عن كثب التقدّم الزاحف للنسختين 1.0 و2.0 من مشروع "Chat control" منذ بدايته عام 2022. وهو يسعى مرة أخرى إلى نقاش وتصويت محتمل بصياغة معدَّلة مضلِّلة. لكن التعديلات تخفّف فحسب من نبرة استراتيجيته في المراقبة الجماعية. كل هذا مجرد خفّة يد لمحاولة الالتفاف على التزامات GDPR بحماية التشفير من طرف إلى طرف. وبينما قد تترك لائحة CSAR التشفير دون مساس، يُقترح باب خلفي أكثر شؤمًا على التشفير، يُنفّذ مراقبة أعمق للأجهزة على نطاق جماعي.
فيما يلي ما هو على المحك في مقترح CSAR ولماذا يشكّل تهديدًا كبيرًا لخصوصية الجميع على الإنترنت في الاتحاد الأوروبي وعالميًا.
ما هو التحكم في الدردشة؟
تُعدّ تشريعات CSAR، التي أصبحت تُعرف لدى المنتقدين باسم "chat control"، محاولة تنظيمية لتحديد حركة بيانات المواد الإباحية والاعتداء على الأطفال وحجبها "قبل الإرسال". وفي حين لا ينبغي لأحد أن يختلف مع الهدف، يصرخ الخبراء من فوق أسطح المنازل بأن اللائحة المقترحة لن تكون فعّالة ببساطة. والأسوأ أنها تجيز وتفرض باب مراقبة خلفيًا في أجهزة قارة كاملة من المستخدمين.
المسح من جهة العميل (CSS)
الحل الذي تقترحه CSAR لمشكلة مواد الاعتداء الجنسي على الأطفال (المعروفة أيضًا باسم CSAM) هو المراقبة الجماعية عبر المسح من جهة العميل (CSS). بدلًا من المساس بعمليات الإرسال المشفّرة، فإنه يمسح البيانات على الأجهزة أو الخوادم قبل حدوث التشفير. من شأن هذا أن يقوّض أمان الاتصالات ومبادئ التشفير من طرف إلى طرف للجميع.
يُعدّ التشفير حجر الزاوية في الاتصال الآمن. عندما تفعل شيئًا عبر الإنترنت من خلال اتصال مشفّر — كإرسال صور شخصية إلى الأصدقاء أو العائلة، أو استخدام بطاقتك الائتمانية عبر الإنترنت — يمكنك أن تطمئن إلى حد معقول إلى أن الأطراف الخارجية لا تستطيع الوصول إلى بياناتك أو استغلالها. كانت الجهود الأصلية للائحة CSAR تأمل في إجبار خدمات الويب على كسر التشفير الذي يحمي محتوى اتصالات العملاء. ومع كسر التشفير، يمكن مسح جميع الرسائل بحثًا عن مواد مستهدَفة. لحسن الحظ، قوبل ذلك برد فعل عنيف هائل من المجتمع المدني والمدافعين عن الخصوصية.
ما يُقترح حاليًا هو تقنيات CSS التي تتيح قانونيًا لخدمات الويب مسح أو "مراقبة" الملفات والاتصالات على جهازك قبل تطبيق التشفير أصلًا. تخيّل أن Apple قادرة على مسح تطبيقي الصور والرسائل لديك بانتظام بحثًا عن نقاط بيانات مبرمجة مسبقًا تُعدّ تهديدًا. أو أن خدمة اتصالات خاصة تتلقى أمرًا قانونيًا بذلك. في الواقع، صرّحت رئيسة Signal علنًا بأنهم سيسحبون خدماتهم من الولايات القضائية الأوروبية بدلًا من السماح بمثل هذا التنازل عن أمان مستخدميهم.
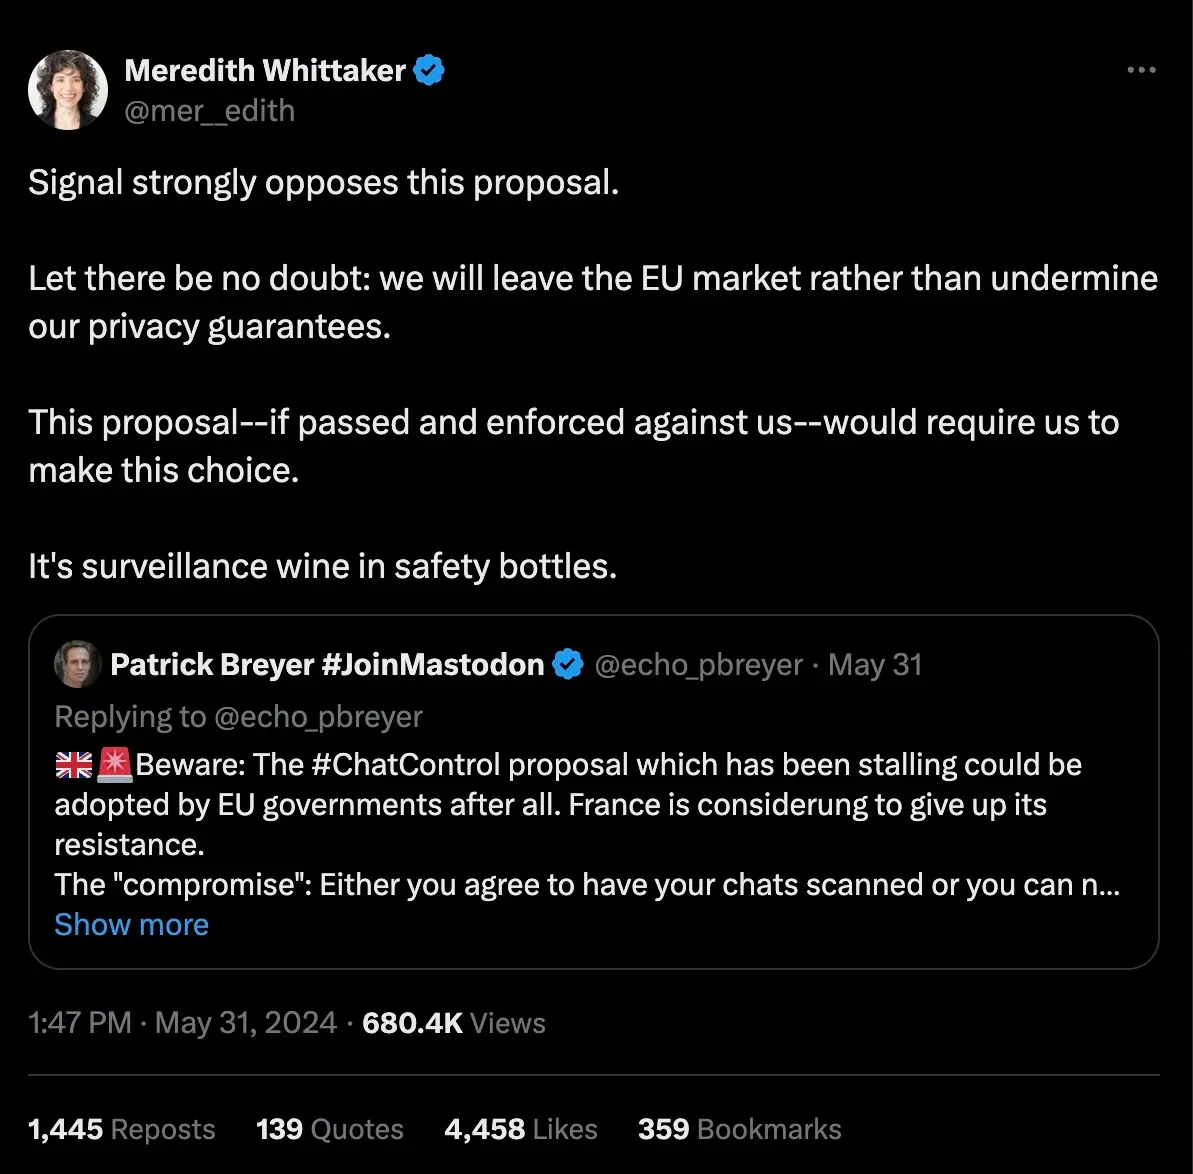
لقطة شاشة التُقطت في 21 يونيو 2024
علماء: تقنية CSS "معيبة بعمق"
يحتاج أي برنامج مسح للمراقبة إلى البحث عن شيء محدد. السؤال الكبير: هل يستطيع العثور على أهدافه بشكل واضح دون جلب بيانات غير ذات صلة؟ في حالة CSAR، الهدف المعلن هو مسح أجهزة المستخدمين بحثًا عن حالات محتملة لـCSAM. وهذا يعني، على سبيل المثال، صورًا تُظهر أطفالًا عراة أو بشكل جنسي، أو رسائل تصف أفعالًا من هذا القبيل. لكن كيف سيعمل هذا بالضبط؟
في الأساس، سيُمنح برنامج لتحليل البيانات، يُرجَّح أن يكون مدعومًا بالذكاء الاصطناعي، حق الوصول إلى محتوى الجميع غير المشفّر على جهاز أو خادم. سيضع النظام علامة على كميات هائلة من التهديدات المحتملة بناءً على نقاط البيانات قبل إرسال جميع الحالات إلى فريق بشري للتحقق. سيتمكن هذا الفريق حينها من الوصول إلى ملفاتك واتصالاتك الشخصية لتحديد ما إذا كنت قد ارتكبت أي خطأ. ثم يُحال المحتوى أو النشاط المشبوه إلى سلطات إنفاذ القانون لمزيد من التحقيق.
حذّر الباحثون بصوت عالٍ جدًا من مدى قابلية هذه التقنية للخطأ، سواء من الناحية التقنية أو كضرر للحريات المدنية. تخيّل حالة إيجابية كاذبة، حيث تُوسَم صور شخصية لأطفال أحد الوالدين بعلامة من قِبل خوارزمية ثم يطّلع عليها المحللون ويراجعونها قبل إحالتها إلى جهات إنفاذ القانون. حذّر علماء البيانات من أن مثل هذا "المسح محكوم عليه بعدم الفعالية"، وأنه عند تنفيذه على نطاق واسع سيخلق "آثارًا جانبية يمكن أن تكون ضارة للغاية للجميع على الإنترنت، ويمكن أن تجعل الإنترنت والمجتمع الرقمي أقل أمانًا للجميع".
الجدول الزمني
تُصارع لائحة CSAR طريقها عبر البرلمان الأوروبي منذ طرحها عام 2022. وهي تعود هذا الأسبوع بنقاش مجدوَل استراتيجيًا بعيدًا عن الأنظار، في ظل الانتخابات البرلمانية الأخيرة. إليك الجدول الزمني الرئيسي لمتابعة تقدّمها وتغييراتها ووضعها الحالي.
- 11 مايو 2022: طُرح المقترح الأصلي للائحة CSAR.
- يونيو 2022: كُشف أن الممثل الهوليوودي آشتون كوتشر كان يعمل مع مفوّضة الشؤون الداخلية إيلفا يوهانسون في الضغط من أجل ما كان يُسمّى حينها CSAR، لصالح Thorn، وهي منظمة شارك في تأسيسها. تبيع Thorn أدوات الذكاء الاصطناعي التي ستُستخدم لمسح أجهزة الناس. (تنحّى كوتشر لاحقًا عن رئاسة Thorn بعد دفاعه عن مغتصب مُدان).
- 13 أبريل 2023: قُدّم تقرير كلّف به البرلمان الأوروبي حول أثر مقترح CSAR إلى لجنة الحريات المدنية والعدالة والشؤون الداخلية في البرلمان الأوروبي.
- يوليو 2023: أُرسلت رسالة مفتوحة من 465 موقّعًا من العلماء والباحثين إلى المفوضية الأوروبية. يحذّر العلماء صراحةً من أوجه عدم الكفاءة المحتملة للتقنيات المقترحة ومن تقويضها لـ"مستقبل رقمي آمن لمجتمعنا" و"العمليات الديمقراطية في أوروبا وخارجها".
- 2 مايو 2024: أُرسلت رسالة مفتوحة جديدة من 312 عالمًا وباحثًا في 32 دولة إلى الاتحاد الأوروبي. يؤكدون مجددًا أن التغييرات في صياغة مقترح CSAR لن تغيّر التقنية "المعيبة بعمق" والخطيرة. شارك في تأليف الرسالة بارت بريneel، المدافع عن الخصوصية والأستاذ ومستشار Nym التقني.
- 13 فبراير 2024: يؤكد حكم المحكمة الأوروبية لحقوق الإنسان في قضية Podchasov ضد روسيا على دور التشفير من طرف إلى طرف في "تأمين وحماية خصوصية الاتصالات الإلكترونية" وضمان "التمتع بحقوق أساسية أخرى، مثل حرية التعبير".
- 20 يونيو 2024: جُدولت المناقشة والتصويت على نسخة CSAR المعدّلة بعد التأجيل (انظر البند 28 ضمن "العدالة والشؤون الداخلية"). أُلغي التصويت أخيرًا!
من المهم الإشارة إلى أن وثيقة CSAR مقترح تشريعي وليس لها أي أثر قانوني ما لم تُقرّها الهيئة البرلمانية. ومع ذلك، من المهم لمواطني الاتحاد الأوروبي التواصل مع ممثليهم والاحتجاج على هذه الجهود لانتهاك الحريات المدنية.
ألاعيب لغوية تشريعية
يمكن لطريقة التعبير عن الأمور باللغة أن تُحدث آثارًا كبيرة فينا: فعبارة مغرية قد تجعلنا نريد شيئًا لا نريده على الأرجح، أو تنفّرنا من شيء ليس سيئًا إلى هذا الحد. وأحيانًا تكون الصياغة رتيبة ومجرّدة إلى درجة أننا لا ندرك أن ما نبتلعه حبة سامة.
ندخل الآن إلى أحدث مقترحات CSAR بشأن "تقنيات إدارة المحتوى المرفوع". عند قراءة مئات الصفحات من اللوائح البرلمانية، يمكن بسهولة ألا تلفت عبارات كهذه الانتباه، وهذا بالضبط ما صُمِّمت له. فماذا تعني بالضبط؟
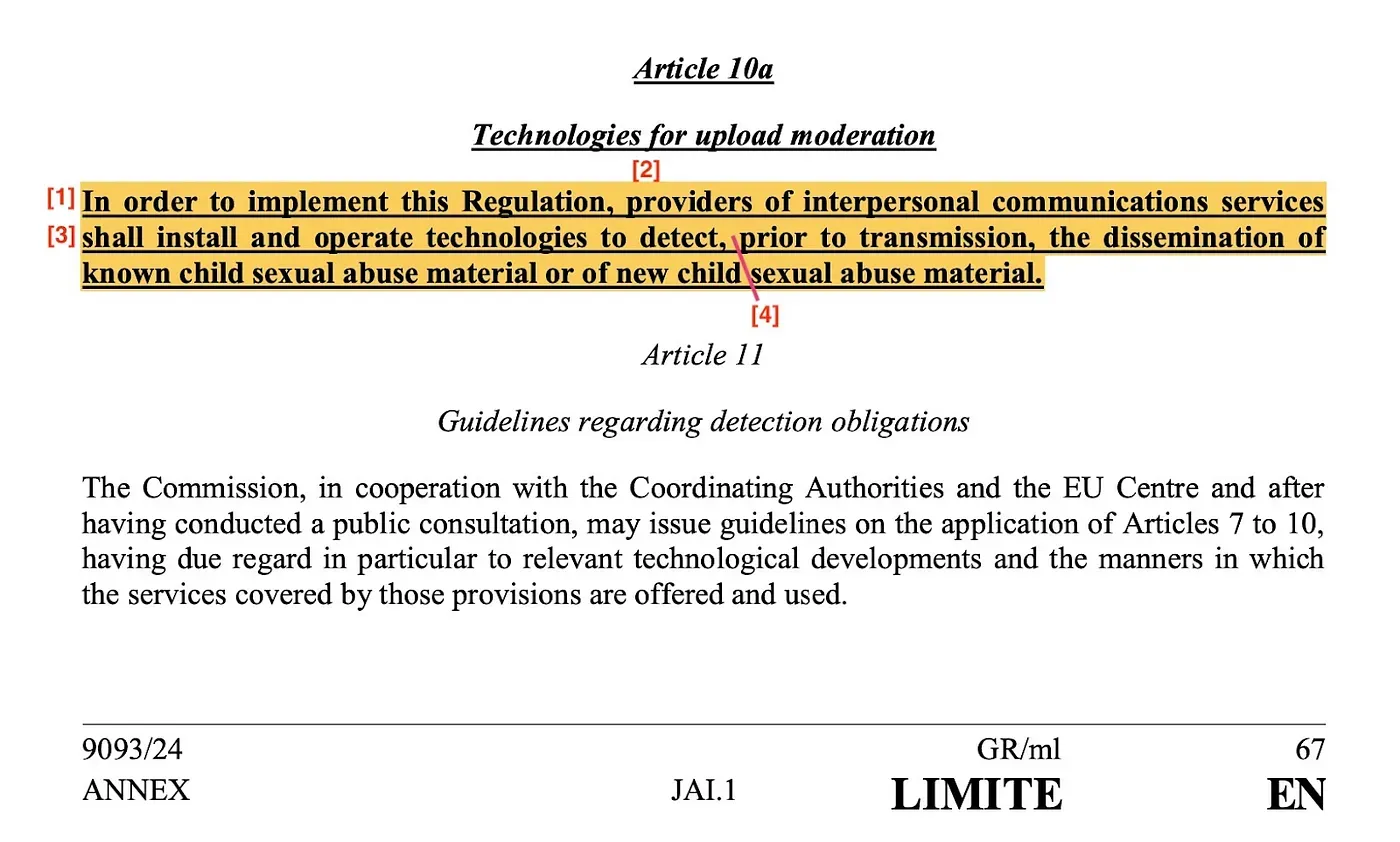
لقطة شاشة التُقطت في 21 يونيو 2024
لنفكّكها.
[1] "مزوّدو خدمات الاتصالات الشخصية" تعني أي خدمة ويب تتعامل مع اتصالاتك الرقمية مع الآخرين. هذا نطاق واسع. فهو ينطبق بوضوح على تطبيقات المراسلة مثل WhatsApp، وحتى تلك التي تركّز على الخصوصية والمشفّرة مثل Signal. لكنه ينطبق أيضًا على شركات أكبر مثل Apple التي توفّر خدمات الصور والمراسلة، ناهيك عن أنظمة التشغيل.
[2] الأمر القانوني بـ"يجب تثبيت وتشغيل" تقنيات CSS هذه يعني أن خدمات الاتصالات لن تكون قادرة على ذلك فحسب، بل يجب عليها ذلك (أو "shall").
[3] هذا هو لبّ المسألة: اكتشاف هدف المراقبة [4] "قبل الإرسال" يعني قبل التشفير. فبمجرد تطبيق التشفير، سيتطلب اكتشاف أي مواد رقمية مطلوبة كسر التشفير، وهو أمر غير مطروح. لذا فإن هذه التقنية تعادل مسحًا جماعيًا للأجهزة، لا يستطيع القيام به إلا مزوّدو الأجهزة أو مشغّلو التطبيقات وخدمات الويب نيابةً عن السلطات. وبما أن هدف البيانات المشفّرة هو الحماية من وصول أطراف ثالثة، فإن هذه التقنية هي في جوهرها باب خلفي للتشفير.
[4] وبينما قد يكون هدف هذا المسح اكتشاف CSAM، فإن تحديد موقعه يعني أن برامج الذكاء الاصطناعي تحصل أولًا على وصول إلى جميع بياناتنا أو اتصالاتنا. أولًا، هناك فرق كبير بين "مواد الاعتداء الجنسي على الأطفال المعروفة" (مثل صورة أو مقطع فيديو حدّدته السلطات بالفعل) و"مواد الاعتداء الجنسي على الأطفال الجديدة". ففي الحالة الأخيرة، قد ترتكب قدرات أي برنامج ذكاء اصطناعي أخطاء فادحة في التمييز بين المواد الإباحية للأطفال والصور العائلية الخاصة التي لا تحمل أي نية جنسية.
لذا فإن "إدارة المحتوى المرفوع"، التي تبدو بريئة كعبارة "التأكد من أن الناس ينشرون كمية معقولة فقط من المواد على الإنترنت"، تعني في الواقع "مراقبة بيانات مدعومة بالذكاء الاصطناعي على أجهزة جميع المستخدمين قبل التشفير لأغراض إنفاذ القانون". أضف "غير مُختبَرة" و"غير محتملة علميًا وعرضة للخطأ" إلى هذه "التقنية"، وسنقترب أكثر من الحقيقة.
كسر التشفير أم الالتفاف عليه من الخلف؟
دار الكثير من الرد العنيف على CSAR حول ما إذا كانت "تكسر" التشفير من طرف إلى طرف لعمليات إرسال البيانات. كان تشفير البيانات محميًا بموجب GDPR وعُزِّز مؤخرًا بقرار المحكمة الأوروبية لحقوق الإنسان الأخير في قضية Podchasov ضد روسيا (2024). وكما أشارت ميريديث ويتاكر، رئيسة Signal، فإن هذا لا يعدو كونه لعبة لغوية أو "إعادة تسمية":
"[إ]ن فرض المسح الجماعي للاتصالات الخاصة يقوّض التشفير جوهريًا. نقطة انتهى. […] يمكننا تسميته بابًا خلفيًا، أو بابًا أماميًا، أو 'إدارة المحتوى المرفوع'. لكن مهما سمّيناه، فإن كل واحد من هذه الأساليب يخلق ثغرة يمكن للهاكرز والدول المعادية استغلالها، ويُزيل حماية الرياضيات غير القابلة للكسر ويضع مكانها ثغرة عالية القيمة."
إن تمكين خدمات الويب التي تيسّر بياناتنا من مسحها كلها على أجهزتنا أو خوادمها قبل تطبيق أي تشفير أثناء الإرسال ليس "كسرًا للتشفير" من الناحية التقنية. في الواقع، الأمر أسوأ بكثير: إنه باب خلفي لخوارزميات ذكاء اصطناعي آلية تؤدي دور وسيط مراقبة في ربط بياناتنا الشخصية بالسلطات.
يحتوي مقترح CSAR على الكثير من الإشادة المتناقضة بقيمة التشفير من طرف إلى طرف:
"إن [ا]لتشفير من طرف إلى طرف"، كما تقرّ CSAR، "وسيلة ضرورية لحماية الحقوق الأساسية والأمن الرقمي للحكومات والصناعة والمجتمع."
ومع ذلك، فإن ما تسعى إلى إنشائه سيقوّض صراحةً خصوصية البيانات نفسها التي يُراد للتشفير حمايتها. تقنية المراقبة أو "الرصد"، كما يوضح المقترح (26a)،
"تضمن أن تتمكن آلية الكشف من الوصول إلى البيانات في صورتها غير المشفّرة لإجراء تحليل واتخاذ إجراء فعّالين، دون المساس بالحماية التي يوفّرها التشفير من طرف إلى طرف بمجرد إرسال البيانات."
كيف يمكن للمراقبة "الوصول إلى البيانات في صورتها غير المشفّرة […] دون المساس" بالتشفير من طرف إلى طرف هو قطعة وقحة من الهراء.
موافقة المستخدم
تغيير كبير آخر في مقترح CSAR هو أنه يجب طلب موافقة المستخدمين على استخدام تقنيات المراقبة هذه:
"ينبغي أن تظل مواد الاعتداء الجنسي على الأطفال قابلة للكشف في جميع خدمات الاتصالات الشخصية من خلال تطبيق تقنيات مدقَّقة، عند رفعها، بشرط أن يمنح المستخدمون موافقتهم الصريحة بموجب شروط وأحكام المزوّد."
ماذا يعني هذا بالضبط؟ يمكن لأي مستخدم لا يمنح موافقته على مسح بياناته أن يواصل استخدام خدمة الويب، ما دامت "لا تتضمن إرسال محتوى مرئي وعناوين URL". وهذا يمكن أن يجعل العديد من خدمات الاتصالات غير صالحة للعمل فعليًا. فتخيّل أنك تريد تطبيق مراسلة خاصًا، لكن الاتحاد الأوروبي يجبرهم على مسح بياناتك مسبقًا، وأنت ترفض لأسباب وجيهة. وبما أن التطبيق يتيح أيضًا إرسال الصور والروابط، فلا يمكنك استخدام الخدمة ببساطة.
خاتمة
أُرجئ التصويت على CSAR، لكنه لم ينتهِ بأي حال. سيرفع المشروع رأسه القبيح مرة أخرى، ربما بمزيد من التعديلات اللغوية التي ستحاول تهدئة الأجواء لفرض المراقبة الرقمية الجماعية على أوروبا.
لكن ما يتضح لكثيرين هو أن هذا النوع من المراقبة الجماعية لن يحلّ المشكلة، التي هي مشكلة اجتماعية لا تقنية. كما علّق بارت بريneel، أحد المستشارين المقرّبين لـNym:
"[من] غير الواضح لماذا تواصل بعض الحكومات الدفع بنهج المراقبة الجماعية هذا بدلًا من التركيز على الوقاية من الاعتداء الجنسي على الأطفال."
ينبغي منع الأذى الذي يلحق بالأطفال عبر تمويل الخدمات الاجتماعية وسبل الوقاية الأخرى. تبحث إيلا جاكوبوفسكا ومنظمة EDri في بدائل حقيقية لمشكلة CSAM والاعتداء على الأطفال، عبر الإنترنت وخارجه. لا ينبغي استخدام الاعتداء كحيلة علاقات عامة ساخرة لكسر التشفير والمساس بخصوصية وأمان سكان أوروبا بأكملهم في المقابل. ولا ينبغي أن نسمح طوعًا للحكومات بانتهاك حقوقنا في الخصوصية خوفًا من الوحوش.
نأمل أن يكون هذا التأخير الأخير في التصويت علامة على أن الجهات التنظيمية بدأت تستيقظ لهذه الحقيقة.
Nym Dispatch
تتعمّق سلسلة The Nym Dispatch في منظومة الخصوصية على الإنترنت وفي المجتمع. تابع لمعرفة المزيد عن المخاطر وتكتيكات تحقيق الأرباح في اقتصاد المراقبة عبر الإنترنت، بدءًا من سوق شبكات VPN المجانية. ستغطي السلسلة قريبًا ممارسات التسجيل لدى شبكات VPN المجانية؛ وعقود الموافقة الغامضة عمدًا لديها؛ وكيف ولماذا ولمَن تبيع بياناتنا؛ وممارساتها الإعلانية المتطفّلة.