Split tunneling مع VPN
تمنح ميزة Split tunneling المستخدمين مرونة وكفاءة عند استخدام الـ VPN، ولكنها تنطوي على مخاطر أمنية. توفر Mixnets خياراً ثالثاً.
مشاركة
تم تحديث المقالة في 18 أبريل 2026.
توجّه تقنية VPN split tunneling حركة مرور مختارة فقط عبر نفق VPN مشفر، بينما يتصل باقي الزيارات مباشرة بالإنترنت عبر مزود خدمة الإنترنت. يتيح ذلك للمستخدمين تحقيق التوازن بين الخصوصية والسرعة دون تعطيل الـ VPN تماماً.
تعمل تطبيقات VPN التقليدية على توجيه كل شيء عبر نفق مشفر واحد بشكل افتراضي، وهو إعداد يسمى التوجيه الكامل. يغير Split tunneling هذا النموذج، حيث يتيح للمستخدمين تحديد التطبيقات أو النطاقات أو أنواع حركة المرور التي تحتاج إلى حماية VPN، وأيها يمكنه استخدام اتصال مباشر بمزود خدمة الإنترنت لتقليل زمن الاستجابة.
يوسع NymVPN هذا المفهوم بشكل أكبر من خلال منحك الخيار بين وضعين في تطبيقك: الوضع السريع لحركة المرور اليومية ووضع إخفاء الهوية للأنشطة الحساسة. مع استخدام split tunneling في NymVPN، يمكنك تجاوز الـ VPN تماماً للمهام التي تتطلب سرعة استجابة عالية مثل الألعاب.
سيرشدك هذا الدليل عبر كل ما تحتاج لمعرفته حول split tunneling مع الـ VPN، والأنواع المختلفة المتاحة، واعتبارات الأمن والخصوصية التي يجب مراعاتها.
ما هو VPN split tunneling وكيف يعمل؟
أولاً وقبل كل شيء: ما هو نفق الـ VPN؟
تعد تقنية النفق ميزة أمنية أساسية توفرها الشبكات الخاصة الافتراضية VPNs لنقل البيانات بشكل آمن من جهاز المستخدم إلى خادم الـ VPN.
لإعادة توجيه حركة مرور الإنترنت، يقوم الـ VPN أولاً بـ تشفير البيانات على جهاز المستخدم قبل نقلها عبر نفق VPN، وهو حصري لكل مستخدم، إلى خادمه الخاص حيث يتم استبدال عنوان IP بالعنوان الخاص بالـ VPN. يمنع التشفير واستخدام الأنفاق أعمال المراقبة الخارجية والتدخل أثناء النقل: حيث تصبح البيانات غير قابلة للقراءة فعلياً للمراقبين الخارجيين.
عند تفعيل الـ VPN، يتم توجيه جميع الأنشطة عبر الإنترنت من خلال نفس نفق الشبكة والخادم بشكل افتراضي – وهذا ما يسمى التوجيه الكامل.
ما هو VPN؟
VPN split tunneling
تعريف VPN split tunneling تهيئة للـ VPN تقوم بتوجيه حركة مرور مختارة فقط عبر نفق مشفر، مما يسمح للبقية بالاتصال مباشرة عبر مزود خدمة الإنترنت. على عكس التوجيه الكامل، يمنح split tunneling المستخدمين التحكم في البيانات التي يتم حمايتها وتلك التي تتجاوز الـ VPN تماماً.
تعد تقنية Split tunneling ميزة إضافية في بعض تطبيقات الـ VPN تسمح لك بتوجيه أنشطة مختارة فقط عبر الـ VPN، مما يؤدي إلى إنشاء اتصالين متزامنين: أحدهما محمي والآخر مباشر.
لتقدير مزايا التوجيه الجزئي، من المفيد فهم ما الذي يفعله إخفاء عنوان IP الخاص بشبكة VPN بالفعل. إذا كان خادم الـ VPN في ساو باولو، فستظهر للمواقع الإلكترونية عنوان IP برازيلي. هذا مفيد لإخفاء مصدر النشاط، لكنه أقل كفاءة للخدمات التي تحتاج إلى معرفة الموقع الحقيقي للمستخدم.
ما هي الأنواع المختلفة لـ VPN split tunneling؟
يمكن تهيئة VPN split tunneling بطرق متعددة بناءً على احتياجاتك.
Split tunneling المستند إلى التطبيقات
هذا هو الخيار الأكثر شيوعاً: حيث تختار تطبيقات محددة لتوجيهها عبر الـ VPN، بينما يتصل الباقي مباشرة بالشبكة العامة. هذا مفيد للتطبيقات التي تتطلب أماناً أقوى، مثل عميل البريد الإلكتروني الخاص بالعمل. يمكن اختيار تطبيقات متعددة حالة بحالة لتوفير عرض النطاق الترددي وتقليل الحمل على خادم الـ VPN.
Split tunneling العكسي
يختار هذا الخيار تطبيقات معينة فقط لتجاوز الـ VPN، بينما يمر باقي حركة مرور الإنترنت من خلاله. إنه مفيد عندما تحتاج معظم البيانات إلى حماية، لكن بعض التطبيقات تتطلب اتصالاً مباشراً بمزود خدمة الإنترنت – على سبيل المثال، التطبيقات التي تعتمد على الموقع مثل خدمات الطقس، أو منصات البث التي تقيد عناوين IP الخاصة بالـ VPN.
Split tunneling المستند إلى النطاق
بدلاً من التهيئة حسب التطبيق، يمكنك اختيار مواقع إلكترونية محددة لتوجيهها عبر الـ VPN، مع استخدام جميع النطاقات الأخرى للشبكة المفتوحة. هذا نهج مبسط للمستخدمين الذين يحتاجون فقط إلى الخصوصية لمحتوى معين. ومع ذلك، فهو أقل أماناً بشكل كبير بصفة عامة.
Split tunneling الديناميكي
تسمح التهيئة الأكثر دقة للمستخدمين بتضمين أو استبعاد حركة مرور البيانات بناءً على أسماء نطاقات DNS. قد تفضل الخدمات الأمنية توجيه طلبات النطاقات غير المعروفة أو المشبوهة عبر خادم معين لزيادة التدقيق، مع السماح لبيانات أخرى بالمرور بكفاءة أكبر.
ما هي فوائد VPN split tunneling؟
تتلخص المزايا الرئيسية لـ split tunneling في المرونة والأداء وتحكم المستخدم.
اتصالات أسرع
تعمل شبكات الـ VPN كـ خوادم وكيلة: فقبل الوصول إلى موقع إلكتروني، يجب تشفير طلب المستخدم، ونقله عبر نفق إلى الـ VPN، وفك تشفيره، ثم إعادة توجيهه إلى الوجهة - قبل أن تقطع الاستجابة نفس الرحلة في طريق العودة.
مع وجود VPN عالي الجودة، عادةً ما يكون زمن الاستجابة ضئيلاً بالنسبة للمهام الأساسية. ولكن مع وجود العديد من العمليات المتزامنة (التنزيلات، البث، علامات التبويب المفتوحة المتعددة)، فإن توجيه كل شيء عبر الـ VPN يمكن أن يبطئ الاتصالات بشكل ملحوظ. تسمح تقنية Split tunneling للمستخدمين بتعيين حماية الـ VPN فقط عند الحاجة إليها، مما يحافظ على السرعة في أماكن أخرى دون الحاجة إلى تشغيل الـ VPN وإيقافه في كل مرة.
اتصالات العمل عن بعد الآمنة
بالنسبة للمستخدمين الذين يحتاجون إلى حماية الـ VPN بشكل أساسي للعمل، تتيح تقنية split tunneling لـ VPN الشركة التعامل مع الاتصالات الحساسة بينما تستخدم حركة المرور الشخصية الشبكة المحلية مباشرة. ملاحظة هامة: هذا يترك النشاط غير المتعلق بالعمل عرضة للمراقبة والهجمات السيبرانية.
الوصول إلى الخدمات الأجنبية والمحلية في وقت واحد
إذا قام الـ VPN بتحديد موقعك في كوريا، فإن تطبيق الطقس سيعرض نتائج كورية لمستخدم يتواجد في شيكاغو. تسمح تقنية split tunneling للتطبيقات التي تعتمد على الموقع باستخدام الشبكة المحلية بينما تمر حركة المرور الأخرى بأمان عبر الـ VPN.
ما هي المخاطر الأمنية لـ VPN split tunneling؟
لتقنية Split tunneling فوائد واضحة. لكن اختيار السماح لبعض حركة مرور البيانات بتجاوز الـ VPN يعني قبول التعرض للمخاطر في ذلك الجزء من النشاط.
أمن البيانات المخترق
تعني تقنية Split tunneling أن جزءاً فقط من نشاط المستخدم عبر الإنترنت يتمتع بـ إخفاء الهوية. كل ما يتجاوز الـ VPN يمكن اختراقه من خلال المراقبة الخارجية لـ بياناتك الوصفية، أو استغلال المعلومات الحساسة غير المشفرة، أو الهجمات السيبرانية الخبيثة.
يحتوي الإنترنت على بعض التشفير الافتراضي للمواقع الآمنة، لكن نطاق المراقبة الجماعية أوسع بكثير مما يتخيله الكثير من المستخدمين. كشفت برامج المراقبة الحكومية في تسريبات سنودن عام 2013 عن قدرات هائلة لجمع البيانات الوصفية تستهدف ملايين المستخدمين.1
الإصابة بالبرامج الضارة
يمكن للـ VPN حماية المستخدمين من بعض الهجمات السيبرانية، ولكنه لا يستطيع الحماية من البرامج الضارة الموجودة بالفعل على الجهاز. التصفح بعنوان IP مكشوف وبدون تشفير يفتح الباب أمام استغلال المستخدم من خلال البرامج الضارة أو برامج التجسس، بما في ذلك النقرات غير المقصودة على الروابط الخبيثة. بمجرد وجود البرامج الضارة، حتى البيانات المهيأة لتشفير الـ VPN يمكن اختراقها قبل أن يتمكن الـ VPN من حمايتها. وجدت دراسة أجرتها منظمة CSIRO عام 2017 على 283 تطبيق VPN لنظام أندرويد أن 38% منها حقنت برامج ضارة أو مكتبات تتبع في حركة مرور المستخدمين.2
إدارة الشبكة والأمن
في الشبكات المؤسسية أو الحكومية، يمكن أن يؤدي split tunneling إلى تعقيد الرقابة الأمنية. عندما تسمح بعض الأجهزة بالوصول غير المشفر إلى شبكة الإنترنت العامة، تصبح المراقبة أكثر صعوبة. وفي البيئات التي يتم فيها التعامل مع معلومات حساسة، يمكن أن ينطوي ذلك على مخاطر مالية وقانونية.
أخطاء الإعداد
كلما زاد تعقيد إعدادات split tunneling، زاد خطر الوقوع في أخطاء التهيئة. إذا لم يحدد المستخدمون قواعد دقيقة بما يكفي، فإن البيانات الحساسة المخصصة للـ VPN قد ينتهي بها الأمر بالانتقال مباشرة إلى شبكة الإنترنت العامة.
Split tunneling في الـ VPN المركزي مقابل اللامركزي؟
سيواجه المستخدمون الذين يقارنون بين شبكات الـ VPN نوعين رئيسيين:
-
تعتمد شبكات الـ VPN المركزية السائدة على خوادم تملكها أو تستأجرها، وعادة ما تكون من نفس مزود الخدمة. يجب على المستخدمين الوثوق بمزود الـ VPN في التعامل مع حركة مرور البيانات الخاصة بهم، كما تخلق البنية التحتية المركزية نقطة ضعف واحدة قد تؤدي إلى اختراق البيانات.
-
تقوم شبكات الـ VPN اللامركزية (dVPNs) بنقل حركة مرور البيانات عبر شبكة لامركزية مكونة من العديد من العقد غير القابلة للربط. يجعل هذا التصميم اختراق البيانات مستحيلاً فعلياً، ويجعل تحليل حركة مرور البيانات صعباً للغاية.
قد توفر شبكات الـ VPN المركزية التقليدية سرعات أعلى لجميع حركات المرور – ففي النهاية، القفزة الواحدة أسرع من القفزات المتعددة بشكل افتراضي. لكن هذه السرعة تأتي على حساب شبكة أكثر عرضة للاختراقات والهجمات السيبرانية والضغوط الحكومية للحصول على سجلات المستخدمين.
➤ تعرف على المزيد حول الفرق بين شبكات الـ VPN المركزية واللامركزية في دليل الأمن السيبراني من Nym.
حكم Nym: تطبيق الـ Split tunneling بالشكل الصحيح
إذا صيغ السؤال من حيث آليات عمل الـ split tunneling فقط، فالإجابة هي لا: فهو يعمل بنفس الطريقة في كل من شبكات الـ VPN التقليدية واللامركزية. إن تهيئات split tunneling هي تعديلات اختيارية على التوجيه الكامل: حيث يقوم المستخدم طواعية بإنشاء استثناءات لتجاوز ميزات الأمان الخاصة بالـ VPN. كل ما لا يمر عبر الـ VPN معرض للمراقبة، وتحليل حركة المرور، وربط نشاطك بهويتك.
الخصوصية الحقيقية تتحدد من خلال البنية التحتية الأساسية لشبكة الـ VPN. خوادم القفزة الواحدة المركزية أسرع من شبكات الـ dVPNs متعددة القفزات، ولكن ذلك يأتي على حساب شبكة أكثر عرضة لاختراقات البيانات، والهجمات السيبرانية، والضغوط الحكومية للحصول على سجلات المستخدمين.
حدد درجة خصوصيتك بنفسك
تتمحور ميزة Split tunneling حول تفضيلات المستخدم واختيار حركة المرور التي تمر عبر الـ VPN. يقدم [NymVPN] للمستخدمين الخيار بين الوضع السريع ووضع إخفاء الهوية المبتكر لتعزيز الأمان. باستخدام split tunneling، يمكن للمستخدمين تخصيص حركة المرور الحساسة حقاً لوضع إخفاء الهوية، وحركة المرور اليومية للوضع السريع، والأنشطة التي تتطلب زمن استجابة منخفضاً مباشرة لمزود خدمة الإنترنت – دون المساومة على إخفاء الهوية من أجل الأداء.
يمنح VPN split tunneling المستخدمين التحكم في ما يتم حمايته، لكن جودة تلك الحماية تعتمد على البنية التحتية الأساسية للـ VPN. للمستخدمين الذين يحتاجون إلى المرونة والخصوصية الحقيقية معاً، يمنحك NymVPN التحكم في حماية الخصوصية والسرعة.
الأسئلة الشائعة حول VPN split tunneling
نعم، إذا تجاوزت حركة المرور المجزأة الـ VPN، فقد تحدث تسريبات في استعلامات DNS أو كشف لعنوان IP الحقيقي. يتطلب التنفيذ الآمن لتقنية split-tunneling فرض نفق خاص لاستعلامات DNS وعزل تطبيقات معينة، مع ضمان بقاء حركة المرور الحساسة مشفرة بالكامل.
في شبكات الـ VPN التي تعتمد على الـ mixnet مثل NymVPN، يمكن تهيئة تقسيم الأنفاق الانتقائي بحيث يتم تجاوز الـ mixnet فقط في حركة المرور الحساسة لزمن الاستجابة، بينما يمر التصفح الحساس عبر شبكة لامركزية بديلة بعدد قفزات أقل. يوازن هذا النهج بين السرعة وتوفير حماية خصوصية متقدمة للمهام الحساسة.
يوجه Inverse split tunneling جميع حركات المرور عبر الـ VPN باستثناء استثناءات محددة، مما يجعله مثالياً للاستخدام الذي يعطي الأولوية للأمان؛ حيث يحتاج معظم النشاط إلى الحماية، بينما تُعفى فقط التطبيقات أو الوجهات الموثوقة.
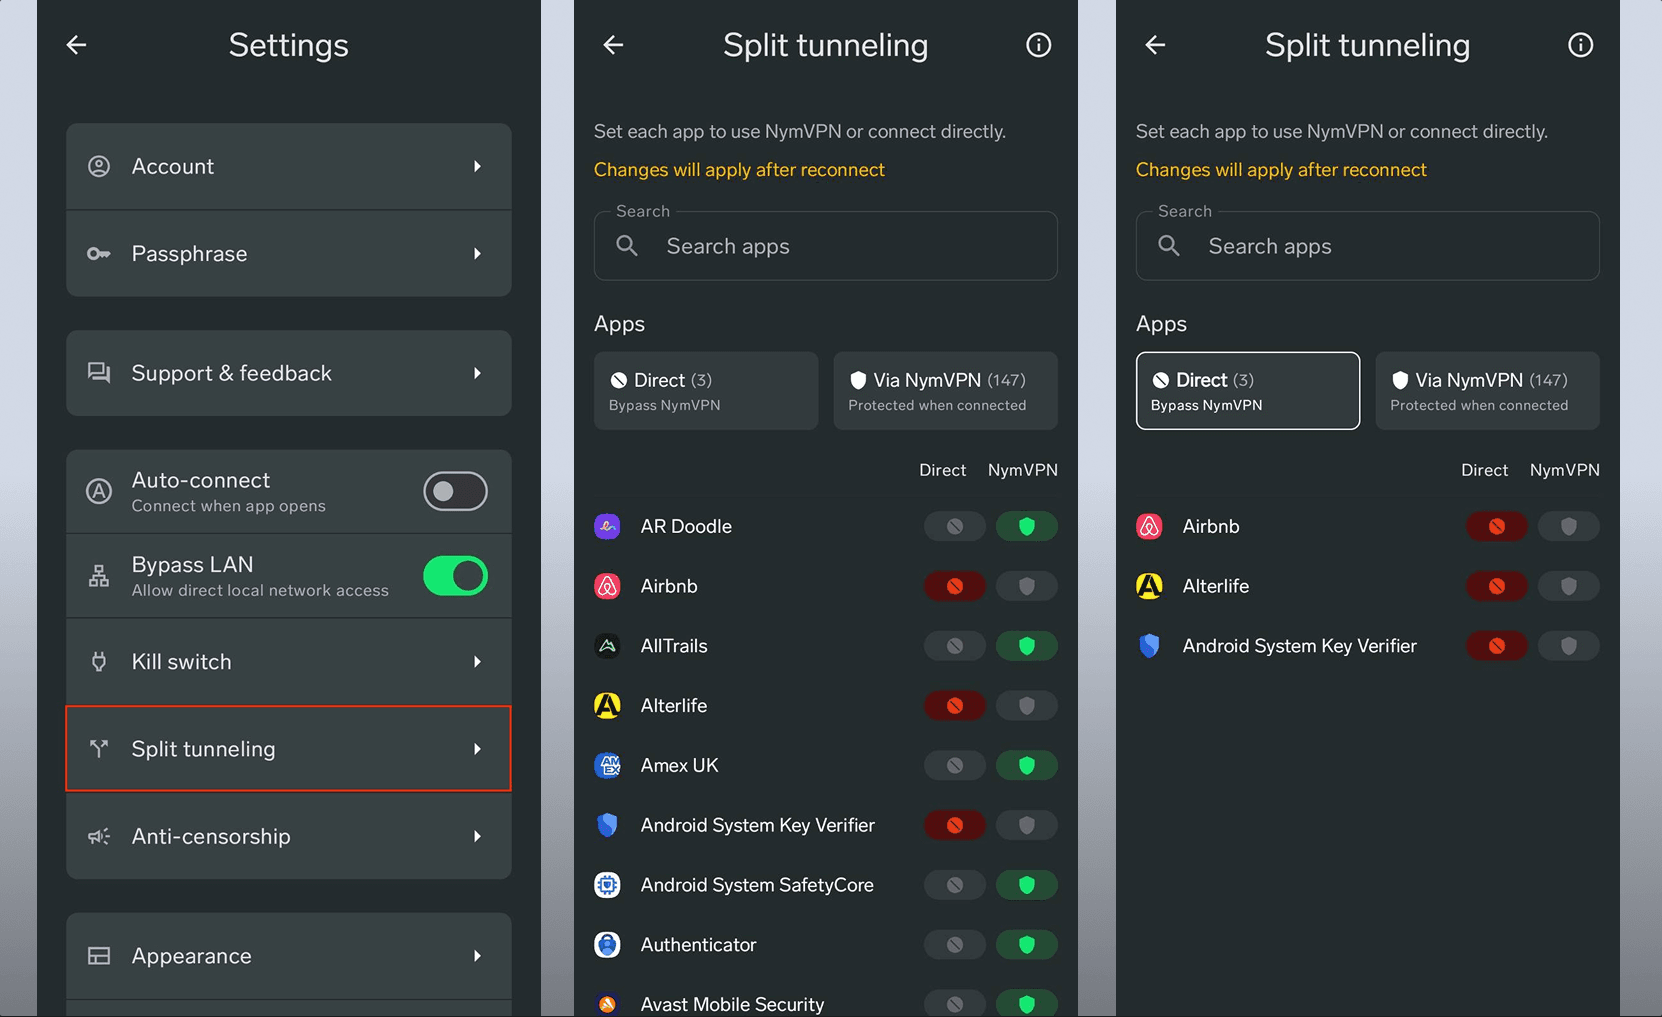
تتضمن تطبيقات الـ VPN المتقدمة المصممة للخصوصية، مثل NymVPN، سجلات على مستوى التطبيق أو لوحات تحكم مرئية تعرض مسارات split-tunnel لكل تطبيق، كما ترسل تحذيرات في حال تم توجيه حركة مرور غير آمنة خارج النفق المحمي.
تتيح تقنية Split tunneling الوصول إلى موارد الشبكة المحلية الخاصة بالشركات عبر الـ VPN، بينما تسمح لحركة مرور الإنترنت العامة بتجاوز النفق؛ مما يجعلها مفيدة للغاية في بيئات العمل الهجينة للمؤسسات، أو عند استخدام خدمات مخصصة لدولة معينة جنباً إلى جنب مع اتصالات العمل المؤمنة.
حول المؤلفين
كيسي فورد، دكتوراه
رئيس الاتصالاتآنيا م. بيوتروفسكا، دكتوراه
مراجعة فنيةجدول المحتويات
مواصلة القراءة...
لماذا يوفر وضع إخفاء الهوية في NymVPN أفضل خصوصية؟ تقدير قية خصوصية VPN المعززة تقنياً
تقدير قيمة خصوصية VPN المعززة تقنياً
What is NymVPN? Everything you need to know
A guide to the world’s most private Virtual Private Network