Ein VPN verbirgt deine IP-Adresse
Der Kern des VPN-Schutzes besteht darin, deine IP-Adresse (Internet Protocol) zu verbergen – eine eindeutige Kennung für dein Gerät, wenn du dich über deinen Internetdienstanbieter (ISP) mit dem Internet verbindest. Deine IP-Adresse verrät bestimmte Details über dich, wie zum Beispiel deinen Internetanbieter, deinen Gerätetyp und deinen ungefähren Standort.
Mit einem VPN wird dein Datenverkehr zunächst über dessen Server geleitet, wobei deine persönliche IP-Adresse durch die des VPNs ersetzt wird. Das kann dazu beitragen, deinen Datenverkehr zu anonymisieren, während du im Internet surfst. Wie wir noch sehen werden, reicht eine einfache IP-Verschleierung nicht aus, um dich vor allen Überwachungsbedrohungen zu schützen, sogar vor Hackern.
Ein VPN sollte deine Daten verschlüsseln
Der VPN-Schutz beginnt mit der Verschlüsselung deiner Daten, bevor dein Datenverkehr dein Gerät verlässt. Ein VPN-Tunnel schützt die Daten zwischen deinem Gerät und dem VPN-Server und stellt sicher, dass nur diese beiden Endpunkte sie entschlüsseln können. Im Falle einer Abfangung bleiben die Daten unlesbar. Während Protokolle wie HTTPS die meisten Webverbindungen verschlüsseln, bietet ein VPN zusätzliche Sicherheit. Allerdings werden Metadaten – wie Verbindungszeiten, Standorte und Kontakte – nach wie vor durch die Verschlüsselung hindurchgesickert und offenbaren Kommunikationsmuster gegenüber Dritten.
Mehr dazu erfährst du in Nyms Leitfaden zu Verschlüsselungsprotokollen bei VPNs.
Standortauswahl
Mit einem VPN solltest du auswählen können, an welchem Standort (z. B. in welchem Land) sich dein VPN-Server befindet. Deinem Datenverkehr wird eine IP-Adresse an diesem Standort zugewiesen, sodass es so aussieht, als würdest du von dort aus auf das Internet zugreifen. Dies ist nützlich, um Zensurbeschränkungen zu umgehen oder einfach auf geografisch eingeschränkte Inhalte zuzugreifen, wobei die Wirksamkeit von den lokalen Beschränkungen abhängt.
Erweiterte VPN-Features
Einige VPNs bieten zusätzliche Funktionen, mit denen sich der Datenschutz und die Sicherheit verbessern lassen oder die Art und Weise, wie Daten vom VPN verarbeitet werden, individuell angepasst werden kann. Hier sind ein paar wichtige Funktionen, auf die du achten solltest:
- Kill Switch: Unterbricht sofort deine Internetverbindung, wenn die VPN-Verbindung abbricht, und verhindert so, dass du ungeschützt online bist.
- Split-Tunneling: Ermöglicht es Nutzern, bestimmten Datenverkehr über das VPN zu leiten und andere Aktivitäten davon auszuschließen, wodurch ein Gleichgewicht zwischen Sicherheit und Leistung hergestellt wird.
- DNS-Leckschutz: Stellt sicher, dass alle DNS-Anfragen über den verschlüsselten VPN-Tunnel statt über deinen Internetanbieter laufen, wodurch versehentliche Datenlecks verhindert werden.
- Multi-Hop-Routing: Leitet den Datenverkehr über mehrere Server weiter und verschleiert dabei IP-Adressen und andere Metadaten mehrfach. Hinweis: Einige VPN-Dienste bieten „Double-VPN“- oder 2-Hop-Modi an, doch diese werden weiterhin von einer einzigen Instanz kontrolliert, wodurch diese Optionen weniger privat sind als andere, wirklich dezentrale VPN-Lösungen.
- Zensurresistenz: Passt die Struktur der Daten und des Datenverkehrs an, damit dein Datenverkehr nicht gezielt erkannt und blockiert wird, weil du ein bekanntes VPN nutzt.
- Werbeblocker: Erfasst und blockiert bekannte Werbeanzeigen, bevor sie eine Verbindung zu deinem Gerät herstellen.
- Nicht zuordenbare Zahlungen: Stellt sicher, dass deine Nutzung des VPN nicht mit deinen Zahlungsdaten in Verbindung gebracht werden kann.
Wozu brauchst du überhaupt ein VPN?
Wozu dient ein VPN überhaupt und wer braucht eines? Die kurze Antwort: Jeder, der seine Privatsphäre im Internet schützen möchte oder auf Inhalte zugreifen muss, die an einem bestimmten Standort möglicherweise gesperrt sind.
- Anonym surfen: Nichts, was wir online tun, ist privat. Es gibt Akteure und Systeme, die unsere Metadaten auf Schritt und Tritt verfolgen, sammeln, verkaufen und kaufen. Diese Überwachungsakteure reichen von Websites über Datenbroker, die Profile von uns erstellen, bis hin zu Regierungs- und Geheimdiensten sowie Cyberkriminellen, die nach finanziellen Schwachstellen suchen.
- Privat kommunizieren: Selbst bei der Nutzung von End-to-End-verschlüsselten Messaging- oder E-Mail-Diensten können Metadaten von Unterhaltungen detaillierte Einblicke in unsere Kommunikationsmuster, Kontakte und Standorte preisgeben.
- Zugriff auf im Ausland gehostete Inhalte: Die Inhalte im Internet werden zunehmend fragmentiert. Ob es sich nun um abonnierte Streaming-Inhalte oder um Nachrichten über das Weltgeschehen handelt – der Zugriff darauf hängt stark davon ab, in welchem Land wir uns befinden und was dort von den Regierungen blockiert wird oder nicht.
- Sicher transagieren: Finanzielle Vermögenswerte, Dienstleistungen und Transaktionen im Internet sind nach wie vor ein Hauptziel für Cyberkriminelle und Hacker. Zudem sind Kryptowährungen selbst nicht wirklich anonym und können mithilfe von Metadaten-Überwachungstools nachverfolgt werden.
- Zensur überwinden: Milliarden Menschen weltweit leben unter strengen Zensurbeschränkungen, die den Zugang zu wichtigen Informationen im Internet einschränken.
Ein VPN kann bei diesen vielfältigen Anforderungen helfen, doch der Erfolg hängt von der Art des VPNs ab. Schauen wir uns also an, was derzeit verfügbar ist.
Arten von VPNs
Es gibt zwei allgemeine Arten von VPN-Architekturen:
- Traditionelle (oder zentralisierte) VPNs
- dezentralen VPNs (dVPNs)
Der Unterschied zwischen zentralisierten und dezentralisierten VPNs beruht darauf, wie viele physische Server zum Leiten Ihrer Daten verwendet werden, wer diese kontrolliert und wie die Daten während der Übertragung behandelt werden. Schauen wir uns das also einmal genauer an.
Zentralisierte VPNs
Die meisten VPNs nutzen zentralisierte Infrastrukturen, was bedeutet, dass dein Datenverkehr über einen einzigen VPN-Server geleitet wird, der einem Anbieter gehört oder von diesem gemietet wird. Ein Unternehmen wickelt somit deinen gesamten Datenverkehr an einem einzigen Ort ab, um deine IP-Adresse zu verschleiern. Das bedeutet, dass deine Online-Aktivitäten vom VPN-Anbieter selbst protokolliert oder aufgezeichnet werden könnten. Wenn Verkehrsdaten auf einem einzigen Server gespeichert werden, entstehen Datenschutzrisiken durch mögliche Sicherheitsverletzungen oder behördliche Anfragen.
Viele VPNs behaupten, eine „No-Logs“-Richtlinie zu verfolgen, doch die Details variieren. Einige speichern „Betriebsprotokolle“ wie IP-Adressen, während andere ausgewählte Daten an Marketingpartner weitergeben. Da zentralisierte VPNs potenziell Zugriff auf deine Metadaten haben, hängt dein tatsächlicher Datenschutz letztendlich davon ab, ob du ihren Richtlinien vertraust.
dezentralen VPNs (dVPNs)
Dezentrale VPN-Technologie wurde entwickelt, um dieses erforderliche Vertrauen zu umgehen. Ein dVPN sollte es strukturell unmöglich machen, dass dein gesamter Datenverkehr jemals an einem einzigen physischen Ort protokolliert werden kann.
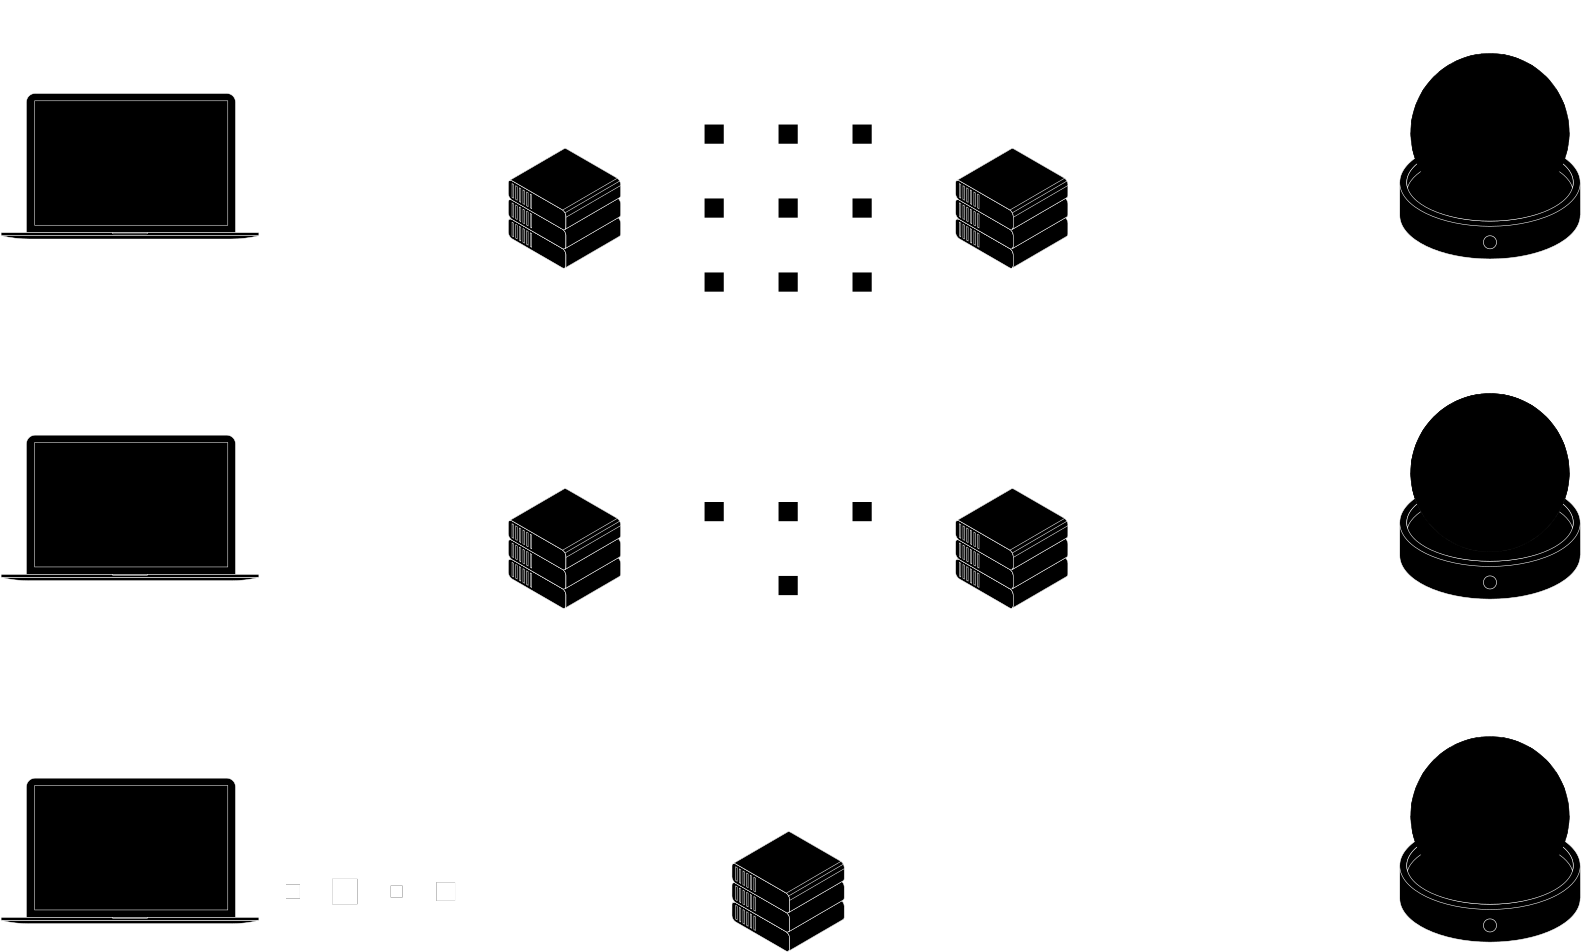
Für die Dezentralisierung sind mindestens zwei unabhängige Server erforderlich, um deinen Datenverkehr weiterzuleiten. Echte Dezentralisierung entsteht durch das Fehlen eines zentralen Schwachpunkts oder Angriffspunkts. Sollte ein Server kompromittiert oder bösartig sein, wird nur ein Teilbild deines Datenverkehrs offengelegt. Das Kompromittieren mehrerer Server zur Erstellung eines vollständigen Verkehrsprotokolls wird mit steigender Serveranzahl exponentiell schwieriger.
Es lohnt sich außerdem, mehr über Hardware- und Software-VPNs zu erfahren, um zu verstehen, wie sich die Art der Einrichtung auf Kontrolle, Datenschutz und Skalierbarkeit auswirken kann.
Wie funktioniert ein VPN?
Wie wir gesehen haben, gibt es sehr unterschiedliche Arten von VPN-Architekturen, wobei die große Mehrheit zentralisiert ist. Dies hat erhebliche Auswirkungen auf den Datenschutz der Nutzer. Schauen wir uns also mal an, was mit eurem Datenverkehr passiert, wenn er diese verschiedenen Modelle durchläuft.
Traditionelles VPN-Routing
Bei einem herkömmlichen VPN-Dienst sollte dein Datenverkehr zunächst auf deinem Gerät verschlüsselt werden, bevor er über einen Tunnel zum einzigen VPN-Server geleitet wird. Dort angekommen wird die mit deinem Datenverkehr verbundene IP-Adresse durch die öffentliche IP-Adresse des VPNs ersetzt, und der Datenverkehr wird entschlüsselt, um festzustellen, wohin deine Anfrage gesendet werden soll. Wenn dein Datenverkehr sein endgültiges Ziel erreicht, sieht es so aus, als käme er vom VPN-Server.
Aber wer sieht Ihre Identität genau? Bei diesem Ein-Hop-Modell ist das VPN der einzige Vermittler für deinen Datenverkehr, sodass es sowohl deine IP-Adresse als auch die IP-Adresse desjenigen oder dessen, mit dem du dich verbindest, sieht. Der Empfänger sieht jedoch nur die IP-Adresse des VPN. Das bietet dir eine einfache Form des IP-Schutzes gegenüber einem Empfänger im öffentlichen Internet.
dVPN-Routing
Bei einem dVPN wird dein Datenverkehr über mindestens zwei unabhängige Server geleitet. Im ersten Fall wird deine IP-Adresse angezeigt, nicht aber dein Ziel, während im zweiten Fall dein Ziel angezeigt wird, nicht aber deine echte IP-Adresse. Im Gegensatz zu zentralisierten VPNs stellen dVPNs sicher, dass kein einzelner Standort deinen gesamten Datenverkehr protokolliert. Bei NymVPN ist Datenschutz bereits in das Design integriert.
Was VPNs nicht tun
Hochwertige VPNs können zweifellos viel dazu beitragen, unsere Privatsphäre und Anonymität im Internet zu verbessern, doch diese Fähigkeiten hängen stark vom VPN-Anbieter und der Architektur seines Netzwerks ab. Darüber hinaus gibt es Dinge, die VPNs einfach nicht leisten können, sowie spezifische Schwachstellen der einzelnen Dienste.
Was kein VPN leisten kann
- Schütze dein Gerät zu 100 %: VPNs können viel dazu beitragen, deine Daten während der Übertragung vor Hackerangriffen zu schützen. Allerdings können sie dein Gerät nicht davor schützen, überhaupt erst kompromittiert zu werden. Wenn sich bereits Malware oder Spyware auf deinem Gerät befindet, können weder VPN-Verschlüsselung noch die Nutzung eines Proxys deine Privatsphäre und Sicherheit gewährleisten.
- Selbst für eine End-to-End-Verschlüsselung sorgen: Dein Datenverkehr wird nur dann durchgehend verschlüsselt, wenn deine ursprüngliche Verbindung verschlüsselt ist (z. B. über eine HTTPS-Verbindung). Die VPN-Tunnelverschlüsselung verschlüsselt deine Daten nur auf dem Weg zwischen deinem Gerät und dem VPN-Server. Sobald die Daten auf dem Server angekommen sind, wird diese Verschlüsselungsebene aufgehoben, wodurch sichtbar wird, wohin deine Daten im öffentlichen Internet gesendet werden. Ohne zuvor eingerichtete HTTPS- oder SSL/TLS-Verschlüsselung werden deine Daten zwischen dem VPN-Server und dem Zielort unverschlüsselt, vollständig lesbar und somit angreifbar übertragen.
Was herkömmliche VPNs nicht leisten
- Protokollierung des Datenverkehrs unmöglich machen: Zentralisierte VPNs können zwar versprechen, keine Protokolle über unseren Datenverkehr zu führen, doch da ihre Server Zugriff auf den gesamten Verlauf unserer Online-Aktivitäten haben, sind wir letztendlich auf unser Vertrauen in sie angewiesen. dVPNs wie NymVPN lösen dieses Problem mit einem Netzwerkdesign, das keine Protokollierung zulässt.
- Schütze deine Metadaten: Metadaten sind Informationen über Informationen, wie zum Beispiel deine IP-Adresse, wann und wo du Daten versendest und an wen. Diese Metadaten werden nicht durch zentralisierte VPN-Verschlüsselungsprotokolle geschützt: Sie werden dadurch offengelegt.
- Garantie gegen Datenlecks: Kein Sicherheitssystem ist absolut narrensicher, und Datenserver bilden da sicherlich keine Ausnahme. VPN-Server sind ein häufiges und lohnendes Ziel für Cyberangriffe, da sie potenziell die Daten von Millionen von Nutzern an einem Ort enthalten. Somit können alle Daten, die ein VPN-Anbieter speichert, potenziell offengelegt werden.
- Schutz vor Überwachung: KI-Überwachungssysteme sind in der Lage, Nutzeraktivitäten und -muster nachzuverfolgen, indem sie VPN-Netzwerke durch End-to-End-Korrelationsangriffe und Datenverkehrsanalyse überwachen. Dadurch bieten zentralisierte VPNs nur einen unzureichenden Schutz.
Schutz vor staatlicher Einmischung. Es ist bekannt, dass Regierungen und Strafverfolgungsbehörden Verkehrs- und Abonnementdaten von VPN-Nutzern anfordern. Befindet sich ein VPN-Dienst innerhalb des rechtlichen Geltungsbereichs einer staatlichen Überwachungsanordnung, wie beispielsweise im 14-Eyes-Netzwerk, kann er rechtlich dazu verpflichtet werden, alle Aufzeichnungen offenzulegen.