वीपीएन के साथ स्प्लिट टनलिंग
स्प्लिट टनलिंग उपयोगकर्ताओं को वीपीएन का उपयोग करते समय लचीलापन और दक्षता प्रदान करती है, लेकिन इसमें सुरक्षा जोखिम होते हैं। मिक्सनेट्स एक तीसरा विकल्प प्रदान करते हैं।


साझा करें
लेख 18 अप्रैल 2026 को अपडेट किया गया।
VPN स्प्लिट टनलिंग केवल चयनित इंटरनेट ट्रैफ़िक को एन्क्रिप्टेड VPN टनल के माध्यम से रूट करती है, जबकि बाकी ट्रैफ़िक सीधे ISP के माध्यम से इंटरनेट से जुड़ता है। यह उपयोगकर्ताओं को वीपीएन को पूरी तरह से अक्षम किए बिना गोपनीयता और गति के बीच संतुलन बनाने की अनुमति देता है।
पारंपरिक वीपीएन डिफ़ॉल्ट रूप से सब कुछ एक ही एन्क्रिप्टेड टनल के माध्यम से रूट करते हैं – एक सेटअप जिसे फुल टनलिंग कहा जाता है। स्प्लिट टनलिंग उस मॉडल को तोड़ देती है, जिससे उपयोगकर्ता यह तय कर सकते हैं कि किन ऐप्स, डोमेन या ट्रैफ़िक प्रकारों को वीपीएन सुरक्षा की आवश्यकता है और कौन से कम विलंबता के लिए सीधे आईएसपी कनेक्शन का उपयोग कर सकते हैं।
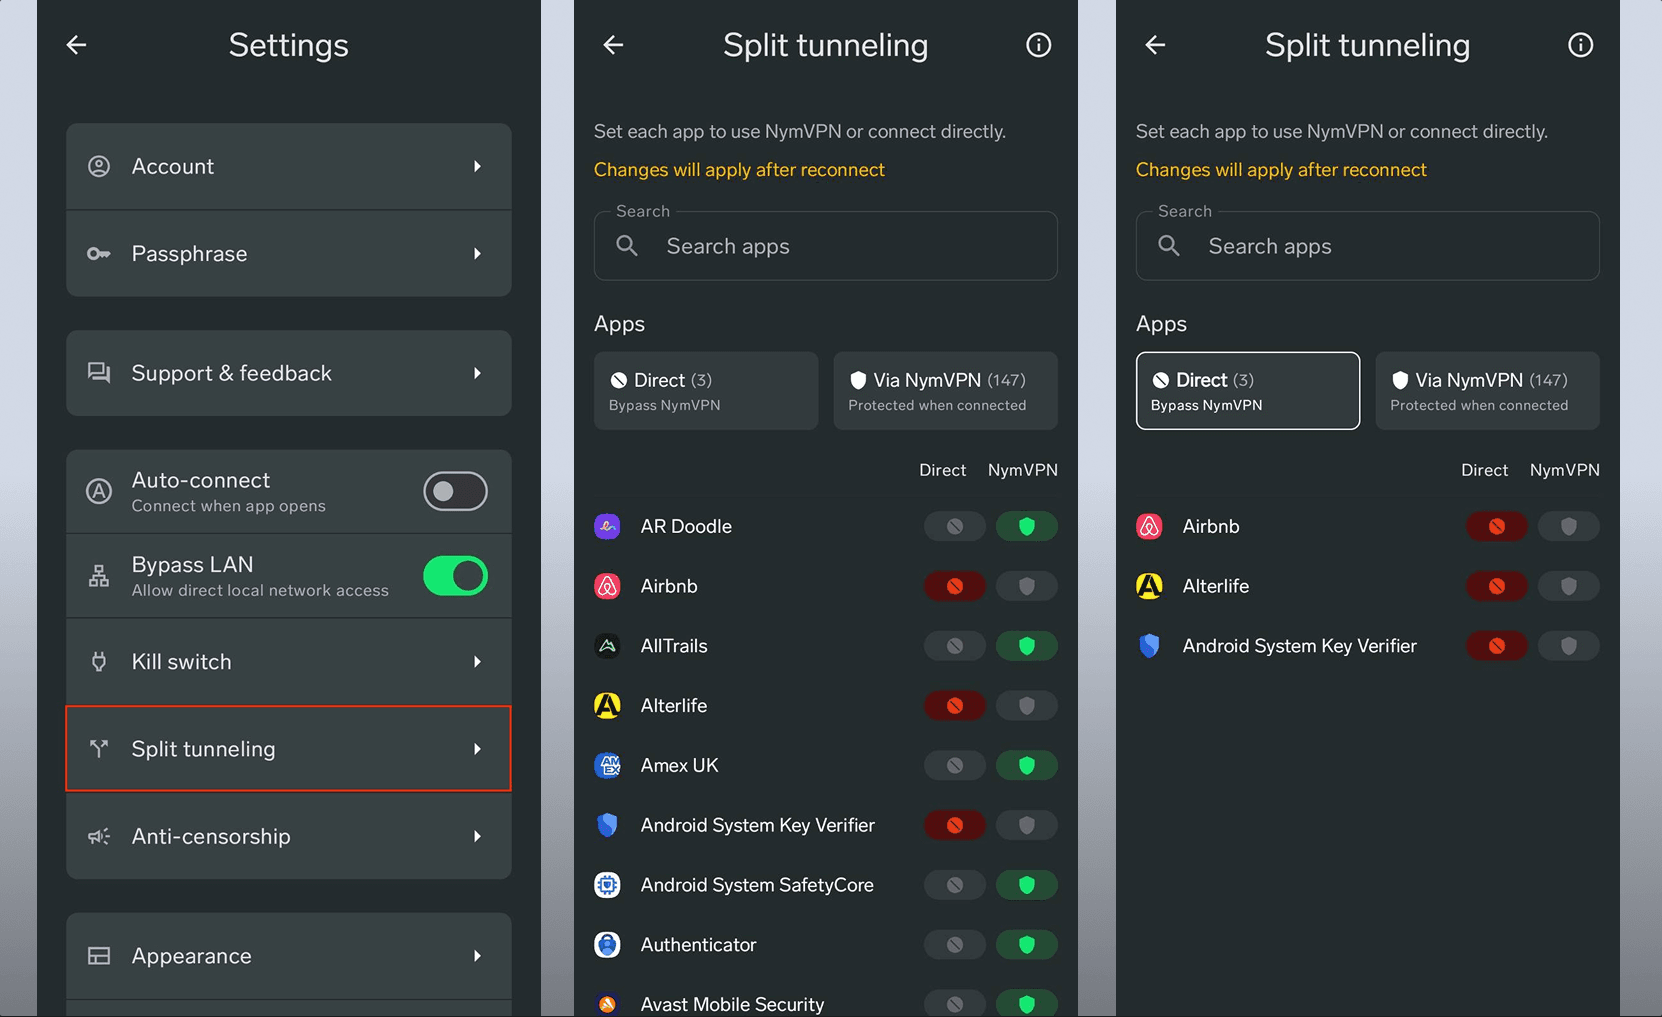
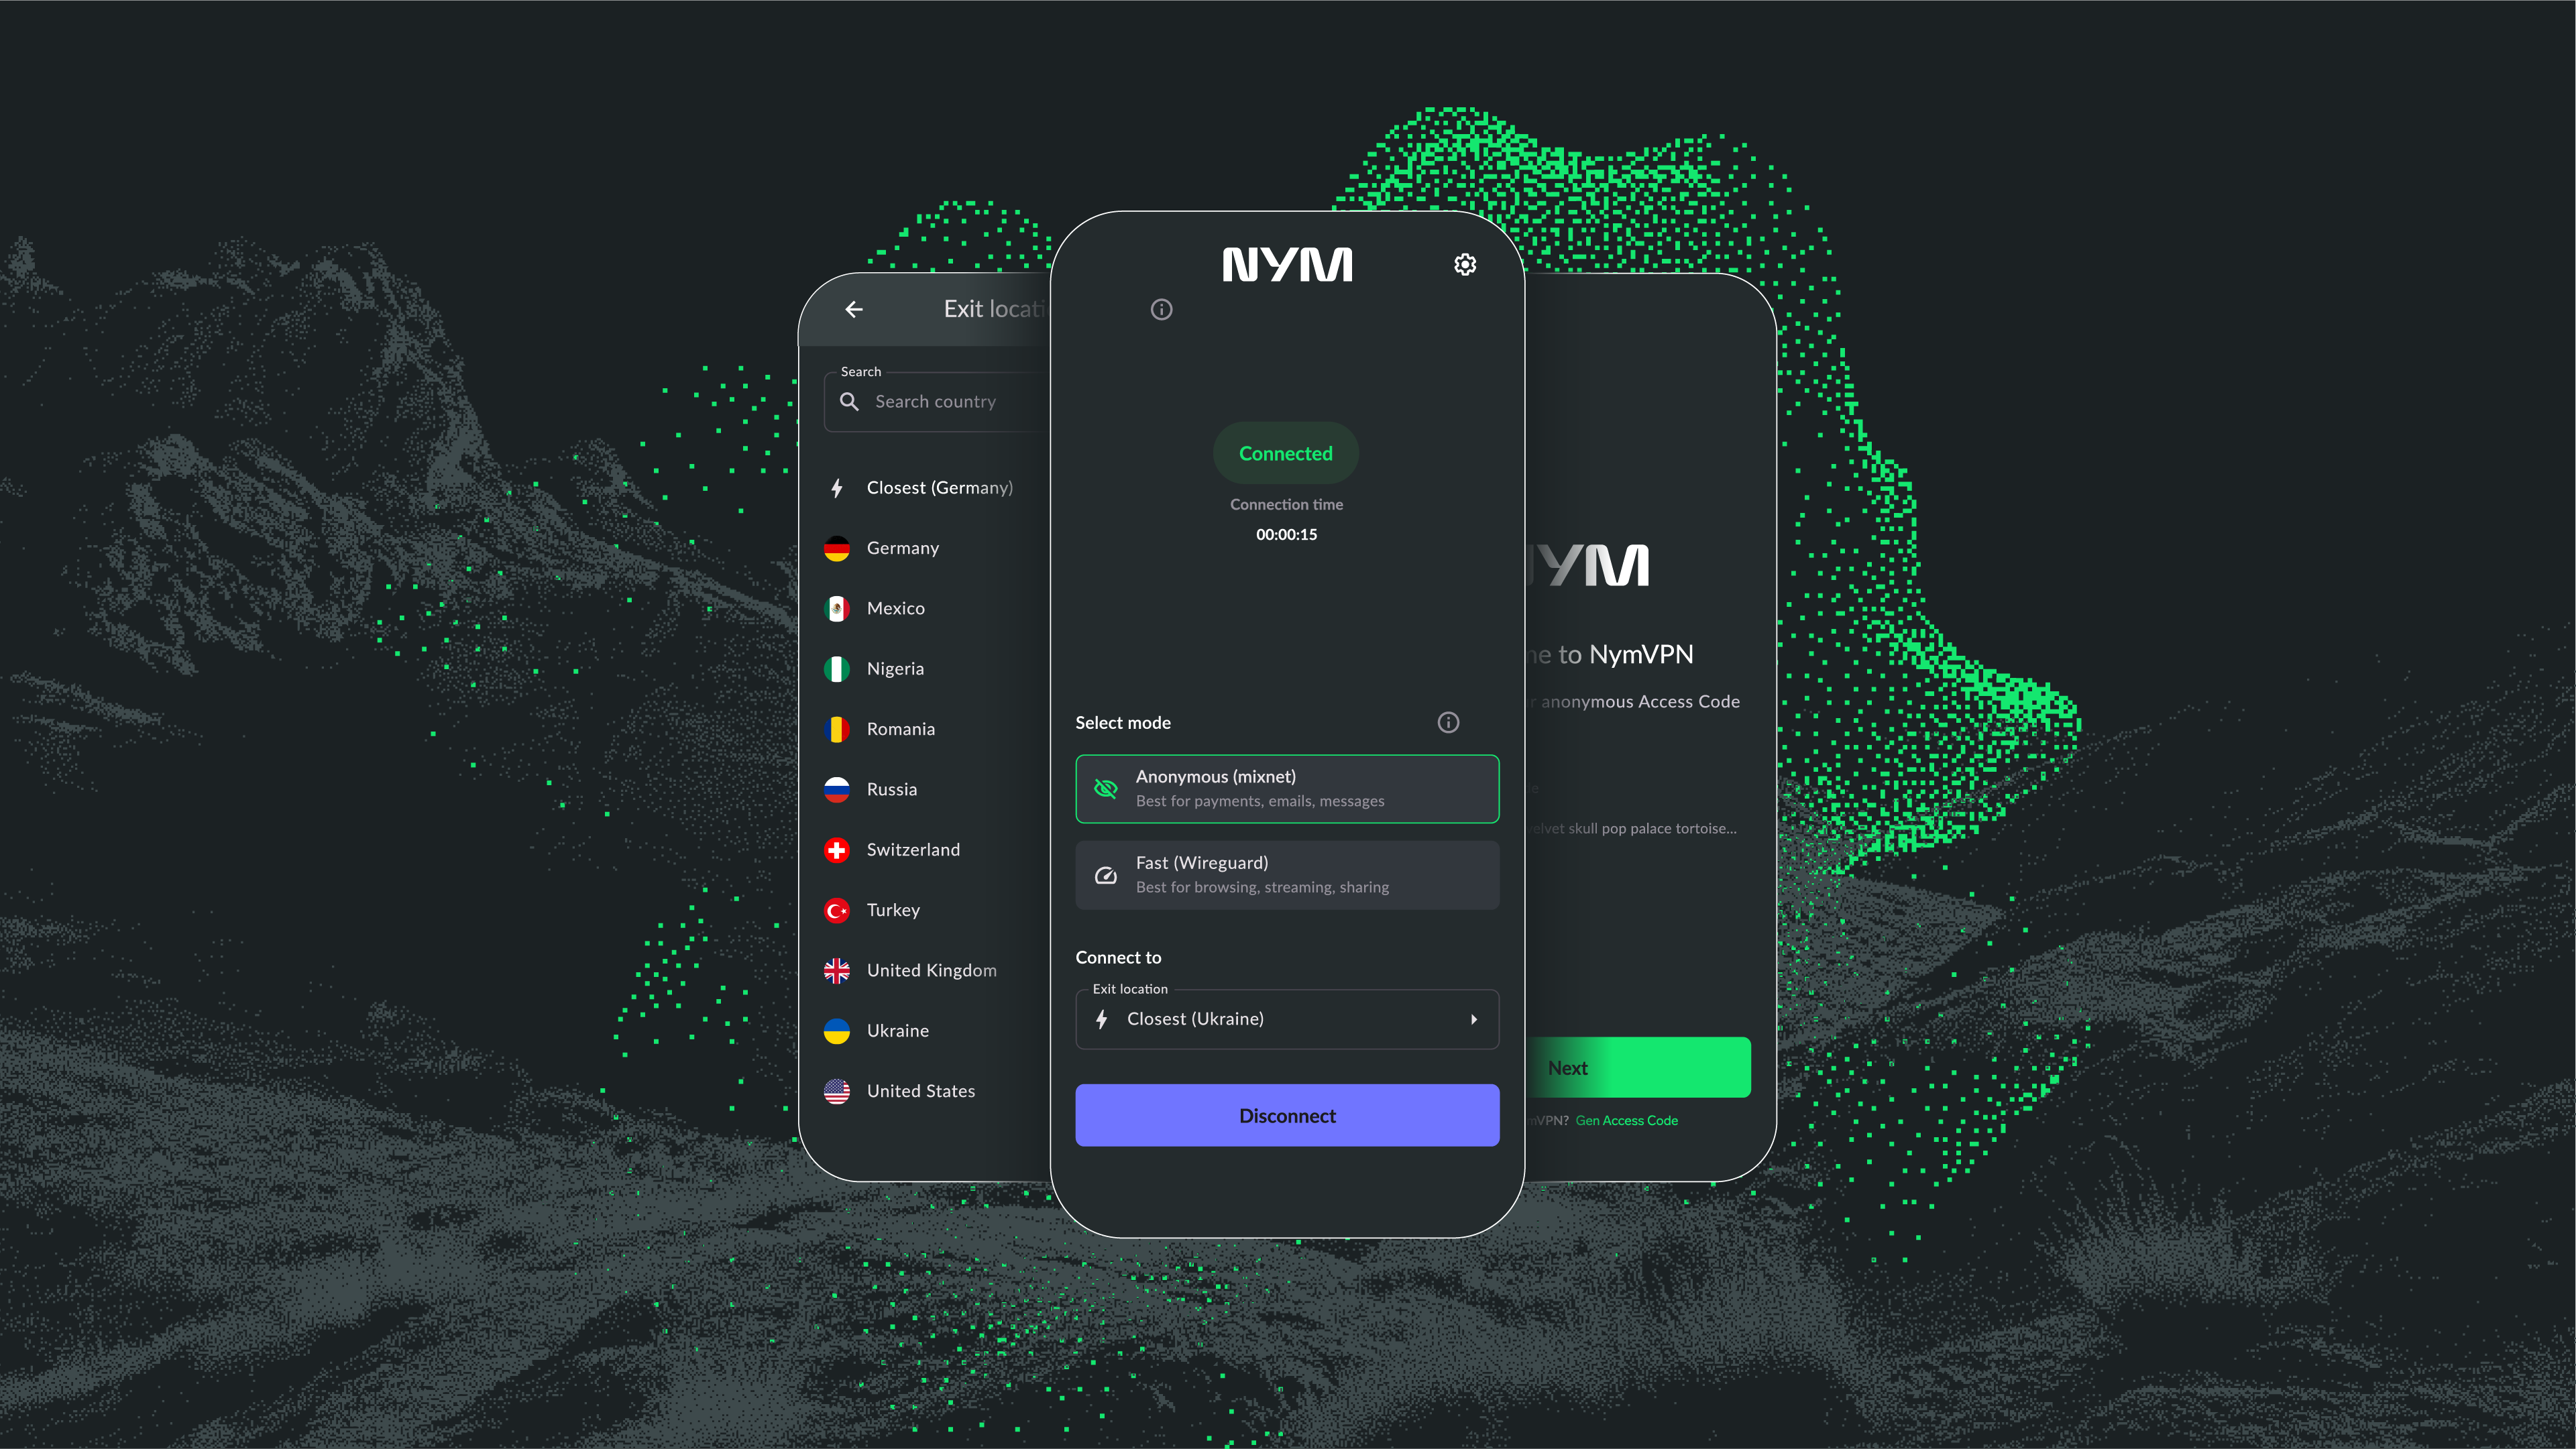
NymVPN इसे और आगे बढ़ाता है, क्योंकि यह आपको अपने ऐप में दो मोड के बीच चयन करने की सुविधा देता है: रोज़मर्रा की ट्रैफ़िक के लिए फ़ास्ट मोड और संवेदनशील गतिविधि के लिए अनोनस मोड। NymVPN में स्प्लिट टनलिंग के साथ, आप गेमिंग जैसे विलंब-संवेदनशील कार्यों के लिए VPN को पूरी तरह से बायपास कर सकते हैं।
यह गाइड आपको वीपीएन के साथ स्प्लिट टनलिंग के बारे में जानने के लिए आवश्यक सभी बातें, उपलब्ध विभिन्न प्रकार, और ध्यान में रखने योग्य सुरक्षा एवं गोपनीयता संबंधी विचारों से परिचित कराएगी।
VPN स्प्लिट टनलिंग क्या है और यह कैसे काम करती है?
सबसे पहले: वीपीएन टनलिंग क्या है?
नेटवर्क टनलिंग एक मौलिक सुरक्षा सुविधा है जो वर्चुअल प्राइवेट नेटवर्क (VPNs) द्वारा उपयोगकर्ता के डिवाइस से VPN के सर्वर तक डेटा को सुरक्षित रूप से प्रसारित करने के लिए प्रदान की जाती है।
इंटरनेट ट्रैफ़िक को पुनर्निर्देशित करने के लिए, एक वीपीएन पहले उपयोगकर्ता के डिवाइस पर डेटा को एन्क्रिप्ट करता है, फिर इसे प्रत्येक उपयोगकर्ता के लिए विशिष्ट वीपीएन टनल के माध्यम से अपने स्वयं के सर्वर पर भेजता है, जहाँ आईपी एड्रेस को वीपीएन के अपने आईपी एड्रेस से बदल दिया जाता है। एन्क्रिप्शन और टनलिंग ट्रांज़िट के दौरान बाहरी निगरानी और हस्तक्षेप को रोकते हैं: डेटा बाहरी पर्यवेक्षकों के लिए प्रभावी रूप से अपठनीय रहता है।
VPN सक्रिय होने पर, सभी ऑनलाइन गतिविधि डिफ़ॉल्ट रूप से एक ही नेटवर्क टनल और सर्वर के माध्यम से रूट की जाती है – इसे फुल टनलिंग कहा जाता है।
VPN क्या है?
वीपीएन स्प्लिट टनलिंग
वीपीएन स्प्लिट टनलिंग परिभाषित एक वीपीएन कॉन्फ़िगरेशन जो केवल चयनित इंटरनेट ट्रैफ़िक को एक एन्क्रिप्टेड टनल के माध्यम से राउट करता है, और बाकी को सीधे आईएसपी (ISP) के माध्यम से कनेक्ट करने की अनुमति देता है। पूर्ण टनलिंग के विपरीत, स्प्लिट टनलिंग उपयोगकर्ताओं को यह नियंत्रण देती है कि कौन सा डेटा सुरक्षित किया जाए और कौन सा पूरी तरह से वीपीएन को बायपास कर दे।
स्प्लिट टनलिंग कुछ वीपीएन के लिए एक अतिरिक्त सुविधा है जो आपको केवल चयनित गतिविधि को वीपीएन के माध्यम से रूट करने की अनुमति देती है, जिससे दो एक साथ कनेक्शन बनते हैं: एक सुरक्षित, एक सीधा।
स्प्लिट टनलिंग के लाभों को समझने के लिए, यह जानना मददगार है कि एक VPN का IP मास्किंग वास्तव में क्या करता है। यदि वीपीएन सर्वर साओ पाउलो में है, तो वेबसाइटें ब्राज़ीलियाई आईपी पता देखती हैं। यह गतिविधि के स्रोत को छिपाने के लिए उपयोगी है, लेकिन उन सेवाओं के लिए यह कम कुशल है जिन्हें उपयोगकर्ता का वास्तविक स्थान जानना आवश्यक है।
VPN स्प्लिट टनलिंग के विभिन्न प्रकार क्या हैं?
वीपीएन स्प्लिट टनलिंग को आपकी आवश्यकताओं के अनुसार कई तरीकों से कॉन्फ़िगर किया जा सकता है।
ऐप-आधारित स्प्लिट टनलिंग
यह सबसे आम विकल्प है: आप विशिष्ट अनुप्रयोगों को VPN के माध्यम से राउट करने के लिए चुनते हैं, जबकि बाकी सीधे सार्वजनिक वेब से जुड़ते हैं। यह उन ऐप्स के लिए उपयोगी है जिन्हें मजबूत सुरक्षा की आवश्यकता होती है, जैसे कि एक कार्य ईमेल क्लाइंट। बैंडविड्थ मुक्त करने और VPN सर्वर पर लोड कम करने के लिए प्रत्येक मामले के आधार पर कई ऐप्स का चयन किया जा सकता है।
इनवर्स स्प्लिट टनलिंग
यह विकल्प केवल विशिष्ट अनुप्रयोगों को VPN से बाईपास करने के लिए चुनता है, जबकि बाकी इंटरनेट ट्रैफ़िक इसके माध्यम से गुजरता है। यह तब उपयोगी होता है जब अधिकांश डेटा को सुरक्षा की आवश्यकता होती है लेकिन कुछ ऐप्स को सीधे ISP कनेक्शन की आवश्यकता होती है – उदाहरण के लिए, मौसम सेवाओं जैसे स्थान-निर्भर ऐप्स, या स्ट्रीमिंग प्लेटफ़ॉर्म जो VPN IP पतों को प्रतिबंधित करते हैं।
डोमेन-विशिष्ट स्प्लिट टनलिंग
ऐप के अनुसार कॉन्फ़िगर करने के बजाय, आप उन विशिष्ट वेबसाइटों का चयन करते हैं जिन्हें VPN के माध्यम से रूट किया जाएगा, जबकि अन्य सभी डोमेन खुले वेब का उपयोग करेंगे। यह उन उपयोगकर्ताओं के लिए एक सरलीकृत दृष्टिकोण है जिन्हें केवल कुछ सामग्री के लिए गोपनीयता की आवश्यकता होती है। हालाँकि, यह समग्र रूप से काफी कम सुरक्षित है।
डायनामिक स्प्लिट टनलिंग
अधिक विस्तृत विन्यास उपयोगकर्ताओं को DNS डोमेन नामों के आधार पर ट्रैफ़िक को शामिल या बाहर करने की अनुमति देते हैं। सुरक्षा सेवाएँ बेहतर जांच के लिए अज्ञात या संदिग्ध डोमेन अनुरोधों को एक विशिष्ट सर्वर के माध्यम से रूट करना पसंद कर सकती हैं, जबकि अन्य ट्रैफ़िक को अधिक कुशलता से पारित करने की अनुमति देती हैं।
VPN स्प्लिट टनलिंग के क्या लाभ हैं?
स्प्लिट टनलिंग के मुख्य लाभ लचीलापन, प्रदर्शन और उपयोगकर्ता नियंत्रण में निहित हैं।
तेज़ कनेक्शन
VPN प्रॉक्सी सर्वर के रूप में कार्य करते हैं: किसी वेबसाइट को एक्सेस करने से पहले, उपयोगकर्ता के अनुरोध को एन्क्रिप्ट किया जाना चाहिए, VPN तक टनल किया जाना चाहिए, डिक्रिप्ट किया जाना चाहिए, और गंतव्य पर फॉरवर्ड किया जाना चाहिए – इससे पहले कि प्रतिक्रिया उसी मार्ग से वापस आए।
एक गुणवत्तापूर्ण वीपीएन के साथ, लेटेंसी सामान्यतः बुनियादी कार्यों के लिए नगण्य होती है। लेकिन एक साथ कई ऑपरेशन (डाउनलोड, स्ट्रीमिंग, कई खुले टैब) होने पर, सब कुछ वीपीएन के माध्यम से रूट करने से कनेक्शन में काफी धीमी गति आ सकती है। स्प्लिट टनलिंग उपयोगकर्ताओं को केवल वहीं वीपीएन सुरक्षा लागू करने की अनुमति देती है जहाँ इसकी आवश्यकता होती है, और हर बार वीपीएन को चालू और बंद किए बिना अन्य जगहों पर गति बनाए रखती है।
सुरक्षित दूरस्थ कार्य कनेक्शन
जिन उपयोगकर्ताओं को मुख्य रूप से काम के लिए वीपीएन सुरक्षा की आवश्यकता होती है, उनके लिए स्प्लिट टनलिंग कंपनी के वीपीएन को संवेदनशील संचार संभालने की अनुमति देती है, जबकि व्यक्तिगत ट्रैफ़िक सीधे स्थानीय नेटवर्क का उपयोग करता है। महत्वपूर्ण नोट: यह अभी भी गैर-कार्य गतिविधि को निगरानी और साइबर हमलों के लिए खुला छोड़ देता है।
एक साथ विदेशी और स्थानीय सेवाओं तक पहुँच
यदि कोई वीपीएन आपके स्थान को कोरिया में दिखाता है, तो एक मौसम ऐप शिकागो में बैठे उपयोगकर्ता के लिए कोरियाई परिणाम दिखाती है। स्प्लिट टनलिंग स्थान-निर्भर ऐप्स को स्थानीय नेटवर्क का उपयोग करने की अनुमति देती है, जबकि अन्य ट्रैफ़िक सुरक्षित रूप से वीपीएन के माध्यम से गुजरता है।
VPN स्प्लिट टनलिंग के सुरक्षा जोखिम क्या हैं?
स्प्लिट टनलिंग के स्पष्ट लाभ हैं। लेकिन कुछ ट्रैफ़िक को वीपीएन से बाईपास करने का विकल्प चुनने का मतलब है उस गतिविधि के हिस्से को जोखिम में डालना।
प्रभावित डेटा सुरक्षा
स्प्लिट टनलिंग का मतलब है कि उपयोगकर्ता की ऑनलाइन गतिविधि का केवल एक हिस्सा ही गुमनाम रहता है। जो कुछ भी वीपीएन को बायपास करता है, वह आपके मेटाडेटा की बाहरी निगरानी, अनएन्क्रिप्टेड संवेदनशील जानकारी के शोषण, या दुर्भावनापूर्ण साइबर हमलों के माध्यम से समझौता किया जा सकता है।
इंटरनेट में सुरक्षित साइटों के लिए कुछ डिफ़ॉल्ट एन्क्रिप्शन होता है, लेकिन मास सर्विलांस का दायरा कई उपयोगकर्ताओं की धारणा से कहीं अधिक व्यापक है। 2013 के स्नोडेन खुलासों में प्रकट हुए सरकारी निगरानी कार्यक्रमों ने लाखों उपयोगकर्ताओं को लक्षित करते हुए बड़े पैमाने पर मेटाडेटा संग्रहण क्षमताएँ प्रदर्शित कीं।1(/0)
मैलवेयर संक्रमण
एक वीपीएन उपयोगकर्ताओं को कुछ साइबर हमलों से बचा सकता है, लेकिन यह डिवाइस पर पहले से मौजूद मैलवेयर से रक्षा नहीं कर सकता। खुले आईपी पते और बिना एन्क्रिप्शन के ब्राउज़िंग करने से उपयोगकर्ता मैलवेयर या स्पाइवेयर के माध्यम से शोषण के प्रति संवेदनशील हो जाता है, जिसमें दुर्भावनापूर्ण लिंक पर आकस्मिक क्लिक भी शामिल हैं। एक बार मैलवेयर मौजूद हो जाने पर, VPN एन्क्रिप्शन के लिए कॉन्फ़िगर किया गया डेटा भी VPN द्वारा सुरक्षित किए जाने से पहले ही समझौता हो सकता है। 2017 के CSIRO के 283 एंड्रॉइड VPN ऐप्स के अध्ययन में पाया गया कि 38% ने उपयोगकर्ता ट्रैफ़िक में मैलवेयर या ट्रैकिंग लाइब्रेरी इंजेक्ट कीं।2(/0)
नेटवर्क प्रबंधन और सुरक्षा
कॉर्पोरेट या संस्थागत नेटवर्क में, स्प्लिट टनलिंग सुरक्षा निगरानी को जटिल बना सकती है। जब कुछ डिवाइस सार्वजनिक इंटरनेट तक अनएन्क्रिप्टेड पहुँच की अनुमति देते हैं, तो निगरानी अधिक कठिन हो जाती है। जहाँ संवेदनशील जानकारी संभाली जाती है, वहाँ यह वित्तीय और कानूनी जोखिम उठा सकता है।
कॉन्फ़िगरेशन त्रुटियाँ
जितना अधिक जटिल स्प्लिट टनलिंग सेटअप होगा, विन्यास त्रुटि का जोखिम उतना ही अधिक होगा। यदि उपयोगकर्ता पर्याप्त सटीक नियम परिभाषित नहीं करते हैं, तो वीपीएन के लिए अभिप्रेत संवेदनशील डेटा सीधे सार्वजनिक इंटरनेट पर रूट हो सकता है।
केंद्रीकृत बनाम विकेंद्रीकृत वीपीएन पर स्प्लिट टनलिंग?
VPN की तुलना करने वाले उपयोगकर्ता दो मुख्य प्रकारों का सामना करेंगे:
-
मुख्यधारा के केंद्रीकृत वीपीएन अपने स्वामित्व वाले या किराए पर लिए गए सर्वरों पर निर्भर करते हैं, जो आमतौर पर उसी सेवा प्रदाता से होते हैं। उपयोगकर्ताओं को अपनी ट्रैफ़िक के लिए वीपीएन प्रदाता पर भरोसा करना पड़ता है, और केंद्रीकृत अवसंरचना डेटा उल्लंघनों के लिए एकल भेद्यता बिंदु बनाती है।
-
विकेंद्रीकृत वीपीएन (dVPNs) कई असंबंधित नोड्स के विकेंद्रीकृत नेटवर्क के माध्यम से ट्रैफ़िक प्रसारित करते हैं। यह डिज़ाइन डेटा उल्लंघनों को लगभग असंभव बना देता है और ट्रैफ़िक विश्लेषण को अत्यंत कठिन बना देता है।
पारंपरिक केंद्रीकृत वीपीएन सभी ट्रैफ़िक के लिए तेज़ गति प्रदान कर सकते हैं – आखिरकार, डिफ़ॉल्ट रूप से एक-हॉप कई-हॉप्स की तुलना में तेज़ होता है। लेकिन वह गति एक ऐसे नेटवर्क की कीमत पर आती है जो उल्लंघनों, साइबर हमलों और उपयोगकर्ता रिकॉर्ड के लिए सरकारी दबाव के प्रति अधिक संवेदनशील है।
➤ Nym की साइबर सुरक्षा गाइड में केंद्रीकृत और विकेंद्रीकृत वीपीएन के बीच के अंतर के बारे में और जानें।
NymVPN पर स्प्लिट टनलिंग उपयोग के मामले
ट्रैफ़िक प्रकार | Recommended mode | Privacy level | Speed impact |
|---|---|---|---|
Highly sensitive (banking, legal, medical, activism) | Anonymous mode | Maximum – metadata + data protected | High latency |
Everyday browsing, email, work apps | Fast mode | Strong – multi-hop, no centralized logs | Minimal latency |
Gaming, local LAN, regional streaming | Bypass VPN (direct ISP) | None – IP and traffic exposed | Fastest (no VPN) |
Remote work / company resources | Fast mode or full tunnel | High – encrypted channel to employer | Minimal latency |
Region-locked streaming services | Bypass or Fast mode | Partial – VPN may be detected by service | Low to moderate |
Nym का फैसला: स्प्लिट टनलिंग सही तरीके से
यदि प्रश्न को केवल स्प्लिट टनलिंग मैकेनिक्स के संदर्भ में रखा जाए, तो नहीं: यह पारंपरिक और विकेंद्रीकृत वीपीएन के बीच समान रूप से कार्य करता है। स्प्लिट टनलिंग कॉन्फ़िगरेशन पूर्ण टनलिंग के चयनात्मक संशोधन हैं: उपयोगकर्ता स्वेच्छा से वीपीएन की सुरक्षा सुविधाओं को बायपास करने के लिए अपवाद बनाता है। जो कुछ भी VPN से नहीं गुजरता, वह निगरानी, ट्रैफ़िक विश्लेषण, और गतिविधि आपके साथ जुड़ने के जोखिम में होता है।
वास्तविक गोपनीयता वीपीएन नेटवर्क की अंतर्निहित संरचना द्वारा निर्धारित होती है। केंद्रीकृत वन-हॉप सर्वर मल्टी-हॉप, dVPNs की तुलना में तेज़ होते हैं, लेकिन इसके लिए एक ऐसे नेटवर्क की कीमत चुकानी पड़ती है जो डेटा उल्लंघनों, साइबर हमलों और उपयोगकर्ता रिकॉर्ड के लिए सरकारी दबाव के प्रति अधिक संवेदनशील होता है।
अपनी गोपनीयता का स्तर चुनें
स्प्लिट टनलिंग उपयोगकर्ता की प्राथमिकता और यह चुनने के बारे में है कि कौन सा ट्रैफ़िक VPN से होकर जाएगा। NymVPN उपयोगकर्ताओं को बेहतर सुरक्षा के लिए अपने Fast mode और एक नवीन Anonymous mode के बीच चयन करने का विकल्प प्रदान करता है। स्प्लिट टनलिंग के साथ, उपयोगकर्ता वास्तव में संवेदनशील ट्रैफ़िक को अनाम मोड में, रोज़मर्रा के ट्रैफ़िक को फास्ट मोड में, और लेटेंसी-संवेदनशील गतिविधि को सीधे आईएसपी को भेज सकते हैं – प्रदर्शन के लिए अनामत्व से समझौता किए बिना।
वीपीएन स्प्लिट टनलिंग उपयोगकर्ताओं को यह नियंत्रित करने की अनुमति देती है कि क्या सुरक्षित किया जाए, लेकिन उस सुरक्षा की गुणवत्ता अंतर्निहित वीपीएन आर्किटेक्चर पर निर्भर करती है। जो उपयोगकर्ता लचीलापन और वास्तविक गोपनीयता दोनों चाहते हैं, उनके लिए NymVPN आपको गोपनीयता सुरक्षा और गति पर नियंत्रण देता है।

वीपीएन स्प्लिट टनलिंग: अक्सर पूछे जाने वाले प्रश्न
हाँ, यदि विभाजित ट्रैफ़िक वीपीएन को बायपास करता है, तो डीएनएस क्वेरीज़ या आईपी एक्सपोज़र हो सकता है। एक सुरक्षित स्प्लिट-टनलिंग कार्यान्वयन DNS टनलिंग को लागू करता है और विशिष्ट ऐप्स को अलग करता है, साथ ही यह सुनिश्चित करता है कि महत्वपूर्ण ट्रैफ़िक एन्क्रिप्टेड रहे।
NymVPN जैसे मिक्सनेट VPN में, सेलेक्टिव स्प्लिट टनलिंग को इस तरह कॉन्फ़िगर किया जा सकता है कि केवल विलंब-संवेदनशील ट्रैफ़िक मिक्सनेट को बायपास करे, जबकि संवेदनशील ब्राउज़िंग कम हॉप वाले वैकल्पिक विकेंद्रीकृत नेटवर्क के माध्यम से जाए। यह संवेदनशील कार्यों के लिए गति और उन्नत गोपनीयता सुरक्षा के बीच संतुलन बनाता है।
इनवर्स स्प्लिट टनलिंग निर्दिष्ट अपवादों को छोड़कर सभी ट्रैफ़िक को वीपीएन के माध्यम से रूट करती है, जो इसे सुरक्षा-प्रथम उपयोग के लिए आदर्श बनाती है जहाँ अधिकांश ट्रैफ़िक को सुरक्षा की आवश्यकता होती है और केवल विश्वसनीय ऐप्स या गंतव्य ही अपवाद होते हैं।
गोपनीयता के लिए डिज़ाइन किए गए उन्नत वीपीएन क्लाइंट्स जैसे NymVPN में ऐप-स्तर के लॉग या विज़ुअल डैशबोर्ड शामिल होते हैं जो प्रत्येक एप्लिकेशन के लिए स्प्लिट-टनल राउटिंग दिखाते हैं और चेतावनी देते हैं यदि असुरक्षित ट्रैफ़िक टनल के बाहर राउट किया जाता है।
स्प्लिट टनलिंग वीपीएन के माध्यम से कॉर्पोरेट LAN संसाधनों तक पहुंच सक्षम करती है, जबकि सार्वजनिक इंटरनेट ट्रैफ़िक को इससे बाईपास करने देती है, जिससे यह हाइब्रिड एंटरप्राइज सेटअप्स या सुरक्षित कार्य संचार के साथ देश-विशिष्ट सेवाओं का उपयोग करने के लिए उपयोगी हो जाता है।
लेखकों के बारे में
केसी फोर्ड, PHD
संचार प्रमुखआनिया पियोट्रोव्स्का, PhD
तकनीकी समीक्षकविषयसूची
पढ़ते रहें...

Nym सिर्फ एक VPN से कहीं अधिक है।
यह पहला ऐप है जो शोर उत्पन्न करने वाले मिक्सनेट की बदौलत आपको एआई निगरानी से बचाता है
NymVPN का अनॉनिमस मोड सर्वोत्तम प्राइवेसी क्यों प्रदान करता है?
तकनीकी रूप से उन्नत VPN प्राइवेसी के महत्व को समझना
NymVPN क्या है? सब कुछ जो आपके लिए जानना ज़रूरी है
दुनिया के सबसे प्राइवेट वर्चुअल प्राइवेट नेटवर्क के लिए एक गाइड

WireGuard VPN क्या है और यह कैसे काम करता है?
सबसे तेज़ VPN एन्क्रिप्शन प्रोटोकॉल कैसे काम करता है