Perlindungan VPN
Dalam konfigurasi VPN konvensional, seluruh lalu lintas internet Anda dialirkan melalui satu server yang dioperasikan oleh penyedia VPN. Inilah artinya dalam praktiknya:
- Enkripsi: Lalu lintas data Anda dienkripsi antara perangkat Anda dan server VPN, sehingga pihak-pihak lokal yang mengintai (seperti penyedia layanan internet/ISP atau operator Wi-Fi publik) tidak dapat melihat aktivitas yang Anda lakukan.
- Anonimisasi (sebagian): Alamat IP Anda disamarkan dari dunia luar dan diganti dengan alamat IP server VPN.
Kerentanan VPN tradisional
Namun, ada peringatan penting: server VPN itu sendiri menjadi titik pengawasan yang sangat ampuh. Sistem ini mendeteksi alamat IP asli Anda dan tujuan akhir lalu lintas internet Anda. Meskipun koneksinya dienkripsi, penyedia VPN dapat melacak setiap situs web yang Anda kunjungi beserta waktu kunjungannya. Pada dasarnya, Anda telah mengalihkan kepercayaan dari penyedia layanan internet (ISP) Anda kepada penyedia layanan VPN Anda.
Dalam sebagian besar kasus penggunaan di dunia nyata, seperti saat menjelajahi web, data di dalam terowongan VPN dienkripsi pada lapisan aplikasi menggunakan HTTPS. Ini berarti meskipun penyedia VPN dapat melihat server mana yang Anda hubungkan (misalnya, alamat IP atau bahkan domain, melalui metadata DNS atau TLS), mereka tidak dapat membaca konten komunikasi Anda yang sebenarnya, seperti halaman web yang Anda kunjungi atau data yang Anda masukkan ke dalam formulir. Meski demikian, penyedia layanan tetap memiliki visibilitas terhadap metadata koneksi seperti alamat IP tujuan, domain (dalam beberapa kasus), volume lalu lintas, serta informasi waktu yang masih dapat digunakan untuk membuat profil aktivitas pengguna.
Mengapa dua lompatan? Masuk ke VPN multi-hop
Untuk mengatasi masalah sentralisasi ini, VPN 2-hop—yang sering disebut sebagai VPN terdesentralisasi (dVPN) mengarahkan lalu lintas melalui dua server terpisah: node masuk dan node keluar. Gagasan utamanya adalah tidak boleh ada satu pun server yang mampu mengaitkan identitas Anda dengan aktivitas Anda:
- Node masuk (atau gateway) dapat melihat alamat IP Anda, tetapi tidak dapat melihat alamat IP tujuan akhir lalu lintas Anda di internet
- Node keluar dapat melihat alamat IP Anda tetapi tidak melihat alamat IP tujuan akhir lalu lintas Anda di web.
Model kepercayaan terbagi ini meningkatkan privasi secara signifikan jika kedua simpul dijalankan oleh entitas independen yang tidak saling berkolusi. Tapi itu “jika” yang besar. Sebagai contoh, jika satu perusahaan atau entitas mengoperasikan server pintu masuk maupun server pintu keluar, mereka dapat mengorelasikan dan merekonstruksi jejak seluruh aktivitas Anda. Hal ini membawa kita kembali ke masalah awal mengenai kepercayaan terpusat di atas.
WireGuard: Empat cara merancang VPN dua hop
Mari kita jelajahi berbagai cara untuk membangun VPN 2-hop menggunakan WireGuard, sebuah protokol VPN modern yang cepat serta dikenal karena kesederhanaan dan kinerjanya. Setiap metode memiliki implikasi privasi yang berbeda-beda.
1. Satu terowongan WireGuard ke node keluar
Cara kerjanya
Klien membuat terowongan WireGuard secara langsung dengan node keluar. Node masuk hanya meneruskan paket yang dienkripsi terowongan tanpa melakukan enkripsi atau dekripsi apa pun. Koneksi dari klien ke node masuk dapat menggunakan protokol transport apa pun, misalnya, QUIC, TCP, atau bahkan tunnels yang disamarkan, tergantung pada apa yang didukung oleh sistem.
Implikasi privasi
Karena lalu lintas yang diteruskan oleh node masuk dienkripsi di dalam tunnels WireGuard antara klien dan keluar, node masuk tidak memiliki akses ke isi lalu lintas atau IP tujuan. Karena tidak ada koneksi langsung antara klien dan node keluar, node keluar tidak mempelajari alamat IP klien.
Namun, perlu dicatat bahwa tunnel WireGuard yang dibentuk antara klien dan exit node memerlukan pertukaran kunci publik. Ini berarti node keluar mengetahui kunci publik klien, dan karena kunci WireGuard secara default berumur panjang, node keluar pada prinsipnya dapat melacak dan menghubungkan aktivitas klien di beberapa sesi, bahkan jika alamat IP berubah. Meskipun rotasi kunci dapat mengurangi risiko ini, hal tersebut tidak ditangani secara otomatis oleh WireGuard. Akibatnya, node keluar dapat mengaitkan identitas klien dengan tujuan akhir lalu lintas tersebut. Dengan demikian, pengaturan ini berpotensi memungkinkan pembuatan profil klien dalam jangka panjang.
2. Satu terowongan WireGuard ke node masuk
Cara kerjanya
Klien membuat terowongan WireGuard dengan node masuk, yang mendekripsi lalu lintas dan meneruskannya ke node keluar melalui saluran reguler. Koneksi antara node masuk dan node keluar dapat menggunakan protokol transpor apa pun, namun koneksi tersebut bukan merupakan bagian dari tunnel WireGuard yang dibentuk dengan klien.
Implikasi privasi
Karena tunnel WireGuard berakhir di node entri, node entri dapat melihat alamat IP klien serta tujuan yang dituju. Meskipun exit node hanya melihat lalu lintas yang berasal dari entry node dan tidak dapat mengaitkannya dengan klien asli, entry node memiliki akses terhadap identitas klien maupun tujuan akhirnya, sehingga node tersebut dapat menghubungkan siapa penggunanya dan ke mana mereka menuju. Jika tujuan Anda adalah agar identitas klien tidak dapat dikaitkan dengan tujuan komunikasi, model ini tidak berhasil karena masuk node memiliki visibilitas terhadap kedua ujung percakapan tersebut. Oleh karena itu, dari sudut pandang privasi, ini tidak lebih baik daripada VPN tradisional.
3. Terowongan WireGuard yang dirantai (enkripsi ulang di node masuk)
Cara kerjanya
Klien membuat terowongan WireGuard dengan node masuk. Node entri mendekripsi lalu lintas klien, kemudian mengenkripsinya kembali untuk dikirim ke node keluar di dalam terowongan WireGuard yang baru. Node keluar mendekripsi terowongan kedua ini dan meneruskan lalu lintas ke tujuan akhir.
Desain ini melibatkan dua terowongan WireGuard yang terpisah:
- Satu dari klien ke simpul masuk
- Satu jalur dari simpul masuk ke simpul keluar
Klien hanya berpartisipasi dalam terowongan pertama. Yang kedua sepenuhnya dikelola oleh node masuk dan node keluar.
Implikasi privasi
Karena tunnel WireGuard klien berakhir di node entri, node entri memiliki visibilitas penuh terhadap identitas dan aktivitas pengguna. Sistem ini dapat melihat alamat IP asli klien serta konten lalu lintas yang telah didekripsi, termasuk alamat IP tujuan dan data apa pun yang tidak dienkripsi. Ini berarti node entri dapat memeriksa, mencatat, atau memodifikasi lalu lintas sebelum meneruskannya.
Di sisi lain, exit node menerima lalu lintas dari entry node melalui tunnel WireGuard yang terpisah. Sistem tersebut tidak mengetahui alamat IP klien asal, tetapi dapat melihat alamat IP tujuan serta konten apa pun yang tidak dienkripsi dalam bentuk teks biasa. Pendekatan ini menawarkan perbaikan parsial dibandingkan VPN single-hop dengan melibatkan dua node, namun node entri tetap dapat mengetahui identitas klien maupun tujuan aksesnya. Hanya node keluar yang tidak mengetahui asal lalu lintas tersebut. Selain itu, tanpa enkripsi pada lapisan aplikasi (misalnya HTTPS), konten komunikasi tersebut juga akan terpapar ke kedua node.
4. Terowongan WireGuard bersarang (pendekatan "terowongan dalam terowongan" dari NymVPN)
Cara kerjanya
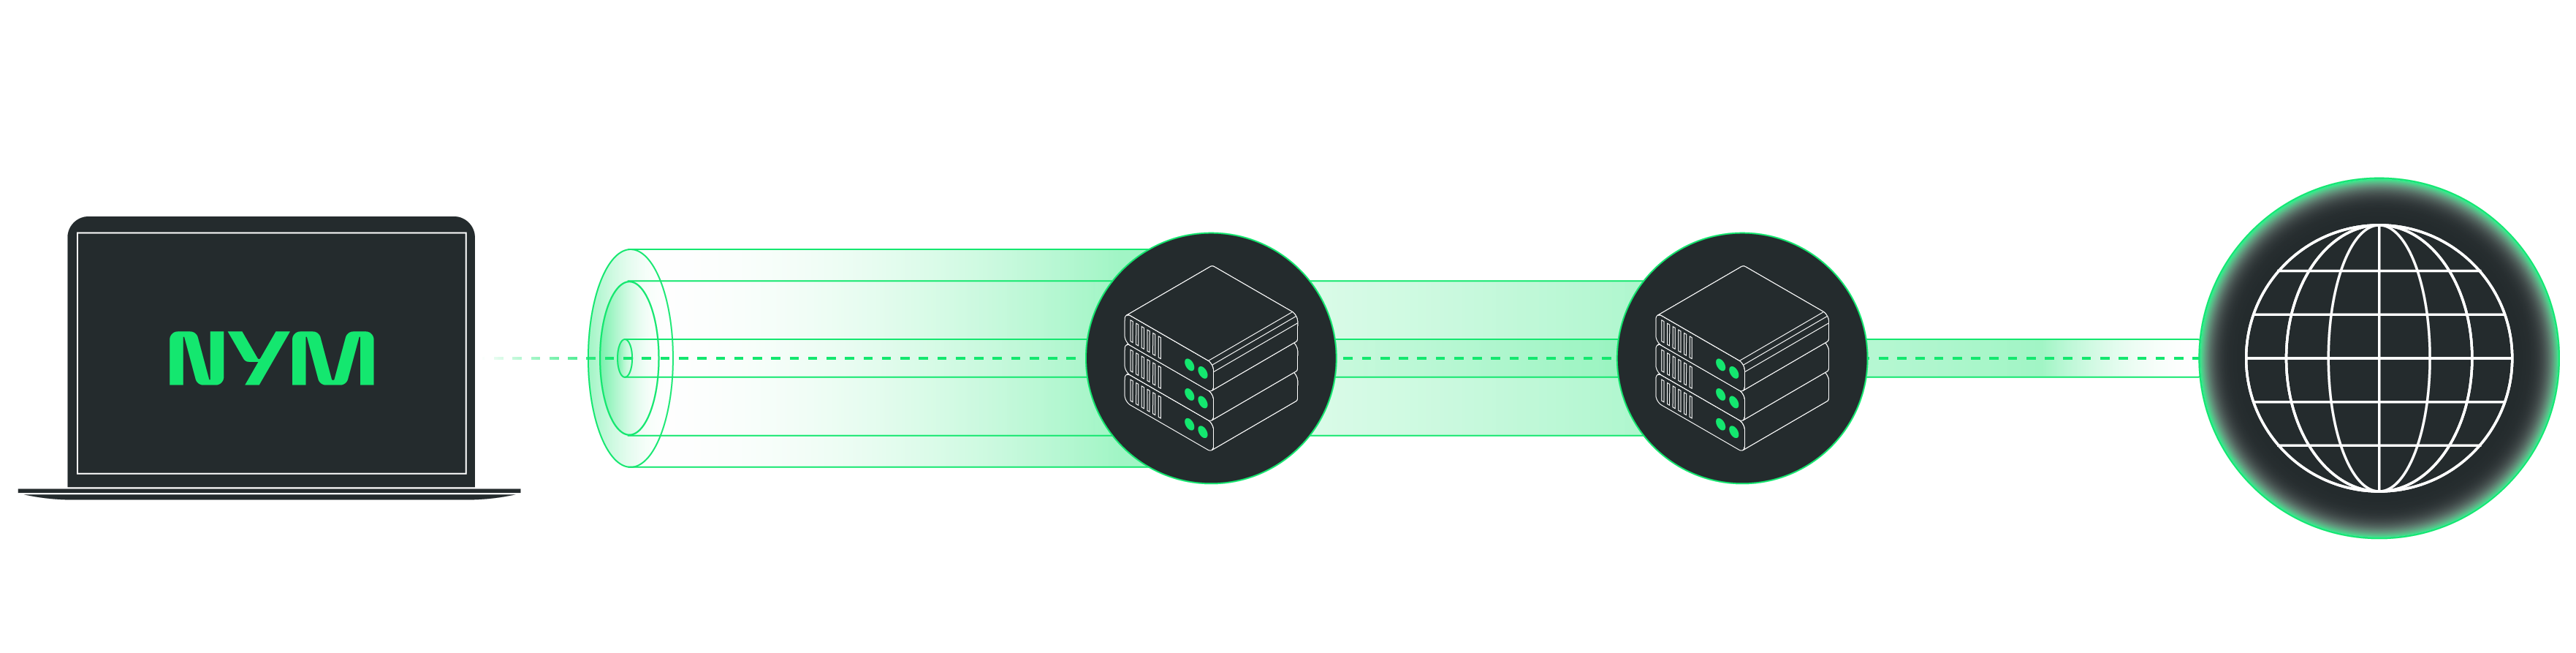
Dalam konfigurasi ini, klien membuat dua tunnels WireGuard yang bersarang: tunnels bagian dalam menuju exit node dan tunnels bagian luar menuju entry node. Tunnels bagian dalam dibuat terlebih dahulu dan melingkupi lalu lintas yang sebenarnya; tunnels bagian luar kemudian membungkus tunnels bagian dalam ini.
Lalu lintas dienkripsi terlebih dahulu untuk node keluar, kemudian dienkripsi lagi untuk node masuk. Node entri mendekripsi hanya tunnels WireGuard bagian luar dan meneruskan tunnels WireGuard bagian dalam yang masih terenkripsi sepenuhnya ke node keluar. Node keluar kemudian mendekripsi lapisan bagian dalam dan meneruskan lalu lintas tersebut ke tujuan akhirnya.
Implikasi Terkait Privasi
Ini adalah pendekatan yang digunakan oleh mode Cepat NymVPN, yang memanfaatkan tunnels WireGuard berlapis untuk menjaga agar pengguna dan tujuan mereka tetap tidak dapat dikaitkan satu sama lain. Jadi, mari kita lihat cara kerjanya.
Karena entry node hanya mendekripsi tunnel WireGuard bagian luar, node tersebut tidak memiliki akses terhadap konten lalu lintas maupun alamat IP tujuan. Ia mengetahui alamat IP klien karena membangun tunnels luar secara langsung dengan klien tersebut, namun ia hanya melihat tunnels WireGuard bagian dalam yang ditujukan untuk node keluar. Hal tersebut tidak dapat memeriksa, memodifikasi, atau mempelajari apa pun mengenai tujuan.
Sementara itu,, node keluar mendekripsi tunnel WireGuard bagian dalam serta melihat alamat IP tujuan akhir dan lalu lintas yang telah didekripsi tersebut. Namun, ia hanya menerima paket dari masuk node dan tidak memiliki visibilitas terhadap alamat IP asli maupun identitas klien.
Pemisahan informasi yang ketat ini berarti tidak satu pun node, secara mandiri, dapat mengorelasikan sumber (IP klien) dengan tujuan (IP server). Node masuk mengetahui siapa penggunanya, tetapi tidak mengetahui ke mana pengguna tersebut akan pergi. Node keluar mengetahui ke mana lalu lintas ditujukan, tetapi tidak mengetahui dari siapa lalu lintas tersebut berasal. Selama kedua node dioperasikan secara independen dan tidak saling berbagi log atau metadata, pengaturan ini menjamin keterpisahan yang kuat antara identitas pengguna dan aktivitas daring mereka. Meskipun satu node berhasil disusupi, node tersebut tidak dapat sepenuhnya mengungkap identitas pengguna seorang diri.
Sama seperti dalam kasus satu tunnel WireGuard ke node keluar, klien harus menukarkan kunci publiknya dengan node keluar tersebut. Akibatnya, kecuali klien melakukan rotasi kunci secara berkala, node keluar dapat mengaitkan identitas WireGuard klien dengan aktivitas daring mereka seiring berjalannya waktu.
Namun, dalam pengaturan tunnels tunggal menuju titik keluar, jika tidak digunakan enkripsi transport tambahan, pengamat jaringan yang mampu memantau baik tautan antara klien dan node masuk, maupun tautan antara node masuk dan node keluar, dapat mengkorelasikan pola lalu lintas dan berpotensi menghubungkan klien ke node keluar tertentu. Hal ini melemahkan kemampuan untuk mencegah keterkaitan dan meningkatkan risiko pembuatan profil melalui analisis lalu lintas.
Kesimpulan: Desain VPN itu penting
“Desentralisasi” sering kali disebut-sebut dalam pemasaran VPN, namun peningkatan privasi yang sesungguhnya justru berasal dari cara sistem dirancang, bukan dari apa sebutan untuk sistem tersebut. Pengaturan VPN 2-hop bisa jauh lebih baik dalam hal privasi, tetapi hanya jika:
- Node masuk dan keluar dioperasikan oleh pihak-pihak independen yang tidak saling berkolusi
- Protokol dan desain terowongan tersebut mencegah pemeriksaan lalu lintas dan korelasi
Jika Anda sedang mengevaluasi solusi dVPN atau mempertimbangkan untuk menggunakannya, perlu diingat: desentralisasi bukan sekadar soal memiliki lebih banyak node, melainkan tentang mendistribusikan kepercayaan sedemikian rupa sehingga tidak ada satu pihak pun yang dapat menyusun gambaran utuh mengenai aktivitas daring Anda.