

VPN Terdesentralisasi vs. VPN Tradisional: Apa perbedaannya?
Sebagian besar layanan VPN tidak mampu memberikan privasi seperti yang mereka janjikan. Inilah yang sebenarnya berubah akibat desentralisasi, dan mengapa arsitektur VPN Anda sangat penting

Bagikan
Kebanyakan orang menggunakan VPN untuk menjaga privasi mereka saat online. Masalahnya adalah bahwa VPN tradisional dibangun di atas sebuah kontradiksi: untuk menyembunyikan aktivitas Anda dari internet, Anda menyerahkannya kepada sebuah perusahaan dan mempercayai mereka agar tidak mengintipnya.
VPN terdesentralisasi (dVPN) menggunakan pendekatan yang berbeda. Alih-alih mengalihkan lalu lintas melalui server yang dikendalikan oleh satu penyedia saja, mereka menggunakan node yang dioperasikan secara independen. Hal ini menghilangkan titik sentral yang menjadi sumber kepercayaan, kegagalan, dan pencatatan yang membuat VPN terpusat menjadi risiko bagi privasi.
NymVPN melangkah lebih jauh lagi. Dengan menggabungkan perutean terdesentralisasi dengan mixnet Penghasil Kebisingan, sistem ini tidak hanya melindungi data Anda, tetapi juga metadata Anda—pola lalu lintas yang mengungkap dengan siapa Anda berkomunikasi, kapan, dan seberapa sering.
Perbandingan antara VPN tradisional dan dVPN
Model kepercayaan | Single company | Decentralized nodes | Nym’s trustless architecture |
|---|---|---|---|
Routing | Single hop | Multi-hop (2+ nodes) | 2-hop VPN or 5-hop mixnet |
Logging risk | Provider sees all traffic | No single operator sees full session | No entity can link user to traffic |
Metadata protection | None | Partial | Full: cover traffic + timing obfuscation |
Auditable code | Likely proprietary & hidden | Ideally open source | Open source, peer-reviewed |
Server management | 1 central company | Varies | Decentralized and independent operators |
Node incentives | Company-paid servers | Token-based rewards | $NYM token, performance-based |
Bagaimana cara kerja VPN tradisional?
Sebuah VPN tradisional mengenkripsi lalu lintas internet Anda dan mengalihkannya melalui server yang dikendalikan oleh penyedia layanan. Fitur ini menyembunyikan alamat IP Anda dari situs-situs yang Anda kunjungi, tetapi tidak berfungsi untuk menyembunyikan aktivitas Anda dari penyedia layanan itu sendiri. Penyedia layanan dapat memantau segalanya, dan Anda tidak memiliki cara mandiri untuk memverifikasi klaim mereka bahwa mereka tidak menyimpan catatan.
VPN tradisional bersifat terpusat: satu perusahaan memiliki atau menyewa semua servernya, mengendalikan seluruh kode programnya, dan mengambil semua keputusan terkait privasi secara sepihak. Pasar ini juga lebih terkonsolidasi daripada yang terlihat. Sebagai contoh, Kape Technologies memiliki sejumlah layanan VPN yang terus bertambah: ExpressVPN, CyberGhost, dan Private Internet Access. Pengguna yang berbelanja di toko aplikasi mungkin mengira bahwa ini adalah produk yang berbeda, padahal sebenarnya produk-produk tersebut hanyalah bagian dari perusahaan yang sama.
Untuk menggunakan VPN tradisional, Anda harus yakin bahwa:
- Penyedia layanan tidak memantau aktivitas Anda
- Penyedia layanan tidak menjual data Anda kepada pihak ketiga
- Perusahaan tersebut dan para investornya tidak memiliki hubungan apa pun dengan pemerintah atau penyedia data
- Kode sumber ini aman dan dipelihara secara konsisten
Telah banyak kasus yang tercatat mengenai penyedia VPN yang menjanjikan kebijakan tanpa pencatatan namun kemudian menyerahkan data pengguna ketika mendapat tekanan hukum. IPVanish, yang mempromosikan dirinya sebagai layanan “tanpa log”, memberikan catatan koneksi secara real-time kepada FBI pada tahun 2016. PureVPN bekerja sama dengan pihak berwenang federal pada tahun 2017 meskipun telah menjanjikan kebijakan tanpa pencatatan data. Sebuah studi CSIRO terhadap 283 aplikasi VPN menemukan bahwa 18% di antaranya tidak mengenkripsi lalu lintas dan 38% menyisipkan malware atau kode pelacakan.1
Pada akhirnya, kepercayaan bukanlah sebuah mekanisme privasi. Arsitektur itu. Jadi, seperti apa arsitektur VPN Anda?
Apa itu VPN terdesentralisasi?
VPN terdesentralisasi (atau dVPN) mengarahkan lalu lintas yang terenkripsi melalui node-node yang dioperasikan secara independen, bukan melalui server yang dikendalikan oleh satu perusahaan. Tidak ada satu pun node, operator, atau organisasi yang dapat mengetahui sekaligus dari mana lalu lintas berasal dan ke mana tujuannya. Privasi dijamin oleh struktur jaringan, bukan oleh kebijakan perusahaan.
Definisi VPN Terdesentralisasi (dVPN): Jaringan pribadi virtual (VPN) di mana lalu lintas data dialihkan melalui beberapa server independen, bukan melalui server yang dimiliki oleh satu perusahaan. Desentralisasi menghilangkan titik tunggal kepercayaan, kegagalan, dan pencatatan yang menjadi keharusan pada VPN terpusat. Banyak dVPN menggunakan sistem insentif berbasis blockchain untuk memberikan imbalan kepada operator node.
Perutean multi-hop secara default
VPN tradisional mengarahkan lalu lintas melalui satu server saja – artinya, server tersebut dapat melihat seluruh sesi Anda. dVPN secara default mengarahkan lalu lintas melalui beberapa node independen, sehingga tidak ada satu node pun yang memiliki gambaran lengkap. Mode Cepat NymVPN menggunakan dua lompatan; sedangkan Mode Anonim menggunakan lima lompatan.
Penting: Apa yang membuat sebuah dVPN benar-benar terdesentralisasi?
Agar sebuah VPN benar-benar terdesentralisasi, ia harus memenuhi dua syarat:
- Secara default, sistem ini menggunakan multiple hop, dengan minimal dua server independen.
- Server-server ini bukan milik atau dikendalikan oleh orang atau entitas yang sama.
Jadi, jika sebuah perusahaan VPN menawarkan fitur seperti double VPN, menggunakan 2 server tidak berarti privasi Anda terjamin karena satu perusahaan tetap dapat melihat data Anda di kedua server tersebut.
Tidak ada pencatatan terpusat
Karena node-node tersebut beroperasi secara mandiri, tidak ada otoritas pusat yang dapat mengumpulkan log atau dipaksa oleh pihak mana pun untuk menyerahkannya. Server NymVPN dioperasikan oleh para penggemar privasi dari seluruh dunia yang menerima imbalan berupa token $NYM sebagai penghargaan atas layanan berkualitas yang mereka berikan kepada pengguna. Bahkan jika seorang operator node jahat mencoba merekam lalu lintas, ia hanya akan melihat potongan kecil yang terenkripsi dan tidak ada cara untuk memahaminya.
Sumber terbuka dan dapat diaudit
VPN tradisional mungkin menggunakan protokol open source seperti WireGuard, tetapi basis kode mereka secara keseluruhan bersifat proprietary. Pengguna harus yakin bahwa kode tersebut aman dan terawat dengan baik, meskipun tidak ada cara untuk memverifikasinya secara mandiri. dVPN umumnya bersifat sumber terbuka: siapa pun dapat memeriksa, mengaudit, dan mempertanyakan implementasinya. Namun, ini bukanlah aturan baku: selalu periksa kembali!
Kode sumber NymVPN tersedia untuk umum dan telah melalui tinjauan keamanan independen.
Pengelolaan jaringan tanpa pihak ketiga
VPN tradisional mengelola direktori server terpusat: satu perusahaan yang menentukan apa saja yang tersedia, dan pengguna tidak mengetahui bagaimana atau mengapa hal itu terjadi. Topologi jaringan NymVPN dikelola melalui blockchain Nyx. Tidak ada satu pun pihak yang berwenang yang mengendalikan node mana saja yang aktif. Operator node mendapatkan hadiah dalam bentuk token $NYM berdasarkan kinerja, dengan penyesuaian ulang jaringan setiap jam untuk menjaga keandalan di seluruh sistem.
Dalam hal apa NymVPN lebih unggul daripada layanan VPN lainnya?
Sebagian besar VPN terdesentralisasi melindungi isi lalu lintas data Anda. NymVPN juga melindungi metadata Anda. Kini, dengan adanya kecerdasan buatan (AI) yang mendukung sistem pengawasan, itulah masalah yang lebih penting untuk diatasi.
Apa itu metadata?
Metadata adalah segala hal kecuali pesan itu sendiri: dengan siapa Anda berkomunikasi, kapan, berapa lama, dan dari mana. Tidak masalah jika pesan-pesan Anda dienkripsi, asalkan pola komunikasi Anda tetap terlihat. Sumber seorang jurnalis dapat diidentifikasi hanya berdasarkan frekuensi kontak saja. Jaringan seorang aktivis dapat dipetakan tanpa perlu membaca satu pesan pun. Badan intelijen dan sistem pengawasan berbasis kecerdasan buatan menargetkan metadata justru karena metadata tersebut tetap utuh meskipun telah dienkripsi.
mixnet melindungi diri dari pengawasan berbasis kecerdasan buatan
Mode Anonim NymVPN mengarahkan lalu lintas melalui Noise Generating mixnet dengan 5 hop: sebuah gerbang masuk, tiga node campuran perantara yang mengacak dan menyusun ulang paket-paket terenkripsi, serta sebuah gerbang keluar. Lalu lintas sampul ditambahkan untuk menyamarkan pola waktu. Topologi ini memastikan tidak ada satu node pun yang dapat mengaitkan pengguna dengan lalu lintas datanya, dan bahkan kecerdasan buatan pun akan mengalami kesulitan yang sangat besar untuk merekonstruksi rute Anda dengan pasti.
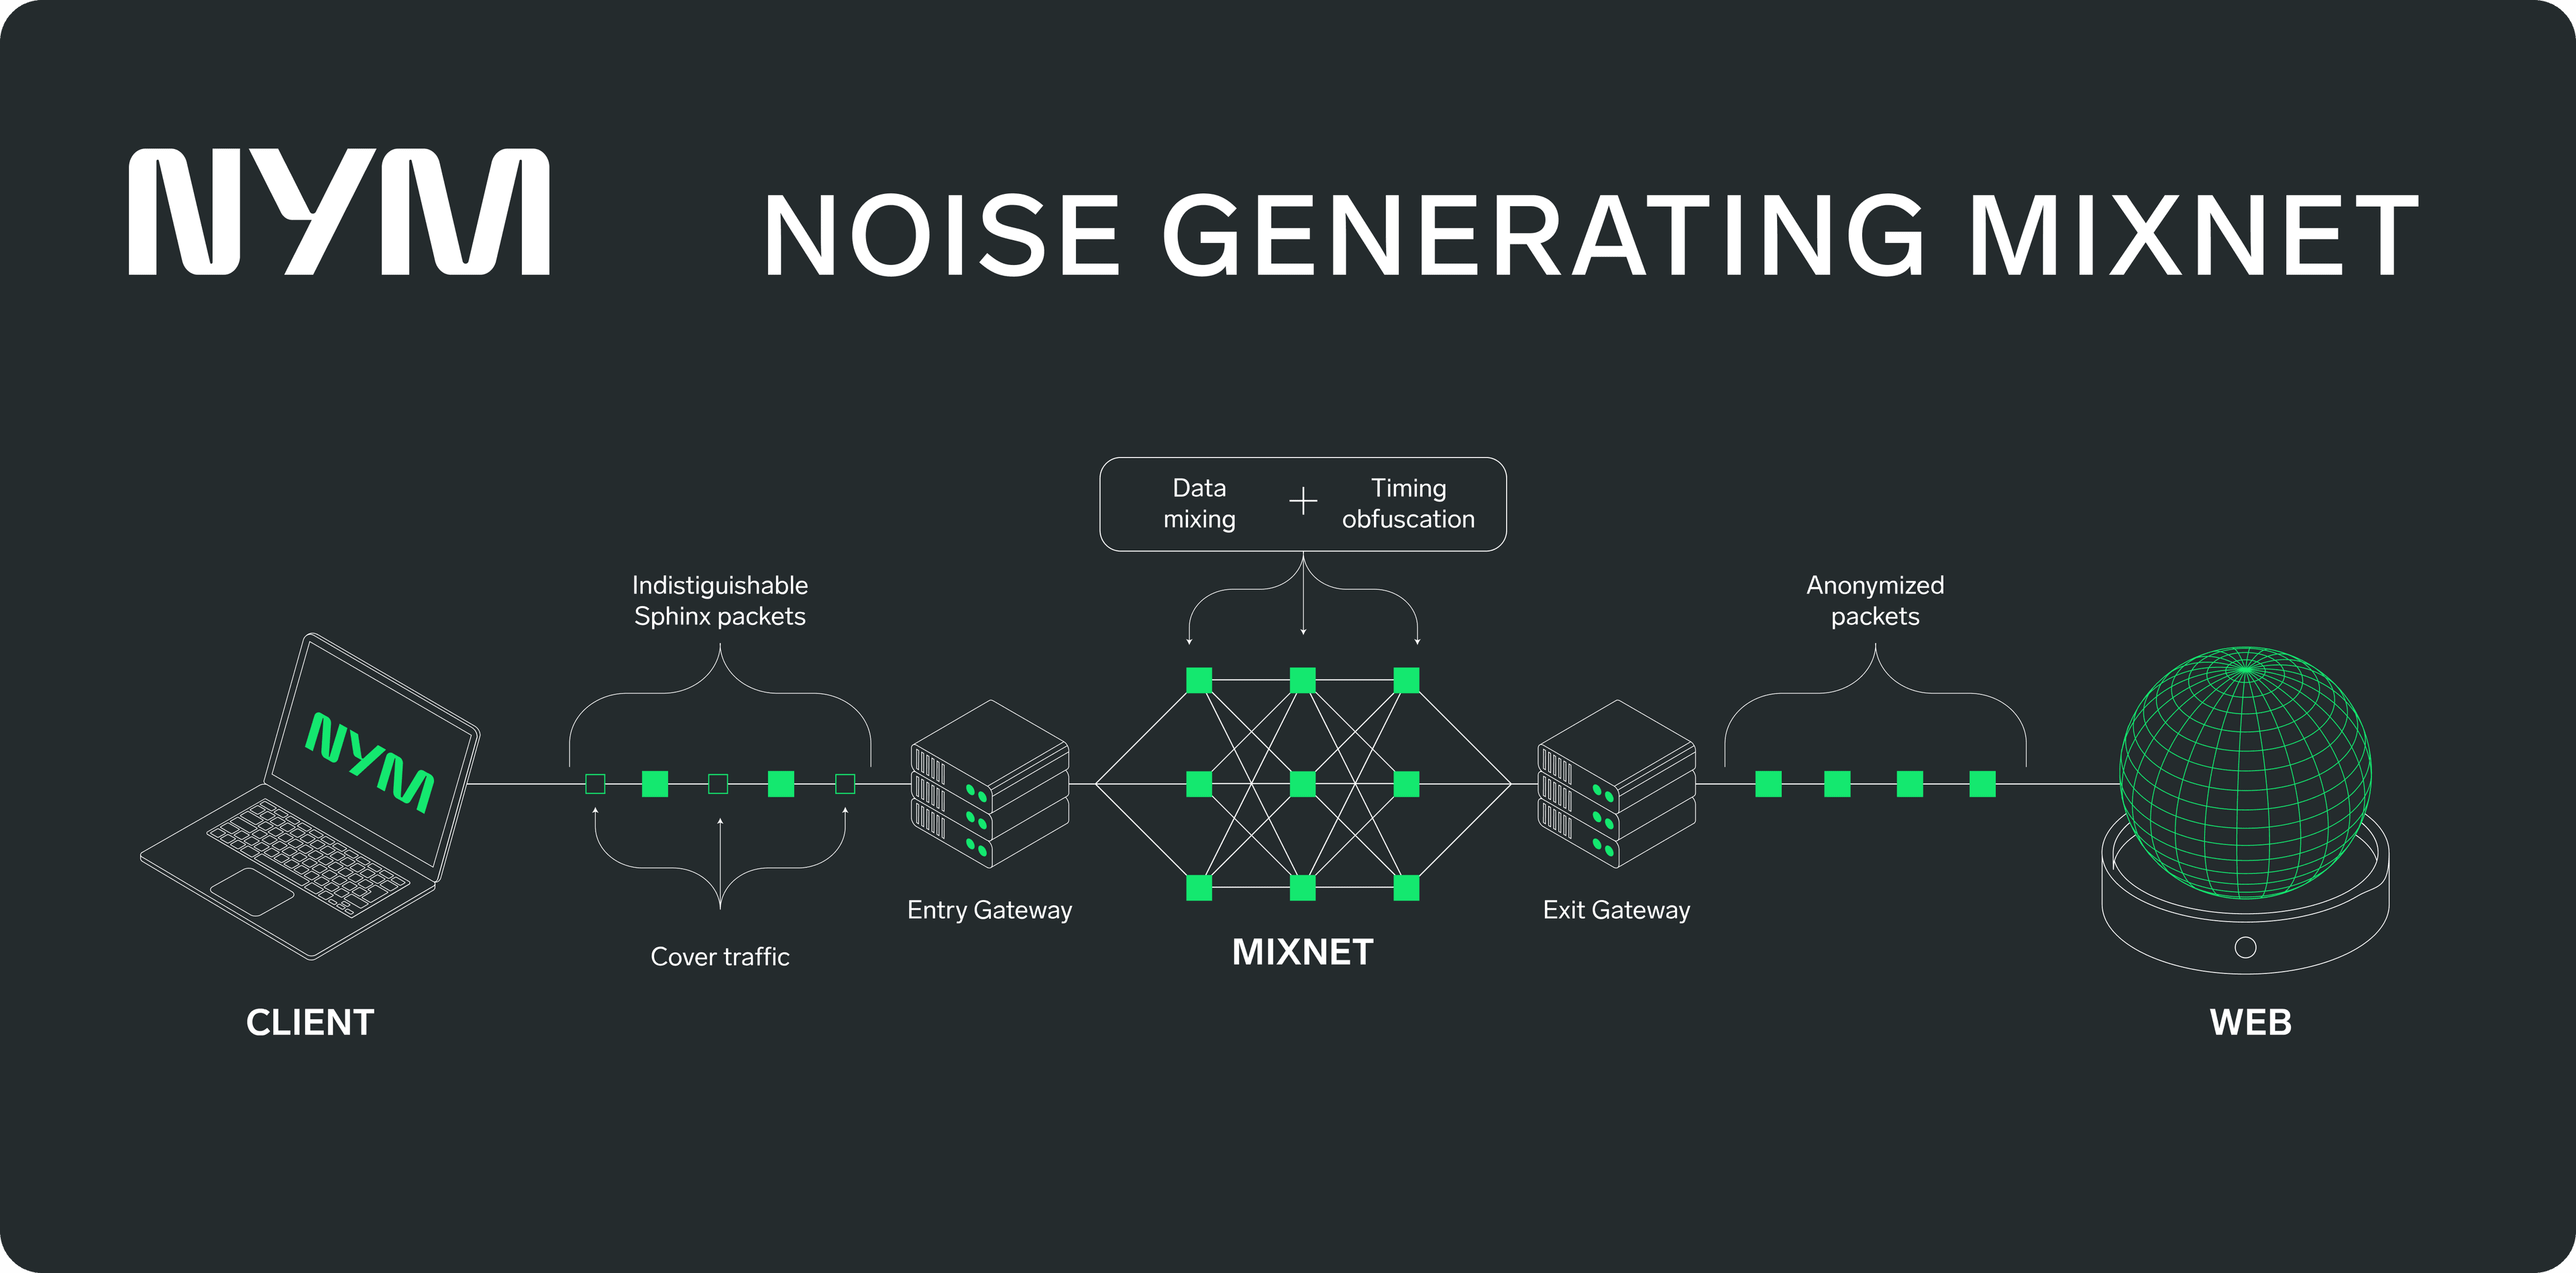
Definisi mixnet (atau jaringan campuran): Jaringan privasi di mana paket-paket terenkripsi diacak melalui berbagai node, dengan lalu lintas samaran ditambahkan untuk mengalahkan analisis lalu lintas. Berbeda dengan perutean multi-hop biasa, mixnet menyusun ulang paket dan menimbulkan penundaan waktu yang membuat pola lalu lintas tidak mungkin direkonstruksi secara komputasional.
Bukan hanya privasi, tetapi juga kecepatan
Bagi pengguna yang mengutamakan kecepatan, Mode Cepat dari NymVPN menyediakan perutean terdesentralisasi 2-hop melalui AmneziaWG, sebuah fork dari protokol WireGuard. Layanan ini jauh lebih menjamin privasi dibandingkan VPN tradisional mana pun, dengan kinerja koneksi yang mendekati standar.
Jadi, apakah Anda membutuhkan dVPN?
VPN tradisional hanya memindahkan masalah privasi tanpa menyelesaikannya. Alih-alih mempercayai penyedia layanan internet (ISP) Anda, Anda justru mempercayai sebuah perusahaan. Bagi para jurnalis, aktivis, dan siapa pun yang hidup di bawah pengawasan—orang-orang yang menganggap privasi bukan sekadar pilihan, melainkan suatu kebutuhan—perbedaan tersebut sangatlah penting.
VPN terdesentralisasi dirancang sedemikian rupa sehingga menghilangkan titik kepercayaan tunggal. NymVPN menghadirkan perlindungan metadata yang tak dapat ditandingi oleh VPN konvensional maupun dVPN standar mana pun. Sistem ini dirancang tidak hanya untuk menghadapi pihak-pihak yang sudah melakukan pengumpulan data, tetapi juga untuk mempersiapkan internet pribadi di masa depan.
Daftar Pustaka
- [CSIRO, ICSI, UC Berkeley](https://www.icsi.berkeley.edu/icsi/news/2017/02/android-vp
dVPN vs. VPN terpusat: Pertanyaan yang Sering Diajukan
dVPN mengarahkan lalu lintas data terenkripsi melalui node-node yang dioperasikan secara independen, bukan melalui server milik satu perusahaan. Tidak ada satu node pun yang dapat melihat asal dan tujuan secara bersamaan, sehingga secara desain hal ini menghilangkan pencatatan terpusat.
Ya. VPN tradisional memberikan perlindungan yang sesungguhnya, tetapi Anda harus mempercayakan seluruh lalu lintas data Anda kepada satu perusahaan saja. Sebuah dVPN mendistribusikan kepercayaan tersebut ke banyak node independen sehingga tidak ada satu operator pun yang dapat mencatat riwayat sesi secara lengkap. NymVPN menambahkan perlindungan metadata setingkat mixnet sebagai pelengkap dari sistem perutean terdesentralisasi.
Dengan dVPN yang dirancang dengan tepat, tidak ada satu pun pihak yang memiliki informasi yang cukup untuk mengidentifikasi seorang pengguna. Arsitektur NymVPN menjamin operasi tanpa pengetahuan: bahkan Nym sendiri tidak dapat mengaitkan seorang pengguna dengan lalu lintas datanya.
Keduanya menggunakan perutean multi-hop melalui node-node independen. Tor bergantung pada node-node sukarela yang tidak mendapat insentif ekonomi, sehingga hal ini memengaruhi keandalannya. dVPN memberikan imbalan kepada operator melalui token blockchain. NymVPN juga menyediakan penyamaran lalu lintas dan penyamaran waktu, yang tidak dimiliki oleh Tor.
Perutean multi-hop menambah sedikit latensi. NymVPN memberikan insentif kepada operator berdasarkan kinerja, dan pengguna dapat memilih tingkat perlindungan yang diinginkan: Mode Cepat (rute 2-hop yang dioptimalkan untuk kecepatan) atau Mode Anonim (jaringan campuran 5-hop untuk privasi maksimal).
Perutean multi-hop menambah latensi dibandingkan dengan koneksi langsung, dan kualitas node bervariasi di seluruh jaringan terdesentralisasi. dVPN juga cenderung memiliki jaringan server yang lebih kecil dibandingkan penyedia layanan terpusat berskala besar, yang dapat memengaruhi akses streaming. NymVPN mengatasi masalah kinerja melalui insentif berbasis token yang memberikan penghargaan kepada operator yang andal, serta memberikan pilihan kepada pengguna antara kecepatan (mode Cepat) dan privasi maksimal (mode Anonim).
dVPN menghilangkan penyimpanan data terpusat yang dapat diminta melalui surat perintah pengadilan atau disita. Jaringan campuran (mixnet) NymVPN melangkah lebih jauh dengan membuat pola lalu lintas tidak dapat dideteksi bahkan oleh penyerang tingkat jaringan yang canggih sekalipun. Perlu diperhatikan bahwa status hukum VPN berbeda-beda di setiap negara, jadi pastikan untuk memeriksa peraturan setempat di tempat Anda berada.

Tentang para penulis
Casey Ford, Ph.D.
Pimpinan Bidang KomunikasiDaftar Isi
Baca Terus...
Harga NymVPN yang jauh lebih murah: Bagaimana kami memperjuangkan internet terbuka untuk semua orang
Menjadikan NymVPN dapat diakses oleh orang-orang di seluruh dunia untuk melawan sensor dan membangun internet yang terbuka dan privat