

Bahaya Wi-Fi umum, dan cara melindungi diri Anda
Mengapa adegan dalam serial Mr. Robot itu lebih mendekati kenyataan daripada yang kamu kira.

Bagikan
Cyberpunk di sebuah kedai kopi
Di musim pertama Mr. Robot, ada sebuah adegan yang menjadi simbol paranoia keamanan siber di era modern. Tokoh utama, Elliot, sedang duduk di sebuah kedai kopi kecil: terdengar suara penggiling kopi, orang-orang yang sedang mengobrol, serta laptop di atas meja. Dia terhubung ke jaringan Wi-Fi umum — dan dalam hitungan menit, dia sudah bisa mengakses akun orang asing, sistem perusahaan, dan bahkan percakapan pribadi.
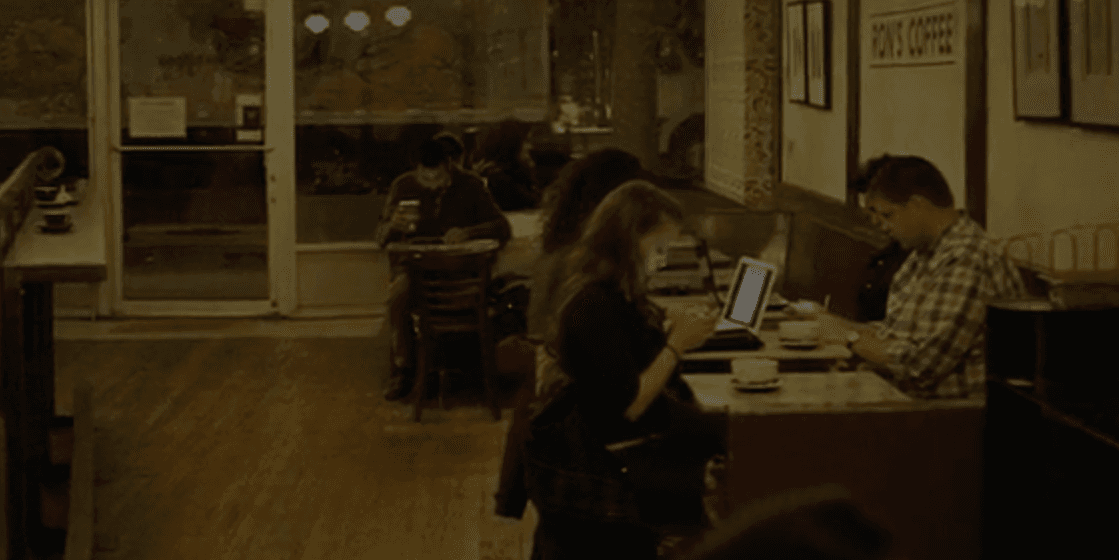
Bagi penonton, hal ini mungkin tampak seperti teknik naratif yang dramatis. Namun, bagi para profesional keamanan siber, hal itu hanyalah kenyataan sehari-hari. Serangan seperti ini memang benar-benar terjadi: cepat, senyap, dan tak terlihat oleh korbannya.
Bahaya Wi-Fi umum
1. Kurangnya Enkripsi
Sebagian besar jaringan gratis (kafe, hotel, bandara) menggunakan enkripsi yang lemah atau bahkan tidak ada sama sekali, dan sering kali menggunakan kata sandi yang sama untuk semua pengguna. Ini berarti siapa pun yang berada di jaringan yang sama dapat mencoba mengintip lalu lintas data pengguna lain. [1]
2. Penyadapan (penyadapan lalu lintas)
Seorang penyerang hanya memerlukan perangkat lunak dasar (seperti Wireshark atau tcpdump) untuk menangkap lalu lintas jaringan. Meskipun HTTPS melindungi konten, metadata seperti permintaan DNS, alamat IP server, serta waktu dan ukuran paket tetap dapat dilihat. [2]
3. MITM (Man-in-the-Middle)
Dalam serangan MITM klasik, penyerang bertindak sebagai “proksi” di antara pengguna dan server. Seluruh data korban mengalir melalui perangkat penyerang. Hal ini memungkinkan mereka untuk:
- Ubah informasi
- Menyisipkan pesan atau iklan mereka sendiri
- Mencuri nama pengguna dan kata sandi.
4. Kembaran Jahat
Para peretas membuat hotspot Wi-Fi tiruan dengan nama-nama seperti “FreeAirportWiFi” atau “CoffeeHouse_Guest.” Para pengguna terhubung, mengira situs tersebut sah, tetapi seluruh lalu lintas data mereka langsung terpapar. [3]
5. Serangan Captive Portal
Banyak jaringan publik menggunakan “portal login” di mana pengguna harus menyetujui syarat dan ketentuan atau memasukkan alamat email. Para penyerang dapat memalsukan portal-portal ini, sehingga menipu orang-orang agar membocorkan data jauh lebih banyak daripada yang dimaksudkan. [4]

Kerentanan Wi-Fi publik: Data statistik di dunia nyata
- 87% pengguna mengakui bahwa mereka telah membahayakan data pribadi mereka saat menggunakan Wi-Fi umum. [1]
- 28% dari hotspot di seluruh dunia sama sekali tidak memiliki enkripsi, sehingga kata sandi, obrolan, dan berkas-berkas menjadi rentan. [2]
- 53% orang terhubung ke Wi-Fi publik tanpa memeriksa keaslian titik aksesnya. [2]
- Pada tahun 2019, para peneliti di London mendirikan hotspot palsu dan menyadap lalu lintas data dari lebih dari 200 pengguna dalam satu hari, termasuk pegawai bank dan pengacara. [3]
- Di Amerika Serikat, para jurnalis telah menjadi sasaran serangan melalui jaringan Wi-Fi palsu di kafe dan hotel. [5]
- Pada acara Black Hat Asia tahun 2021, para peneliti mendemonstrasikan cara membobol akun email perusahaan dalam waktu kurang dari 30 detik dengan memanfaatkan jaringan Wi-Fi umum. [6]
- Menurut Laporan Keamanan Global WatchGuard, jaringan Wi-Fi publik tetap menjadi salah satu dari tiga vektor utama yang menyebabkan perangkat diretas untuk pertama kalinya. [7]
Psikologi kepercayaan
Mengapa orang-orang tetap menjalin hubungan meskipun ada risikonya?
- Ilusi kendali: “Saya tidak masuk ke akun bank saya, jadi saya aman.” Pada kenyataannya, bahkan email atau media sosial pun dapat menjadi celah bagi para penyerang.
- Kecenderungan berpikir “itu tidak akan terjadi pada saya”: Kebanyakan orang menganggap peretas menargetkan “orang lain”, bukan mereka — sebuah kecenderungan kognitif yang dimanfaatkan oleh para penjahat.
- Kebiasaan mengakses dengan cepat: Wi-Fi kini sudah seperti stopkontak untuk internet. Kita langsung terhubung, tanpa berpikir dua kali.
Mitos umum seputar Wi-Fi umum
- “Saya menggunakan HTTPS, jadi saya aman:” HTTPS mengenkripsi konten, tetapi tidak menyembunyikan metadata. Para pengamat masih bisa melihat ke mana Anda terhubung, kapan, dan berapa banyak data yang Anda kirim. [2]
- “Saya tidak menyembunyikan apa pun:” Bahkan informasi dasar pun dapat membentuk profil perilaku Anda. Akun media sosial yang diretas dapat digunakan untuk melakukan penipuan terhadap teman-teman Anda.
- “Menggunakan VPN di kafe membuat saya 100% aman:” VPN melindungi konten, tetapi kebanyakan tidak melindungi metadata seperti riwayat lalu lintas Anda — dan beberapa penyedia menyimpan log [7].
Seperti apa serangan Wi-Fi itu dalam praktiknya
- Penangkapan paket: Wireshark menampilkan setiap domain yang dikunjungi korban.
- Evil Twin: sebuah router murah meniru SSID, dan pengguna terhubung tanpa curiga. [3]
- Phishing melalui Wi-Fi: Halaman login Gmail atau Facebook palsu digunakan untuk mencuri kata sandi asli.
- Palsu DNS: respons DNS yang dimanipulasi mengalihkan pengguna ke situs berbahaya.
- Wi-Fi Pineapple: alat pengujian penetrasi yang sering disalahgunakan oleh para penjahat. [6]
Dampak terhadap Bisnis dan Privasi
- Pencurian keuangan: Aplikasi perbankan seluler diretas melalui jaringan publik. [7]
- Kebocoran data perusahaan: Pada tahun 2020, sebuah perusahaan di AS Sebuah firma hukum kehilangan puluhan gigabyte berkas rahasia setelah seorang karyawannya terhubung ke jaringan Wi-Fi palsu di bandara. [5]
- Jurnalis dan aktivis: Jaringan Wi-Fi publik telah dimanfaatkan di negara-negara otoriter untuk memantau para pembangkang. [5]
- Penipuan di media sosial: Akun media sosial yang diretas dimanfaatkan untuk menipu teman dan rekan kerja.
VPN sebagai perlindungan saat menggunakan Wi-Fi umum
VPN membuat terowongan terenkripsi antara perangkat Anda dan server, sehingga lalu lintas data tidak dapat dilacak oleh pemilik hotspot atau penyerang.
Namun:
- Sebagian besar VPN tidak menyembunyikan metadata (waktu, frekuensi, tujuan) [7]
- Beberapa penyedia layanan menyimpan catatan yang dapat diserahkan kepada pihak ketiga
- VPN tradisional sering kali diblokir di negara-negara yang menerapkan sensor.

Mengapa NymVPN berbeda
NymVPN dirancang untuk menjadi VPN paling privat di dunia berkat teknologi terdesentralisasi yang tidak hanya melindungi konten terenkripsi dari aktivitas Anda, tetapi juga seluruh data yang mendasarinya.
- Noise Generating mixnet: Lalu lintas data Anda dicampur dengan ratusan lalu lintas data lainnya, sehingga tidak mungkin melacak paket tertentu kembali ke Anda.
- Perlindungan metadata: Waktu, frekuensi, dan volume data disembunyikan. Para pengamat tidak dapat menggambarkan gambaran yang utuh.
- Desentralisasi: Tidak ada server pusat atau log yang dapat disusupi.
- Tahan terhadap pemblokiran: Mixnets jauh lebih sulit disaring daripada terowongan VPN konvensional.
VPN tradisional itu seperti mengemudi di dalam mobil lapis baja: tidak ada yang bisa melihat ke dalam, tetapi semua orang tahu kapan dan ke mana Anda pergi.
NymVPN ibarat mengemudi dalam konvoi yang terdiri dari ratusan mobil lapis baja yang terus-menerus berpindah-pindah tempat. Tidak ada yang bisa mengetahui mana yang milikmu.
mixnet Pembangkit Kebisingan Nym
Kebersihan siber sebagai praktik budaya
Adegan dalam Mr. Robot itu bukanlah suatu berlebihan: itu adalah potret nyata dari apa yang terjadi setiap hari. Wi-Fi gratis dapat menyebabkan pencurian uang, kebocoran data perusahaan, peretasan akun, atau pengawasan.
Satu-satunya cara pertahanan yang sesungguhnya adalah membangun budaya kebersihan siber:
- Jangan percaya pada jaringan publik
- Selalu periksa koneksi
- Gunakan alat terdesentralisasi seperti NymVPN, yang tidak hanya melindungi konten Anda, tetapi juga metadata Anda.
Privasi bukanlah soal “bersembunyi.” Ini soal kendali: menentukan informasi apa saja tentang diri Anda yang boleh dilihat, oleh siapa, dan kapan.
Daftar Pustaka
- Laporan Risiko Wi-Fi Norton (Symantec, 2017) — PDF
- Risiko Keamanan Wi-Fi Menurut Kaspersky Lab (2019) — Artikel
- BBC: Uji keamanan hotspot Wi-Fi palsu, London (2019) — Berita
- Kerentanan Cisco Captive Portal — Laporan
- Electronic Frontier Foundation — Anda memang memiliki hak atas privasi di tempat umum
- Serangan Wi-Fi di Black Hat Asia (2021) — Konferensi
- Laporan Keamanan Global WatchGuard (2022) — Laporan
Bahaya Wi-Fi Umum: Pertanyaan yang Sering Diajukan
Wi-Fi publik dapat membuat data Anda rentan terhadap peretas melalui koneksi yang tidak terenkripsi, hotspot ilegal, atau serangan man-in-the-middle. Risiko-risiko ini memungkinkan pihak lain untuk menyadap kata sandi, detail kartu kredit, dan riwayat penelusuran Anda jika koneksi Anda tidak terlindungi.
Ya. Penjahat siber dapat memanfaatkan jaringan terbuka untuk memasang perangkat lunak berbahaya atau mencuri kredensial login. Menggunakan VPN yang aman seperti NymVPN akan mengenkripsi lalu lintas data Anda dan menyembunyikan identitas perangkat Anda, sehingga penyerang hampir mustahil untuk memantau koneksi Anda.
VPN mengarahkan data Anda melalui terowongan terenkripsi, sehingga melindunginya dari siapa pun yang mengintip di jaringan. NymVPN melangkah lebih jauh dengan mendesentralisasi enkripsi ini, sehingga mencegah kebocoran metadata yang tidak dapat sepenuhnya diblokir oleh VPN terpusat.
Nonaktifkan fitur koneksi otomatis, hapus riwayat jaringan lama, dan nonaktifkan berbagi file. Selalu gunakan VPN yang mengutamakan privasi seperti NymVPN sebelum memasukkan kata sandi atau data sensitif agar identitas online Anda tetap sepenuhnya privat.
Tentang para penulis
Volodymyr Prysiazhniuk
Penulis komunitasCasey Ford. PhD
Peninjau teknisDaftar Isi
Baca Terus...
Can you be tracked while using a VPN?
VPNs are great privacy tools, but you can still be tracked. Choose the right type of VPN to avoid it.
Browser fingerprinting: What is it and why you should care
Prevent internet tracking and leave no fingerprints