Split tunneling dengan VPN
Fitur split tunneling memberikan fleksibilitas dan efisiensi kepada pengguna saat menggunakan VPN, namun juga memiliki risiko keamanan. Mixnets menawarkan pilihan ketiga.

Bagikan
Artikel ini diperbarui pada 18 April 2026.
Split tunneling VPN hanya mengarahkan lalu lintas internet tertentu melalui terowongan VPN terenkripsi, sedangkan sisanya terhubung langsung ke internet melalui penyedia layanan internet (ISP). Hal ini memungkinkan pengguna untuk menyeimbangkan privasi dan kecepatan tanpa harus menonaktifkan VPN sepenuhnya.
Secara default, VPN tradisional mengarahkan semua lalu lintas melalui satu terowongan terenkripsi – sebuah konfigurasi yang disebut full tunneling. Split tunneling mengubah model tersebut dengan membiarkan pengguna menentukan aplikasi, domain, atau jenis lalu lintas mana yang memerlukan perlindungan VPN, serta mana yang dapat menggunakan koneksi ISP langsung untuk latensi yang lebih rendah.
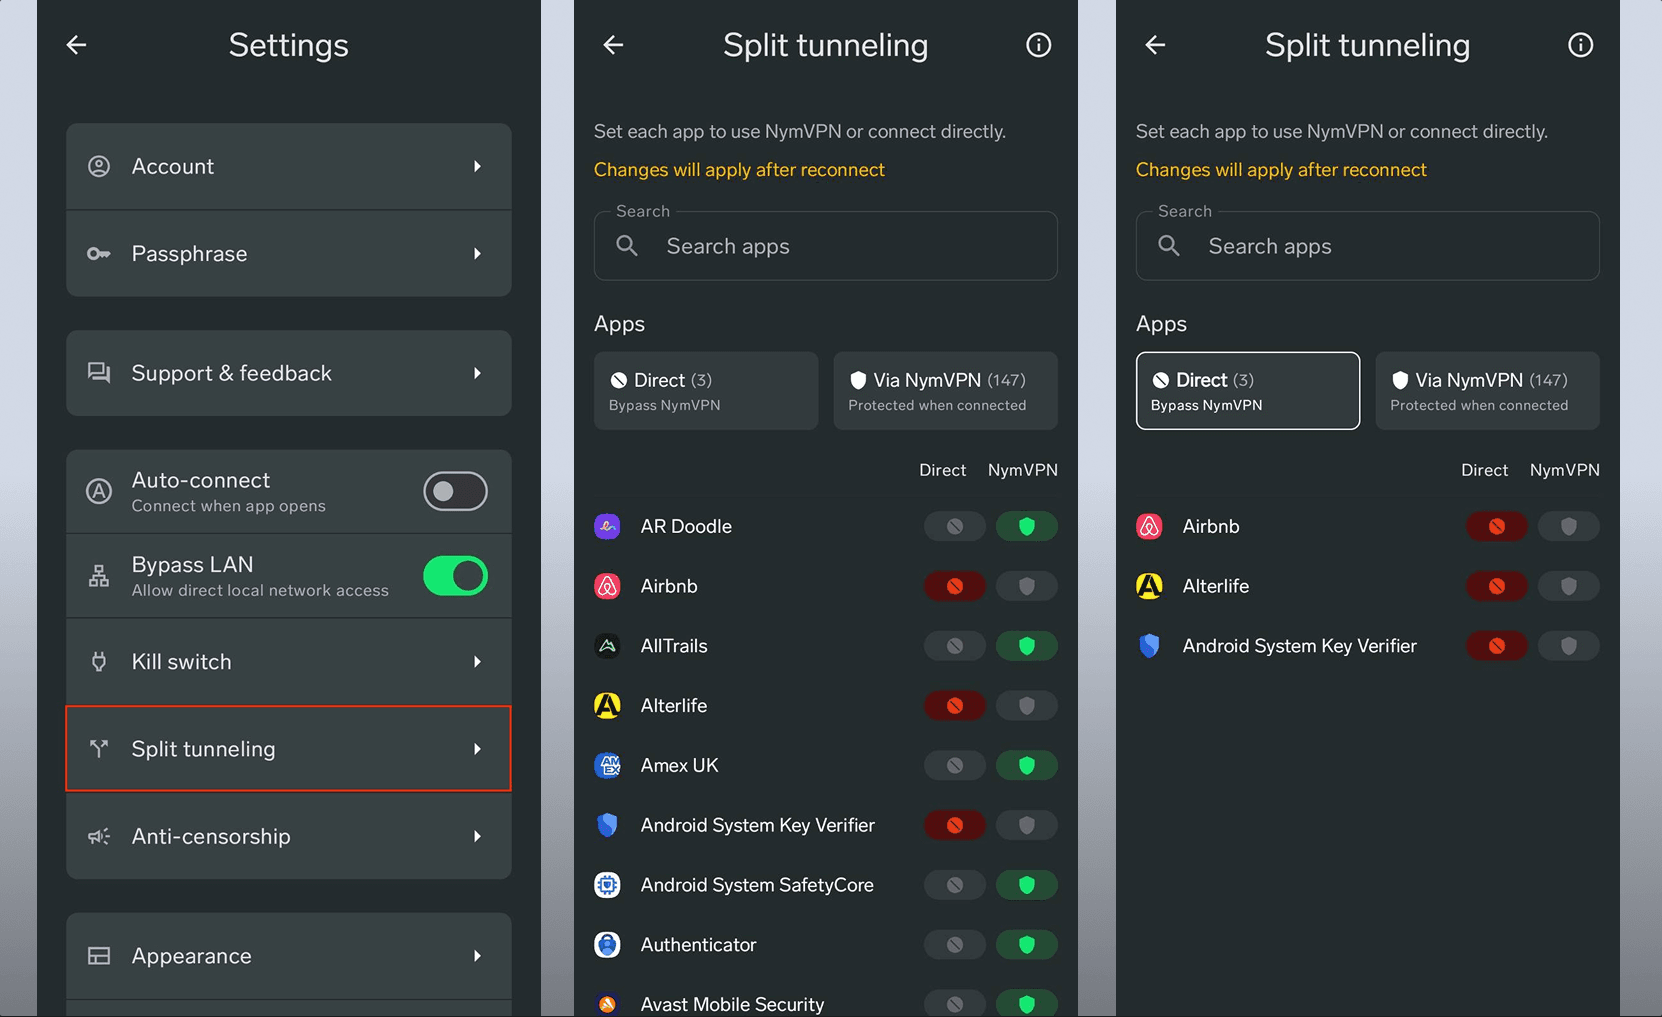
NymVPN memperluas fitur ini dengan memberikan Anda pilihan antara dua mode di aplikasi: Mode Cepat untuk lalu lintas data sehari-hari dan Mode Anonim untuk aktivitas yang bersifat sensitif. Dengan fitur split tunneling di NymVPN, Anda dapat sepenuhnya melewati VPN untuk aktivitas yang sangat bergantung pada latensi rendah, seperti bermain gim.
Panduan ini akan memandu Anda memahami segala hal yang perlu diketahui tentang split tunneling pada VPN, berbagai jenis yang tersedia, serta pertimbangan keamanan dan privasi yang perlu diperhatikan.
Apa itu split tunneling VPN dan bagaimana cara kerjanya?
Pertama-tama: Apa itu tunneling VPN?
Tunneling jaringan adalah fitur keamanan mendasar yang disediakan oleh Jaringan Pribadi Virtual (VPN) untuk mengirimkan data secara aman dari perangkat pengguna ke server VPN.
Untuk mengalihkan lalu lintas internet, VPN terlebih dahulu mengenkripsi data di perangkat pengguna sebelum meneruskannya melalui terowongan VPN—yang eksklusif bagi setiap pengguna—ke servernya sendiri, di mana alamat IP tersebut diganti dengan alamat IP milik VPN itu sendiri. Enkripsi dan tunneling mencegah pengawasan serta campur tangan dari pihak luar selama proses pengiriman: data tersebut pada dasarnya tidak dapat dibaca oleh pihak luar.
Saat VPN diaktifkan, semua aktivitas daring secara default dialihkan melalui terowongan jaringan dan server yang sama – inilah yang disebut full tunneling.
Apa itu VPN?
Split tunneling VPN
Definisi split tunneling pada VPN Konfigurasi VPN yang hanya mengarahkan lalu lintas internet tertentu melalui terowongan terenkripsi, sementara sisanya terhubung langsung melalui penyedia layanan internet (ISP). Tidak seperti kanalisasi penuh, kanalisasi terbagi memberi pengguna kendali atas data mana yang dilindungi dan mana yang melewati VPN sepenuhnya.
Split tunneling adalah fitur tambahan pada beberapa layanan VPN yang memungkinkan Anda mengarahkan hanya aktivitas tertentu melalui VPN, sehingga menciptakan dua koneksi secara bersamaan: satu yang dilindungi, satu lagi langsung.
Untuk memahami manfaat split tunneling, ada baiknya kita memahami terlebih dahulu apa sebenarnya fungsi penyamaran IP pada VPN. Jika server VPN berada di São Paolo, situs web akan melihat alamat IP Brasil. Hal itu berguna untuk menyembunyikan asal aktivitas, tetapi kurang efisien bagi layanan yang perlu mengetahui lokasi asli pengguna.
Apa saja jenis-jenis split tunneling pada VPN?
Fitur split tunneling pada VPN dapat dikonfigurasi dengan beberapa cara, tergantung pada kebutuhan Anda.
Split tunneling berbasis aplikasi
Ini adalah opsi yang paling umum: Anda memilih aplikasi tertentu untuk dialirkan melalui VPN, sementara aplikasi lainnya terhubung langsung ke web publik. Fitur ini berguna untuk aplikasi yang membutuhkan keamanan lebih ketat, seperti klien email kantor. Beberapa aplikasi dapat dipilih secara selektif untuk mengosongkan bandwidth dan mengurangi beban pada server VPN.
Tunneling terbalik
Opsi ini memilih aplikasi tertentu saja untuk melewati VPN, sementara lalu lintas internet lainnya tetap melalui VPN tersebut. Hal ini berguna ketika sebagian besar data memerlukan perlindungan, namun aplikasi tertentu justru membutuhkan koneksi langsung ke ISP—seperti aplikasi yang bergantung pada lokasi atau platform streaming yang membatasi alamat IP VPN.
Split tunneling khusus domain
Alih-alih melakukan konfigurasi berdasarkan aplikasi, Anda memilih situs web tertentu untuk dialirkan melalui VPN, sementara domain lainnya tetap menggunakan akses web terbuka. Ini adalah pendekatan yang lebih efisien bagi pengguna yang hanya memerlukan privasi untuk konten tertentu. Namun, secara keseluruhan, sistem ini jauh lebih tidak aman.
Split tunneling dinamis
Konfigurasi yang lebih terperinci memungkinkan pengguna untuk menyertakan atau mengecualikan lalu lintas berdasarkan nama domain DNS. Layanan keamanan mungkin memilih untuk mengarahkan permintaan domain yang tidak dikenal atau mencurigakan melalui server tertentu guna pemeriksaan lebih mendalam, sementara lalu lintas lainnya dibiarkan lewat dengan lebih efisien.
Apa saja manfaat dari split tunneling VPN?
Keunggulan utama dari split tunneling terletak pada fleksibilitas, kinerja, dan kendali pengguna.
Koneksi yang lebih cepat
VPN berfungsi sebagai server proxy: sebelum mengakses sebuah situs web, permintaan pengguna harus dienkripsi, dialirkan melalui VPN, didekripsi, dan diteruskan ke tujuan – sebelum responsnya menempuh jalur yang sama kembali.
Dengan VPN berkualitas, latensi biasanya dapat diabaikan untuk tugas-tugas dasar. Namun, dengan banyaknya aktivitas yang berjalan bersamaan (unduhan, streaming, banyak tab yang terbuka), mengarahkan semua lalu lintas melalui VPN dapat memperlambat koneksi secara signifikan. Split tunneling memungkinkan pengguna menerapkan perlindungan VPN hanya pada bagian yang memerlukannya, sehingga kecepatan di bagian lain tetap terjaga tanpa perlu terus-menerus menyalakan atau mematikan VPN.
Koneksi kerja jarak jauh yang aman
Bagi pengguna yang membutuhkan perlindungan VPN terutama untuk pekerjaan, split tunneling memungkinkan VPN perusahaan untuk menangani komunikasi sensitif sementara lalu lintas pribadi menggunakan jaringan lokal secara langsung. Catatan penting: Hal ini tetap membuat aktivitas di luar pekerjaan rentan terhadap pengawasan dan serangan siber.
Mengakses layanan asing dan lokal secara bersamaan
Jika VPN menetapkan lokasi Anda di Korea, aplikasi cuaca akan menampilkan hasil untuk wilayah Korea bagi pengguna yang sebenarnya berada di Chicago. Split tunneling memungkinkan aplikasi yang bergantung pada lokasi untuk menggunakan jaringan lokal, sementara lalu lintas data lainnya disalurkan secara aman melalui VPN.
Apa saja risiko keamanan dari fitur split tunneling pada VPN?
Split tunneling memiliki manfaat yang jelas. Namun, memilih untuk membiarkan sebagian lalu lintas melewati VPN berarti bersedia menanggung risiko paparan untuk bagian aktivitas tersebut.
Keamanan data yang terancam
Split tunneling berarti hanya sebagian dari aktivitas daring pengguna yang bersifat anonim. Apa pun yang melewati VPN dapat disusupi melalui pemantauan eksternal terhadap metadata Anda, eksploitasi informasi sensitif yang tidak terenkripsi, atau serangan siber yang berbahaya.
Internet memang memiliki enkripsi bawaan untuk situs-situs yang aman, tetapi cakupan pengawasan massal jauh lebih luas daripada yang diperkirakan banyak pengguna. Program pengawasan pemerintah yang terungkap dalam pengungkapan oleh Snowden pada tahun 2013 menunjukkan adanya kemampuan pengumpulan metadata secara massal yang menyasar jutaan pengguna.1
Infeksi malware
VPN dapat melindungi pengguna dari beberapa serangan siber, tetapi tidak dapat melindungi dari malware yang sudah ada di perangkat. Menjelajah dengan alamat IP yang terbuka dan tanpa enkripsi membuat pengguna rentan terhadap eksploitasi melalui perangkat lunak berbahaya atau perangkat pengintai, termasuk akibat mengeklik tautan berbahaya secara tidak sengaja. Begitu perangkat lunak berbahaya masuk, data yang telah disiapkan untuk enkripsi VPN pun dapat disusupi sebelum VPN sempat melindunginya. Sebuah studi CSIRO tahun 2017 terhadap 283 aplikasi VPN Android menemukan bahwa 38% di antaranya menyisipkan perangkat lunak berbahaya atau pustaka pelacakan ke dalam lalu lintas data pengguna.2
Manajemen dan keamanan jaringan
Dalam jaringan perusahaan atau institusi, split tunneling dapat mempersulit pengawasan keamanan. Ketika sejumlah perangkat memungkinkan akses tanpa enkripsi ke internet publik, pemantauan menjadi lebih sulit. Dalam situasi di mana informasi sensitif ditangani, hal ini dapat menimbulkan risiko finansial dan hukum.
Kesalahan konfigurasi
Semakin rumit pengaturan split tunneling, semakin besar risiko terjadinya kesalahan konfigurasi. Jika pengguna tidak menentukan aturan yang cukup tepat, data sensitif yang ditujukan untuk VPN dapat dirutekan langsung ke internet publik.
Split tunneling pada VPN terpusat vs. terdesentralisasi?
Pengguna yang membandingkan layanan VPN akan menemukan dua jenis utama:
-
VPN terpusat yang umum digunakan mengandalkan server yang mereka miliki atau sewa, biasanya dari penyedia layanan yang sama. Pengguna harus memercayakan lalu lintas data mereka kepada penyedia VPN, dan infrastruktur terpusat menciptakan satu titik kerentanan terhadap kebocoran data.
-
VPN Terdesentralisasi (dVPN) mentransmisikan lalu lintas melalui jaringan terdesentralisasi yang terdiri dari banyak simpul yang tidak dapat dihubungkan satu sama lain. Desain ini membuat kebocoran data hampir mustahil terjadi dan analisis lalu lintas menjadi sangat sulit dilakukan.
VPN terpusat tradisional mungkin menawarkan kecepatan yang lebih tinggi untuk seluruh lalu lintas data – lagipula, secara default, satu lompatan memang lebih cepat daripada banyak lompatan. Namun, kecepatan tersebut harus dibayar dengan jaringan yang lebih rentan terhadap pembobolan, serangan siber, serta tekanan pemerintah untuk menyerahkan data pengguna.
➤ Pelajari lebih lanjut tentang perbedaan antara VPN terpusat dan terdesentralisasi dalam panduan keamanan siber Nym.
Kesimpulan Nym: Split tunneling yang diterapkan dengan tepat
Jika pertanyaannya dirumuskan semata-mata dari sudut pandang mekanisme split tunneling, maka jawabannya adalah tidak: cara kerjanya sama saja, baik pada VPN tradisional maupun VPN terdesentralisasi. Konfigurasi split tunneling merupakan modifikasi selektif dari full tunneling: pengguna secara sukarela membuat pengecualian untuk melewati fitur-fitur keamanan VPN. Apa pun yang tidak melewati VPN berpotensi rentan terhadap pengawasan, analisis lalu lintas, dan aktivitas tersebut dapat dihubungkan kembali kepada Anda.
Privasi yang sesungguhnya ditentukan oleh arsitektur dasar jaringan VPN. Server terpusat dengan one-hop lebih cepat dibandingkan dVPN yang menggunakan multi-hop, namun dengan konsekuensi jaringan yang lebih rentan terhadap kebocoran data, serangan siber, serta tekanan pemerintah untuk mengakses catatan pengguna.
Pilih tingkat privasi Anda sendiri
Split tunneling berkaitan dengan preferensi pengguna dan pemilihan lalu lintas mana yang akan dialirkan melalui VPN. NymVPN menawarkan pilihan kepada pengguna antara Mode Cepat dan Mode Anonim yang inovatif untuk keamanan yang lebih baik. Dengan split tunneling, pengguna dapat mengarahkan lalu lintas yang benar-benar sensitif ke mode Anonim, lalu lintas sehari-hari ke mode Cepat, dan aktivitas yang sangat bergantung pada latensi langsung melalui ISP—tanpa harus mengorbankan anonimitas demi performa.
Fitur split tunneling pada VPN memberikan kendali kepada pengguna atas apa saja yang dilindungi, namun kualitas perlindungan tersebut bergantung pada arsitektur VPN yang mendasarinya. Bagi pengguna yang membutuhkan fleksibilitas sekaligus privasi yang sesungguhnya, NymVPN memberikan Anda kendali atas perlindungan privasi dan kecepatan.

Split tunneling VPN: Pertanyaan yang Sering Diajukan
Ya, jika lalu lintas yang dialihkan melewati VPN, permintaan DNS atau paparan alamat IP dapat terjadi. Implementasi split tunneling yang aman memberlakukan tunneling DNS dan mengisolasi aplikasi tertentu sambil memastikan lalu lintas penting tetap terenkripsi.
Pada VPN mixnet seperti NymVPN, selective split tunneling dapat dikonfigurasi sehingga hanya lalu lintas yang sensitif terhadap latensi yang melewati mixnet, sementara penjelajahan internet yang sensitif melewati jaringan terdesentralisasi alternatif dengan jumlah hop yang lebih sedikit. Hal ini menyeimbangkan kecepatan dengan perlindungan privasi tingkat lanjut untuk tugas-tugas yang sensitif.
Inverse split tunneling mengarahkan seluruh lalu lintas melalui VPN, kecuali untuk pengecualian tertentu yang telah ditetapkan. Metode ini sangat ideal untuk penggunaan yang mengutamakan keamanan, di mana sebagian besar lalu lintas memerlukan perlindungan dan hanya aplikasi atau tujuan tepercaya saja yang dikecualikan.
Klien VPN canggih yang dirancang untuk privasi, seperti NymVPN, menyertakan log tingkat aplikasi atau dasbor visual yang menampilkan perutean split-tunnel untuk setiap aplikasi, serta memberikan peringatan jika lalu lintas yang tidak aman diarahkan ke luar terowongan VPN.
Split tunneling memungkinkan akses ke sumber daya LAN perusahaan melalui VPN, sementara lalu lintas internet publik dapat melewatinya tanpa melalui VPN tersebut; fitur ini berguna untuk pengaturan perusahaan hibrida atau saat menggunakan layanan khusus negara tertentu bersamaan dengan komunikasi kerja yang aman.
Tentang para penulis
Casey Ford, Ph.D.
Pimpinan Bidang KomunikasiAnia M. Piotrowska, Ph.D.
Peninjau teknisDaftar Isi
Baca Terus...
Nym bukan sekadar VPN
Aplikasi pertama yang melindungi Anda dari pengawasan berbasis AI berkat mixnet yang menghasilkan kebisingan
Apa itu WireGuard VPN dan bagaimana cara kerjanya?
Bagaimana cara kerja protokol enkripsi VPN tercepat yang ada saat ini