VPN menyembunyikan alamat IP Anda
Inti dari perlindungan VPN adalah menyembunyikan alamat IP (Internet Protocol) Anda, yaitu pengenal unik untuk perangkat Anda saat terhubung ke internet melalui Penyedia Layanan Internet (ISP) Anda. Alamat IP Anda mengungkapkan beberapa informasi tentang Anda, seperti penyedia layanan internet (ISP), jenis perangkat, dan perkiraan lokasi Anda.
Dengan VPN, lalu lintas internet Anda terlebih dahulu dialihkan melalui servernya, sehingga alamat IP pribadi Anda digantikan dengan alamat IP VPN tersebut. Hal ini dapat membantu menyamarkan identitas lalu lintas Anda saat terhubung ke internet. Seperti yang akan kita lihat, penyamaran alamat IP saja tidak cukup untuk melindungi Anda dari semua ancaman pengawasan, bahkan peretas.
VPN seharusnya mengenkripsi data Anda
Perlindungan VPN dimulai dengan enkripsi data sebelum lalu lintas data Anda meninggalkan perangkat Anda. Terowongan VPN mengamankan data antara perangkat Anda dan server VPN, sehingga memastikan hanya kedua titik ujung tersebut yang dapat mendekripsi data tersebut. Jika dicegat, data tersebut tetap tidak dapat dibaca. Meskipun protokol seperti HTTPS mengenkripsi sebagian besar koneksi web, VPN memberikan lapisan keamanan tambahan. Namun, metadata—seperti waktu koneksi, lokasi, dan kontak—masih bocor meskipun telah dienkripsi, sehingga mengungkap pola komunikasi kepada pihak ketiga.
Pelajari lebih lanjut dalam panduan Nym tentang protokol enkripsi dengan VPN.
Pemilihan lokasi
Dengan VPN, Anda seharusnya dapat memilih lokasi (misalnya, negara) tempat server VPN Anda berada. Lalu lintas internet Anda akan diberi alamat IP di lokasi tersebut, sehingga seolah-olah Anda mengakses internet dari sana. Hal ini berguna untuk menghindari pembatasan sensor atau sekadar mengakses konten yang dibatasi berdasarkan lokasi, meskipun keefektifannya bergantung pada pembatasan yang berlaku di wilayah setempat.
Fitur VPN tingkat lanjut
Beberapa layanan VPN dilengkapi dengan fitur tambahan yang dapat meningkatkan perlindungan privasi dan keamanan, atau memungkinkan pengguna menyesuaikan cara penanganan data oleh layanan VPN tersebut. Berikut ini beberapa fitur penting yang perlu diperhatikan:
- Kill switch: Secara instan memutus koneksi internet Anda jika koneksi VPN terputus, sehingga mencegah paparan yang tidak terlindungi.
- Split-tunneling: Memungkinkan pengguna untuk mengarahkan lalu lintas tertentu melalui VPN sambil mengecualikan aktivitas lainnya, sehingga menyeimbangkan keamanan dan kinerja.
- Perlindungan kebocoran DNS: Memastikan semua permintaan DNS melewati terowongan terenkripsi VPN, bukan melalui penyedia layanan internet (ISP) Anda, sehingga mencegah kebocoran data yang tidak disengaja.
- Routing multi-hop: Mengarahkan lalu lintas melalui beberapa server, sekaligus menyamarkan alamat IP dan metadata lainnya berkali-kali. Catatan: Beberapa layanan VPN menawarkan mode “double VPN” atau 2-hop, namun layanan tersebut tetap dikendalikan oleh satu entitas, sehingga pilihan-pilihan ini kurang menjamin privasi dibandingkan opsi VPN lain yang benar-benar terdesentralisasi.
- Ketahanan terhadap sensor: Mengubah struktur data dan lalu lintas untuk mencegah lalu lintas Anda menjadi sasaran dan diblokir karena menggunakan VPN yang sudah dikenal.
- Pemblokir iklan: Mendeteksi dan memblokir iklan yang sudah dikenal sebelum iklan tersebut terhubung ke perangkat Anda.
- Pembayaran yang tidak dapat dihubungkan: Memastikan bahwa penggunaan VPN Anda tidak dapat dikaitkan dengan informasi pembayaran Anda.
Kenapa sih kamu butuh VPN?
Sebenarnya, apa gunanya VPN, dan siapa saja yang membutuhkannya? Jawaban singkatnya: siapa pun yang ingin melindungi privasi mereka saat online, atau yang perlu mengakses konten yang mungkin diblokir di lokasi tertentu.
- Menjelajah secara anonim: Tak ada satu pun aktivitas online kita yang bersifat pribadi. Di mana-mana, ada pihak-pihak dan sistem yang melacak, mengumpulkan, serta menjual dan membeli metadata kita. Agen-agen pengawasan ini meliputi berbagai pihak, mulai dari situs web, broker data yang membuat profil tentang kita, hingga lembaga pemerintah dan badan intelijen, serta penjahat siber yang mencari celah untuk melakukan penipuan finansial.
- Berkomunikasi secara pribadi: Meskipun menggunakan layanan pesan atau email yang terenkripsi ujung-ke-ujung, catatan metadata percakapan dapat mengungkap rincian pola komunikasi, kontak, dan lokasi kita.
- Mengakses konten yang berbasis di luar negeri: Konten di internet semakin terpecah-pecah. Baik itu konten streaming berlangganan yang tersedia maupun berita tentang apa yang sedang terjadi di dunia, kemampuan untuk mengaksesnya sangat bergantung pada negara tempat kita berada dan apa saja yang diblokir atau tidak diblokir oleh pemerintah di negara tersebut.
- Bertransaksi dengan aman: Aset keuangan, layanan, dan transaksi daring terus menjadi sasaran utama para penjahat siber dan peretas. Selain itu, mata uang kripto itu sendiri sebenarnya tidak sepenuhnya anonim dan dapat dilacak melalui alat-alat pengawasan metadata.
- Mengatasi sensor: Miliaran orang di seluruh dunia hidup di bawah pembatasan sensor yang ketat, yang membatasi akses mereka terhadap informasi penting di internet.
VPN dapat membantu memenuhi berbagai kebutuhan tersebut, namun keberhasilannya bergantung pada jenis VPN yang digunakan. Jadi, mari kita lihat apa saja yang saat ini tersedia.
Jenis-jenis VPN
Secara umum, terdapat dua jenis arsitektur VPN:
- VPN tradisional (atau terpusat)
- VPN Terdesentralisasi (dVPN)
Perbedaan antara VPN terpusat dan terdesentralisasi didasarkan pada jumlah server fisik yang digunakan untuk merutekan data Anda, siapa yang mengendalikan server-server tersebut, dan bagaimana data ditangani selama proses pengiriman. Jadi, mari kita bahas satu per satu.
VPN terpusat
Sebagian besar VPN menggunakan infrastruktur terpusat, artinya lalu lintas data Anda diteruskan melalui satu server VPN yang dimiliki atau disewa oleh satu penyedia layanan. Dengan demikian, satu perusahaan mengelola seluruh lalu lintas internet Anda di satu tempat untuk menyembunyikan alamat IP Anda. Ini berarti aktivitas online Anda mungkin dicatat atau direkam oleh perusahaan VPN itu sendiri. Jika catatan lalu lintas disimpan di satu server saja, risiko privasi dapat timbul akibat potensi pelanggaran keamanan atau permintaan dari pemerintah.
Banyak layanan VPN mengklaim menerapkan kebijakan “tanpa pencatatan”, namun rinciannya bervariasi. Beberapa toko menyimpan “catatan operasional” seperti alamat IP, sementara yang lain membagikan data tertentu kepada mitra pemasaran. Karena VPN terpusat berpotensi mengakses metadata Anda, privasi Anda pada dasarnya bergantung pada seberapa besar Anda mempercayai kebijakan mereka.
VPN Terdesentralisasi (dVPN)
Teknologi VPN terdesentralisasi telah dikembangkan untuk menghilangkan kebutuhan akan kepercayaan tersebut. Sebuah dVPN seharusnya secara struktural membuat tidak mungkin bagi seluruh data lalu lintas Anda untuk pernah dapat dicatat dalam satu ruang fisik.
Desentralisasi memerlukan minimal 2 server independen untuk mengarahkan lalu lintas Anda. Desentralisasi sejati berasal dari tidak adanya titik kegagalan atau celah keamanan terpusat. Jika salah satu server diretas atau bersifat berbahaya, hanya sebagian kecil dari lalu lintas data Anda yang akan terungkap. Merebut kendali atas sejumlah server untuk menyusun catatan lalu lintas yang lengkap akan menjadi semakin sulit secara eksponensial seiring bertambahnya jumlah server.
Sebaiknya juga mempelajari perbedaan antara VPN berbasis perangkat keras dan perangkat lunak untuk memahami bagaimana jenis konfigurasi tersebut dapat memengaruhi kontrol, privasi, dan skalabilitas.
Bagaimana cara kerja VPN?
Seperti yang telah kita lihat, terdapat berbagai jenis arsitektur VPN yang sangat berbeda-beda, meskipun sebagian besar di antaranya bersifat terpusat. Hal ini sangat berpengaruh terhadap privasi pengguna. Jadi, mari kita lihat apa yang terjadi pada lalu lintas Anda saat melewati berbagai model ini.
Perutean VPN tradisional
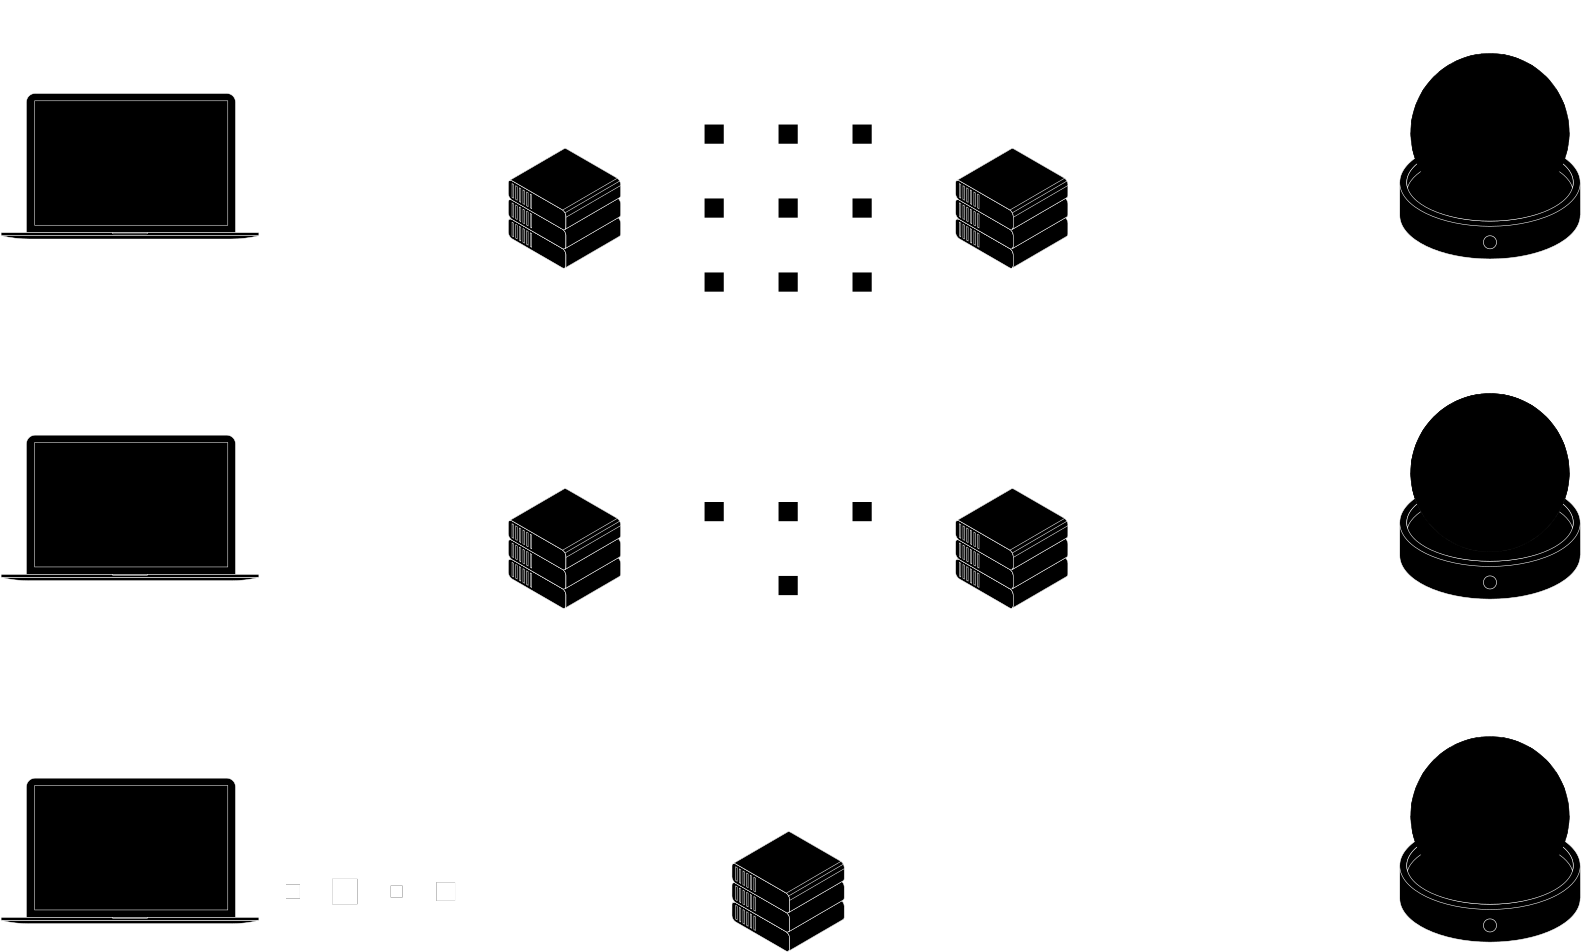
Dengan layanan VPN tradisional, lalu lintas data Anda seharusnya dienkripsi terlebih dahulu di perangkat Anda sebelum dikirim melalui terowongan ke satu-satunya server VPN. Setelah sampai di sana, alamat IP yang terkait dengan lalu lintas data Anda akan diganti dengan alamat IP publik milik VPN itu sendiri, dan lalu lintas data tersebut akan didekripsi untuk menentukan ke mana permintaan Anda harus dikirim. Ketika lalu lintas Anda tiba di tujuan akhirnya, lalu lintas tersebut akan tampak seolah-olah berasal dari server VPN.
Tapi, siapa sebenarnya yang bisa melihat identitasmu? Pada model satu lompatan ini, VPN merupakan satu-satunya perantara untuk lalu lintas data Anda, sehingga mereka akan melihat baik alamat IP Anda maupun alamat IP pihak yang Anda hubungi. Namun, penerima hanya akan melihat alamat IP dari VPN tersebut. Hal ini memberikan bentuk perlindungan hak kekayaan intelektual yang sederhana bagi Anda terkait dengan penerima di web umum.
perutean dVPN
Dengan dVPN, lalu lintas data Anda dialihkan melalui setidaknya dua server yang independen. Yang pertama dapat melihat alamat IP Anda tetapi tidak dapat melihat tujuan Anda, sedangkan yang kedua dapat melihat tujuan Anda tetapi tidak dapat melihat alamat IP asli Anda. Berbeda dengan VPN terpusat, dVPN memastikan tidak ada satu lokasi pun yang mencatat seluruh lalu lintas data Anda. Dengan NymVPN, privasi sudah menjadi bagian integral dari desainnya.
Hal-hal yang tidak dilakukan oleh VPN
VPN berkualitas memang jelas dapat memberikan banyak manfaat dalam hal meningkatkan privasi dan anonimitas kita saat online, namun kemampuan tersebut sangat bergantung pada penyedia layanan VPN dan arsitektur jaringannya. Selain itu, ada beberapa hal yang sama sekali tidak dapat dilakukan oleh VPN, serta kerentanan yang khas pada masing-masing VPN.
Hal yang tidak bisa dilakukan oleh VPN mana pun
- Lindungi perangkat Anda 100%: VPN dapat memberikan perlindungan yang sangat efektif untuk melindungi data Anda yang sedang dikirim dari upaya peretasan. Namun, hal tersebut tidak dapat mencegah perangkat Anda disusupi sejak awal. Jika perangkat Anda sudah terinfeksi malware atau spyware, enkripsi dan layanan proxy VPN apa pun tidak dapat menjamin privasi dan keamanan Anda.
- Menyediakan enkripsi ujung-ke-ujung secara mandiri: Lalu lintas data Anda hanya akan dienkripsi ujung-ke-ujung jika koneksi awal Anda sudah terenkripsi (misalnya, melalui koneksi HTTPS). Enkripsi melalui terowongan VPN hanya mengenkripsi data Anda selama proses pengiriman antara perangkat Anda dan server VPN. Begitu sampai di server, lapisan enkripsi tersebut dihapus, sehingga terungkap ke mana data Anda akan dikirim di web publik. Tanpa enkripsi HTTPS atau SSL/TLS yang telah diaktifkan terlebih dahulu, data Anda akan dikirimkan secara terbuka, dapat dibaca sepenuhnya, dan rentan disalahgunakan selama proses transmisi antara server VPN dan tujuan.
Hal-hal yang tidak dilakukan oleh VPN tradisional
- Menghalangi pencatatan lalu lintas: Layanan VPN terpusat mungkin menjanjikan bahwa mereka tidak akan menyimpan catatan lalu lintas kita, tetapi karena server mereka memiliki akses ke seluruh rute aktivitas online kita, hal ini pada akhirnya mengharuskan kita untuk mempercayai mereka. dVPN seperti NymVPN mengatasi masalah ini dengan desain jaringan yang tidak dapat mencatat aktivitas.
- Lindungi metadata Anda: Metadata adalah informasi mengenai informasi itu sendiri, seperti alamat IP Anda, kapan dan di mana Anda mengirimkan data, serta kepada siapa. Metadata ini tidak dilindungi oleh protokol enkripsi VPN terpusat: metadata tersebut justru bocor melalui protokol tersebut.
- Jaminan terhadap kebocoran data: Tidak ada sistem keamanan yang benar-benar kebal terhadap celah, dan server data tentu saja tidak terkecuali. Server VPN merupakan sasaran serangan siber yang umum dan sering berhasil karena berpotensi menyimpan informasi jutaan pengguna di satu tempat. Jadi, data apa pun yang dicatat oleh penyedia layanan VPN berpotensi terungkap.
- Lindungi diri dari pengawasan: Sistem pengawasan berbasis kecerdasan buatan (AI) mampu melacak aktivitas dan pola perilaku pengguna dengan memantau jaringan VPN melalui serangan korelasi ujung-ke-ujung dan analisis lalu lintas. Hal ini menjadikan VPN terpusat sebagai sistem perlindungan yang kurang efektif.
Waspadai campur tangan pemerintah. Pemerintah dan lembaga penegak hukum diketahui sering meminta catatan lalu lintas dan langganan pengguna VPN. Jika sebuah layanan VPN berada di bawah yurisdiksi hukum yang menjadi dasar permintaan pengawasan oleh pemerintah—seperti jaringan negara-negara 14-eyes—maka layanan tersebut dapat secara hukum diwajibkan untuk mengungkapkan catatan apa pun.