

La sorveglianza tramite IA non salverà i tuoi figli: il controllo delle chat torna a farsi sentire
Ancora una volta, le promesse fasulle alimentano un nuovo tentativo di sorveglianza di massa nell’UE
Condividi
Lo spettro della sorveglianza di massa continua a incombere sull’Europa. Nonostante tutti i progressi compiuti dal Regolamento generale sulla protezione dei dati (GDPR), aggirare la crittografia dei dati è ancora un obiettivo.
Purtroppo capita fin troppo spesso che le violazioni delle nostre libertà civili si nascondano dietro la scusa di proteggerci dai mostri. La proposta dell’UE relativa al «Regolamento che stabilisce norme per prevenire e combattere gli abusi sessuali sui minori» (Regolamento CSA, o CSAR) ne è un esempio lampante. Il regolamento è stato nuovamente sottoposto al voto del Parlamento europeo questa settimana. Per fortuna ieri è stata alla fine rinviata a causa delle polemiche su quella che i difensori della privacy definiscono forse «la bozza di legge UE più criticata di tutti i tempi».
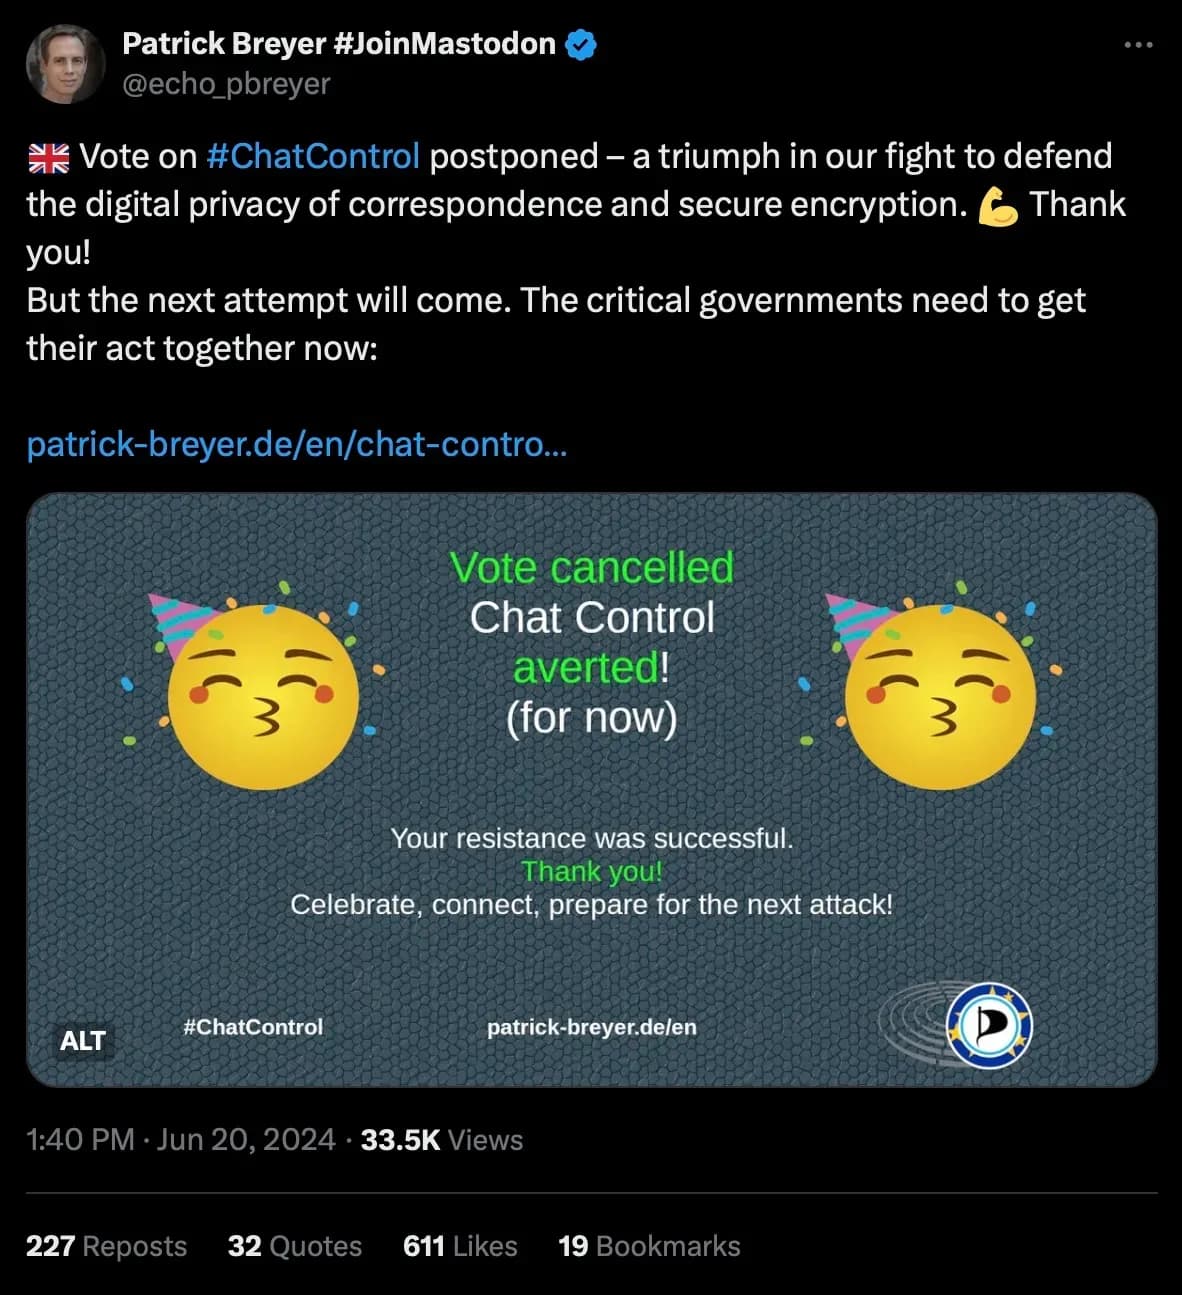
Screenshot scattato il 21 giugno 2024
CSAR fornisce essenzialmente ai client web una tecnologia di sorveglianza basata sull’intelligenza artificiale per aggirare la crittografia che protegge i file personali e le comunicazioni di tutti. Tutto questo viene fatto in nome della lotta agli abusi sessuali sui minori, ma non farti ingannare da questo lupo travestito da agnello. Ai cittadini dell’UE viene proposta una falsa scelta: comunicazioni private o predatori sessuali? Fortunatamente, in molti, compresi quelli del team principale e della comunità di Nym, si stanno esprimendo con urgenza contro questa proposta.
Il team di Nym ha seguito da vicino il progressivo avanzamento delle versioni 1.0 e 2.0 di “Chat control” sin dal suo lancio nel 2022. Si sta cercando ancora una volta di avviare una discussione e un’eventuale votazione con una formulazione apparentemente modificata. Tuttavia, questi cambiamenti si limitano ad attenuare il tono della sua strategia di sorveglianza di massa. Tutto questo non è altro che un gioco di prestigio per cercare di aggirare gli obblighi del GDPR relativi alla protezione della crittografia end-to-end dei dati. Sebbene la crittografia possa non essere interessata dal CSAR, viene proposta una backdoor ancora più inquietante che consentirebbe una sorveglianza di massa ancora più approfondita dei dispositivi.
Di seguito ti spiego cosa c’è in gioco nella proposta CSAR e perché rappresenta una minaccia così grave per la privacy online di tutti nell’UE e nel mondo.
Cos’è il controllo delle chat?
La legge CSAR, che i critici hanno soprannominato “chat control”, è un tentativo normativo di individuare e bloccare il traffico di materiale pedopornografico e di abusi “prima della trasmissione”. Anche se pochi dovrebbero dissentire dall’obiettivo, gli esperti hanno gridato ai quattro venti che la normativa proposta semplicemente non sarà efficace. Peggio ancora, autorizza e impone una backdoor di sorveglianza nei dispositivi di un intero continente di utenti.
Client-Side Scanning (CSS)
La soluzione proposta da CSAR al problema del materiale pedopornografico (altrimenti detto CSAM) è la sorveglianza di massa tramite la Client-Side Scanning (CSS). Piuttosto che compromettere le trasmissioni crittografate, essenzialmente scansiona i dati sui dispositivi o sui server prima che avvenga la crittografia. Questo minerebbe la sicurezza delle comunicazioni e i principi della crittografia end-to-end per tutti.
La crittografia è la pietra angolare della comunicazione sicura. Quando fai qualcosa online tramite una connessione crittografata — che sia inviare foto personali ad amici o familiari, o usare la tua carta di credito online — puoi stare ragionevolmente tranquillo che nessuno dall’esterno possa accedere ai tuoi dati o sfruttarli. Inizialmente, l’iniziativa CSAR puntava a costringere i servizi web a violare la crittografia che protegge i contenuti delle comunicazioni dei clienti. Se la crittografia venisse violata, tutti i messaggi potrebbero essere analizzati alla ricerca di contenuti specifici. Fortunatamente, questa proposta ha suscitato un enorme contraccolpo da parte della società civile e dei difensori della privacy.
Quello che viene proposto al momento sono tecnologie CSS che consentirebbero legalmente ai servizi web di scansionare o “monitorare” i file e le comunicazioni sul tuo dispositivo ancora prima che venga applicata la crittografia. Immagina che Apple sia in grado di scansionare regolarmente le tue app iPhoto o iMessenger alla ricerca di dati pre-programmati considerati una minaccia. Oppure che a un servizio di comunicazione privato venga dato un ordine legale in tal senso. Infatti, il presidente di Signal ha persino dichiarato pubblicamente che ritireranno i propri servizi dalle giurisdizioni dell’UE piuttosto che permettere un simile compromesso sulla sicurezza dei propri utenti.
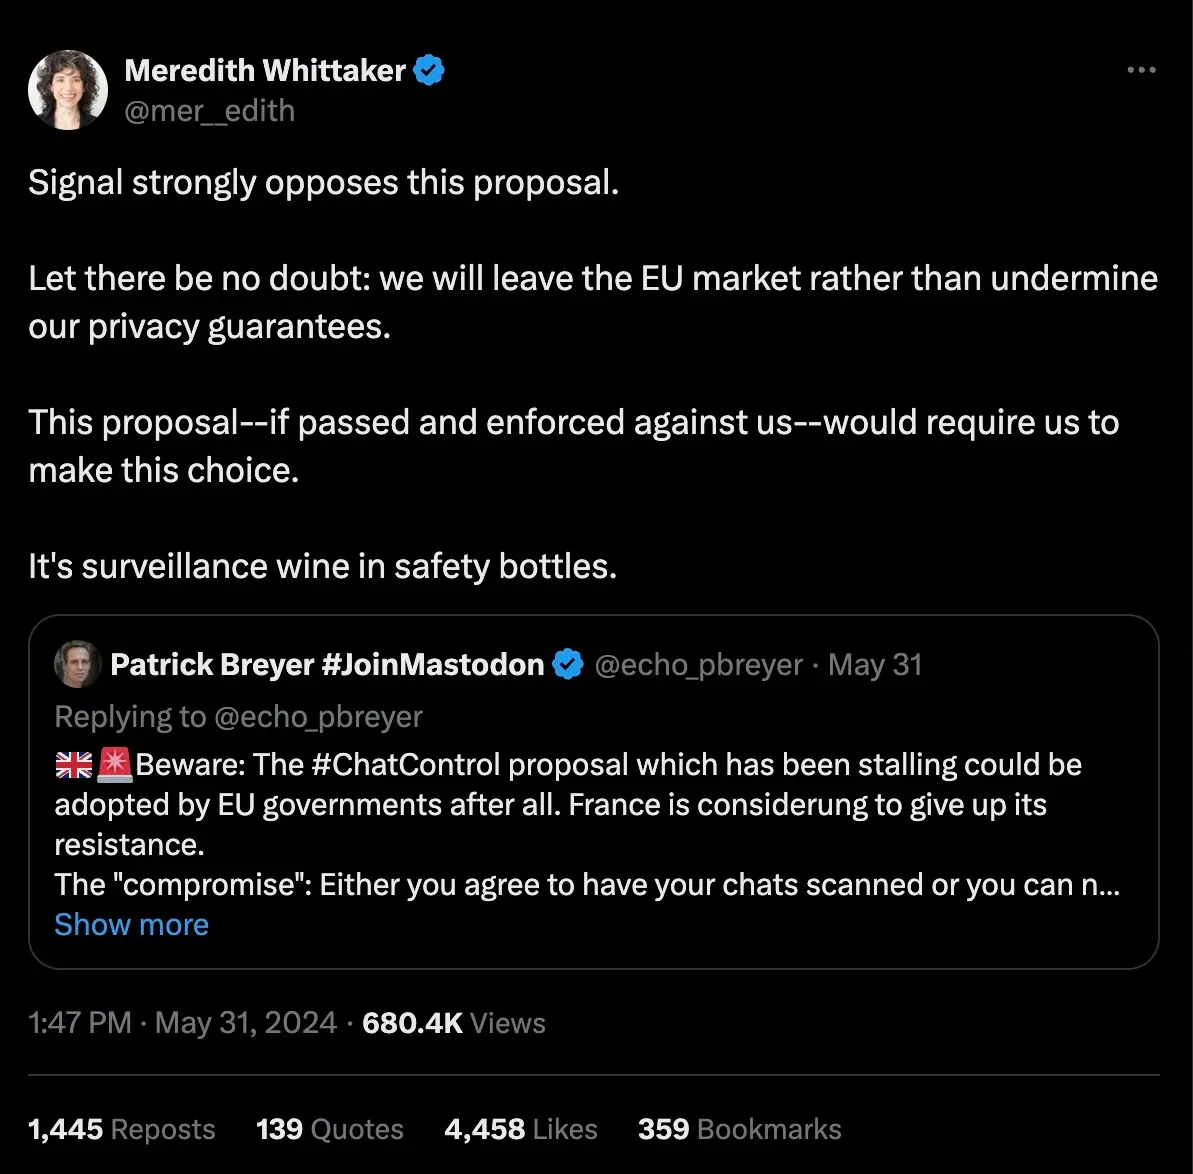
Screenshot scattato il 21 giugno 2024
La tecnologia CSS è “profondamente difettosa”, dicono gli scienziati
Qualsiasi programma di scansione di sorveglianza deve cercare qualcosa di specifico. La domanda fondamentale è: riesce a individuare i suoi obiettivi in modo evidente senza raccogliere dati non pertinenti? Nel caso di CSAR, l’obiettivo dichiarato è quello di scansionare i dispositivi degli utenti alla ricerca di potenziali casi di CSAM. Questo significa, per esempio, foto che ritraggono bambini nudi o in atteggiamenti sessuali, o messaggi che descrivono tali atti. Ma come funzionerebbe esattamente?
In sostanza, un programma di analisi dei dati, probabilmente basato sull’intelligenza artificiale, avrà accesso ai contenuti non crittografati di tutti gli utenti su un dispositivo o un server. Il sistema segnalerà un’enorme quantità di potenziali minacce sulla base dei dati raccolti, prima di inviare tutti i casi a un team di persone per la verifica. Questo team avrà quindi accesso ai tuoi file personali e alle tue comunicazioni per stabilire se hai fatto qualcosa di sbagliato. I contenuti o le attività sospette verranno poi segnalati alle forze dell’ordine per ulteriori indagini.
I ricercatori si sono espressi con grande enfasi nel mettere in guardia su quanto questa tecnologia possa essere soggetta a errori, sia dal punto di vista tecnico che in termini di impatto negativo sulle libertà civili. Immagina un falso positivo, in cui le foto personali dei figli di un genitore vengono segnalate da un algoritmo e poi visionate e esaminate dagli analisti prima di essere trasmesse alle forze dell’ordine. I data scientist hanno avvertito che tale “scansione è destinata a essere inefficace” e che, se effettuata su larga scala, creerà “effetti collaterali che possono essere estremamente dannosi per chiunque sia online e che potrebbero rendere Internet e la società digitale meno sicure per tutti”.
Cronologia
Il CSAR sta facendo fatica a farsi strada al Parlamento europeo sin dalla sua introduzione nel 2022. Torna questa settimana con una discussione programmata strategicamente, un po’ in sordina rispetto alle recenti elezioni parlamentari. Ecco la cronologia chiave per vedere i suoi progressi, i cambiamenti e lo stato attuale.
- 11 maggio 2022: Viene presentata la proposta CSAR originale.
- Giugno 2022: È venuto fuori che l’attore di Hollywood Ashton Kutcher aveva collaborato con la commissaria agli Affari Interni Ylva Johansson per fare pressione a favore dell’allora CSAR, a vantaggio di Thorn, un’organizzazione di cui è cofondatore. Thorn vende gli strumenti di IA che verrebbero usati per scansionare i dispositivi delle persone. (Kutchner si è poi dimesso dalla carica di presidente di Thorn dopo aver difeso uno stupratore condannato).
- 13 aprile 2023: È stato presentato alla Commissione per le libertà civili, la giustizia e gli affari interni del Parlamento europeo un rapporto commissionato dal Parlamento europeo sull’impatto della proposta CSAR.
- Luglio 2023: viene inviata alla Commissione europea una lettera aperta firmata da 465 scienziati e ricercatori. Gli scienziati mettono esplicitamente in guardia contro le probabili inefficienze delle tecnologie proposte e il modo in cui queste minacciano «un futuro digitale sicuro per la nostra società» e «i processi democratici in Europa e oltre».
- 2 maggio 2024: Viene inviata all’UE una nuova lettera aperta firmata da 312 scienziati e ricercatori di 32 paesi. Ribadiscono che le modifiche linguistiche alla proposta CSAR non cambieranno una tecnologia “profondamente difettosa” e pericolosa. La lettera è stata scritta in collaborazione con Bart Praneel, sostenitore della privacy, professore e consulente di Nym Tech.
- 13 febbraio 2024: Sentenza della Corte europea dei diritti dell’uomo nel caso Podchasov contro la Russia sottolinea il ruolo della crittografia end-to-end per «garantire la sicurezza e proteggere la privacy delle comunicazioni elettroniche» e assicurare «il godimento di altri diritti fondamentali, come la libertà di espressione».
- 20 giugno 2024: La discussione e la votazione sulla versione rivista del CSAR sono in programma dopo il rinvio (vedi punto 28 alla voce “Giustizia e affari interni”). Il voto è stato finalmente annullato!
È importante notare che il documento CSAR è una proposta legislativa e non ha alcun effetto giuridico a meno che non venga approvato dall’organo parlamentare. Ciononostante, è importante che i cittadini dell’UE contattino i propri rappresentanti e protestino contro questi tentativi di violare le libertà civili.
Giochi linguistici legislativi
Il modo in cui le cose vengono espresse a parole può avere effetti significativi su di noi: una frase accattivante può farci desiderare qualcosa che probabilmente non vogliamo, o farci passare la voglia di qualcosa che in realtà non è poi così male. A volte, il modo di esprimersi può essere così monotono e astratto che non ci accorgiamo nemmeno che stiamo ingoiando una pillola avvelenata.
Ecco l’ultima proposta del CSAR sulle “tecnologie per la moderazione dei contenuti caricati”. Quando si leggono centinaia di pagine di regolamenti parlamentari, frasi come questa possono facilmente passare inosservate, ed è proprio questo lo scopo per cui sono state concepite. Ma cosa significa esattamente?
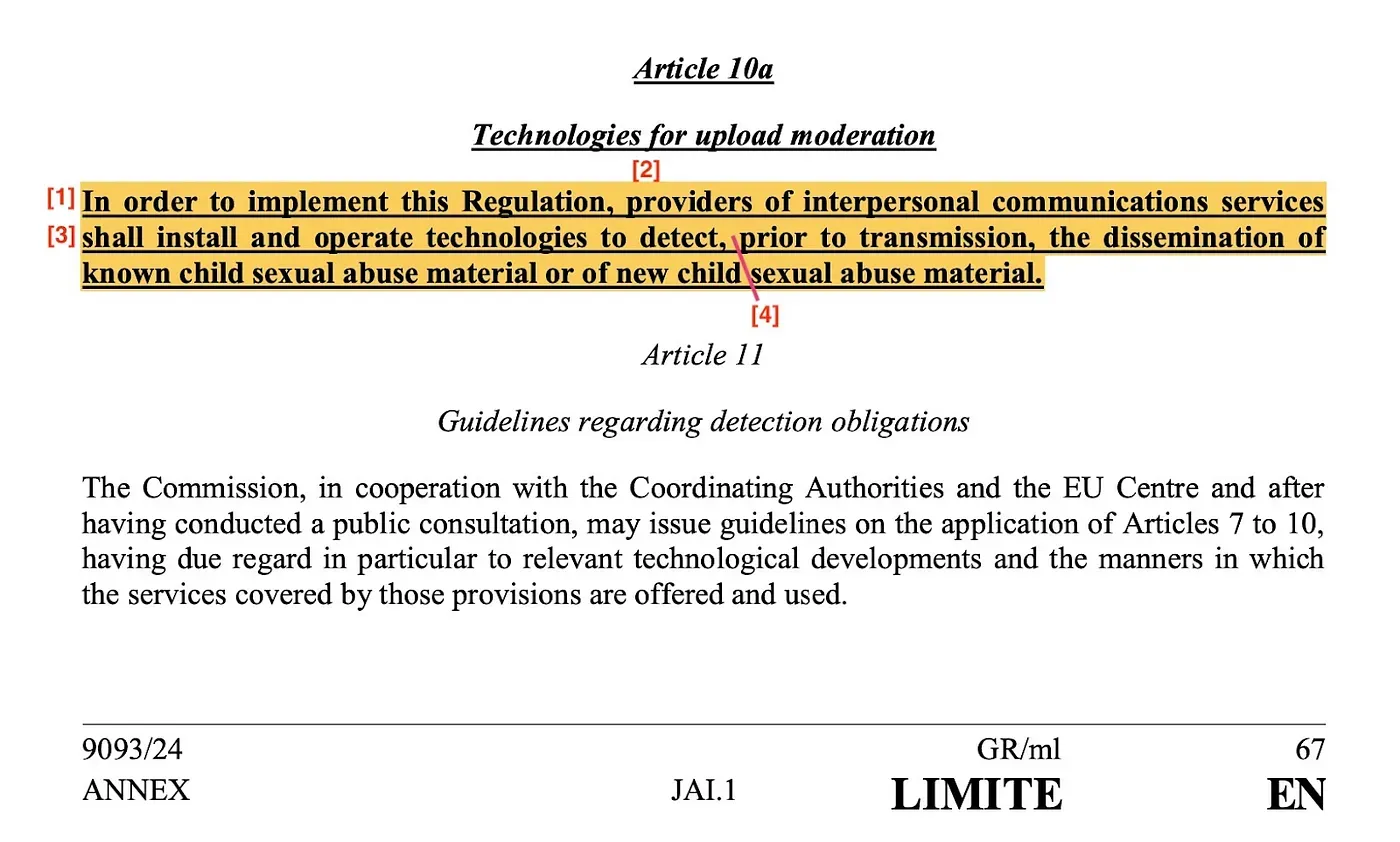
Screenshot scattato il 21 giugno 2024
Analizziamo meglio la questione.
[1] Per “fornitori di servizi di comunicazione interpersonale” si intende qualsiasi servizio web che gestisce le tue comunicazioni digitali con altre persone. Si tratta di un ambito molto vasto. Questo vale chiaramente per le app di messaggistica come WhatsApp, anche quelle incentrate sulla privacy e crittografate come Signal. Ma vale anche per aziende più grandi come Apple, che offrono servizi di foto e messaggistica, per non parlare dei sistemi operativi.
[2] L’ordinanza che impone di “installare e utilizzare” queste tecnologie CSS implica che i servizi di comunicazione non solo potranno farlo, ma che dovranno (o “sono tenuti a”) farlo.
[3] Questo è il nocciolo della questione: individuare l’oggetto della sorveglianza [4] “prima della trasmissione” significa prima della crittografia. Una volta che la crittografia è attiva, per individuare qualsiasi materiale digitale ricercato bisognerebbe decifrare la crittografia, cosa che non è nemmeno in discussione. Quindi questa tecnologia equivale a una scansione di massa dei dispositivi, che solo i fornitori di dispositivi o gli operatori di app e servizi web possono eseguire per conto delle autorità. Dato che lo scopo dei dati crittografati è proteggersi dall’accesso di terzi, questa tecnologia è essenzialmente una backdoor alla crittografia.
[4] Anche se l’obiettivo di questa scansione potrebbe benissimo essere l’individuazione di materiale pedopornografico (CSAM), il fatto stesso di individuarlo significa che i programmi di IA hanno prima accesso a tutti i nostri dati o alle nostre comunicazioni. Innanzitutto, c’è una grande differenza tra il “materiale pedopornografico noto” (ad esempio, una foto o un video già identificato dalle autorità) e il “nuovo materiale pedopornografico”. Con quest’ultimo, le capacità di qualsiasi programma di IA possono portare a errori enormi nel distinguere tra pornografia infantile e foto di famiglia private prive di intento sessuale.
Quindi la “moderazione dei contenuti”, che sembra innocua quanto “assicurarsi che le persone pubblichino solo una quantità ragionevole di materiale online”, in realtà significa “sorveglianza dei dati abilitata dall’IA su tutti i dispositivi degli utenti prima della crittografia, a fini di applicazione della legge”. Aggiungi “non testata” e “scientificamente improbabile e soggetta a errori” a questa “tecnologia”, e saremo più vicini alla verità.
Sfondare la crittografia o aggirarla?
Gran parte delle critiche rivolte al CSAR hanno riguardato il fatto che possa “compromettere” la crittografia end-to-end per la trasmissione dei dati. La protezione dei dati è garantita dal GDPR ed è stata recentemente rafforzata dalla recente sentenza della Corte europea dei diritti dell’uomo nel caso Podchasov contro la Russia (2024). Come ha sottolineato Meredith Whittaker, presidente di Signal, tutto questo non è altro che un gioco di parole o un “rebranding”:
«[L]’obbligo di scansione di massa delle comunicazioni private mina alla base la crittografia.» Punto. […] Possiamo chiamarla backdoor, front door o “moderazione degli upload”. Ma comunque la si chiami, ognuno di questi approcci crea una vulnerabilità che può essere sfruttata dagli hacker e dagli Stati ostili, eliminando la protezione offerta da una matematica indistruttibile e sostituendola con una vulnerabilità di grande valore.”
Consentire ai servizi web che gestiscono i nostri dati di analizzarli tutti sui nostri dispositivi o sui loro server prima che venga applicata qualsiasi crittografia durante la trasmissione non equivale tecnicamente a “violare la crittografia”. In realtà, è molto peggio: una backdoor che permette agli algoritmi automatizzati di IA di fungere da intermediari nella sorveglianza, collegando i nostri dati personali alle autorità.
La proposta CSAR contiene elogi piuttosto contraddittori sul valore della crittografia end-to-end:
«La “crittografia end-to-end”», ammette il CSAR, «è uno strumento necessario per proteggere i diritti fondamentali e la sicurezza digitale dei governi, dell’industria e della società».
Eppure ciò che sta cercando di creare minerebbe esplicitamente proprio quella privacy dei dati che la crittografia dovrebbe proteggere. La tecnologia di sorveglianza o “monitoraggio”, come chiarisce la proposizione (26a),
“garantisce che il meccanismo di rilevamento possa accedere ai dati nella loro forma non crittografata per un’analisi e un’azione efficaci, senza compromettere la protezione fornita dalla crittografia end-to-end una volta che i dati sono stati trasmessi.”
Come la sorveglianza possa “accedere ai dati nella loro forma non crittografata […] "senza compromettere" la crittografia end-to-end è una sfacciata stronzata.
Consenso dell’utente
Un altro grande cambiamento nella proposta CSAR è che agli utenti deve essere chiesto il consenso all’uso di queste tecnologie di sorveglianza:
“Il materiale pedopornografico dovrebbe rimanere individuabile in tutti i servizi di comunicazione interpersonale grazie all’uso di tecnologie collaudate, al momento del caricamento, a condizione che gli utenti diano il loro consenso esplicito secondo i termini e le condizioni del fornitore.”
Cosa significa esattamente? Qualsiasi utente che non dia il proprio consenso alla scansione dei propri dati può comunque utilizzare il servizio web, purché questo “non comporti l’invio di contenuti visivi e URL”. Questo può rendere di fatto inoperativi molti servizi di comunicazione. Immagina quindi di volere un’app di messaggistica privata, ma l’UE ti obblighi a far scansionare i tuoi dati in anticipo e tu ti rifiuti per una buona ragione. Dato che l’app permette anche di inviare foto e link, semplicemente non puoi usare il servizio.
Conclusione
La votazione sul CSAR è stata rinviata, ma non è affatto finita. Il disegno di legge tornerà a farsi sentire ancora una volta, magari con ulteriori modifiche al testo che cercheranno di placare gli animi per imporre la sorveglianza digitale di massa in Europa.
Tuttavia, ciò che è chiaro a molti è che questo tipo di sorveglianza di massa non risolverà il problema, che è di natura sociale piuttosto che tecnica. Come ha commentato Bart Praneel, uno dei consulenti più vicini a Nym:
«[non è] chiaro perché alcuni governi continuino a spingere per questo approccio di sorveglianza di massa invece di concentrarsi sulla prevenzione degli abusi sessuali sui minori.»
Bisogna prevenire gli abusi sui minori attraverso il finanziamento dei servizi sociali e altre misure preventive. Ella Jukubowska e EDri stanno studiando alternative concrete al problema del CSAM e degli abusi sui minori, sia online che offline. L’abuso non dovrebbe essere usato come una cinica manovra di pubbliche relazioni per violare la crittografia e, nel farlo, compromettere la privacy e la sicurezza di tutta la popolazione europea. E non dovremmo permettere di buon grado ai governi di violare i nostri diritti alla privacy per paura di mostri.
Speriamo che quest’ultimo rinvio del voto sia un segno che le autorità di regolamentazione stiano iniziando a rendersi conto di questo fatto.
Nym Dispatch
La serie The Nym Dispatch approfondisce l’ecosistema della privacy online e sui social. Sintonizzati per saperne di più sui rischi e sulle tattiche per fare soldi dell’economia della sorveglianza online, a partire dal mercato delle VPN gratuite. La serie tratterà presto le pratiche di registrazione delle VPN gratuite; i loro contratti di consenso volutamente vaghi; come, perché e a chi vendono i nostri dati; e le loro pratiche pubblicitarie invasive.