

VPN decentralizzate vs. VPN tradizionali: qual è la differenza?
La maggior parte delle VPN non è in grado di garantire la privacy che promette. Ecco cosa cambia effettivamente la decentralizzazione e perché l’architettura della tua VPN è importante
Condividi
La maggior parte delle persone utilizza una VPN per garantire la propria privacy online. Il problema è che le VPN tradizionali si basano su una contraddizione: per nascondere la propria attività su Internet, la si affida a un’azienda e ci si fida che non la esamini.
Le VPN decentralizzate (dVPN) adottano un approccio diverso. Invece di instradare il traffico attraverso server controllati da un unico provider, utilizzano nodi gestiti in modo indipendente. Ciò elimina il punto centrale di fiducia, di errore e di registrazione che rende le VPN centralizzate un azzardo per la privacy.
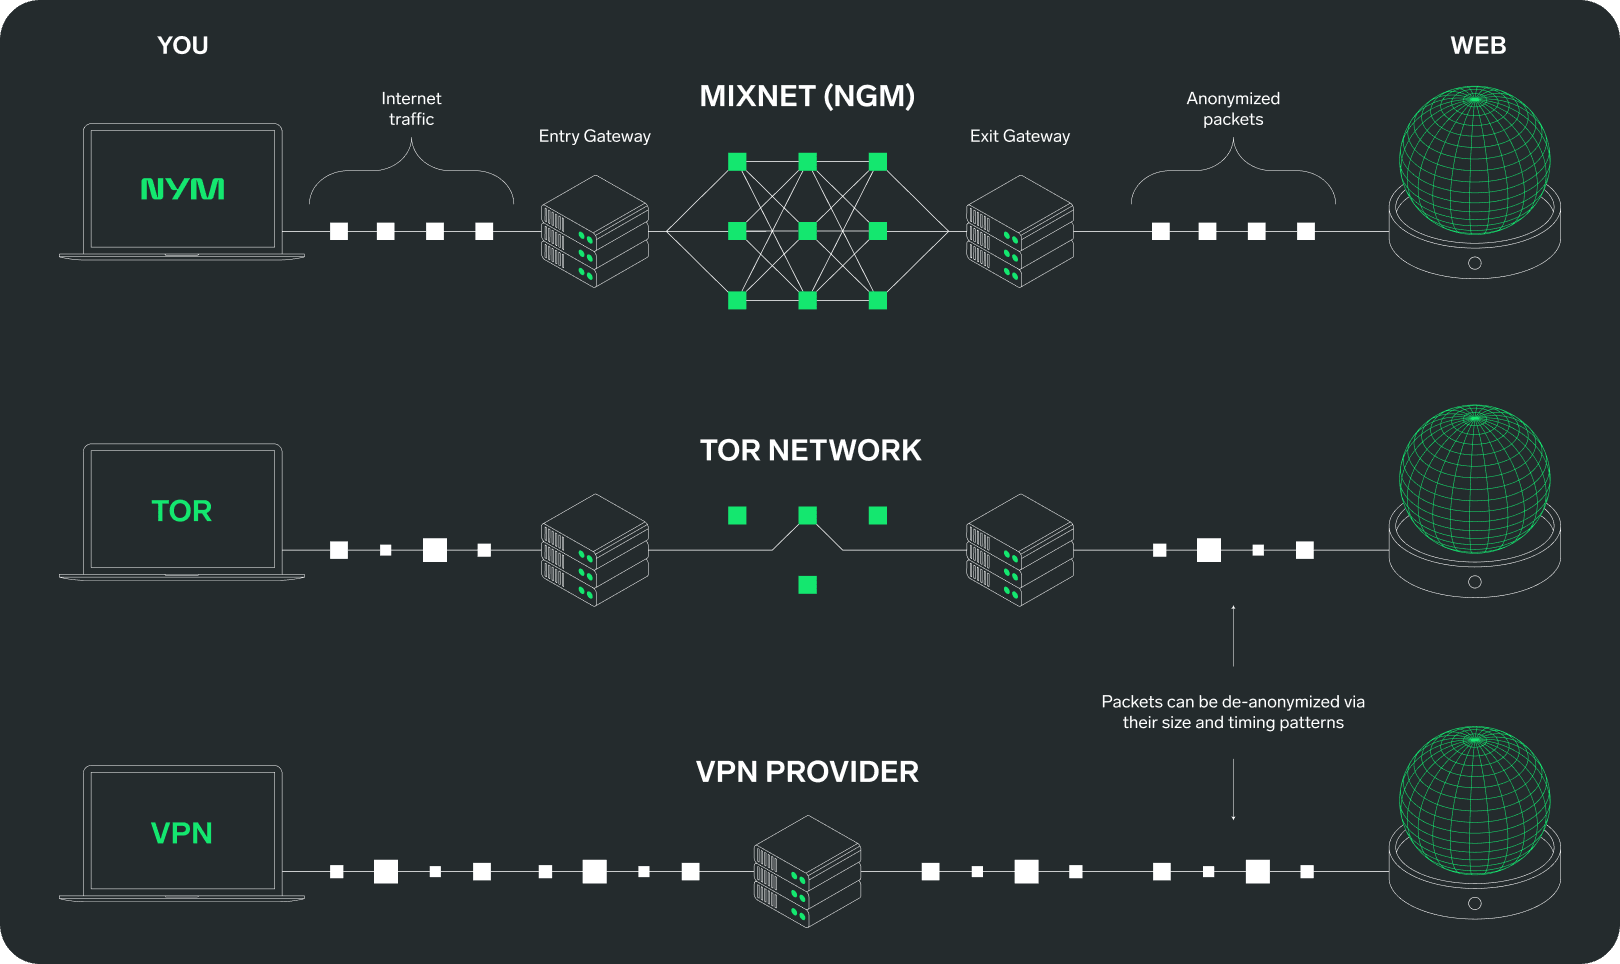
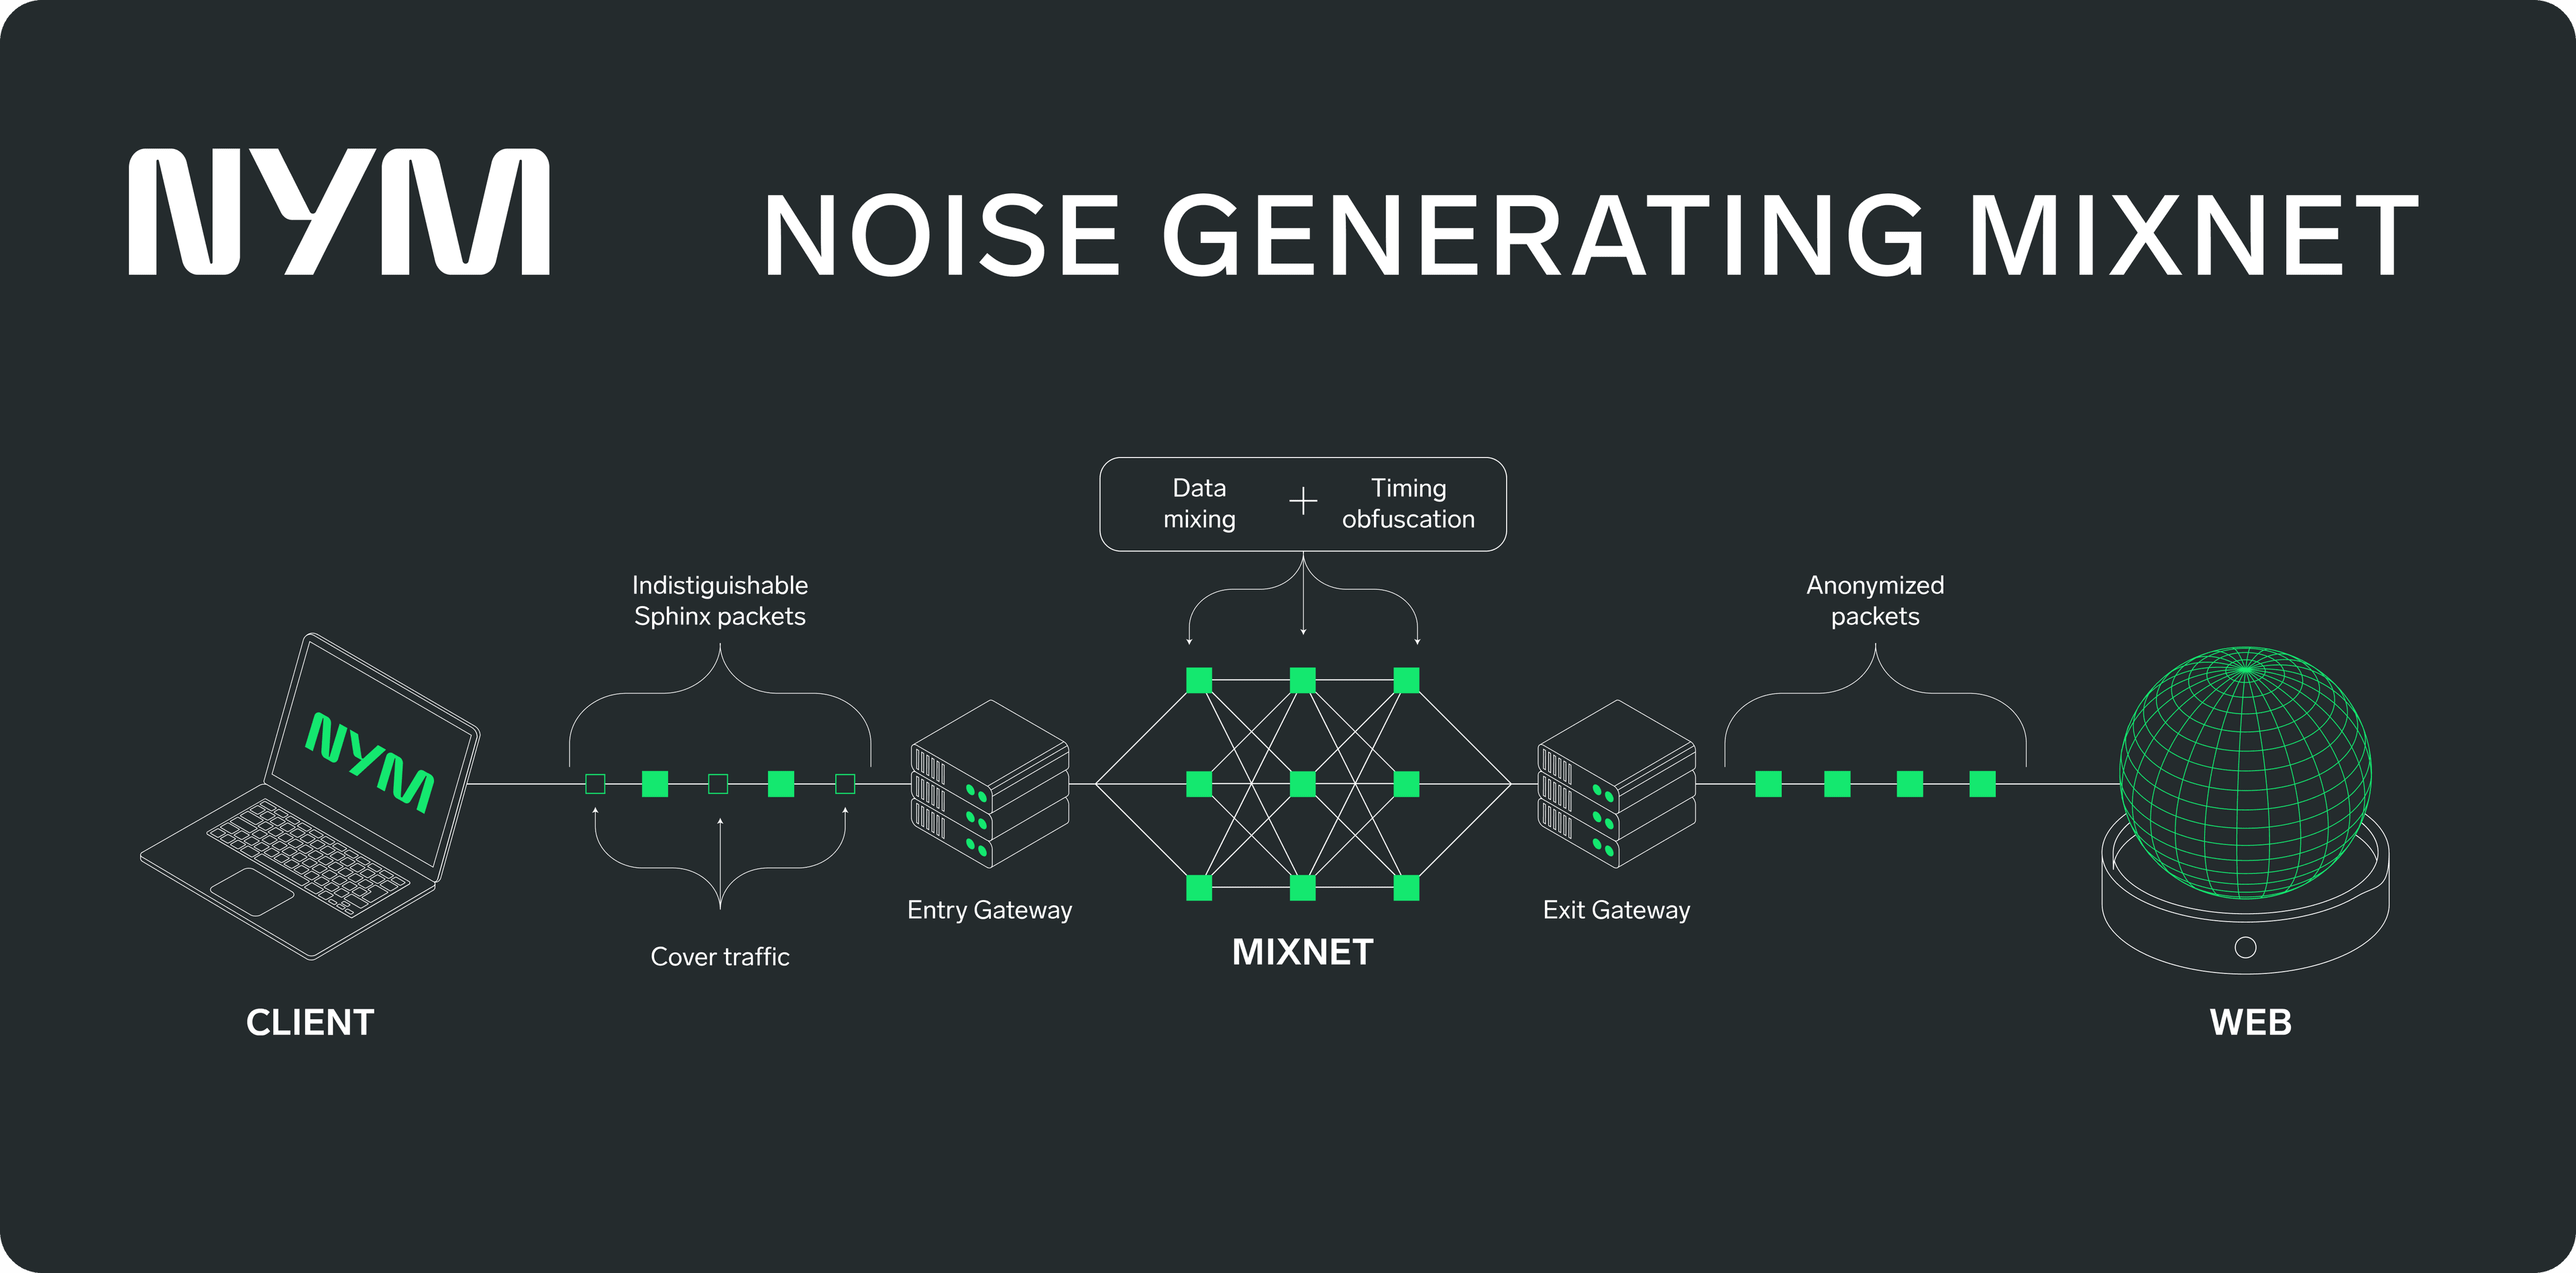
NymVPN fa un passo in più. Combinando l’instradamento decentralizzato con una Mixnet generatrice di rumore, protegge non solo i tuoi dati ma anche i tuoi metadati – i modelli di traffico che rivelano con chi stai comunicando, quando e con quale frequenza.
Come funziona una VPN tradizionale?
Una VPN tradizionale crittografa il traffico Internet e lo instrada attraverso un server controllato dal provider. Questo nasconde il tuo indirizzo IP ai siti che visiti, ma non fa nulla per nascondere la tua attività al provider stesso. Il provider vede tutto e non hai alcun modo indipendente per verificare le sue affermazioni relative all’assenza di registrazione dei dati.
Le VPN tradizionali sono centralizzate: un’unica azienda possiede o noleggia tutti i propri server, controlla tutto il codice e prende tutte le decisioni relative alla privacy in modo unilaterale. Il mercato è inoltre più consolidato di quanto sembri. Ad esempio, Kape Technologies possiede un elenco in continua crescita di VPN: ExpressVPN, CyberGhost, Private Internet Access. Gli utenti che fanno acquisti in un app store potrebbero pensare che si tratti di prodotti distinti, ma in realtà sono solo proprietà della stessa azienda.
Per utilizzare una VPN tradizionale, è necessario fidarsi del fatto che:
- Il provider non monitora la tua attività
- Il fornitore non vende i tuoi dati a terzi
- L’azienda e i suoi investitori non hanno alcun legame con governi o broker di dati
- Il codice sorgente è sicuro e costantemente aggiornato
Sono stati documentati molti casi di provider VPN che promettevano politiche di non registrazione e poi consegnavano i dati degli utenti quando sottoposti a pressioni legali. IPVanish, che si presentava come un servizio «zero log», ha fornito all’FBI i registri delle connessioni in tempo reale nel 2016. PureVPN ha collaborato con le autorità federali nel 2017 nonostante la sua garanzia di non registrazione dei log. Uno studio del CSIRO su 283 app VPN ha rilevato che il 18% non crittografava il traffico e il 38% iniettava malware o codice di tracciamento.1
In definitiva, la fiducia non è un meccanismo di privacy. Architettura. Allora, qual è la tua architettura VPN?
Che cos’è una VPN decentralizzata?
Una VPN decentralizzata (o dVPN) instradando il traffico crittografato attraverso nodi gestiti in modo indipendente anziché server controllati da un'unica azienda. Nessun singolo nodo, operatore o organizzazione può vedere sia da dove proviene il traffico sia dove è diretto. La privacy è garantita dalla struttura della rete, non dalle politiche di un’azienda.
Definizione di VPN decentralizzata (dVPN): Una rete privata virtuale (VPN) in cui il traffico viene instradato attraverso più server indipendenti anziché attraverso server di proprietà di un'unica azienda. Decentralizzazione elimina il singolo punto di fiducia, di guasto e di registrazione richiesto dalle VPN centralizzate. Molte dVPN utilizzano sistemi di incentivazione basati sulla blockchain per premiare gli operatori dei nodi.
dVPNs vs. centralized VPNs: FAQs
A dVPN routes encrypted traffic through independently operated nodes rather than a single company's servers. No individual node can see both origin and destination, eliminating centralized logging by design.
Yes. Traditional VPNs provide real protections, but they require trusting a single company with all your traffic. A dVPN distributes that trust across many independent nodes so no single operator can log a complete session. NymVPN adds mixnet-level metadata protection on top of decentralized routing.
With a properly designed dVPN, no single entity holds enough information to identify a user. NymVPN's architecture ensures zero-knowledge operation: even Nym cannot link a user to their traffic.
Both use multi-hop routing through independent nodes. Tor relies on volunteer nodes with no economic incentive, which affects reliability. dVPNs reward operators via blockchain tokens. NymVPN additionally provides cover traffic and timing obfuscation that Tor does not.
Multi-hop routing adds some latency. NymVPN incentivizes operators for performance, and users choose their level of protection: Fast mode (2-hop route optimized for speed) or Anonymous mode (5-hop mixnet for maximum privacy).
Multi-hop routing adds latency compared to a direct connection, and node quality varies across a decentralized network. dVPNs also tend to have smaller server footprints than large centralized providers, which can affect streaming access. NymVPN addresses performance through token-based incentives that reward reliable operators, and gives users the choice between speed (Fast mode) and maximum privacy (Anonymous mode).
dVPNs eliminate centralized data stores that can be subpoenaed or seized. NymVPN's mixnet goes further by making traffic patterns unobservable even to sophisticated network-level adversaries. Note that VPN legality varies by country, so make sure to check local regulations where you are.

Informazioni sugli autori
Casey Ford, PhD
Writer