

I pericoli del Wi-Fi pubblico e come proteggersi
Perché la scena di Mr. Robot è più vicina alla realtà di quanto si pensi.
Condividi
Cyberpunk in una caffetteria
Nella prima stagione di Mr. Robot, c’è una scena che è diventata un simbolo della moderna paranoia in materia di sicurezza informatica. Il protagonista, Elliot, è seduto in una piccola caffetteria: il rumore del macinacaffè, la gente che chiacchiera, il portatile sul tavolo. Si connette alla rete Wi-Fi pubblica e, nel giro di pochi minuti, ha accesso agli account di sconosciuti, ai sistemi aziendali e persino alle conversazioni private.
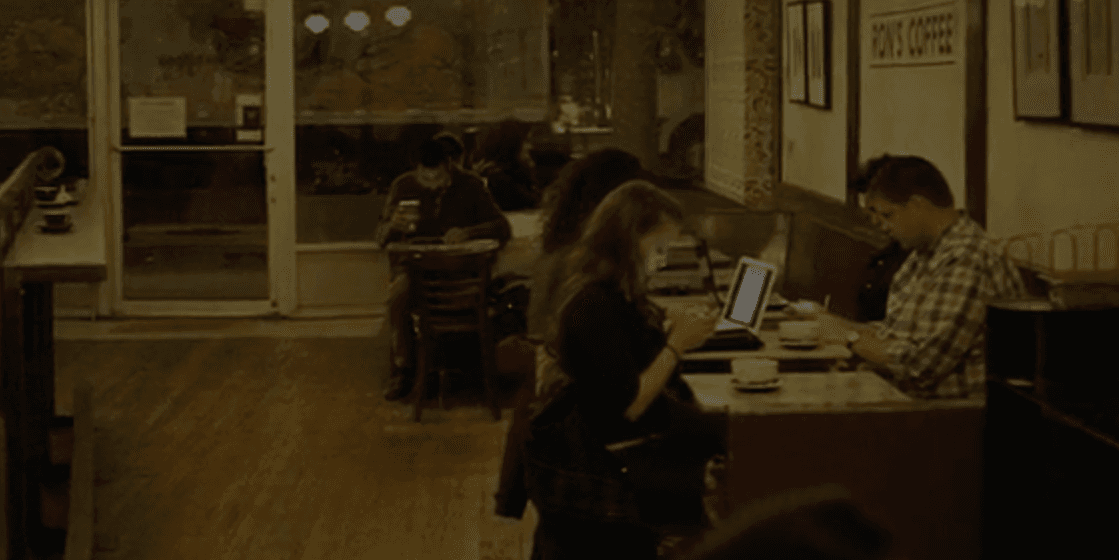
Agli spettatori potrebbe sembrare un espediente narrativo drammatico. Ma per i professionisti della sicurezza informatica, è semplicemente la realtà quotidiana. Attacchi come questi avvengono davvero: rapidi, silenziosi e invisibili alla vittima.
I pericoli del Wi-Fi pubblico
1. Mancanza di crittografia
La maggior parte delle reti gratuite (caffè, hotel, aeroporti) utilizza una crittografia debole o addirittura assente, spesso con una password condivisa da tutti. Ciò significa che chiunque si trovi sulla stessa rete può tentare di spiare il traffico degli altri utenti. [1]
2. sniffing (intercettazione del traffico)
Un aggressore ha bisogno solo di un software di base (come Wireshark o tcpdump) per acquisire il traffico di rete. Anche se HTTPS protegge i contenuti, i metadati come le query DNS, gli indirizzi IP dei server, nonché la tempistica e le dimensioni dei pacchetti rimangono visibili. [2]
3. MITM (Man-in-the-Middle)
In un classico attacco MITM, l’autore dell’attacco funge da “proxy” tra l’utente e i server. Tutti i dati della vittima passano attraverso il dispositivo dell’attaccante. Ciò consente loro di:
- Modifica delle informazioni
- Inserire i propri messaggi o annunci pubblicitari
- Rubare credenziali di accesso e password.
**4. Evil Twin
Gli hacker configurano un hotspot Wi-Fi clonato con nomi come “FreeAirportWiFi” o “CoffeeHouse_Guest”. Gli utenti si connettono, credendo che sia legittimo, ma tutto il loro traffico viene immediatamente esposto. [3]
**5. attacchi Captive Portal
Molte reti pubbliche utilizzano “portali di accesso” in cui gli utenti devono accettare i termini di utilizzo o inserire un indirizzo e-mail. Gli aggressori possono falsificare questi portali, ingannando le persone e indurle a rivelare molti più dati di quanto previsto. [4]

Vulnerabilità del Wi-Fi pubblico: statistiche dal mondo reale
- L'87% degli utenti ammette di aver messo a rischio i propri dati personali utilizzando il Wi-Fi pubblico. [1]
- il 28% degli hotspot globali non dispone di alcuna crittografia, lasciando password, chat e file esposti. [2]
- il 53% delle persone si connette al Wi-Fi pubblico senza verificare l’autenticità del punto di accesso. [2]
- Nel 2019, alcuni ricercatori di Londra hanno allestito un hotspot fasullo e hanno intercettato il traffico di oltre 200 utenti in un solo giorno, tra cui impiegati di banca e avvocati. [3]
- Negli Stati Uniti, alcuni giornalisti sono stati presi di mira tramite reti Wi-Fi fasulle in bar e hotel. [5]
- Al Black Hat Asia del 2021, i ricercatori hanno dimostrato come compromettere un account di posta elettronica aziendale in meno di 30 secondi utilizzando una rete Wi-Fi pubblica. [6]
- Secondo il WatchGuard Global Security Report, il Wi-Fi pubblico rimane uno dei tre principali vettori di compromissione iniziale dei dispositivi. [7]
La psicologia della fiducia
Perché le persone continuano a connettersi nonostante i rischi?
- Illusione di controllo: «Non sto accedendo al mio conto bancario, quindi sono al sicuro.» In realtà, anche le e-mail o i social media possono fornire agli aggressori un punto di accesso.
- Il pregiudizio del “a me non succederà”: La maggior parte delle persone presume che gli hacker prendano di mira “gli altri”, non loro — un pregiudizio cognitivo che i criminali sfruttano.
- Abitudine all’accesso rapido: il Wi-Fi è diventato come una presa di corrente per Internet. Ci connettiamo automaticamente, senza pensarci due volte.
Miti comuni sul Wi-Fi pubblico
- “Uso HTTPS, sono al sicuro:” HTTPS crittografa i contenuti, ma non nasconde i metadati. Gli osservatori possono comunque vedere dove ti connetti, quando e quanti dati invii. [2]
- “Non ho nulla da nascondere:” Anche le informazioni più elementari contribuiscono a costruire un profilo del tuo comportamento. Un account social compromesso può essere utilizzato per commettere frodi ai danni dei tuoi amici.
- “Usare una VPN in un bar mi rende sicuro al 100%:” Le VPN proteggono i contenuti, ma la maggior parte non protegge i metadati come i registri del traffico — e alcuni provider conservano i log [7].
Come si presentano gli attacchi Wi-Fi nella pratica
- Acquisizione dei pacchetti: Wireshark mostra tutti i domini visitati dalla vittima.
- Evil Twin: un router economico clona l’SSID e gli utenti si connettono senza sospettare nulla. [3]
- Phishing tramite Wi-Fi: pagine di accesso a Gmail o Facebook contraffatte raccolgono password reali.
- spoofing DNS: le risposte DNS alterate reindirizzano gli utenti verso siti dannosi.
- Wi-Fi Pineapple: uno strumento di penetration testing spesso utilizzato in modo improprio dai criminali. [6]
Conseguenze per le imprese e la privacy
- Furti finanziari: app di mobile banking compromesse tramite reti pubbliche. [7]
- Fughe di dati aziendali: Nel 2020, un'azienda statunitense uno studio legale ha perso decine di gigabyte di file sensibili dopo che un dipendente si è connesso a una rete Wi-Fi fasulla in aeroporto. [5]
- Giornalisti e attivisti: Il Wi-Fi pubblico è stato utilizzato negli Stati autoritari per monitorare i dissidenti. [5]
- Frode sui social: gli account social compromessi vengono sfruttati per truffare amici e colleghi.
VPN come protezione sulle reti Wi-Fi pubbliche
Le VPN creano un tunnel crittografato tra il tuo dispositivo e il server, rendendo il traffico invisibile ai proprietari degli hotspot o agli aggressori.
Ma:
- La maggior parte delle VPN non nasconde i metadati (tempistica, frequenza, destinazione) [7]
- Alcuni fornitori conservano i registri che possono essere consegnati a terzi
- Le VPN tradizionali sono spesso bloccate nei paesi soggetti a censura.

Perché NymVPN è diversa
NymVPN è stata progettata per essere la VPN più riservata al mondo grazie alla tecnologia decentralizzata in grado di proteggere non solo i contenuti crittografati delle tue attività, ma tutti i dati che vi stanno dietro.
- Noise Generating Mixnet: Il tuo traffico viene mescolato con centinaia di altri, rendendo impossibile ricondurre pacchetti specifici a te.
- Protezione dei metadati: La tempistica, la frequenza e il volume dei dati vengono nascosti. Gli osservatori non riescono a ricostruire un quadro completo.
- Decentralizzazione: Nessun server centrale o registri da compromettere.
- Resistente al blocco: le Mixnet sono molto più difficili da filtrare rispetto ai classici tunnel VPN.
Una VPN tradizionale è come guidare in un'auto blindata: nessuno vede all'interno, ma tutti vedono quando e dove vai.
NymVPN è come guidare in un convoglio di centinaia di auto blindate che cambiano continuamente posizione. Nessuno può dire quale sia la tua.
Mixnet generatrice di rumore di Nym
L’igiene informatica come pratica culturale
La scena di Mr. Robot non è un’esagerazione: è un’istantanea realistica di ciò che accade ogni giorno. Il Wi-Fi gratuito può portare al furto di denaro, a fughe di informazioni aziendali, alla compromissione degli account o alla sorveglianza.
L’unica vera difesa consiste nel promuovere una cultura della sicurezza informatica:
- Non fidarti delle reti pubbliche
- Verifica sempre le connessioni
- Utilizza strumenti decentralizzati come NymVPN, che protegge non solo i tuoi contenuti, ma anche i tuoi metadati.
La privacy non significa “nascondersi”. Si tratta di controllo: decidere cosa può essere visto di te, da chi e quando.
Riferimenti
- Norton Wi-Fi Risk Report (Symantec, 2017) — PDF
- Kaspersky Lab: Rischi per la sicurezza Wi-Fi (2019) — Articolo
- BBC: Test di sicurezza sugli hotspot Wi-Fi falsi, Londra (2019) — Notizie
- Vulnerabilità del Captive Portal di Cisco — Rapporto
- Electronic Frontier Foundation — Hai davvero diritto a una certa privacy anche in pubblico
- Black Hat Asia Wi-Fi Attacks (2021) — Conferenza
- WatchGuard Global Security Report (2022) — Rapporto
Pericoli del Wi-Fi pubblico: domande frequenti
Il Wi-Fi pubblico può esporre i tuoi dati agli hacker attraverso connessioni non crittografate, hotspot non autorizzati o attacchi man-in-the-middle. Questi rischi consentono a terzi di intercettare password, dati delle carte di credito e attività di navigazione se la connessione non è protetta.
Sì. I criminali informatici possono sfruttare le reti aperte per installare malware o rubare le credenziali di accesso. L'utilizzo di una VPN sicura come NymVPN crittografa il tuo traffico e nasconde l'identità del tuo dispositivo, rendendo quasi impossibile per gli aggressori monitorare la tua connessione.
Una VPN instrada i tuoi dati attraverso tunnel crittografati, proteggendoli da chiunque cerchi di spiare la rete. NymVPN va oltre decentralizzando questa crittografia, impedendo la fuga di metadati che le VPN centralizzate non riescono a bloccare completamente.
Disattiva le funzioni di connessione automatica, dimentica le vecchie reti e disabilita la condivisione dei file. Connettiti sempre tramite una VPN incentrata sulla privacy come NymVPN prima di inserire password o dati sensibili, per mantenere la tua identità online completamente riservata.