Split tunneling con una VPN
Lo split tunneling offre agli utenti flessibilità ed efficienza nell’utilizzo di una VPN, ma comporta rischi per la sicurezza. Le Mixnet offrono una terza opzione.
Condividi
Articolo aggiornato il 18 aprile 2026.
Lo split tunneling VPN instrada solo il traffico Internet selezionato attraverso un tunnel VPN crittografato, mentre il resto si connette direttamente a Internet tramite l’ISP. Ciò consente agli utenti di trovare un equilibrio tra privacy e velocità senza disattivare completamente la VPN.
Le VPN tradizionali instradano tutto attraverso un unico tunnel crittografato per impostazione predefinita – una configurazione denominata tunneling completo. Lo split tunneling rompe questo modello, consentendo agli utenti di decidere quali app, domini o tipi di traffico necessitano della protezione VPN e quali possono utilizzare una connessione diretta all’ISP per una minore latenza.
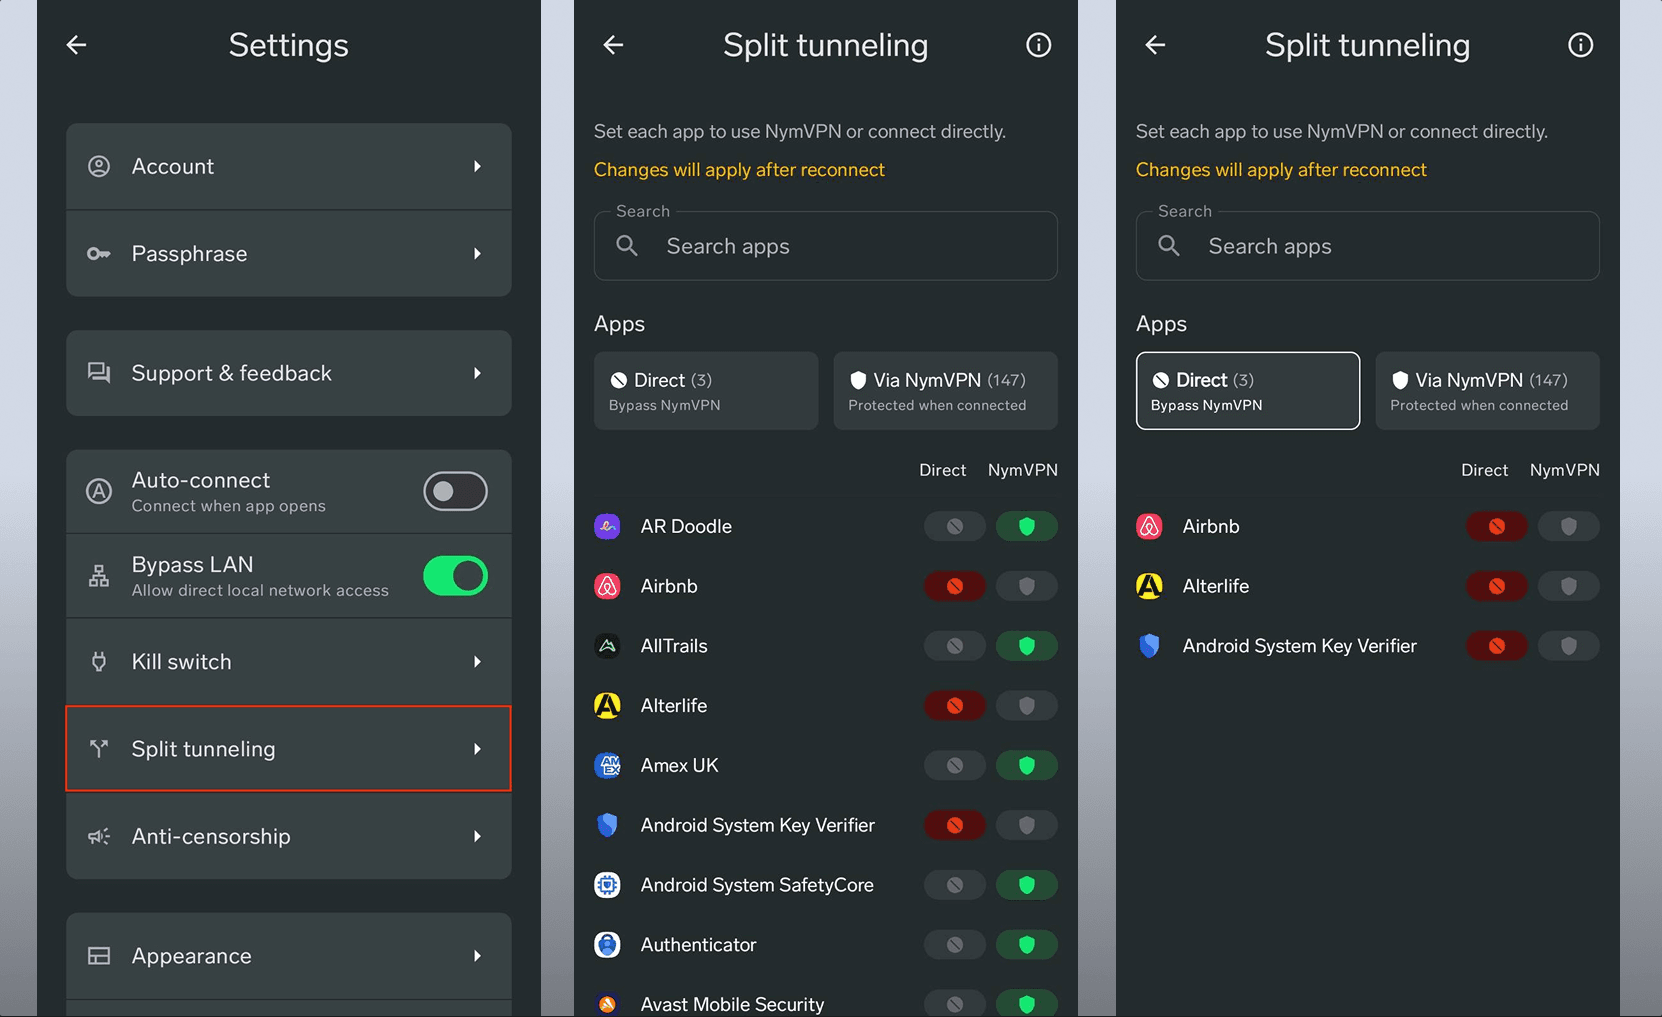
NymVPN amplia ulteriormente questa possibilità offrendoti la scelta tra due modalità nell'app: una modalità veloce per il traffico quotidiano e una modalità anonima per le attività sensibili. Con lo split tunneling di NymVPN, è possibile bypassare completamente la VPN per attività in cui la latenza è fondamentale, come i videogiochi.
Questa guida ti illustrerà tutto ciò che devi sapere sullo split tunneling con una VPN, i diversi tipi disponibili e le considerazioni relative alla sicurezza e alla privacy da tenere a mente.
Che cos’è lo split tunneling VPN e come funziona?
Ma andiamo con ordine: che cos’è il tunneling VPN?
Il tunneling di rete è una funzionalità di sicurezza fondamentale fornita dalle Reti Private Virtuali (VPN) per trasmettere in modo sicuro i dati dal dispositivo di un utente al server della VPN.
Per reindirizzare il traffico Internet, una VPN crittografa innanzitutto i dati sul dispositivo dell’utente prima di trasferirli attraverso il tunnel VPN, esclusivo per ciascun utente, verso il proprio server, dove l’indirizzo IP viene sostituito con quello della VPN stessa. La crittografia e il tunneling impediscono la sorveglianza esterna e le interferenze durante il transito: i dati sono di fatto illeggibili per gli osservatori esterni.
Con una VPN attivata, tutta l’attività online viene instradata per impostazione predefinita attraverso lo stesso tunnel di rete e lo stesso server: si tratta del tunneling completo.
Che cos’è una VPN?
split tunneling VPN
Definizione di split tunneling VPN Una configurazione VPN che instrada solo il traffico Internet selezionato attraverso un tunnel crittografato, consentendo al resto di connettersi direttamente tramite l’ISP. A differenza del tunneling completo, lo split tunneling offre agli utenti il controllo su quali dati vengono protetti e quali invece aggirano completamente la VPN.
Lo Split tunneling è una funzionalità aggiuntiva di alcune VPN che consente di instradare solo determinate attività attraverso la VPN, creando due connessioni simultanee: una protetta e una diretta.
Per apprezzare i vantaggi dello split tunneling, è utile capire cosa fa effettivamente il mascheramento dell’IP di una VPN. Se il server VPN si trova a San Paolo, i siti web vedono un indirizzo IP brasiliano. Ciò è utile per nascondere l’origine dell’attività, ma è meno efficiente per i servizi che hanno bisogno di conoscere la posizione reale dell’utente.
Quali sono i diversi tipi di split tunneling delle VPN?
Lo split tunneling VPN può essere configurato in diversi modi a seconda delle proprie esigenze.
Split tunneling basato su app
Questa è l’opzione più comune: si selezionano applicazioni specifiche da instradare attraverso la VPN, mentre le altre si connettono direttamente al web pubblico. Ciò è utile per le app che richiedono una maggiore sicurezza, come un client di posta elettronica aziendale. È possibile selezionare più app caso per caso per liberare larghezza di banda e ridurre il carico sul server VPN.
Inverse split tunneling
Questa opzione seleziona solo applicazioni specifiche da far passare al di fuori della VPN, mentre il resto del traffico Internet passa attraverso di essa. È utile quando la maggior parte dei dati necessita di protezione, ma alcune app richiedono una connessione diretta all’ISP – ad esempio, app che dipendono dalla posizione come i servizi meteo o le piattaforme di streaming che limitano gli indirizzi IP delle VPN.
Split tunneling specifico per dominio
Invece di configurare tramite app, si scelgono siti web specifici da instradare attraverso la VPN, mentre tutti gli altri domini utilizzano il web aperto. Si tratta di un approccio semplificato per gli utenti che necessitano di privacy solo per determinati contenuti. Tuttavia, nel complesso è sostanzialmente meno sicura.
Tunneling dinamico
Configurazioni più granulari consentono agli utenti di includere o escludere il traffico in base ai nomi di dominio DNS. I servizi di sicurezza potrebbero preferire di instradare le richieste provenienti da domini sconosciuti o sospetti attraverso un server specifico per un controllo più approfondito, consentendo al contempo al resto del traffico di passare in modo più efficiente.
Quali sono i vantaggi dello split tunneling delle VPN?
I principali vantaggi dello split tunneling si riducono alla flessibilità, alle prestazioni e al controllo da parte dell’utente.
Connessioni più veloci
Le VPN funzionano come server proxy: prima di accedere a un sito web, la richiesta di un utente deve essere crittografata, instradata tramite la VPN, decrittografata e inoltrata alla destinazione – prima che la risposta compia lo stesso percorso di ritorno.
Con una VPN di qualità, la latenza è solitamente trascurabile per le attività di base. Ma con molte operazioni simultanee (download, streaming, più schede aperte), instradare tutto attraverso la VPN può rallentare notevolmente le connessioni. Lo split tunneling consente agli utenti di assegnare la protezione VPN solo dove è necessaria, preservando la velocità altrove senza dover attivare e disattivare la VPN ogni volta.
Connessioni sicure per il lavoro da remoto
Per gli utenti che necessitano della protezione VPN principalmente per motivi di lavoro, lo split tunneling consente alla VPN aziendale di gestire le comunicazioni sensibili, mentre il traffico personale utilizza direttamente la rete locale. Nota importante: Ciò lascia comunque le attività non lavorative esposte alla sorveglianza e agli attacchi informatici.
Accesso simultaneo a servizi stranieri e locali
Se una VPN posiziona la tua posizione in Corea, un’app meteo restituisce risultati coreani per un utente che si trova a Chicago. Lo split tunneling consente alle app che dipendono dalla posizione di utilizzare la rete locale mentre il resto del traffico passa in modo sicuro attraverso la VPN.
Quali sono i rischi per la sicurezza dello split tunneling delle VPN?
Lo split tunneling presenta chiari vantaggi. Ma scegliere di far bypassare parte del traffico dalla VPN significa accettare l’esposizione di quella porzione di attività.
Sicurezza dei dati compromessa
Lo split tunneling significa che solo una parte dell’attività online di un utente è anonima. Qualunque cosa riesca a aggirare la VPN può essere compromessa attraverso la sorveglianza esterna dei tuoi metadati, lo sfruttamento di informazioni sensibili non crittografate o attacchi informatici dannosi.
Internet dispone di una crittografia predefinita per i siti protetti, ma la portata della sorveglianza di massa è molto più ampia di quanto molti utenti credano. I programmi di sorveglianza governativa rivelati nelle rivelazioni di Snowden del 2013 hanno dimostrato capacità di raccolta di metadati su larga scala rivolte a milioni di utenti.1
Infezioni da malware
Una VPN può proteggere gli utenti da alcuni attacchi informatici, ma non può proteggere dal malware già presente su un dispositivo. Navigare con un indirizzo IP esposto e senza crittografia espone l’utente a sfruttamento tramite malware o spyware, anche attraverso clic accidentali su link dannosi. Una volta che il malware è presente, anche i dati configurati per la crittografia VPN possono essere compromessi prima che la VPN riesca a proteggerli. Uno studio del CSIRO del 2017 su 283 app VPN per Android ha rilevato che il 38% di esse iniettava malware o librerie di tracciamento nel traffico degli utenti.2
Gestione e sicurezza della rete
Nelle reti aziendali o istituzionali, lo split tunneling può complicare il controllo della sicurezza. Quando alcuni dispositivi consentono l’accesso non crittografato a Internet, il monitoraggio diventa più difficile. In contesti in cui vengono gestite informazioni sensibili, ciò può comportare rischi finanziari e legali.
Errori di configurazione
Più complessa è la configurazione dello split tunneling, maggiore è il rischio di configurazione errata. Se gli utenti non definiscono regole sufficientemente precise, i dati sensibili destinati alla VPN potrebbero finire per essere instradati direttamente verso la rete Internet pubblica.
Split tunneling su una VPN centralizzata o decentralizzata?
Gli utenti che confrontano le VPN si imbatteranno in due tipi principali:
-
Le VPN centralizzate tradizionali si basano su server di loro proprietà o in affitto, in genere dallo stesso fornitore di servizi. Gli utenti devono affidare il proprio traffico al provider VPN e l’infrastruttura centralizzata crea un unico punto di vulnerabilità per le violazioni dei dati.
-
VPN decentralizzate (dVPN) trasmettono il traffico attraverso una rete decentralizzata composta da numerosi nodi non collegabili tra loro. Questo approccio rende le violazioni dei dati praticamente impossibili e l’analisi del traffico estremamente difficile.
Le VPN centralizzate tradizionali possono offrire velocità più elevate per tutto il traffico – dopotutto, un hop è di default più veloce di molti hop. Ma tale velocità comporta il rischio di una rete più vulnerabile a violazioni, attacchi informatici e pressioni da parte del governo per l'accesso ai dati degli utenti.
➤ Scopri di più sulla differenza tra VPN centralizzate e decentralizzate nella guida alla sicurezza informatica di Nym.
Il verdetto di Nym: Split tunneling fatto come si deve
Se la domanda è formulata esclusivamente in termini di meccanismi di split tunneling, allora no: funziona allo stesso modo tra VPN tradizionali e decentralizzate. Le configurazioni di split tunneling sono modifiche selettive del tunneling completo: un utente crea volontariamente delle eccezioni per aggirare le funzionalità di sicurezza della VPN. Tutto ciò che non passa attraverso la VPN è potenzialmente vulnerabile alla sorveglianza, all’analisi del traffico e al rischio che le attività vengano ricondotte a te.
La vera privacy è determinata dall’architettura sottostante della rete VPN. I server centralizzati a un hop sono più veloci delle dVPN a più hop, ma a costo di una rete più vulnerabile alle violazioni dei dati, agli attacchi informatici e alle pressioni governative per ottenere i dati degli utenti.
Scegli il livello di privacy che preferisci
Lo split tunneling riguarda le preferenze dell’utente e la scelta del traffico che passa attraverso una VPN. NymVPN offre agli utenti la possibilità di scegliere tra la sua modalità Fast e una nuova modalità Anonima per una maggiore sicurezza. Con lo split tunneling, gli utenti possono assegnare il traffico realmente sensibile alla modalità Anonima, il traffico quotidiano alla modalità Veloce e le attività in cui la latenza è critica direttamente all’ISP – senza compromettere l’anonimato a favore delle prestazioni.
Lo split tunneling della VPN offre agli utenti il controllo su ciò che viene protetto, ma la qualità di tale protezione dipende dall'architettura VPN sottostante. Per gli utenti che necessitano sia di flessibilità che di una privacy autentica, NymVPN offre il controllo delle misure di protezione della privacy e della velocità.

Split tunneling VPN: Domande frequenti
Sì, se il traffico suddiviso aggira la VPN, possono verificarsi query DNS o l’esposizione dell’IP. Un'implementazione sicura dello split-tunneling applica il tunneling DNS e isola app specifiche, garantendo al contempo che il traffico critico rimanga crittografato.
Nelle VPN Mixnet come NymVPN, è possibile configurare lo split tunneling selettivo in modo che solo il traffico sensibile alla latenza bypassi la Mixnet, mentre la navigazione sensibile passi attraverso una rete decentralizzata alternativa con un numero inferiore di hop. Ciò garantisce un equilibrio tra velocità e protezioni avanzate della privacy per le attività sensibili.
L'Inverse Split Tunneling instrada tutto il traffico attraverso la VPN, ad eccezione di specifiche esclusioni, rendendolo ideale per un utilizzo incentrato sulla sicurezza, in cui la maggior parte del traffico necessita di protezione e solo le app o le destinazioni affidabili sono esenti.
I client VPN avanzati progettati per la privacy, come NymVPN, includono registri a livello di app o dashboard visive che mostrano il routing con tunneling selettivo per applicazione e avvisano se il traffico non sicuro viene instradato al di fuori del tunnel.
Lo split tunneling consente l’accesso alle risorse LAN aziendali tramite VPN, lasciando che il traffico Internet pubblico la aggiri, rendendolo utile per configurazioni aziendali ibride o quando si utilizzano servizi specifici per paese insieme a comunicazioni di lavoro sicure.
Informazioni sugli autori
Casey Ford, PhD
WriterIndice
Continua a leggere...

Nym è più di una semplice VPN
La prima app che ti protegge dalla sorveglianza dell’IA grazie a una Mixnet che genera rumore

Cos’è la VPN WireGuard e come funziona?
Come funziona il protocollo di crittografia VPN più veloce disponibile