Una VPN nasconde il tuo indirizzo IP
Il fulcro della protezione VPN consiste nel nascondere il tuo indirizzo IP (Internet Protocol), un identificatore univoco del tuo dispositivo quando ti connetti al web tramite il tuo provider di servizi Internet (ISP). Il tuo IP rivela alcuni dettagli su di te, come il tuo ISP, il tipo di dispositivo e la posizione approssimativa.
Con una VPN, il tuo traffico viene prima instradato attraverso il suo server, sostituendo il tuo IP personale con quello della VPN. Questo può aiutarti a rendere anonimo il tuo traffico mentre ti connetti al web. Come vedremo, una singola offuscamento dell’IP non è sufficiente per proteggerti da tutte le minacce di sorveglianza, nemmeno dagli hacker.
Una VPN dovrebbe crittografare i tuoi dati
La protezione VPN inizia con la crittografia dei dati prima che il traffico lasci il dispositivo. Un tunnel VPN protegge i dati tra il dispositivo e il server VPN, garantendo che solo questi endpoint possano decrittografarli. Se intercettati, i dati rimangono illeggibili. Sebbene protocolli come HTTPS crittografino la maggior parte delle connessioni web, una VPN aggiunge un ulteriore livello di sicurezza. Tuttavia, i metadati – quali orari di connessione, posizioni e contatti – continuano a trapelare dalla crittografia, rivelando modelli di comunicazione a terzi.
Scopri di più nella guida di Nym sui protocolli di crittografia con una VPN.
Selezione della posizione
Con una VPN, dovresti poter selezionare la posizione (ad esempio, il paese) in cui si trova il tuo server VPN. Al tuo traffico verrà assegnato un indirizzo IP in quella località, facendo sembrare che tu stia accedendo al web da lì. Ciò è utile per aggirare le restrizioni di censura o semplicemente per accedere a contenuti soggetti a limitazioni geografiche, sebbene l’efficacia dipenda dalle restrizioni locali.
Funzionalità VPN avanzate
Alcune VPN includono funzionalità aggiuntive in grado di migliorare la protezione della privacy e della sicurezza, oppure di personalizzare il modo in cui i dati vengono gestiti dalla VPN. Ecco alcune caratteristiche importanti da tenere in considerazione:
- Kill switch: disconnette istantaneamente la connessione a Internet in caso di interruzione della connessione VPN, impedendo l’esposizione non protetta.
- Split-tunneling: Consente agli utenti di instradare traffico specifico attraverso la VPN escludendo altre attività, bilanciando sicurezza e prestazioni.
- Protezione da perdite DNS: garantisce che tutte le richieste DNS passino attraverso il tunnel crittografato della VPN anziché attraverso il proprio ISP, prevenendo perdite accidentali di dati.
- Multi-hop routing: instrada il traffico attraverso più server, occultando più volte gli indirizzi IP e altri metadati. Nota: Alcuni servizi VPN offrono modalità «doppia VPN» o a 2 hop, ma rimangono controllati da un’unica entità, rendendo queste opzioni meno private rispetto ad altre VPN veramente decentralizzate.
- Resistenza alla censura: modifica la struttura dei dati e del traffico per evitare che il tuo traffico venga preso di mira e bloccato per l’utilizzo di una VPN nota.
- Ad blocker: intercetta e blocca gli annunci pubblicitari noti prima che si connettano al tuo dispositivo.
- Pagamenti non collegabili: garantisce che l’utilizzo della VPN non possa essere collegato alle informazioni di pagamento.
Ma perché mai serve una VPN?
A cosa serve una VPN, innanzitutto, e chi ne ha bisogno? La risposta breve: chiunque desideri proteggere la propria privacy online o abbia bisogno di accedere a contenuti che potrebbero essere bloccati in una determinata località.
- Naviga in modo anonimo: Nulla di ciò che facciamo online è privato. Ci sono soggetti e sistemi che tracciano, raccolgono, vendono e acquistano i nostri metadati in ogni momento. Questi agenti di sorveglianza vanno dai siti web, ai broker di dati che creano profili su di noi, alle agenzie governative e di intelligence, fino ai criminali informatici alla ricerca di vulnerabilità finanziarie.
- Comunicare in privato: Anche quando si utilizzano servizi di messaggistica o e-mail crittografati end-to-end, i metadati delle conversazioni possono rivelare dettagli sulle nostre abitudini di comunicazione, sui nostri contatti e sulle nostre posizioni.
- Accedi a contenuti con sede all’estero: I contenuti su Internet stanno diventando sempre più frammentati. Che si tratti di contenuti in streaming disponibili su abbonamento o di notizie su ciò che sta accadendo nel mondo, la possibilità di accedervi dipende in larga misura dal paese in cui ci troviamo e da ciò che viene o non viene bloccato dai governi locali.
- Transazioni sicure: Le risorse finanziarie, i servizi e le transazioni online continuano a essere un obiettivo primario per i criminali informatici e gli hacker. Inoltre, le criptovalute stesse non sono veramente anonime e possono essere tracciate tramite strumenti di sorveglianza dei metadati.
- Superare la censura: Miliardi di persone in tutto il mondo vivono sotto rigide restrizioni di censura che limitano l’accesso alle informazioni essenziali online.
Una VPN può aiutare a soddisfare queste numerose esigenze, ma il successo dipende dal tipo di VPN. Vediamo quindi cosa è attualmente disponibile.
Tipi di VPN
Esistono due tipi generali di architetture VPN:
- VPN tradizionali (o centralizzate)
- VPN decentralizzate (dVPN)
La differenza tra VPN centralizzate e decentralizzate si basa sul numero di server fisici utilizzati per instradare i dati, su chi li controlla e su come i dati vengono gestiti durante il transito. Analizziamo la questione nel dettaglio.
VPN centralizzate
La maggior parte delle VPN utilizza infrastrutture centralizzate, il che significa che il tuo traffico viene instradato attraverso un singolo server VPN di proprietà o noleggiato da un unico provider. Un'azienda gestisce quindi tutto il tuo traffico in un unico punto al fine di mascherare il tuo indirizzo IP. Ciò significa che la tua attività online potrebbe essere registrata o tracciata dalla stessa azienda che gestisce la VPN. Se i registri del traffico sono conservati su un unico server, sorgono rischi per la privacy derivanti da potenziali violazioni o richieste da parte delle autorità.
Molte VPN dichiarano di adottare politiche “no logs”, ma i dettagli variano. Alcuni conservano “registri operativi” come gli indirizzi IP, mentre altri condividono dati selezionati con partner di marketing. Poiché le VPN centralizzate hanno potenzialmente accesso ai tuoi metadati, la tua effettiva privacy si riduce alla fiducia nelle loro politiche.
VPN decentralizzate (dVPN)
La tecnologia VPN decentralizzata è stata sviluppata per eliminare questa necessità di fiducia. Una dVPN dovrebbe rendere strutturalmente impossibile che tutti i dati del traffico possano mai essere registrati in un unico spazio fisico.
La decentralizzazione richiede un minimo di 2 server indipendenti per instradare il traffico. La vera decentralizzazione deriva dall’assenza di qualsiasi punto centrale di guasto o di vulnerabilità. Se un server viene compromesso o è malintenzionato, verrà rivelata solo una visione parziale del vostro traffico. Compromettere più server per compilare un registro completo del traffico diventa esponenzialmente più difficile all’aumentare del numero di server.
Vale anche la pena approfondire la differenza tra VPN hardware e software per comprendere in che modo il tipo di configurazione possa influire sul controllo, sulla privacy e sulla scalabilità.
Come funziona una VPN?
Come abbiamo visto, esistono tipi molto diversi di architetture VPN, sebbene la grande maggioranza sia centralizzata. Questo fa una grande differenza per la privacy degli utenti. Vediamo quindi cosa succede al vostro traffico mentre passa attraverso questi diversi modelli.
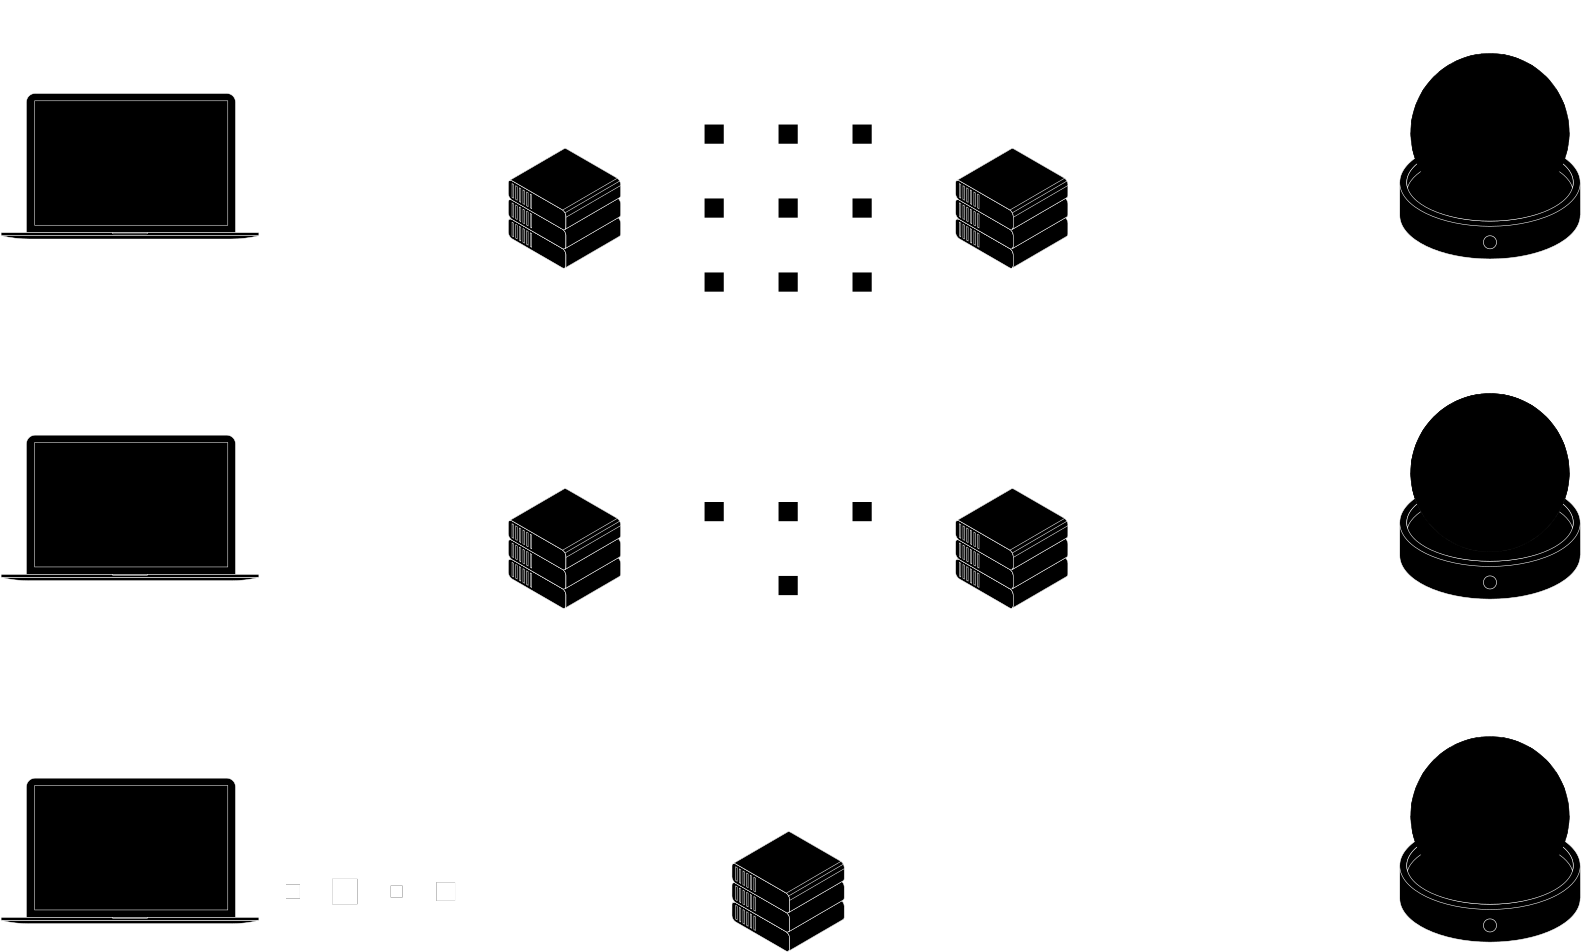
Routing VPN tradizionale
Con un servizio VPN tradizionale, il traffico dovrebbe essere prima crittografato sul dispositivo prima di essere instradato verso l’unico server VPN. Una volta lì, l’indirizzo IP associato al tuo traffico verrà sostituito con l’IP pubblico della VPN stessa e il traffico verrà decrittografato per rivelare dove inviare la tua richiesta. Quando il tuo traffico arriva alla sua destinazione finale, sembrerà provenire dal server VPN.
Ma chi vede esattamente la tua identità? In questo modello a un solo hop, la VPN è l’unico intermediario per il tuo traffico, quindi vedrà sia il tuo indirizzo IP sia l’IP di chi o cosa ti stai connettendo. Il destinatario, tuttavia, vedrà solo l’indirizzo IP della VPN. Ciò fornisce una forma semplice di protezione della proprietà intellettuale per l’utente nei confronti di un destinatario sul web pubblico.
routing dVPN
Con una dVPN, il tuo traffico passa attraverso almeno due server indipendenti. Il primo vede il tuo IP ma non la tua destinazione, mentre il secondo vede la tua destinazione ma non il tuo IP reale. A differenza delle VPN centralizzate, le dVPN garantiscono che nessuna singola sede registri l’intero traffico. Con NymVPN, la privacy è integrata nel design.
Cosa non fanno le VPN
Le VPN di qualità possono chiaramente fare molto quando si tratta di aumentare la nostra privacy e l’anonimato online, ma queste capacità dipendono in larga misura dal fornitore del servizio VPN e dall’architettura della sua rete. Inoltre, ci sono cose che le VPN semplicemente non possono fare, così come vulnerabilità specifiche per ciascuna di esse.
Ciò che nessuna VPN è in grado di fare
- Proteggi il tuo dispositivo al 100%: le VPN possono fare molto per proteggere i tuoi dati in transito dai tentativi di hacking. Tuttavia, non possono impedire che il dispositivo venga compromesso in primo luogo. Se sul tuo dispositivo è già presente malware o spyware, nessuna crittografia VPN né alcun proxy può garantire la tua privacy e sicurezza.
- Fornire la crittografia end-to-end in modo autonomo: Il tuo traffico sarà crittografato end-to-end solo se la tua connessione iniziale è crittografata (ad esempio, tramite una connessione HTTPS). La crittografia tramite tunnel VPN crittografa i dati solo durante il trasferimento tra il dispositivo e il server VPN. Una volta sul server, quel livello di crittografia viene rimosso, rivelando dove inviare i dati sul web pubblico. Senza una crittografia HTTPS o SSL/TLS preventivamente stabilita, i tuoi dati saranno in chiaro, completamente leggibili e sfruttabili tra il server VPN e la destinazione.
Cosa non fanno le VPN tradizionali
- Rendere impossibile la registrazione del traffico: le VPN centralizzate possono promettere di non conservare registri del nostro traffico, ma poiché i loro server hanno accesso all’intero percorso delle nostre attività online, ciò richiede in definitiva la nostra fiducia in loro. Le dVPN come NymVPN risolvono questo problema con un design di rete che impedisce la registrazione dei log.
- Proteggi i tuoi metadati: Metadati sono informazioni sulle informazioni, come il tuo indirizzo IP, quando e dove invii dati e a chi. Questi metadati non sono protetti dai protocolli di crittografia VPN centralizzati: ne fuoriescono.
- Garanzia contro le violazioni dei dati: Nessun sistema di sicurezza è assolutamente infallibile, e i server di dati non fanno certo eccezione. I server VPN sono un bersaglio comune e di successo per gli attacchi informatici perché potenzialmente contengono le informazioni di milioni di utenti in un unico punto. Pertanto, qualsiasi dato di cui un fornitore di servizi VPN conservi traccia può essere potenzialmente esposto.
- Proteggersi dalla sorveglianza: I sistemi di sorveglianza basati sull’intelligenza artificiale sono in grado di tracciare le attività e i modelli comportamentali degli utenti sorvegliando le reti VPN attraverso attacchi di correlazione end-to-end e analisi del traffico. Ciò rende le VPN centralizzate una protezione inadeguata.
Proteggersi dalle interferenze governative. È noto che i governi e le forze dell’ordine richiedano i registri del traffico e degli abbonamenti degli utenti VPN. Se un servizio VPN rientra nell’ambito di applicazione di una richiesta di sorveglianza governativa, come nel caso della rete dei 14 occhi, allora può essere legalmente obbligato a divulgare qualsiasi dato in suo possesso.