

分散型VPNと従来のVPN:その違いとは?
ほとんどのVPNは、約束したプライバシーを十分に提供できていません。分散化によって実際に何が変わるのか、そしてVPNのアーキテクチャがなぜ重要なのか

共有
ほとんどの人は、オンラインでのプライバシーを守るためにVPNを利用しています。問題は、従来のVPNが矛盾の上に成り立っている点にあります。インターネット上で自分の活動を隠すために、その情報を企業に預け、その企業がそれを覗き見しないことを信頼しなければならないのです。
**分散型VPN(dVPN)**は、異なるアプローチを採用しています。単一のプロバイダーが管理するサーバーを経由してトラフィックをルーティングするのではなく、独立して運用されるノードを使用しています。これにより、集中型VPNをプライバシーの賭け事にしてしまう、信頼の集中点、障害、およびログ記録の問題が解消されます。
NymVPNは、さらに一歩先を行きます。分散型ルーティングとノイズ生成型ミックスネットを組み合わせることで、データだけでなく、メタデータ――つまり、誰と、いつ、どのくらいの頻度で通信しているかを明らかにしてしまうトラフィックパターン――も保護します。
従来のVPNはどのように機能するのでしょうか?
従来のVPNは、インターネットトラフィックを暗号化し、プロバイダーが管理するサーバーを経由してルーティングします。これにより、アクセスするサイトからはIPアドレスが隠されますが、プロバイダ自体からはユーザーの活動が隠されることはありません。プロバイダーはすべてを把握しており、ユーザーには、その「ログを記録しない」という主張を独自に検証する手段がありません。
従来のVPNは中央集権的です:1つの企業がすべてのサーバーを所有またはレンタルし、すべてのコードを管理し、プライバシーに関するすべての決定を一方的に行っています。また、市場は見た目以上に統合が進んでいます。例えば、Kape Technologiesは、ExpressVPN、CyberGhost、Private Internet Accessなど、増え続けるVPNサービスを所有しています。アプリストアで買い物をしているユーザーは、これらが別々の製品だと思われるかもしれませんが、実際には同じ企業の製品に過ぎません。
従来のVPNを利用するには、以下の点を信頼する必要があります:
- 当プロバイダーはお客様の活動を監視しておりません
- 当プロバイダーは、お客様のデータを第三者に販売することはありません
- 当社およびその投資家には、政府やデータブローカーとのいかなる関係もありません
- コードベースは安全かつ一貫して維持管理されています
VPNプロバイダーがノーログポリシーを約束しながら、法的圧力を受けた際にユーザーデータを引き渡してしまったという事例は、数多く報告されています。「ゼロログ」サービスとして宣伝していたIPVanishは、2016年にFBIにリアルタイムの接続ログを提供しました。 PureVPNは、ログを一切記録しないという保証にもかかわらず、2017年に連邦当局と協力しました。 CSIROによる283のVPNアプリを対象とした調査によると、18%がトラフィックを暗号化していなかった、38%がマルウェアや追跡コードを仕込んでいたことが判明しました。1
結局のところ、信頼はプライバシー保護の仕組みではありません。アーキテクチャとは。では、御社のVPNアーキテクチャはどのようなものですか?
分散型VPNとは何ですか?
分散型VPN(またはdVPN)は、単一の企業が管理するサーバーではなく、独立して運用されるノードを経由して暗号化されたトラフィックをルーティングします。個々のノード、オペレーター、あるいは組織のいずれも、トラフィックの発信元と宛先の両方を把握することはできません。プライバシーは、企業の方針ではなく、ネットワークの構造によって確保されています。
分散型VPN(dVPN)の定義: 単一の企業が所有するサーバーではなく、複数の独立したサーバーを経由してトラフィックがルーティングされる仮想プライベートネットワーク(VPN)のことです。分散化により、集中型VPNに必要な単一の信頼ポイント、障害ポイント、およびログ記録が排除されます。多くのdVPNは、ノード運営者に報酬を与えるために、ブロックチェーンベースのインセンティブシステムを採用しています。
デフォルトでのマルチホップルーティング
従来のVPNでは、トラフィックが単一のサーバーを経由します。つまり、そのサーバーにはセッションの全容が把握されてしまうことになります。 dVPNは、デフォルトで複数の独立したノードを経由してトラフィックをルーティングするため、どのノードも全体像を把握することはありません。 NymVPNのFastモードは2ホップを使用しますが、Anonymousモードは5ホップを使用します。
重要:dVPNが真に分散型であるとは、どのようなことでしょうか?
VPNが真に分散型であるためには、次の2つの条件を満たす必要があります:
- これはデフォルトでマルチホップとなっており、最低2台の独立したサーバーで構成されています。
- これらのサーバーは、同一の人物または団体によって所有または管理されているわけではありません。
したがって、VPN 企業が ダブル VPN のような機能を提供しているとしても、2 台のサーバーを使用しているからといってプライバシーが守られているわけではありません。なぜなら、1 つの企業が両方のサーバー上のデータを閲覧できるからです。
一元的なログ記録はありません
ノードは独立して運用されているため、いかなる中央機関もログを収集することはできず、また誰からもその引き渡しを強制されることはありません。 NymVPNのサーバーは、世界中のプライバシー保護に熱心な人々によって運営されており、ユーザーに良質なサービスを提供した対価として$NYMトークンの報酬を受け取っています。たとえ悪意のあるノード運営者がトラフィックを記録しようとしたとしても、表示されるのは暗号化されたごく一部の断片だけであり、その意味を理解することは不可能です。
オープンソースかつ監査可能
従来のVPNでは、WireGuardのようなオープンソースプロトコルが使用されることもありますが、そのコードベース全体はプロプライエタリなものです。ユーザーは、コードが安全で適切に保守されていることを信頼しなければなりませんが、それを独自に検証する手段はありません。 dVPNは通常、オープンソースです。誰でもその実装を精査し、監査し、異議を申し立てることができます。ただし、これは絶対的なルールではありません。必ずご自身で確認してください!
NymVPNのソースコードは公開されており、独立したセキュリティ審査を受けています。
トラストレスなネットワーク管理
従来のVPNは、一元化されたサーバーディレクトリを維持しています。つまり、1つの企業が利用可能なものを決定し、ユーザーはその仕組みや理由について全く把握できません。 NymVPNのネットワークトポロジーは、Nyxブロックチェーンを通じて管理されています。どのノードがアクティブであるかを、単一の権限が制御することはありません。ノードオペレーターは、パフォーマンスに基づいて$NYMトークンの報酬を獲得し、システム全体の信頼性を維持するために、1時間ごとにネットワークの再調整が行われます。
NymVPNは、他のdVPNと比べてどのような点で優れているのでしょうか?
ほとんどの分散型VPNは、トラフィックの内容を保護します。 NymVPNは、お客様のメタデータも保護します。現在、AIが監視システムを促進している状況において、それが解決すべきより重要な問題となっています。
What is metadata?
メタデータとは、メッセージそのものを除くすべての情報、つまり、誰と、いつ、どのくらいの時間、どこから通信したかといった情報です。通信のパターンが把握されてしまっては、メッセージが暗号化されていても意味がありません。ジャーナリストの情報源は、接触頻度だけで特定されることがあります。活動家のネットワークは、メッセージを1通も読むことなくマッピングすることができます。諜報機関やAIを活用した監視システムがメタデータを標的とするのは、まさにそれが暗号化を免れるからです。
MixnetはAIによる監視から防御します
NymVPNの「Anonymousモード」は、5ホップのNoise Generating Mixnetを介してトラフィックをルーティングします。これは、エントリゲートウェイ、暗号化されたパケットをシャッフルして順序を入れ替える3つの中間ミックスノード、そしてエグジットゲートウェイで構成されています。タイミングパターンを隠蔽するために、カバートラフィックが追加されます。このトポロジーにより、単一のノードではユーザーとそのトラフィックを結びつけることが不可能であり、AIであっても、ユーザーの経路を確実に再構築することは極めて困難となります。
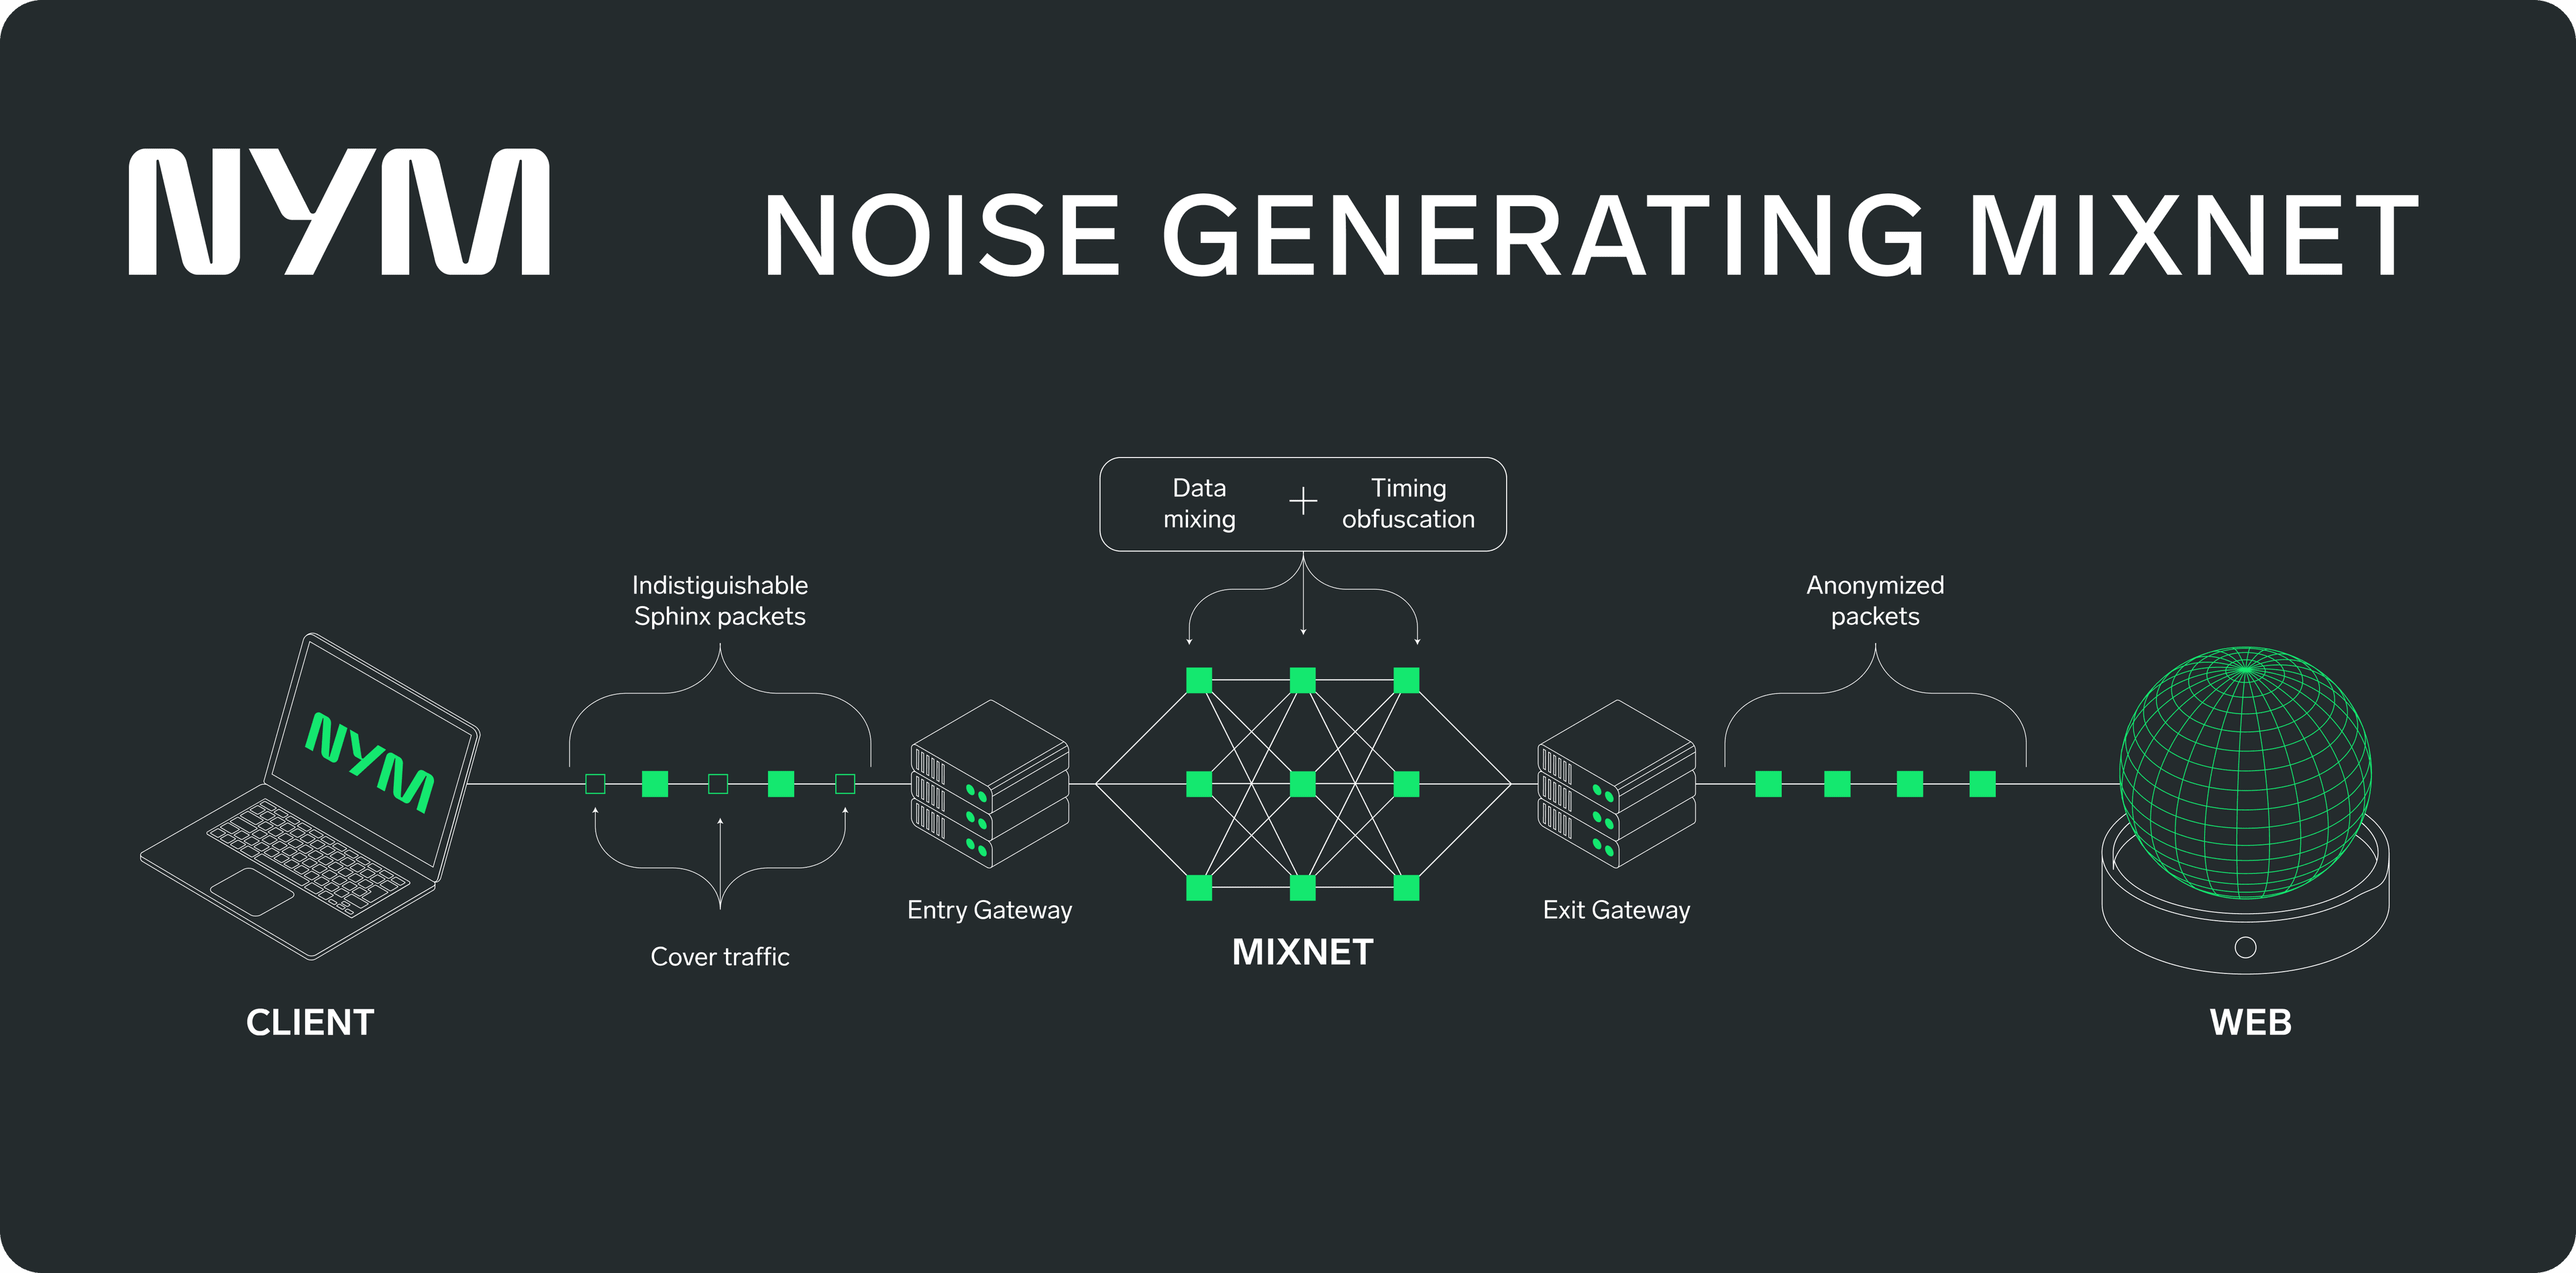
Mixnet(またはミックスネットワーク)の定義: 暗号化されたパケットが複数のノード間でシャッフルされ、トラフィック分析を回避するためにカバートラフィックが追加されるプライバシー保護ネットワークです。単純なマルチホップルーティングとは異なり、ミックスネットはパケットの順序を変更し、タイミングの遅延を導入することで、トラフィックパターンを計算上再構築できないようにします。
プライバシーだけでなく、スピードも重視しています
速度を重視するユーザーのために、NymVPNのFastモードでは、WireGuardプロトコルのフォークであるAmneziaWGを介した2ホップの分散型ルーティングを提供しています。これは、従来のどのVPNよりもはるかにプライバシー保護が強化されており、接続パフォーマンスも標準レベルに近いものです。
では、dVPNは必要でしょうか?
従来のVPNは、プライバシーの問題を解決することなく、単に問題を先送りしているに過ぎません。 ISPを信頼する代わりに、ある企業を信頼することになります。ジャーナリスト、活動家、そして監視下で生活するすべての人々――つまり、プライバシーが単なる好みではなく、必要不可欠なものとなっている人々にとって――その区別は極めて重要な意味を持ちます。
分散型VPNは、その設計上、信頼の集中点を排除しています。 NymVPNは、従来のVPNや標準的なdVPNでは実現できないメタデータ保護機能を備えています。これは、すでに情報を収集している敵対者だけでなく、将来実現するプライバシーが守られたインターネットのために構築されています。
References
- [CSIRO、ICSI、カリフォルニア大学バークレー校](https://www.icsi.berkeley.edu/icsi/news/2017/02/android-vp
dVPNs vs. centralized VPNs: FAQs
dVPNは、単一の企業のサーバーではなく、独立して運営されるノードを経由して暗号化されたトラフィックをルーティングします。個々のノードは送信元と送信先の両方を把握できないため、設計上、一元的なログ記録が排除されています。
Yes. 従来のVPNは真の保護を提供しますが、すべてのトラフィックを単一の企業に委ねる必要があります。 dVPNは、その信頼関係を多くの独立したノードに分散させるため、単一のオペレーターがセッション全体をログに記録することはできません。 NymVPNは、分散型ルーティングに加えて、ミックスネットレベルのメタデータ保護機能を備えています。
適切に設計されたdVPNであれば、単一の組織がユーザーを特定するのに十分な情報を保有することはありません。 NymVPNのアーキテクチャは、ゼロ知識方式を保証しています。Nymでさえ、ユーザーとそのトラフィックを結びつけることはできません。
どちらも、独立したノードを経由するマルチホップルーティングを使用しています。 Torは、経済的なインセンティブのないボランティアによるノードに依存しており、これが信頼性に影響を及ぼしています。 dVPNは、ブロックチェーントークンを通じてオペレーターに報酬を付与します。 NymVPNは、Torにはないカバートラフィックやタイミングの難読化機能も提供しています。
マルチホップルーティングにより、若干の遅延が生じます。 NymVPNは、パフォーマンスに応じてオペレーターにインセンティブを提供し、ユーザーは保護レベルを選択できます:高速モード(速度を最適化した2ホップルート)または匿名モード(プライバシーを最大限に確保する5ホップのミックスネット)です。
マルチホップルーティングは、直接接続に比べて遅延が生じます。また、分散型ネットワークではノードの品質にばらつきがあります。また、dVPNは、大規模な集中型プロバイダーに比べてサーバーの規模が小さい傾向があり、これがストリーミングへのアクセスに影響を与える可能性があります。 NymVPNは、信頼性の高いオペレーターに報酬を与えるトークンベースのインセンティブを通じてパフォーマンスの問題に対処し、ユーザーには速度重視(Fastモード)と最大限のプライバシー(Anonymousモード)のどちらかを選択できるようにしています。
dVPNは、召喚状の対象となったり押収されたりする可能性のある一元化されたデータストアを排除します。 NymVPNのミックスネットは、高度なネットワークレベルの攻撃者であってもトラフィックパターンを観測できないようにすることで、さらに一歩進んだ保護を実現しています。なお、VPNの合法性は国によって異なりますため、お住まいの地域の規制を必ずご確認ください。

About the authors
Casey Ford, PhD
Communications Lead