WireGuard および AmneziaWG
WireGuard
WireGuard は、その効率性、コンパクトなコード、およびデータオーバーヘッドの低さで知られる暗号化ルーティングプロトコルです。 NymVPNは、分散型ルーティングを最適化するための「Fast Mode」として、OpenVPNやIPSecといった他の方式よりも効率的に動作するため、この技術を採用しています。 NymによるWireGuardの詳細解説をご覧いただき、WireGuardがなぜこれほど優れたプロトコルであるのかをご確認ください。
AmneziaWG
AmneziaWGは、WireGuardの公式ユーザー空間実装であるwireguard-goのフォークであり、ディープパケットインスペクションによるVPNブロックから保護することを特に目的として設計されています。
AmneziaWGは、VPNトラフィックを偽装するための追加の難読化技術を組み込むことで、VPNトラフィックをインターネットトラフィックの背景に溶け込ませることができます。 AmneziaWGのVPNトラフィックを隠蔽する機能により、VPN接続がブロックされたり、通信速度が制限されたりするリスクを冒すことなく、制限のないインターネットコンテンツへの信頼性の高いアクセスを必要とするユーザーに、さらなる保護層を提供します。重要な点として、これらはすべて、WireGuardの簡素化されたアーキテクチャと高いパフォーマンスを維持したまま実現されており、ユーザーがWireGuardの定評ある速度と効率性を引き続き享受できるよう保証されています。
では、検閲技術はどのようにしてVPNを特定・遮断しているのでしょうか。また、Amneziaはこれを回避するためにどのように役立つのでしょうか?
VPNはどのようにブロックされるのでしょうか?
メタデータは、オンライン監視の材料であると同時に、各国やISPがVPNの利用を遮断し、検閲規制を強制するために利用するものでもあります。オンライントラフィックの内容が暗号化されている場合でも、送信元や受信先のIPアドレス、タイミング署名、接続時間など、そのトラフィックに関する多くのデータは判読可能です。このメタデータは、時間の経過に伴う私たちの通信、活動、および個人情報を追跡するために集約される可能性があります。 IPアドレスは、インターネットの検閲者が特定のドメインへのアクセスを遮断するために使用するものでもあります。
VPNを使用する場合も同様です。個人のIPアドレスはVPNのプロキシサーバーの背後に隠されているかもしれませんが、VPNプロバイダーのパブリックIPアドレスが、ユーザーのトラフィックに明示的に付随しているのです。これは、検閲措置を実施している国やISPが、ユーザーが既知のVPNサービスを利用していることを特定できることを意味します。現在、中国、ロシア、インドなどの国々では、多くのVPNサービスがブラックリストに登録されており、人々が必要な情報にアクセスするために利用できる手段が大幅に制限されています。
ここで、監視や検閲によってブロックされにくいプロキシサービスを利用するために、NymVPNのような分散型VPNを利用したと想像してみてください。大規模な中央集権型のVPN企業のサーバーと比較して、Nymの独立したオペレーターによるネットワークでは、VPNネットワークの一部としてノードオペレーターのIPアドレスを特定することがより困難になっています。しかし、分散型VPNであっても、VPNサーバーや検閲対象のウェブサイトのIPアドレスをブラックリストに登録する以外の監視手法によって、その身元を特定される可能性があります。その手法の一つが**ディープ・パケット・インスペクション(DPI)**です。
ディープ・パケット・インスペクション(DPI)とは何ですか?
DPIとは、ネットワークを通過するデータパケットを検査することで、ネットワークトラフィックを分析する技術です。オープンネットワークやISPが管理するネットワーク上では、暗号化されていないトラフィックは読み取られてしまう可能性がありますが、VPNはデータを暗号化して保護します。しかし、DPIは、暗号化形式における固有のパケットパターン、すなわち「シグネチャ」を検知することで、依然としてVPNプロトコルを識別することができます。これにより、厳格な検閲やフィルタリング方針を持つネットワークがVPNトラフィックを特定してブロックできるようになり、結果としてこれらのサービスへのアクセスが制限されます。
WireGuardプロトコルは、その速度と効率性で定評がありますが、その特徴的なパケットシグネチャのため、こうした検知やブロックに対して脆弱になる可能性があります。そこで、AmneziaWGの出番となります。
AmneziaWGはどのようにDPIに対抗しているのでしょうか?
これまで見てきたように、DPIは、ルーティングされたトラフィックのメタデータを分析し、VPNアプリで使用されるWireGuardやOpenVPNなどのプロトコル固有のシグネチャを特定することで機能します。 AmneziaWGは、VPNトラフィックをさらに難読化し、検出を回避するために、いくつかの技術を実装しています。これらはそれぞれ、WireGuardのトラフィックに含まれるメタデータの一部に関連しており、検閲や監視の対象として目立ちやすくなる可能性があります。
AmneziaWGは、接続プロセス中にパケットの特性を戦略的に変更することで、特定可能なシグネチャを隠蔽し、検出やブロックのリスクを低減します。
パケットサイズ
DPI監視がWireGuardプロトコルを特定する最初の方法は、ハンドシェイクの開始時に使用されるデータパケットの固有のサイズを通じてです。暗号化ルーティングにおいて、ハンドシェイクとは、暗号化された通信を行う当事者同士が、暗号鍵を交換するために安全な接続を確立する段階のことです。
AmneziaWG を使用すると、ハンドシェイクの開始前に、おとりや「ジャンク」パケットを送信することができ、これらのパケットの数と長さは両方とも設定可能です。さらに、ハンドシェイクの開始メッセージと応答メッセージの両方にデコイバイトを先頭に追加することで、接続の特定を困難にすることができます。
ヘッダー
DPI を通じて WireGuard を特定する 2 つ目の方法は、暗号化されたパケットの固有のヘッダータイプによるものです。デフォルトでは、WireGuardのデータパケットは同じヘッダー形式を共有しています。つまり、異なるユーザーの暗号化されたトラフィックであっても、同じ暗号化プロトコルを使用しているものとして識別される可能性があります。
AmneziaWG を使用すると、4つのヘッダー型値を別の値に再マッピングして、さらに複雑さを加えることも可能です。事実上、これは、AmneziaWGごとにヘッダーの値が異なることを意味しており、普遍的なヘッダー構造に基づいてそれらを関連付けることは極めて困難です。
おとりパケットの追加にはクライアント側の変更のみで済みますが、ヘッダータイプの値の再マッピングやハンドシェイクメッセージの変更には、クライアントとサーバーの両方で、同じ設定でAmneziaWGを実行する必要があります。
NymVPNにおけるAmneziaWGの実装
NymVPNでは、AmneziaWGのクライアントサイド実装を採用しました。これにより、サーバーサイドの設定を必要とせずにプライバシーを効果的に強化し、検出に対する保護を強化しつつ、簡潔で効率的なソリューションを提供しています。つまり、NymVPNでは、ハンドシェイクの開始前にデコイパケットが挿入されますが、ヘッダーは変更されません。
NymVPNでAmneziaWGを活用するには?
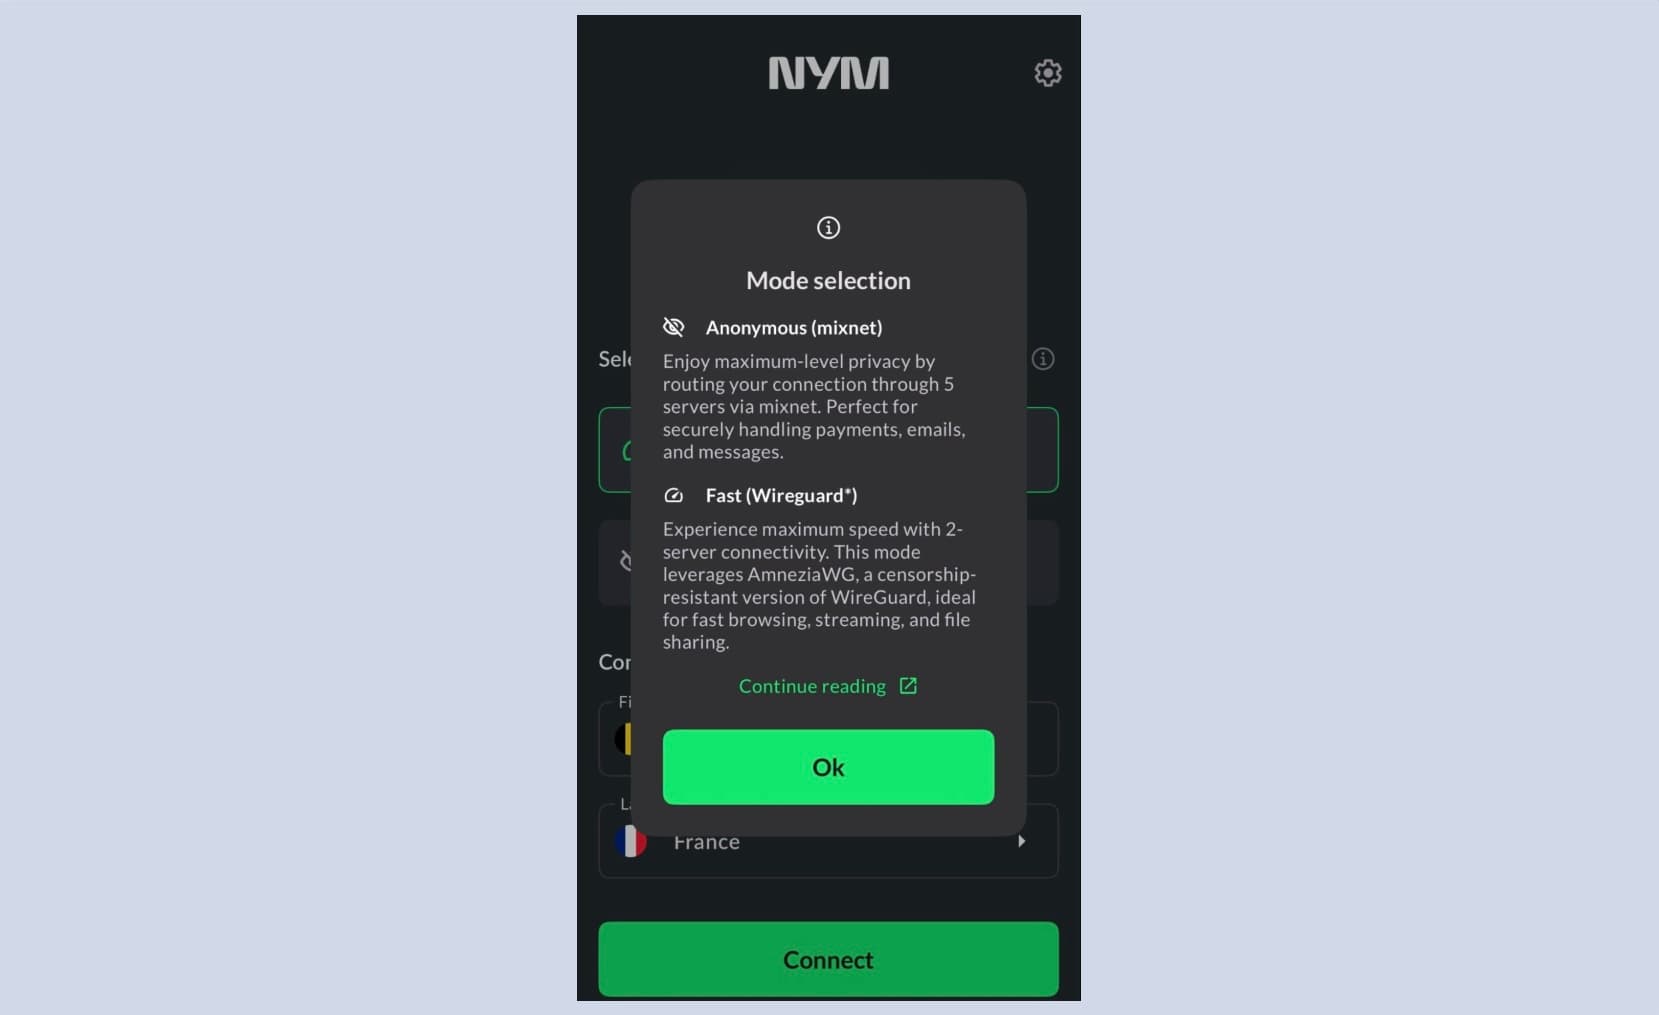
手順は簡単です:NymVPNをダウンロードし、匿名アクセスコードを取得して、Fast Modeを有効にしてください。 AmneziaWGは現在、このモードにおけるすべてのトラフィックに対するデフォルトの暗号化ルーティングプロトコルとなっています。そのため、世界のどこにいても、何を探していても、NymVPN を使えば、ユーザーのトラフィックが検閲技術によって簡単に標的にされることはありません。
NymVPNによる検閲対策の今後の展望は?
AmneziaWGは、Nymが提供する最先端の検閲耐性VPN技術を実現するための、大規模な研究開発プロジェクトのほんの始まりに過ぎません。 Nymは、NymVPNを介した接続のセキュリティを強化し、ブロックに対する耐性を高めるため、今後も継続的に機能を追加していきます。