Split tunneling with a VPN
Split tunneling gives users flexibility and efficiency when using a VPN, but with security risks. Mixnets provide a third option.


共有
記事は2026年4月18日に更新されました。
VPNスプリットトンネリング では、選択されたインターネットトラフィックのみを暗号化されたVPNトンネル経由でルーティングし、それ以外のトラフィックはISPを経由してインターネットに直接接続されます。これにより、ユーザーはVPNを完全に無効にすることなく、プライバシーと速度のバランスをとることができます。
従来のVPNでは、デフォルトですべての通信を単一の暗号化トンネルを経由してルーティングします。これはフルトンネリングと呼ばれる設定です。スプリット・トンネリングはこのモデルを打破し、ユーザーがどのアプリ、ドメイン、またはトラフィックの種類にVPN保護を適用し、どのものに低遅延を実現するためにISPへの直接接続を使用するかを決定できるようにします。
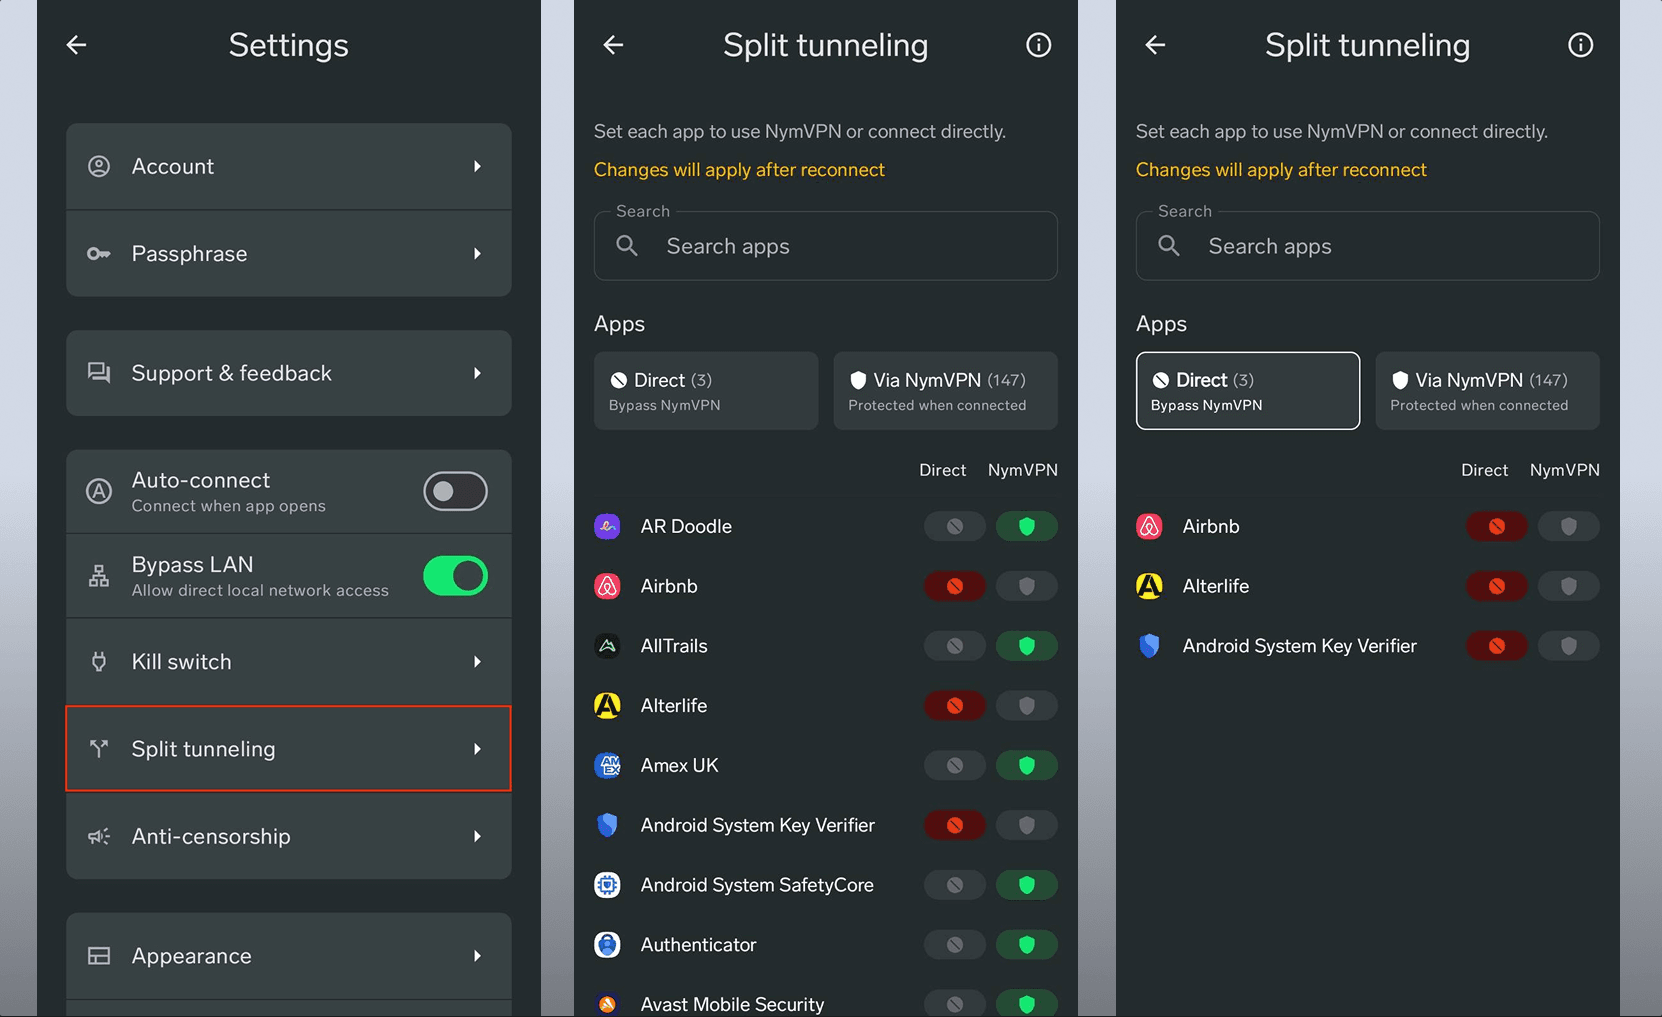
NymVPN では、この機能をさらに拡張し、アプリ内で2つのモードから選択できるようになっています。日常的な通信には高速モード、機密性の高い活動には匿名モードをご利用いただけます。 NymVPNのスプリットトンネリング機能を利用すれば、ゲームなど遅延が許されないタスクにおいて、VPNを完全にバイパスすることができます。
このガイドでは、VPN を使用したスプリットトンネリングについて知っておくべきこと、利用可能なさまざまな種類、そして留意すべきセキュリティやプライバシーに関する考慮事項について、詳しく解説します。
VPNのスプリットトンネリングとは何ですか?また、どのように機能するのでしょうか?
まず最初に:VPNトンネリングとは何でしょうか?
ネットワーク・トンネリングとは、仮想プライベートネットワーク(VPN)が提供する基本的なセキュリティ機能であり、ユーザーのデバイスからVPNサーバーへデータを安全に送信するためのものです。
インターネットトラフィックを迂回させるため、VPNはまずユーザーのデバイス上のデータを暗号化し、その後、ユーザーごとに専用のVPNトンネルを通じて自社のサーバーへ転送します。そこで、IPアドレスがVPN自身のものへと置き換えられます。暗号化とトンネリングにより、転送中の外部からの監視や干渉が防止されます。つまり、外部の観察者にとっては、データは事実上判読不可能な状態となります。
VPNが有効になっている場合、すべてのオンラインアクティビティはデフォルトで同じネットワークトンネルとサーバーを経由してルーティングされます。これがフルトンネリングです。
What is a VPN?
VPN スプリット・トンネリング
VPNのスプリット・トンネリングの定義 選択されたインターネットトラフィックのみを暗号化されたトンネル経由でルーティングし、それ以外のトラフィックはISP経由で直接接続できるようにするVPNの設定です。フルトンネリングとは異なり、スプリットトンネリングでは、ユーザーがどのデータを保護し、どのデータをVPNを完全にバイパスさせるかを制御できます。
スプリット・トンネリングとは、一部のVPNに搭載されている追加機能で、選択した通信のみをVPN経由でルーティングし、1つは保護された接続、もう1つは直接接続という2つの接続を同時に確立することができます。
To appreciate the benefits of split tunneling, it helps to understand what a VPN’s IP masking actually does. VPNサーバーがサンパウロにある場合、ウェブサイトからはブラジルのIPアドレスとして認識されます。これはアクティビティの発信元を隠すには役立ちますが、ユーザーの実際の位置情報を把握する必要があるサービスにとっては効率が劣ります。
VPNのスプリットトンネリングにはどのような種類がありますか?
VPNのスプリットトンネリングは、お客様のニーズに応じていくつかの方法で設定できます。
アプリベースのスプリット・トンネリング
これが最も一般的な設定です。VPN経由でルーティングする特定のアプリケーションを選択し、それ以外のアプリケーションはパブリックウェブに直接接続します。これは、業務用メールクライアントなど、より強力なセキュリティを必要とするアプリに役立ちます。ケースバイケースで複数のアプリを選択し、帯域幅を解放してVPNサーバーへの負荷を軽減することができます。
逆分割トンネリング
このオプションを選択すると、特定のアプリケーションのみがVPNを経由せずに通信され、その他のインターネットトラフィックはVPNを経由して送信されます。これは、ほとんどのデータを保護する必要がある一方で、特定のアプリがISPへの直接接続を必要とする場合に役立ちます。例えば、天気予報サービスのような位置情報に依存するアプリや、VPNのIPアドレスを制限するストリーミングプラットフォームなどが挙げられます。
ドメイン固有のスプリット・トンネリング
アプリごとに設定するのではなく、VPN経由でアクセスする特定のウェブサイトを選択し、それ以外のすべてのドメインについては通常のウェブを利用します。これは、特定のコンテンツについてのみプライバシー保護を必要とするユーザー向けの、簡素化されたアプローチです。しかし、全体としてはセキュリティが大幅に低下しています。
動的分割トンネリング
よりきめ細かな設定により、ユーザーはDNSドメイン名に基づいてトラフィックを含めたり除外したりすることができます。セキュリティサービスは、より詳細な精査を行うために、未知または不審なドメインへのリクエストを特定のサーバー経由でルーティングすることを好む一方で、その他のトラフィックはより効率的に通過させる場合があります。
VPNのスプリットトンネリングにはどのようなメリットがありますか?
スプリット・トンネリングの主な利点は、柔軟性、パフォーマンス、そしてユーザーによる制御にあります。
より高速な接続
VPNはプロキシサーバーとして機能します。ウェブサイトにアクセスする前に、ユーザーのリクエストは暗号化され、VPNへとトンネル経由で送信され、復号化された後、宛先へと転送されます。その後、応答も同様の経路を辿って戻ってきます。
高品質なVPNであれば、基本的な作業において遅延は通常、無視できる程度です。しかし、ダウンロード、ストリーミング、複数のタブの同時開くなど、多くの操作を同時に行うと、すべてをVPN経由でルーティングすることで、接続速度が著しく低下する可能性があります。スプリット・トンネリング機能により、ユーザーは必要な場所のみにVPN保護を適用でき、その都度VPNのオン・オフを切り替えることなく、その他の場所では通信速度を維持することができます。
安全なリモートワーク接続
主に業務目的でVPNによる保護を必要とするユーザーにとって、スプリット・トンネリング機能により、機密性の高い通信は企業のVPN経由で処理され、個人の通信トラフィックはローカルネットワークを直接利用できるようになります。重要な注意点: これにより、業務外の活動は依然として監視やサイバー攻撃の対象となる可能性があります。
海外および国内のサービスへの同時アクセス
VPNによってユーザーの位置情報が韓国に設定されると、シカゴにいるユーザーでも天気アプリには韓国の天気が表示されます。スプリット・トンネリングにより、位置情報に依存するアプリはローカルネットワークを利用できる一方で、その他のトラフィックはVPNを介して安全に送信されます。
VPNのスプリットトンネリングにはどのようなセキュリティリスクがありますか?
スプリット・トンネリングには明らかな利点があります。しかし、一部のトラフィックをVPNを経由せずに通過させることを選択することは、その活動の一部についてリスクを受け入れることを意味します。
データセキュリティの侵害
スプリット・トンネリングとは、ユーザーのオンライン活動の一部のみが匿名化されることを意味します。 VPNを迂回するものはすべて、お客様のメタデータに対する外部からの監視、暗号化されていない機密情報の悪用、あるいは悪意のあるサイバー攻撃を通じて、侵害される可能性があります。
インターネットには、セキュリティ保護されたサイト向けのデフォルトの暗号化機能がいくつかありますが、大量監視の範囲は、多くのユーザーが想定しているよりもはるかに広範囲に及びます。 2013年のスノーデンによる情報漏洩で明らかになった政府の監視プログラムは、数百万人のユーザーを対象とした大規模なメタデータ収集能力を明らかにしました。1
マルウェア感染
VPNは、一部のサイバー攻撃からユーザーを保護することはできますが、デバイスにすでに存在するマルウェアからは保護できません。 IPアドレスが公開された状態で、かつ暗号化を行わずにブラウジングを行うと、悪意のあるリンクを誤ってクリックしてしまうなど、マルウェアやスパイウェアによる攻撃の標的となるリスクがあります。一度マルウェアが侵入してしまうと、VPNによる暗号化が設定されているデータであっても、VPNがそれを保護する前に侵害されてしまう可能性があります。 2017年にCSIROが283のAndroid向けVPNアプリを対象に行った調査によると、38%のアプリがユーザーのトラフィックにマルウェアや追跡用ライブラリを注入していたことが判明しました。2
ネットワーク管理およびセキュリティ
企業や機関のネットワークにおいて、スプリット・トンネリングはセキュリティの監視を複雑にする可能性があります。 When some devices allow unencrypted access to the public internet, monitoring becomes more difficult. In settings where sensitive information is handled, this can carry financial and legal risks.
Configuration errors
The more complex the split tunneling setup, the greater the risk of misconfiguration. If users don’t define precise enough rules, sensitive data intended for the VPN can end up routing directly to the public internet.
Split tunneling on a centralized vs. decentralized VPN?
Users comparing VPNs will encounter two main types:
-
Mainstream centralized VPNs rely on servers they own or rent, typically from the same service provider. Users must trust the VPN provider with their traffic, and centralized infrastructure creates a single point of vulnerability for data breaches.
-
Decentralized VPNs (dVPNs) transmit traffic through a decentralized network of many unlinkable nodes. This design makes data breaches virtually impossible and traffic analysis exceedingly difficult.
Traditional centralized VPNs may offer faster speeds for all traffic – after all, one-hop is faster than many-hops by default. But that speed comes at the cost of a network more vulnerable to breaches, cyber attacks, and government pressure for user records.
➤ Learn more about the difference between centralized and decentralized VPNs in Nym’s cybersecurity guide.
Nym’s verdict: Split tunneling done right
If the question is framed purely in terms of split tunneling mechanics, then no: it functions the same way between traditional and decentralized VPNs. Split tunneling configurations are selective modifications of full tunneling: a user voluntarily creates exceptions to bypass the VPN’s security features. Whatever doesn’t go through the VPN is potentially vulnerable to surveillance, traffic analysis, and activity being linked back to you.
Real privacy is determined by the underlying architecture of the VPN network. Centralized one-hop servers are faster than multi-hop, dVPNs, but at the cost of a network more vulnerable to data breaches, cyber attacks, and government pressure for user records.
Choose the degree of your own privacy
Split tunneling is about user preference and choosing what traffic goes through a VPN. NymVPN offers users the choice between its Fast mode and a novel Anonymous mode for enhanced security. With split tunneling, users can assign genuinely sensitive traffic to Anonymous mode, everyday traffic to Fast mode, and latency-critical activity directly to the ISP – without compromising anonymity for performance.
VPN split tunneling gives users control over what gets protected, but the quality of that protection depends on the underlying VPN architecture. For users who need both flexibility and genuine privacy, NymVPN’s gives you control of the privacy protections and speed.

VPN split tunneling: FAQs
Yes, if split traffic bypasses the VPN, DNS queries or IP exposure can occur. A secure split-tunneling implementation enforces DNS tunneling and isolates specific apps while ensuring critical traffic stays encrypted.
In mixnet VPNs like NymVPN, selective split tunneling can be configured so only latency-sensitive traffic bypasses the mixnet while sensitive browsing goes through an alternative decentralized network with less hops. This balances speed and advanced privacy protections for sensitive tasks.
Inverse split tunneling routes all traffic through the VPN except specified exclusions, making it ideal for security-first use where most traffic needs protection and only trusted apps or destinations are exempt.
Advanced VPN clients designed for privacy like NymVPN include app-level logs or visual dashboards that show split-tunnel routing per application and warn if insecure traffic is routed outside the tunnel.
Split tunneling enables access to corporate LAN resources via VPN while letting public internet traffic bypass it, making it useful for hybrid enterprise setups or when using country-specific services alongside secure work communication.
About the authors
Casey Ford, PhD
Communications LeadAnia M. Piotrowska, PhD
Technical reviewer