使用 VPN 进行分流隧道
分流隧道功能在用户使用 VPN 时提供了灵活性和效率,但也伴随着安全风险。 Mixnets 提供第三种选择。
分享
本文更新于 2026 年 4 月 18 日。
VPN 分流隧道 仅将选定的互联网流量通过加密的 VPN 隧道传输,其余流量则通过 ISP 直接连接到互联网。这让用户无需完全禁用 VPN,就能在隐私和速度之间取得平衡。
传统的 VPN 默认会将所有数据通过单一的 加密隧道 进行路由——这种设置被称为 全隧道模式。分流隧道技术打破了这一模式,让用户可以自主决定哪些应用、域名或流量类型需要 VPN 保护,哪些可以使用 ISP 的直接连接以获得更低的延迟。
NymVPN 进一步扩展了这一功能,在应用中为您提供了两种模式供选择:适用于日常流量的 快速模式 和适用于敏感活动的 匿名模式。借助 NymVPN 的分流隧道功能,您可以在进行游戏等对延迟要求极高的任务时完全绕过 VPN。
本指南将带您了解有关使用 VPN 进行分流隧道的一切知识,包括可用的不同类型,以及需要注意的安全和隐私问题。
什么是 VPN 分流隧道,它是如何工作的?
首先,什么是 VPN 隧道?
网络隧道是虚拟专用网络(VPN)提供的一项基本安全功能,用于将数据从用户设备安全地传输到VPN服务器。
为了重定向互联网流量,VPN 首先会 加密 用户设备上的数据,然后将其通过专属于每位用户的 VPN 隧道 传输到其自身的服务器,在那里,IP 地址 会被替换为 VPN 自身的地址。加密和隧道技术可防止传输过程中的外部监视和干扰:外部观察者实际上无法读取数据。
启用 VPN 后,所有在线活动默认都会通过同一网络隧道和服务器进行传输——这就是 全隧道模式。
VPN 是什么?
VPN 分流隧道
VPN 分流隧道定义 一种仅将选定的互联网流量通过加密隧道路由,而允许其余流量直接通过 ISP 连接的 VPN 配置。与全隧道模式不同,分流隧道模式允许用户控制哪些数据受到保护,哪些数据完全绕过 VPN。
分流隧道是某些 VPN 的附加功能,允许您仅将选定的活动通过 VPN 路由,从而建立两个并行的连接:一个受保护,一个直接。
要充分了解分流隧道(split tunneling)的优势,最好先理解 VPN 的 IP 隐藏功能 究竟起什么作用。如果 VPN 服务器位于圣保罗,网站会看到一个巴西 IP 地址。这对于隐藏活动来源很有用,但对于需要了解用户真实位置的服务而言,效率较低。
VPN 分流隧道有哪些不同类型?
VPN 分流隧道 可根据您的需求通过多种方式进行配置。
基于应用程序的分流隧道
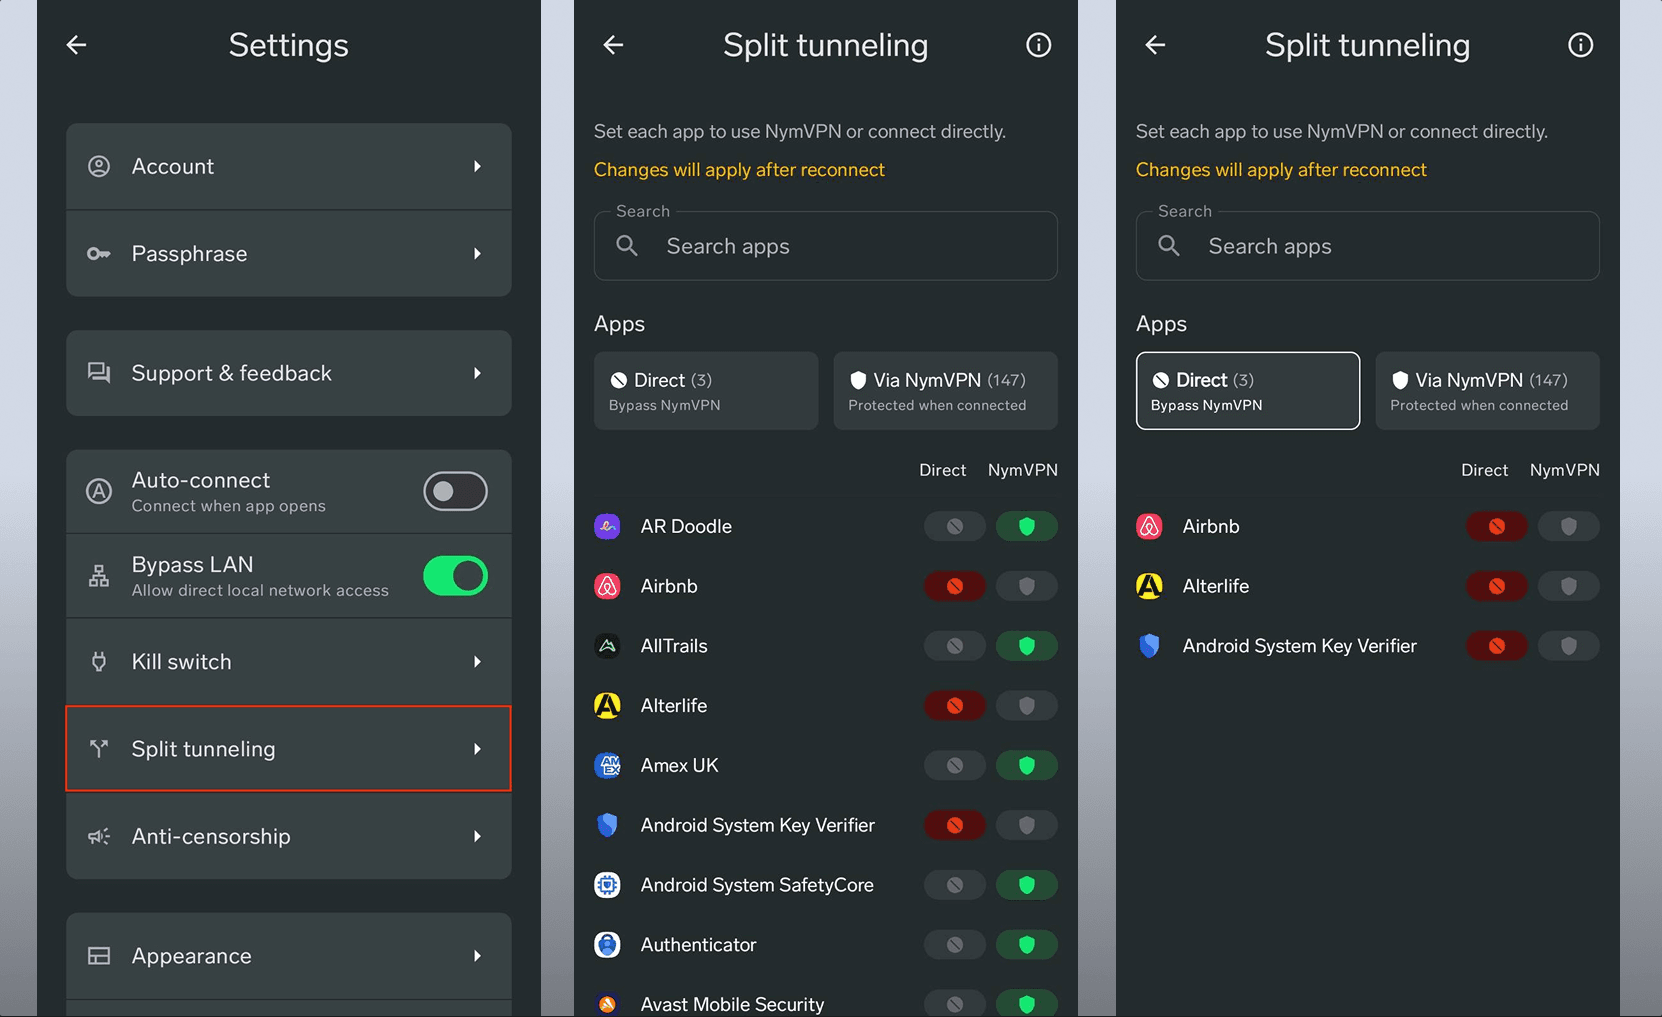
这是最常见的选项:您可以选择特定的应用程序通过 VPN 进行路由,其余应用程序则直接连接到公共网络。这对于需要更强安全性的应用(例如工作邮箱客户端)非常有用。可以根据具体情况选择多个应用程序,以释放带宽并减轻 VPN 服务器的负载。
反向分流隧道
此选项仅允许特定应用程序绕过 VPN,其余互联网流量仍需通过 VPN 传输。当大部分数据需要保护,但某些应用需要直接连接互联网服务提供商(ISP)时,这非常有用——例如,基于位置的应用(如天气服务),或者限制 VPN IP 地址的流媒体平台。
特定域名的分流隧道
您无需按应用程序进行配置,而是选择特定的网站通过 VPN 访问,其他所有域名则使用开放网络。这是一种简化的方法,适用于仅需对特定内容进行隐私保护的用户。不过,总体而言,它的安全性要低得多。
动态分流隧道
更精细的配置允许用户根据 DNS 域名包含或排除流量。安全服务可能会将未知或可疑域名的请求路由到特定服务器进行更严格的审查,同时允许其他流量更高效地通过。
VPN 分流隧道有哪些优势?
分流隧道的主要优势在于灵活性、性能和用户控制权。
更快的连接
VPN 的工作原理类似于 代理服务器:在访问网站之前,用户的请求必须先进行加密,通过隧道传输至 VPN,再进行解密,最后转发至目标网站——随后响应信息也会沿相同路径返回。
使用优质的 VPN 时,对于基本任务而言,延迟通常可以忽略不计。但在同时进行多项操作(下载、流媒体播放、多个标签页同时打开)时,将所有流量都通过 VPN 传输会明显降低连接速度。分流隧道功能允许用户仅在需要时启用 VPN 保护,从而在其他情况下保持网速,而无需每次手动开启或关闭 VPN。
安全的远程工作连接
对于主要因工作需要而使用 VPN 保护的用户,分流隧道功能可让公司 VPN 处理敏感通信,而个人流量则直接使用本地网络。**重要提示:**这仍然使得工作以外的活动容易受到监控和网络攻击。
同时访问国外和本地服务
如果 VPN 将您的位置定位在韩国,那么对于身在芝加哥的用户,天气应用会返回韩国的天气结果。分流隧道功能允许受地理位置限制的应用程序使用本地网络,而其他流量则通过 VPN 安全传输。
VPN 分流隧道存在哪些安全风险?
分流隧道具有明显的优势。但选择让部分流量绕过 VPN,就意味着接受该部分活动所带来的风险。
数据安全受损
“分流隧道”意味着用户仅部分在线活动处于匿名状态。任何绕过 VPN 的数据都可能因 元数据 受到外部监控、未加密的敏感信息被利用,或遭受恶意网络攻击而面临安全风险。
互联网对安全网站确实设有一些默认加密措施,但大规模监控的范围远比许多用户想象的要广泛得多。 2013 年斯诺登披露的政府监控计划显示,其具备针对数百万用户的大规模元数据收集能力。1
恶意软件感染
VPN 可以保护用户免受某些网络攻击,但无法 防范已存在于设备上的恶意软件。如果以暴露的 IP 地址且未加密的方式浏览网页,用户可能会受到恶意软件或间谍软件的侵害,包括因误点恶意链接而遭受攻击。一旦存在恶意软件,即使已配置为通过 VPN 加密的数据,也可能在 VPN 提供保护之前遭到泄露。澳大利亚联邦科学与工业研究组织(CSIRO)2017年对283款Android VPN应用进行的一项研究发现,其中38%会在用户流量中植入恶意软件或追踪库。2
网络管理与安全
在企业或机构网络中,分流隧道可能会使安全监管变得复杂。当某些设备允许以未加密的方式访问公共互联网时,监控工作就会变得更加困难。在处理敏感信息的场景中,这可能会带来财务和法律风险。
配置错误
分流隧道设置越复杂,配置错误的风险就越大。如果用户未定义足够精确的规则,本应通过 VPN 传输的敏感数据最终可能会直接路由到公共互联网。
集中式与去中心化VPN的分流隧道有何区别?
在比较 VPN 时,用户会遇到两种主要类型:
-
主流的集中式 VPN 依赖于其自有或租用的服务器,这些服务器通常来自同一家服务提供商。用户必须信任 VPN 提供商来处理其流量,而集中式基础设施会成为数据泄露的单一脆弱点。
-
去中心化 VPN(dVPN) 通过由众多无法关联的节点组成的去中心化网络传输流量。这种设计使数据泄露几乎不可能发生,也使得流量分析极其困难。
传统的集中式 VPN 可能为所有流量提供更快的速度——毕竟,默认情况下,单跳比多跳更快。但这种速度是以网络更易受到安全漏洞、网络攻击以及政府要求提供用户记录的压力为代价的。
➤ 在 Nym 的网络安全指南中,进一步了解 中心化与去中心化 VPN 的区别。
NymVPN 上的分流使用场景
流量类型 | Recommended mode | Privacy level | Speed impact |
|---|---|---|---|
Highly sensitive (banking, legal, medical, activism) | Anonymous mode | Maximum – metadata + data protected | High latency |
Everyday browsing, email, work apps | Fast mode | Strong – multi-hop, no centralized logs | Minimal latency |
Gaming, local LAN, regional streaming | Bypass VPN (direct ISP) | None – IP and traffic exposed | Fastest (no VPN) |
Remote work / company resources | Fast mode or full tunnel | High – encrypted channel to employer | Minimal latency |
Region-locked streaming services | Bypass or Fast mode | Partial – VPN may be detected by service | Low to moderate |
Nym 的评价:分流隧道功能设计得恰到好处
如果纯粹从分流隧道机制的角度来看,答案是否定的:传统 VPN 和去中心化 VPN 在这方面的运作方式是相同的。分流隧道配置是对全隧道模式的选择性修改:用户可自主设置例外情况,以绕过 VPN 的安全功能。凡未通过 VPN 传输的数据,都可能面临监控、流量分析 的风险,且相关活动可能会被追溯到您本人。
真正的隐私取决于 VPN 网络的基础架构。集中式单跳服务器比多跳服务器和dVPN更快,但代价是网络更容易受到数据泄露、网络攻击以及政府要求提供用户记录的压力。
选择您希望的隐私级别
分流隧道功能旨在满足用户偏好,让用户自主选择哪些流量通过 VPN 传输。 NymVPN 为用户提供了 快速模式 和一种旨在增强安全性的全新 匿名模式 供您选择。借助分流隧道功能,用户可将真正敏感的流量分配至“匿名模式”,日常流量分配至“快速模式”,而对延迟要求较高的活动则直接连接至 ISP——无需为了性能而牺牲匿名性。
VPN 分流隧道功能让用户能够控制需要受保护的内容,但保护的质量取决于底层的 VPN 架构。对于既需要灵活性又需要真正隐私保护的用户,NymVPN 让您能够自主掌控隐私保护和连接速度。
VPN 分流隧道:常见问题解答
是的,如果流量拆分绕过了 VPN,可能会发生 DNS 查询 或 IP 地址泄露。安全的分流隧道实现强制执行 DNS 隧道,并隔离特定应用,同时确保关键流量保持加密状态。
在 NymVPN 等混网 VPN 中,可以配置选择性分流隧道,使仅对延迟敏感的流量绕过混网,而敏感的浏览流量则通过跳数更少的替代性去中心化网络传输。这在处理敏感任务时,既保证了速度,又提供了高级隐私保护。
反向分流隧道会将所有流量(除指定排除项外)通过 VPN 传输,因此非常适合“安全第一”的使用场景——即大部分流量需要保护,仅可信应用或目的地被豁免。
像 NymVPN 这样专为隐私设计的高级 VPN 客户端,包含应用级日志或可视化仪表盘,可显示每个应用程序的分流隧道路由情况,并在不安全的流量被路由到隧道外时发出警告。
分流隧道功能允许用户通过 VPN 访问企业局域网资源,同时让公共互联网流量绕过 VPN,这对于混合型企业环境,或在进行安全的工作通信的同时使用特定国家的服务非常有用。
关于作者
Casey Ford, PhD
通讯主管
Ania M. Piotrowska, PhD
技术审阅员