

分享
大規模監控的陰影仍持續籠罩著歐洲。儘管**《一般資料保護條例》(GDPR)**已取得諸多進展,但繞過資料加密仍是一項目標。
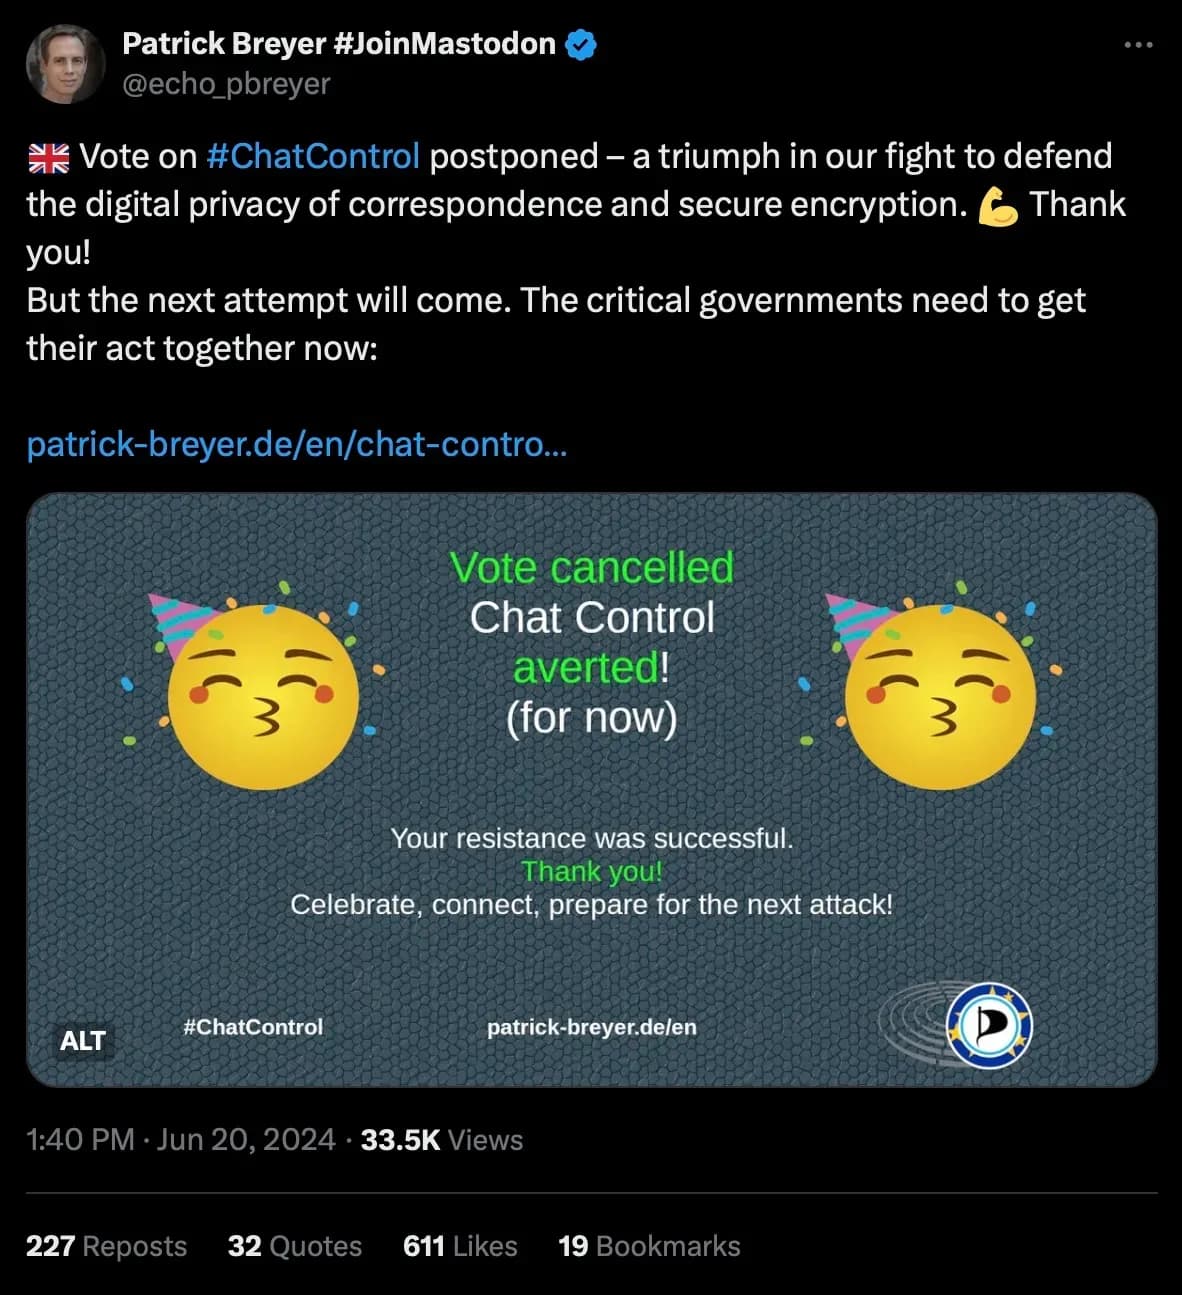
遺憾的是,以「保護我們免受怪物侵害」為名,侵犯我們公民自由的行為實在太過常見。歐盟提出的《關於制定預防及打擊兒童性虐待規則的規例》(CSA 規例,或稱 CSAR)便是令人震驚的典型例子。該法規本週再次在歐洲議會接受表決。所幸,由於圍繞著隱私權倡導者所稱的「有史以來最受批評的歐盟法律草案」所引發的爭議,該草案最終於昨日被推遲。
2024年6月21日拍攝的螢幕截圖
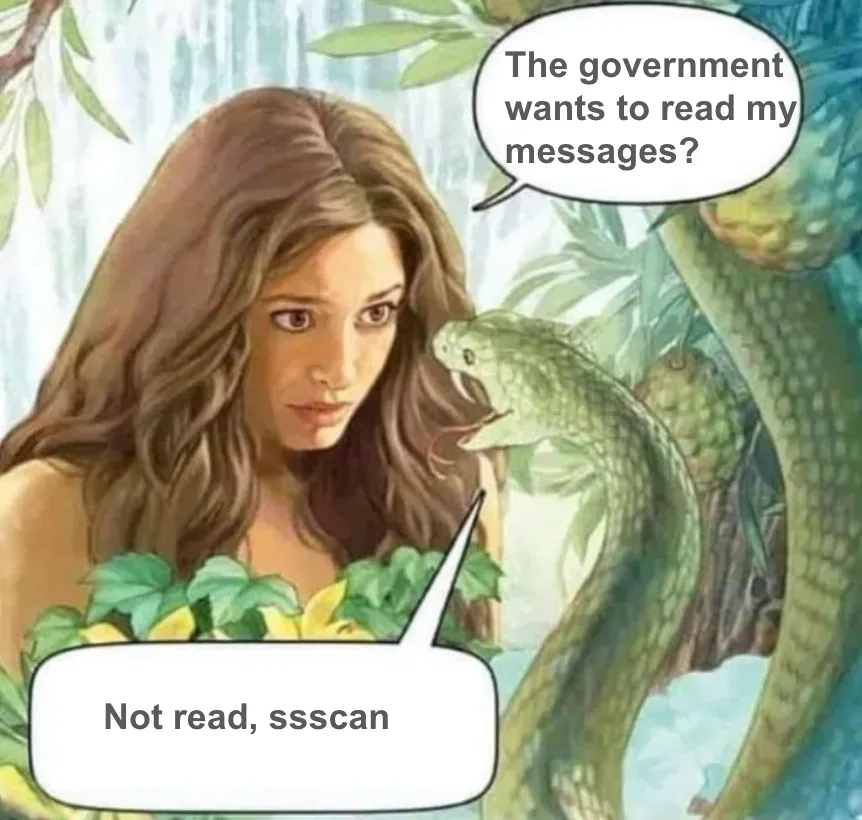
CSAR 實質上是向網頁用戶提供由人工智慧驅動的監控技術,藉此破壞保護所有人個人檔案與通訊的加密機制。這一切都是以打擊兒童性虐待為名,但千萬別被這隻披著羊皮的狼所蒙蔽。歐盟公民正被逼面臨一個虛假的選擇:是私人通訊,還是性犯罪者?所幸,許多人——包括 Nym 核心團隊及社群的成員——正緊急發聲反對此事。
Nym 團隊自 「聊天控制」於 2022 年推出以來,便一直密切關注其 1.0 版與 2.0 版的逐步推進。它再次試圖藉著表面上看似無害的修訂措辭,來推動討論並可能進行表決。然而,這些變動僅僅是淡化了其大規模監控策略的基調。這一切不過是種障眼法,企圖規避《一般資料保護條例》(GDPR)中關於保護端對端資料加密的承諾。雖然 CSAR 可能不會觸及加密技術,但其中卻提出了一項更令人不安的加密後門方案,該方案將對裝置進行更深入的大規模監控。
以下將說明 CSAR 提案的關鍵所在,以及為何該提案對歐盟乃至全球所有人的網路隱私構成如此嚴重的威脅。
什麼是「聊天控制」?
這項被批評者稱為「聊天管控」的 CSAR 法案,是一項旨在「在傳輸之前」定位並封鎖兒童色情及虐待內容流量的監管措施。雖然幾乎沒有人會對這個目標提出異議,但專家們一直都在大聲疾呼,指出這項擬議的法規根本行不通。更糟的是,這項措施授權並強制在整個大陸用戶的裝置上設置監控後門。
客戶端掃描 (CSS)
CSAR 針對兒童性虐待素材(亦稱 CSAM)問題所提出的解決方案,是透過 客戶端掃描 (CSS) 進行大規模監控。它並非針對已加密的傳輸進行滲透,而是基本上在加密發生之前,先對裝置或伺服器上的資料進行掃描。此舉將損害所有人的通訊安全,並有悖於端到端加密的原則。
加密 是安全通訊的基石。當您透過加密連線在網路上進行任何操作時——例如將個人照片傳送給親友,或線上使用信用卡——您可以相當放心,第三方無法存取或濫用您的資料。最初的 CSAR 行動旨在迫使網路服務商破解保護客戶通訊內容的加密機制。一旦加密被破解,所有訊息都可能被掃描,以搜尋特定內容。所幸此舉引發了來自公民社會及隱私權倡導者的強烈反彈。
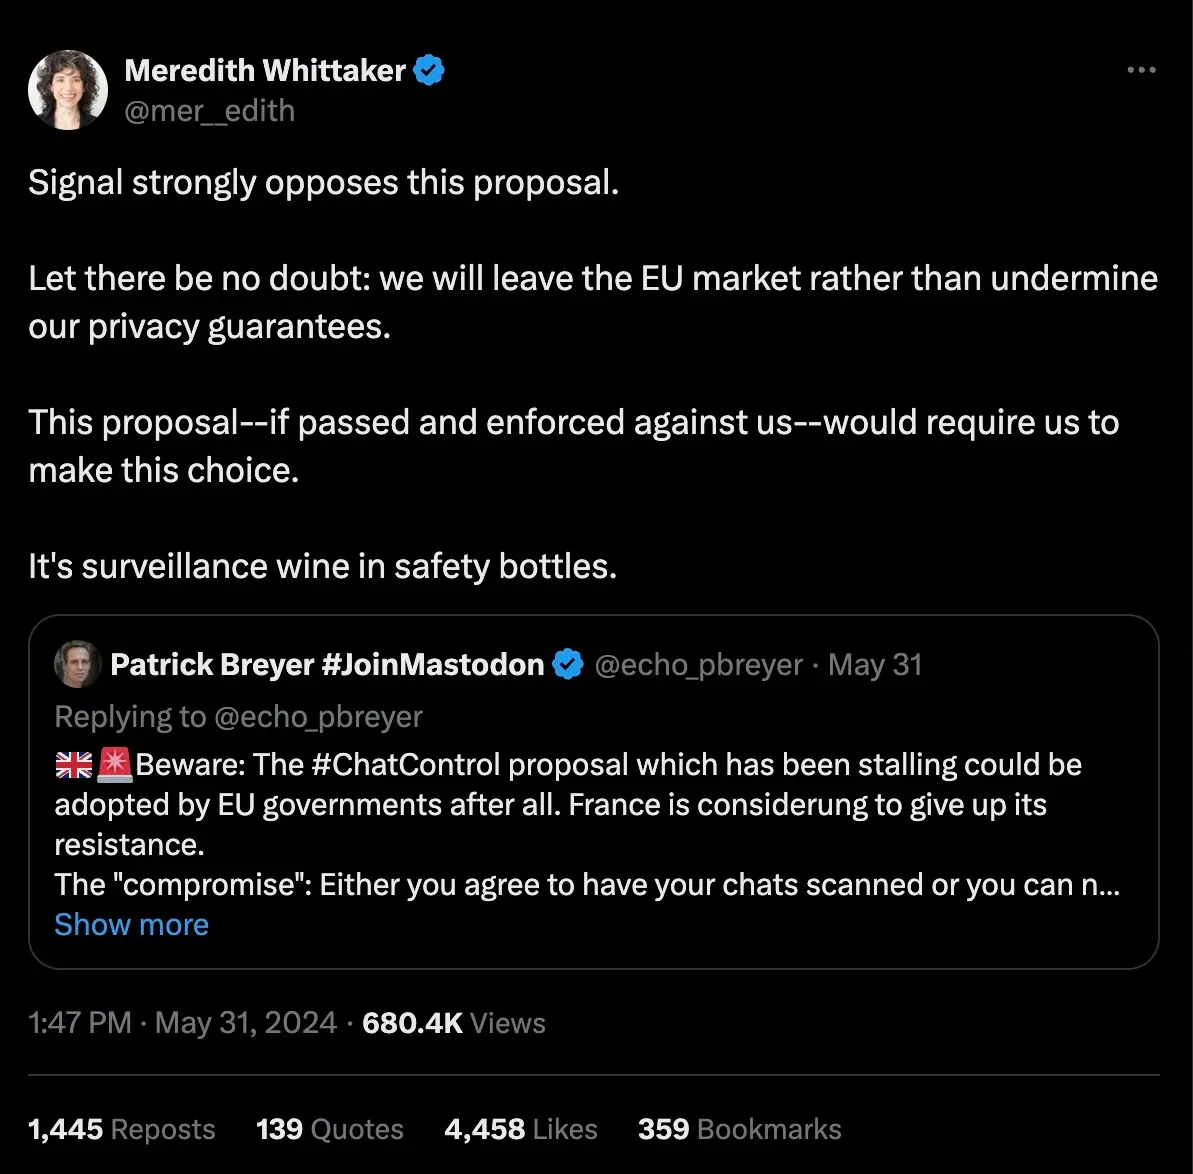
目前所提議的,是一系列 CSS 技術,這些技術將在法律上允許並使網路服務能夠在 加密甚至尚未套用之前,掃描或「監控」您裝置上的檔案與通訊內容。試想,如果蘋果能夠定期掃描您的 iPhoto 或 iMessenger 應用程式,以搜尋被視為威脅的預先設定資料點。或者,某家私人通訊服務業者接獲了_法律命令_,要求其這麼做。事實上,Signal 的總裁甚至曾 公開表示,與其讓用戶的安全受到此類妥協,他們寧可從歐盟轄區撤出服務。
2024年6月21日拍攝的螢幕截圖
科學家表示,CSS 技術「存在嚴重缺陷」
任何監控掃描程式都需要搜尋特定的目標。關鍵問題在於:它能否在不捲入無關資料的情況下,明確地鎖定目標?就 CSAR 而言,其明訂的目標是掃描使用者的裝置,以偵測潛在的兒童色情材料(CSAM)。這意味著,例如,展示兒童裸體或涉及性行為的照片,或是描述此類行為的訊息。但這到底究竟是怎麼運作的呢?
基本上,一個很可能由人工智慧驅動的數據分析程式,將被授予存取裝置或伺服器上所有人未加密內容的權限。該系統將根據各項數據點標記大量潛在威脅,然後將所有案例送交人工團隊進行核實。該團隊隨後將能查閱您的個人檔案及通訊紀錄,以判定您是否曾有任何不當行為。此後,可疑內容或活動將轉交執法機關,以進行進一步調查。
研究人員一直極為直言不諱,警告這項技術不僅在技術層面上容易出錯,更會對公民自由造成損害。試想一種假陽性情況:父母拍攝子女的個人照片被演算法標記,隨後由分析師檢視與審查,最後才轉交給執法機關。資料科學家已警告,此類「掃描注定無效」,若大規模實施,將產生「對所有網路使用者都可能極為有害的副作用,並可能使網路和數位社會對所有人而言變得更不安全。」
時間軸
自 2022 年提出以來,《CSAR》在歐盟議會中一直舉步維艱。本週節目再度回歸,並在近期國會選舉的風頭之下,精心安排了一場低調的討論。以下是了解其發展歷程、變遷及現況的重要時間軸。
- 2022年5月11日: 提出原始的 CSAR 提案。
- **2022年6月:**有消息指出,好萊塢演員阿什頓·庫奇納 曾與 內政專員伊爾瓦·約翰森合作,為當時稱為 CSAR 的組織進行遊說,此舉有利於他共同創辦的組織「Thorn」。 Thorn 販售這些 AI 工具,這些工具將被用於掃描人們的裝置。(庫奇納後來在為一名已被定罪的強姦犯辯護後,辭去了索恩公司董事長一職。)
- 2023年4月13日: 一份由歐洲議會委託撰寫、關於《CSAR提案》影響的報告,已提交給歐盟議會的公民自由、司法及內政事務委員會。
- 2023年7月: 由465位科學與研究界簽署人聯署的公開信 寄送至歐盟委員會。科學家明確警告,這些擬議中的技術很可能效率低下,並將削弱「我們社會的安全數位未來」以及「歐洲及全球各地的民主程序」。
- 2024年5月2日: 來自32個國家的312名科學家與研究人員向歐盟發出一封新的公開信。他們重申,CSAR提案中的措辭變更並不會改變這項「嚴重缺陷」且危險的技術。這封信由隱私權倡導者、教授暨 Nym Tech 顧問巴特·普拉尼爾(Bart Praneel)共同撰寫。
- 2024年2月13日: 歐洲人權法院在「Podchasov 訴 俄羅斯」案中的 判決 強調,端對端加密對於「保障及保護電子通訊的隱私」以及確保「享有其他基本權利(例如言論自由)」至關重要。
- 2024年6月20日: 經延期後,針對修訂版《CSAR》的討論與表決已排定(詳見「司法與內政」項下第28項)。投票終於取消了!
必須注意的是,CSAR文件是一項立法提案,除非經議會機構批准,否則不具法律效力。儘管如此,歐盟公民仍應聯繫其代表,並對這些侵犯公民自由的行徑提出抗議。
立法語言遊戲
語言的表達方式對我們可能產生重大影響:一句誘人的措辭,可能會讓我們渴望某樣原本可能並不想要的東西,或是讓我們對某樣其實沒那麼糟糕的事物產生反感。有時,措辭可能如此單調且抽象,以致我們甚至沒有察覺到,自己正在吞下的是顆毒丸。
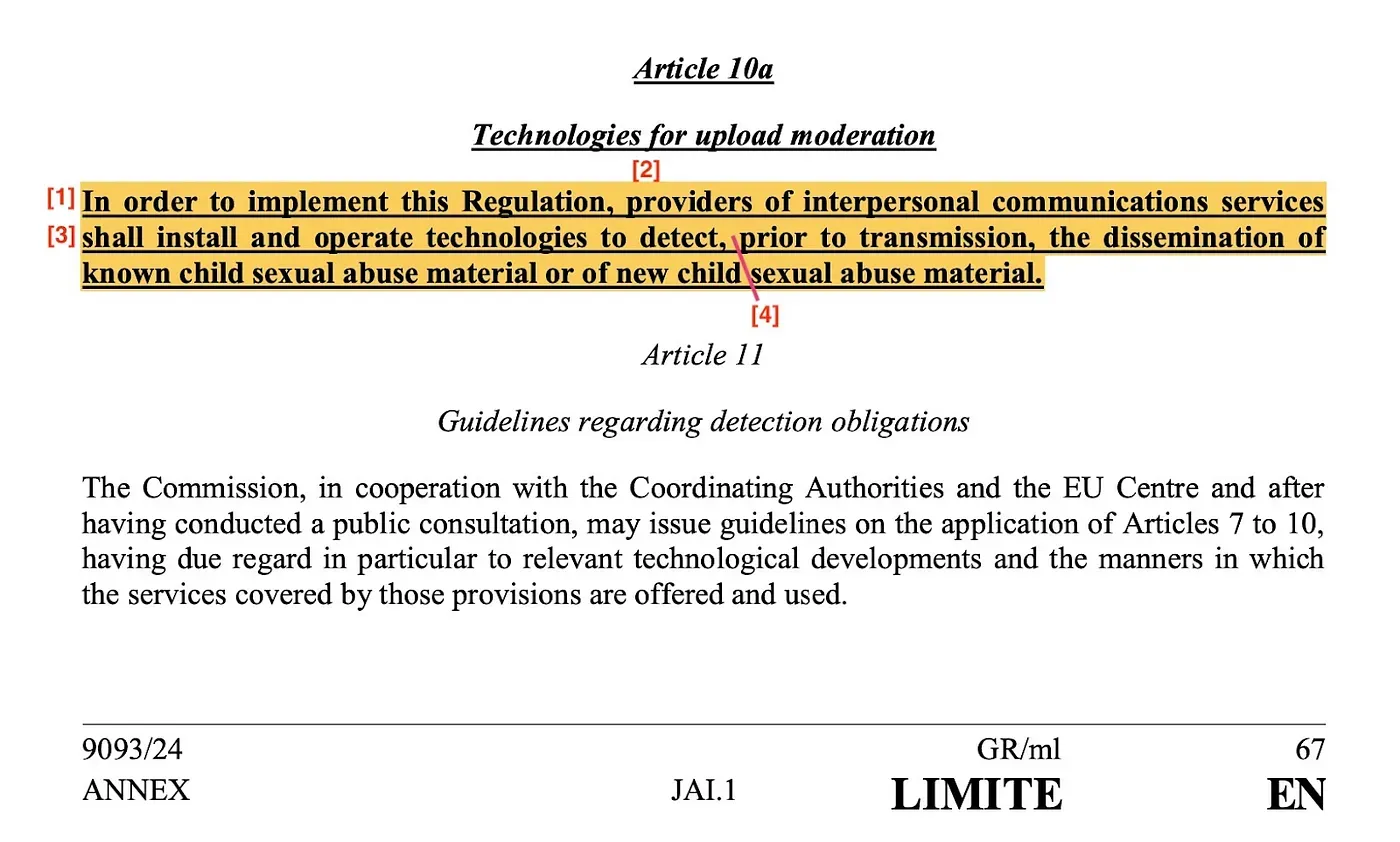
請參閱 CSAR 針對「上傳內容審查技術」提出的最新提案。在閱讀數百頁的議會規章時,這類措辭很容易被忽略,而這正是它們的設計初衷。那麼,這到底是什麼意思呢?
2024年6月21日拍攝的螢幕截圖
讓我們來分析一下。
[1] 「人際通訊服務提供者」係指任何處理您與他人之間數位通訊的網路服務。這是一個範圍很廣的議題。這顯然也適用於 WhatsApp 這類通訊應用程式,甚至包括 Signal 這種注重隱私且經過加密的應用程式。但這也適用於像蘋果這樣的大型企業——這些企業不僅提供作業系統,還提供照片和訊息服務。
[2] 「應安裝並運作」此項 CSS 技術的法律規定,意味著通訊服務業者不僅能夠這樣做,而且必須(或「應」)這樣做。
[3] 這正是問題的關鍵:所謂「在傳輸前」[4] 偵測監控對象,是指在加密之前。一旦實施加密,若要偵測任何受關注的數位資料,就必須破解加密,而這並非可行的選項。因此,這項技術實質上等同於大規模裝置掃描,而這項工作僅能由裝置供應商或應用程式及網路服務營運商代表當局執行。由於加密資料的目的是防止第三方存取,因此這項技術本質上可說是加密的後門。
[4] 雖然這項掃描的目標很可能是偵測兒童性虐待影像(CSAM),但要定位這些內容,就意味著人工智慧程式必須先能存取我們所有的資料或通訊內容。首先,「已知兒童性虐待素材」(例如,已由當局辨識出的照片或影片)與「新出現的兒童性虐待素材」之間存在著顯著差異。就後者而言,任何人工智慧程式的辨識能力,在區分兒童色情內容與無性意圖的私人家庭照片時,都可能出現極大的錯誤。
因此,所謂的「上傳內容審查」,聽起來雖然像「確保人們在網路上只發布適量的內容」這般無害,但實際上卻是指「為了執法目的,在加密之前對所有用戶的裝置進行基於人工智慧的數據監控」。若在這項「技術」前加上「未經測試」以及「在科學上極不可能且容易出錯」等形容,我們便更接近真相了。
是破解加密,還是從後方下手?
針對 CSAR 的許多反彈意見,主要圍繞著它是否會「破壞」資料傳輸的端對端加密。資料加密受《一般資料保護條例》(GDPR)保障,並因應歐洲人權法院近期在「Podchasov 訴俄羅斯案」(2024)中的裁決而獲得進一步強化。正如 Signal 總裁梅雷迪思·惠特克所指出的,這無非只是文字遊戲或「重新品牌定位」罷了:
「[M]強制對私人通訊進行大規模掃描,從根本上削弱了加密技術。」句點。[…]我們可以稱之為「後門」、「前門」,或是「上傳審核」。「但無論我們如何稱呼它,這些方法中的每一種都會產生一個漏洞,可能被駭客和敵對國家所利用,從而剝奪了「不可破解的數學」所提供的保護,取而代之的卻是一個極具價值的漏洞。」
允許那些協助處理我們資料的網路服務,在傳輸過程中進行任何加密之前,先在我們的裝置或其伺服器上掃描所有資料,這在技術上並不算「破解加密」。事實上,情況遠比這更糟:這是一個後門,讓自動化的人工智慧演算法得以扮演中介監控的角色,將我們的個人資料與當局連結起來。
CSAR 提案對於端對端加密的價值,提出了許多相互矛盾的讚譽:
CSAR 承認:「『端對端加密』是保護基本權利,以及保障政府、產業界和社會數位安全的必要手段。」
然而,它所試圖建立的機制,卻會明確地削弱數據加密原本旨在保護的數據隱私。該提案明確指出(26a),監控或「監測」技術,
「確保偵測機制能夠存取未經加密的原始資料,以便進行有效的分析與處置,同時在資料傳輸後,仍能維持端對端加密所提供的保護。」
監控如何能「存取未經加密的數據 […]所謂「不妥協」的端對端加密,純粹是無恥的胡說八道。
使用者同意
CSAR 提案中的另一項重大變更在於,必須徵得使用者同意,方可使用這些監控技術:
「應透過採用經審核的技術,確保在所有人際通訊服務中,當上傳兒童性虐待素材時,該素材仍可被偵測到,前提是使用者須根據服務提供者的條款與細則給予明確同意。」
這到底是什麼意思呢?任何 未同意 讓其資料被掃描的用戶,只要其使用行為「不涉及傳送視覺內容和網址」,仍可繼續使用該網路服務。這可能會導致許多通訊服務無法運作。試想,你想要一款私密通訊應用程式,但歐盟卻強制要求這些應用程式事先掃描你的資料,而你基於正當理由拒絕了。由於該應用程式也允許傳送照片和連結,因此您根本無法使用這項服務。
五. 結論
關於《CSAR》的表決雖然已延期,但此事絕非就此結束。這項法案將再次浮出水面,或許會對條文進行進一步修訂,試圖平息輿論風波,藉此在歐洲推行大規模數位監控。
然而,許多人很清楚,這類大規模監控並不能解決問題,因為這本質上是一個社會問題,而非技術問題。正如 Nym 的親密顧問之一巴特·普拉尼爾(Bart Praneel)所 評論:
「[目前]尚不清楚為何某些政府仍一再推動這種大規模監控的做法,而非專注於預防兒童性虐待。」
應透過資助社會服務及其他預防措施,防止對兒童造成傷害。艾拉·尤庫博夫斯卡(Ella Jukubowska)與 EDri 一直致力於研究針對兒童色情材料(CSAM)及兒童虐待問題的 真正替代方案,無論是在線上還是線下。不應將濫用行為作為一種玩世不恭的公關噱頭,藉此破解加密技術,並在此過程中危及全體歐洲民眾的隱私與安全。而且,我們不應因為害怕「怪物」而心甘情願地允許政府侵犯我們的隱私權。
希望這次投票的最新延遲,能顯示監管機構已開始意識到這個事實。
《Nym Dispatch》
《Nym Dispatch》 系列深入探討網路與社群隱私生態系。請鎖定本節目,進一步了解線上監控經濟的風險與獲利手段,首先從免費 VPN 市場說起。本系列文章即將探討免費 VPN 的資料記錄做法;其刻意含糊不清的同意條款;它們如何、為何以及向誰出售我們的資料;以及其侵入性的廣告做法。
關於作者

凱西・福特,博士
通訊主管