

分享
一家咖啡店內的網上punk
在Robot先生的第一個季節,這個場景成為現代網絡安全偏執的象徵。主要特徵——Elliot,坐在一家小咖啡店:研磨機的聲音,人聊天,桌上的筆記本電腦。他連接到公共Wi-Fi網絡,在幾分鐘內,他可以訪問陌生人的帳户、公司系統,甚至私人對話。
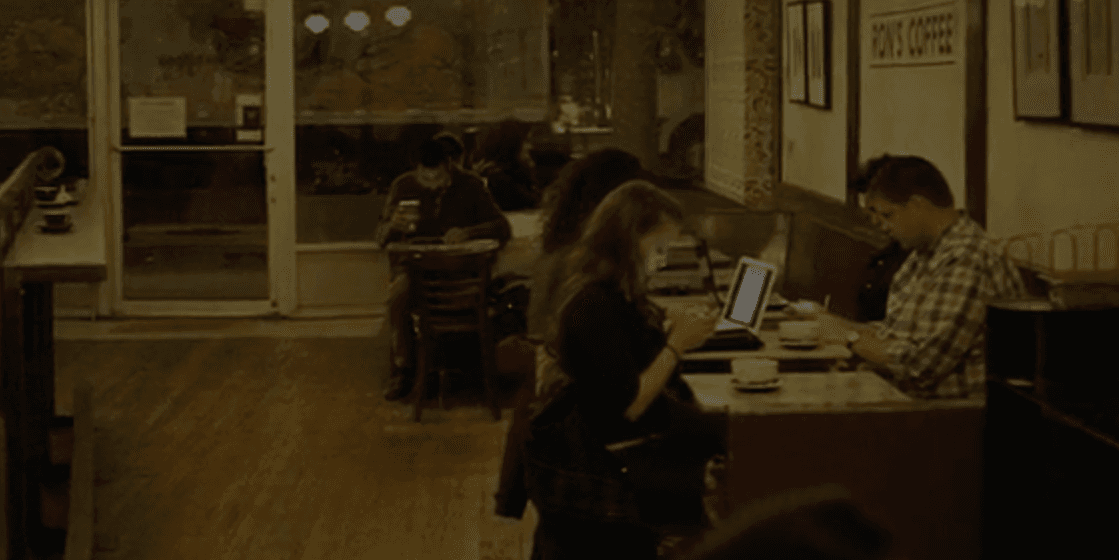
對於觀眾來説,它可能看起來像一個戲劇性的繪圖設備。但對於網絡安全專業人員來説,這是每天的現實。這樣的攻擊確實發生了:快速、沉默和受害者看不到。
公共Wi-Fi的危險
1. 缺少加密
大多數免費網絡(咖啡館、旅館、機場)總是使用 **軟弱或無 encryption,*,常常是每個人共享的密碼。這意味著同一網絡上的任何人都可以嘗試在其他用户上呼叫。 [1]
2. 狙擊(交通攔截)
攻擊者只需要基本軟件(如Wireshark 或 tcpdump)才能捕獲網絡流量。即使HTTPS保護內容,諸如DNS查詢、服務器IP以及數據包時間和大小等元數據仍然可見。 [2]
3. MITM(中間人攻擊)
在一次典型的MITM攻擊中,攻擊者充當用户和服務器之間的“代理人”。所有受害者的數據都通過攻擊者的設備流傳。這使他們能夠:
- 更改信息
- 注入他們自己的消息或廣告
- Steal 登錄名和密碼。
4. 邪惡雙胞胎
黑客建立了一個克隆的Wi-Fi熱點,名稱如“FreeAirportWiFi”或“Coffeehouse_Guest”。用户連接,認為它是合法的,但他們的所有流量都會被立即曝光。 [3]
5. 入網門户攻擊
許多公共網絡使用用户必須接受條款或輸入電子郵件的“登錄門户”。攻擊者可以説這些門户網站是讓人們花費遠遠超過預想的數據。 [4]

公共Wi-Fi脆弱性:真實世界統計
- 87%的用户 承認他們使用公共Wi-Fi將個人數據置於危險之中。 [1]
- 28%的全局熱點 沒有加密,密碼、聊天室和文件被曝光。 [2]
- 53%的人 在未驗證訪問點的真實性的情況下連接到公共Wi-Fi。 [2]
- 2019年,倫敦的研究人員建立了一個假熱點,並在一天內攔截了**200多個用户的通信量*, 包括銀行僱員和律師。 [3]
- 在美國,新聞記者在九一代咖啡館和旅館中成為假的Wi-Fi攻擊目標。 [5]
- 2021年在亞洲黑帽,研究人員演示瞭如何在30秒鐘內使用公共Wi-Fi來破壞公司的電子郵件帳户。 [6]
- 根據《觀察衞隊全球安全報告》,公共Wi-Fi仍然是最初設備降落的前三個矢量之一。 [7]
信任的心理學
為什麼人們不顧風險繼續連接?
- 失控: “我沒有登錄我的銀行,所以我很安全。”實際上,即使是電子郵件或社交媒體也可以給攻擊者一個進入點。
- ** “我不會碰巧”偏見:** 大多數人認為黑客的目標是“他人”,而不是他們——犯罪分子利用認知偏見。
- 快速訪問的習慣: Wi-Fi已成為互聯網的一個電源。我們自動連接,沒有兩次思考。
關於公共Wi-Fi的常見神話信息
- 我使用 HTTPS,我是安全的:” HTTPS 加密內容,但沒有隱藏元數據。觀察家仍然可以看到您在哪裡連接、何時和您發送的數據數量。 [2]
- “我沒有什麼可隱藏的:” 即使是基本信息也會構建你行為的簡介。已損壞的社交帳户可以用來對您的朋友進行欺詐。
- “在自助餐廳中使用VPN使我100%安全:” VPN保護內容。 但大多數數據不會保護像您的流量記錄一樣的元數據 — 而且一些提供商保存日誌 [7]。
什麼是Wi-Fi攻擊在實際中
- 捕獲包: Wireshark 顯示每個領域的受害人訪問。
- 惡魔雙胞胎: 一個廉價路由器克隆了 SSID,用户不受懷疑。 [3]
- 通過 Wi-Fi學習: 假冒的 Gmail 或 Facebook 登錄頁面獲取真實密碼。
- DNS 偽裝: 修改了 DNS響應,將用户重定向到惡意網站。
- Wi-Fi PineApple: 一個滲透測試工具,經常被犯罪分子濫用。 [6]
商業和隱私後果
- 金融盜竊: 移動銀行應用通過公共網絡被破壞。 [7]
- 公司數據洩漏: 2020年,一家美國公司。律師事務所在一名僱員與虛假機場Wi-Fi連接後,失去了數十個敏感檔案。 [5]
- 記者和活動家: 專制國家利用公共Wi-Fi監測持不同政見者。 [5]
- 社會欺詐: 可憐的社會賬户被用來欺騙朋友和同事。
VPN作為公共Wi-Fi上的保護
VPN在您的設備與服務器之間創建一個加密隧道,使熱點所有者或攻擊者無法看到。
備份:
- 最多的 VPNs 不隱藏元數據(時間、頻率、目的地) [7]
- 有些提供商保持日誌 可以移交給第三方
- 傳統的 VPN 往往在 實施網絡審查的國家中遭到封鎖。

為什麼NymVPN 是不同的
[NymVPN](https://nym.com被設計為\*\*世界上最私有的 VPN** ,因為去中心化技術,它不僅可以保護您活動的加密內容。 但它背後的所有數據。
- 噪音生成Mixnet: 您的流量與數以百計的其他流量混合,因此無法追蹤特定數據包。
- 元數據保護: 數據的時間、頻率和數量被隱藏。觀察家不能一張完整的畫面。
- Decentralization: 沒有中央服務器或日誌可折衷。
- 阻擋: Mixnets比經典的 VPN 隧道更難過濾。
傳統的 VPN 就像駕駛裝甲車一樣:沒有人看到裡面,但每個人都看到你何時去哪裡。
NymVPN 就像是在數百輛裝甲車的車隊裡開車,隨時隨地穿梭。沒有人能夠告訴誰是你。
Nym 的雜訊生成mixnet
網絡衞生作為文化做法
*Robot先生的場景並不誇張:這是對每天發生的事情的現實的概述。免費Wi-Fi可以導致被盜的錢、公司洩漏、賬户破損或監視。
唯一真正的防衞是建立一種網絡衞生文化:
- 不信任公共網絡
- 總是驗證連接
- 使用分散化工具,如NymVPN,它不僅保護您的內容,還保護您的元數據。
隱私並不是關於“隱藏”。關於控制:決定你可以看到什麼,由誰和何時看到。
參考
- Norton Wi-Fi風險報告 (Symantec, 2017) - PDF
- Kaspersky 實驗室Wi-Fi 安全風險(2019) - Article
- BC: 偽造Wi-Fi熱點安全測試,London (2019) - News
- 思科 Captive Portal 漏洞 — 報告
- 電子邊界基金會 — — 你真的有些公眾私密期望
- 黑帽Asia Wi-Fi攻擊(2021) - Conference
- WatchGuard 全球資安報告(2022)— 報告
公共Wi-Fi危險:常見問題
公共Wi-Fi可以通過不加密的連接、流感熱點或中部攻擊向黑客透露您的數據。這些風險允許他人攔截密碼、信用卡細節以及在您的連接不受保護的情況下瀏覽活動。
是的。網絡犯罪分子可以利用開放網絡安裝惡意軟件或偷竊登錄憑證。使用 NymVPN 等安全的 VPN 加密您的流量並隱藏您的設備身份,這使得攻擊者幾乎不可能監視您的連接。
VPN 通過加密隧道路由您的數據,保護它免受網絡上任何人的呼叫。 NymVPN 通過分散此加密而更進一步,防止數據洩漏集成的 VPN無法完全屏蔽。
關閉自動連接功能,忘記舊網絡並禁用文件共享。在輸入密碼或敏感數據之前,總是通過隱私焦點的 VPN 連接,如NymVPN ,以便使您的在線身份完全保密。
關於作者
沃洛迪米爾·普里薩茲尼烏克
社區撰稿人
凱西·福特。博士學位
技術審閲員