分享
傳統的** 虛擬專用網絡(VPN) ,儘管名字如此,實際上並不能保護我們的隱私。隨著元數據收集、流量分析以及基於人工智能的追蹤與監控技術的不斷進步,即便對於那些享有盛譽的 VPN 服務而言——無論它們做出過何種承諾——傳統 VPN 無法有效保護隱私這一現實依然適用。我們真正需要的是 下一代 VPN 技術 **,一種能夠通過創新的網絡設計來捍衞隱私的技術。
這正是 NymVPN 派上用場的地方。這款應用之所以有別於當今市場上的其他 VPN,在於其集成了“mixnet”,該技術為應用中的“匿名模式”提供基礎。
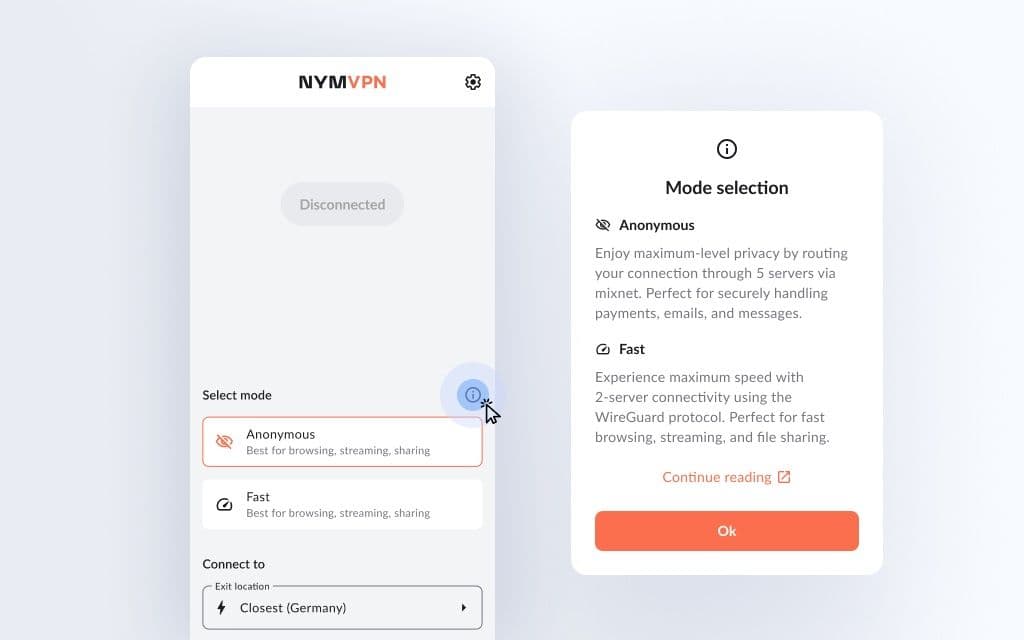
有人不禁問道,我們為什麼需要使用“匿名模式”呢?

Nym 的雜訊生成mixnet
mixnet的隱私保護優勢
Nym mixnet旨在提供多項優勢,以抵禦複雜的追蹤手段,從而保護用户隱私。
-
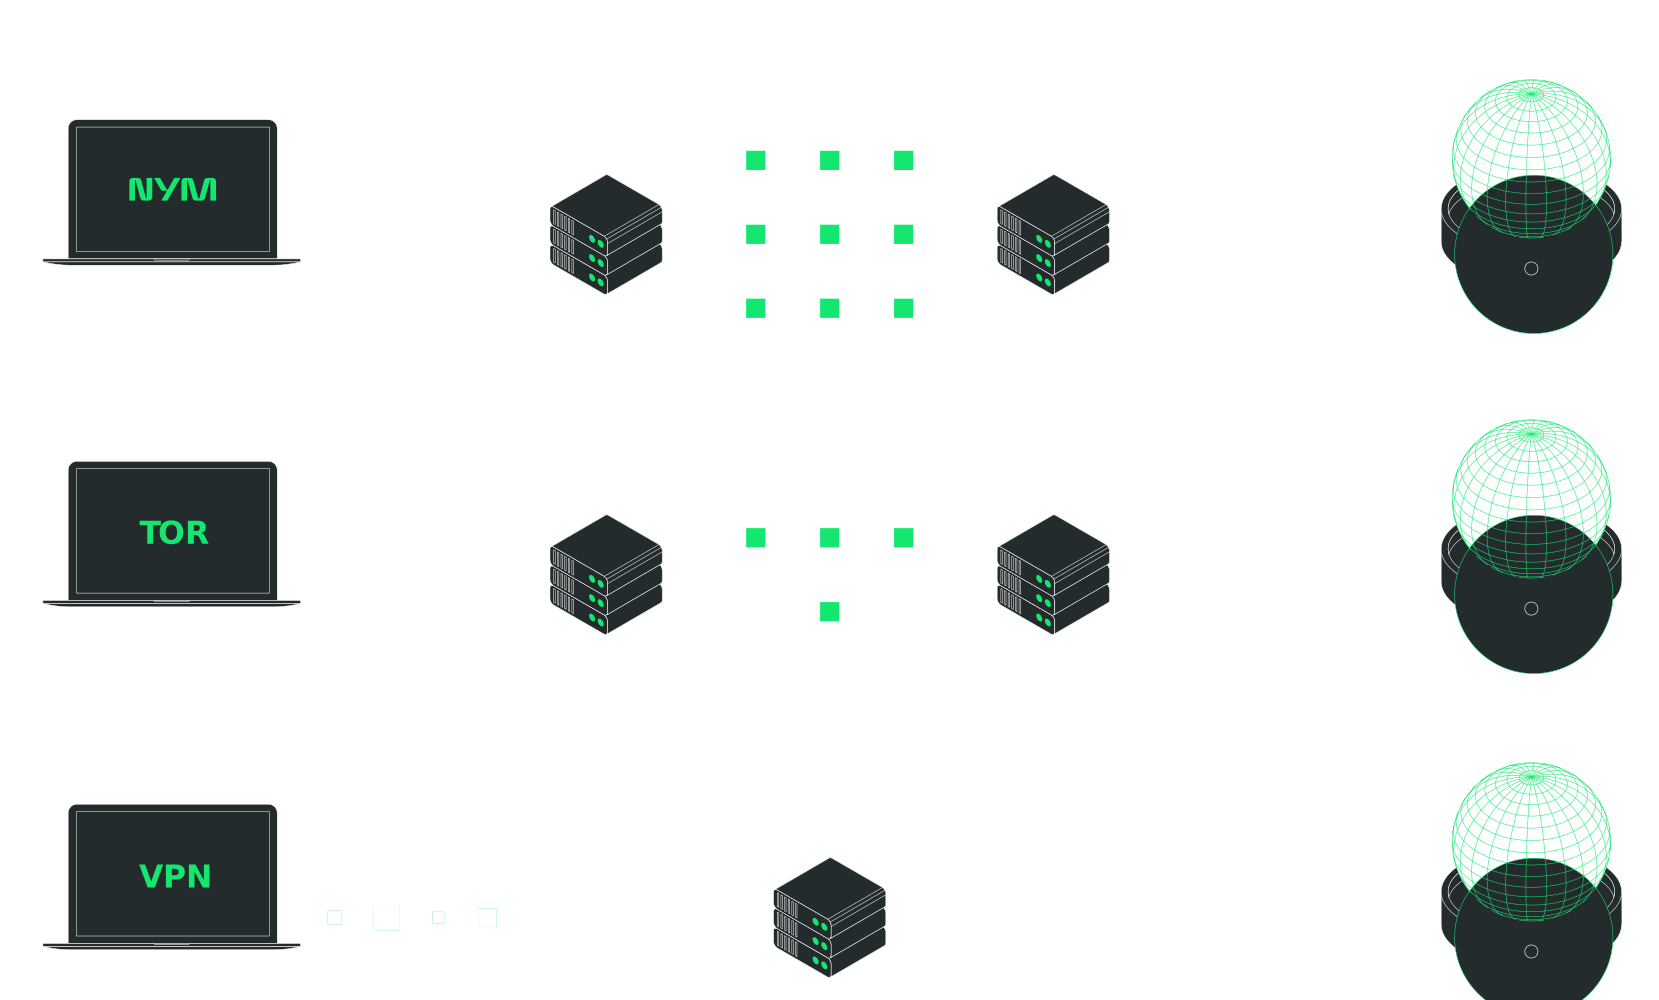
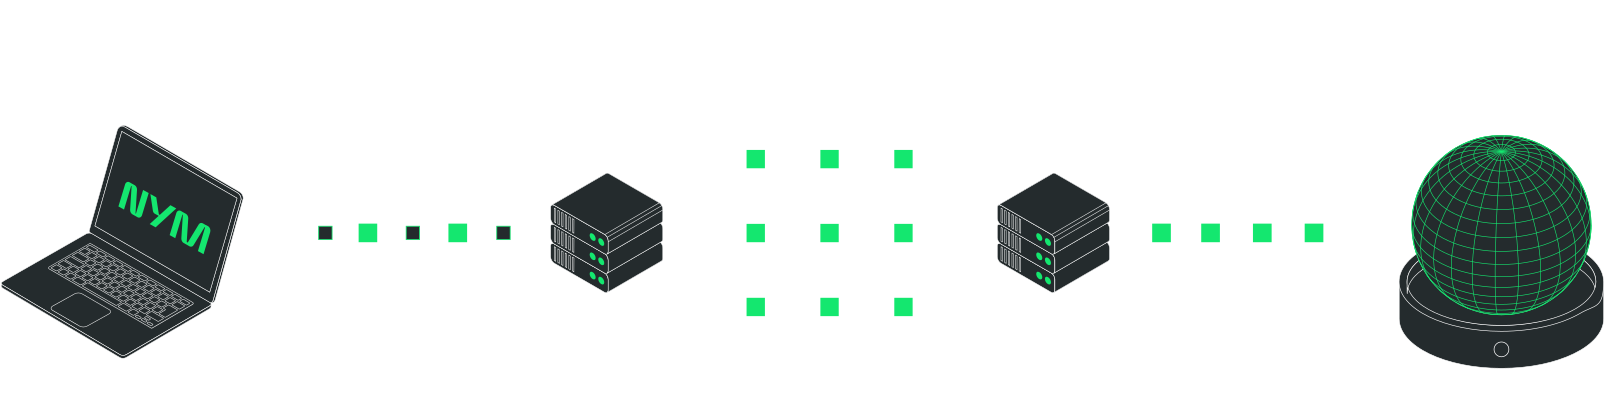
多跳路由。 根據 Nym mixnet的路由設計,系統會將用户流量經由一個包含五個“跳點”(即負責重路由流量的獨立服務器)的去中心化網絡進行傳輸:其中包括一個用來進入mixnet的入口網關、三個負責混合數據包的mixnet節點,以及一個將數據發送至最終目的地的出口網關。藉助這種去中心化網絡,你可以斷開網上活動與真實身份之間的關聯,並免受服務器攻擊的威脅。
-
沒有中心化的機構。 Nym mixnet對於負責路由用户流量的眾多服務運營商而言,不存在任何中心化的節點或者機構控制整個網絡。每台服務器均由獨立運營商所有和運營。儘管 Nym 致力於通過激勵機制來確保 Nym 節點具備高可靠性和高性能,從而保障良好的用户體驗,但節點運營者最終仍享有絕對的自主權。
-
不存在中心化的日誌記錄系統。 網絡中沒有任何一台服務器能夠訪問用户的完整信息。即使特定服務器保留了其處理流量的日誌,它們仍缺乏關於數據包來源、目的地或兩者兼有的信息。您的流量始終無法與您關聯,其內容也始終處於加密狀態。
-
沒有單點故障。 由於在mixnet中,任何單一跳點都無法獲知或獲取完整的流量日誌,因此任何通過攻擊特定服務器來獲取完整的用户數據的企圖或者把發送者和接收者的信息關聯起來的嘗試都是無效的。
-
抵抗流量分析。 隨著人工智能驅動的網絡分析技術的興起,VPN 隱私技術的博弈規則已然改變。僅僅依靠去中心化網絡已不再足夠;真正所需的是用於混淆流量分析的先進技術。通過向 Nym mixnet注入網絡噪音——包括數據混合、掩護流量和時序延遲——等技術,NymVPN 正在構建面向未來的隱私保護。
Nym 無法記錄用户數據
群體的力量
想象一下,有人正試圖擺脱某個在城市裡跟蹤你的人或事物。突然間,在奔逃途中,他撞見了一大群人——或許是一場街頭慶典、一次遊行,又或是一場抗議活動。擺脱追捕者的良機驟然降臨,於是他融入人群的喧囂與人潮之中,變得隱匿無形。他融入到了人群之中,淹沒在了噪音之中。
Nym mixnet就像上述所説的人海,但隱匿性更強。當然,人體也具有其獨特的特徵——正如我們在玩“尋找威利”遊戲時,試圖辨識並區分不同個體那樣。
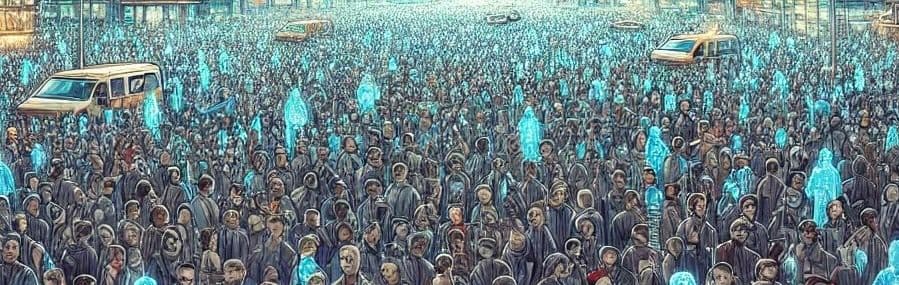
然而,在 Nym mixnet的“人群”之中,所有流量在大小和格式上均呈現出一致的外觀;與此同時,經過加密的數據包在每一箇中間節點中穿梭時,都會被重新排序並進行隨機化處理。
藉助 NymVPN,這一過程還融入了鮮有其他 VPN 或代理服務能夠提供的隱私保護機制:發送“虛假數據包”或者叫作混淆流量以增加網絡中的流量密度,並加入隨機化的時序混淆,從而儘可能提高數據監控的難度。
因此,不妨設想這樣一個場景:當進入“mixnet”時,人群中的每個人都互相交換衣物,這樣一來,當他們走出來時,就很難分辨誰是誰了。
您是否也想加入其中?
NymVPN 匿名模式和競爭對手相比有何優勢
隱私功能 | NymVPN | Traditional VPNs | Tor |
|---|---|---|---|
Decentralized | |||
Anonymous signup & payments | Free | ||
Metadata protection | |||
Can’t log design | Decentralized | ||
Cover traffic | |||
Packet mixing | |||
Open source |
什麼是 VPN?

NymVPN 匿名模式:常見問題
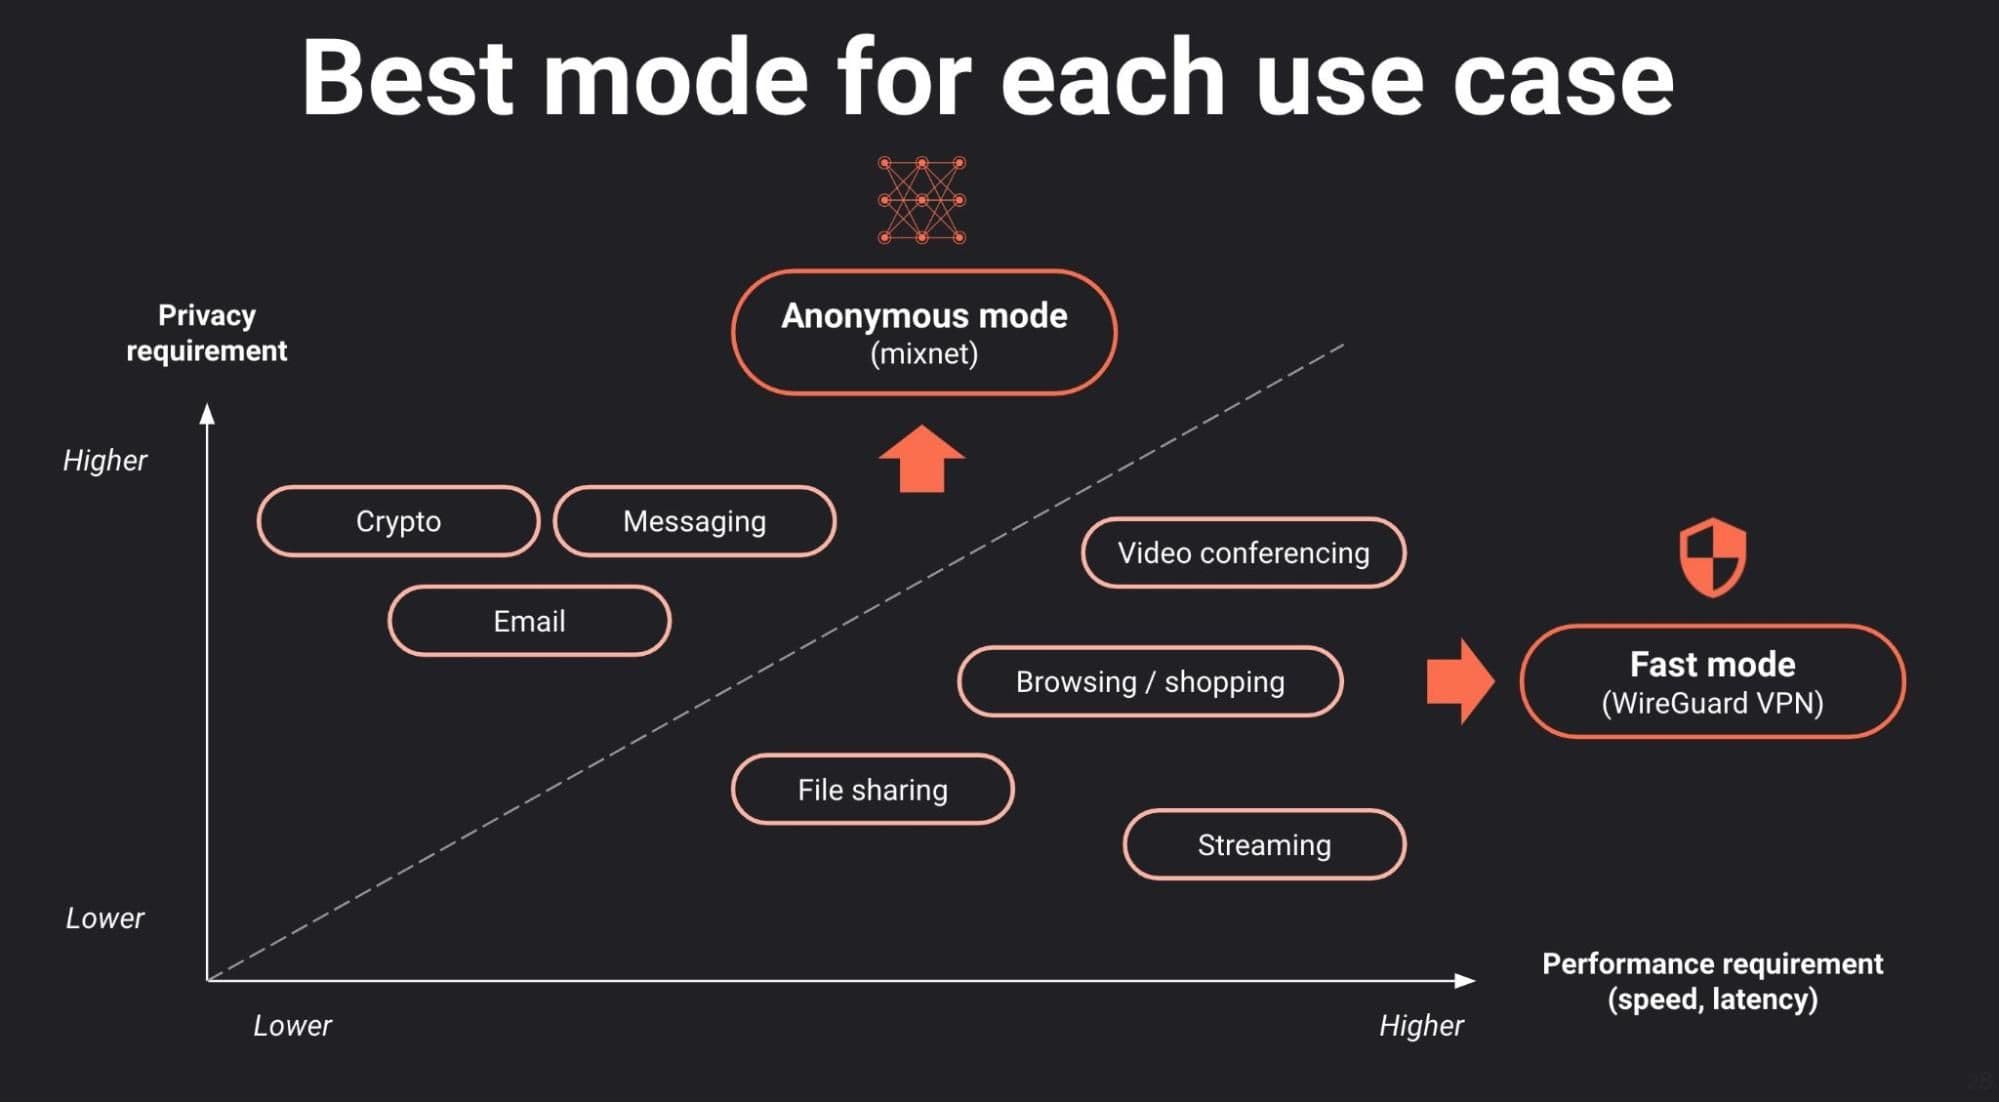
加密貨幣交易、即時通信、吹哨人以及訪問受限內容等敏感活動最需要元數據保護——在這些場景中,隱藏元數據與加密內容本身同等重要。
現如今的數字監控技術通過識別用户的使用習慣或者流量特徵來為每個人建立獨一無二的行為檔案。通過向網絡中注入噪音以及打亂數據包發送時序,上述這些方式均可以有效抵禦人工智能驅動的大規模數字監控。
是的——因為所有的路由決策和元數據都被混淆了,沒有任何單一節點能將你的 IP 地址與最終目的地關聯起來,這使其即使面對擁有強大追蹤能力的敵人,我們也具備極強的抵禦能力。
兩種模式不能同時運行——它們更像是切換開關(使用其中一種模式就得關閉另外一種)。當速度的需求高於匿名需求時,用户可以手動切換到快速模式來處理非敏感任務。
匿名模式本身是穩定的。但是和快速模式相比,用户更有可能會遇到連接不穩定或更長的延遲。
關於作者

凱西・福特,博士
通訊主管
安雅・M・皮奧特羅夫斯卡,博士
技術審閱員