Nym 的噪音生成式混合網絡
主要特色

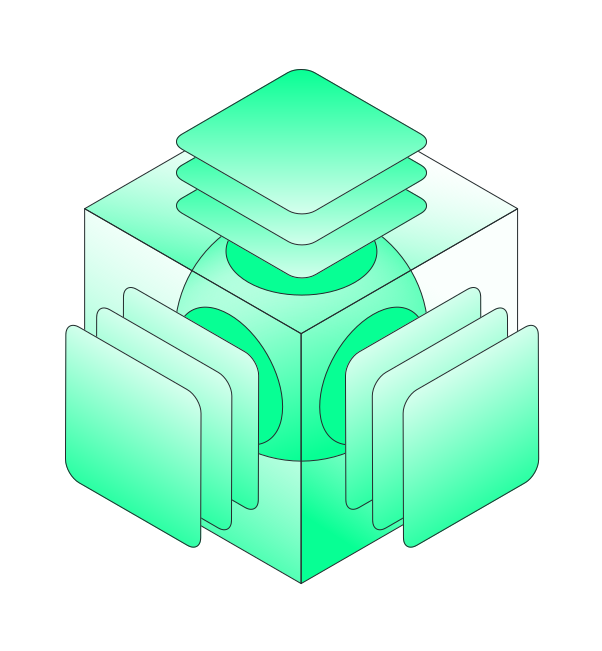
5 跳混合網路
透過混合網路傳送至任何網路應用程式的資料,在抵達目的地前會經過 5 跳。 在入口伺服器與出口伺服器之間,三層混合節點確保元資料的混淆處理。

多層加密
在每個後續跳躍點,資料封包都會被加密,因此每個節點僅掌握封包的來源與目的地資訊,卻無法得知有效負載(資料)本身。

零知識存取憑證
當您連線至 NymVPN 時,入口伺服器會驗證零知識網路存取憑證,使使用者無法與其網路使用行為建立關聯。
Nym 的噪音生成混合網路(NGM):常見問題
個人用戶:
您只需下載 NymVPN 應用程式,即可開始享受 Nym 網路所提供的安全路由服務。 該應用程式讓使用者可在兩種網路模式間進行選擇:
- 快速模式(去中心化 2 跳),針對瀏覽與串流進行優化
- 匿名模式(5 跳 NGM),專為匿名性優化,最適合用於即時通訊、加密貨幣交易、電子郵件及其他可容忍高延遲的活動。
企業:
對於希望為客戶提供卓越安全性與完整性的企業而言,Nym 網路可作為通用型安全路由網路使用。 Nym 可直接與應用程式及服務整合,透過為任何應用程式、區塊鏈或服務提供安全路由,以保障使用者與系統的完整性。 目前正在進行的整合項目包括 z-cash 輕量級客戶端(用於保護加密貨幣交易),以及以太坊驗證者(用於保障共識的完整性並防範 MEV 攻擊)。 請透過 contact@nym.com 與我們聯繫。
混合網路的去中心化特性,能強化其基本的隱私屬性,例如確保使用者不會直接與其線上互動產生關聯。
去中心化確保任何處理使用者資料的單一實體,都無法知曉使用者流量的完整路徑,並使外部監控極難實現。
去中心化要求在用戶與網際網路之間至少有 2 台中介伺服器(或跳點)。 絕大多數的 VPN 都是中心化的。 使用 NymVPN 時,網路上不存在任何單一實體(甚至包括 Nym 本身)能夠記錄您的完整流量。 Nym 從設計上而言即為零知識網路。
噪音生成混合網路(NGM)是一項用於安全網際網路流量路由的新技術,專為因應人工智慧及惡意政府監控計畫所帶來的日益嚴峻挑戰而開發。 NGM 不僅保護訊息內容,更保護網際網路上的元資料及通訊模式。
相較於 VPN 和 Tor,NGM 在以下方面表現最佳:
- 流量分析
- 端到端關聯攻擊
- 網站指紋識別
- 保護您的流量免受能夠監控整個網路的全球被動式攻擊者的侵害。
其運作原理是向網路中引入「噪音」,以保護使用者的元資料並掩蓋其通訊模式。 在 Nym 的 NGM 中,噪音包含統一的封包大小、掩護流量、封包混合以及時間混淆。 網路噪音使詐騙者、駭客及惡意行為者無法分析並利用所有使用者的流量來發動各種攻擊。
Nym 網路的速度取決於您選擇的路由方式。 透過 NymVPN,標準的 2 跳(WireGuard)模式最高速度可達 100 Mbps,延遲約為 50 毫秒,具體取決於您選擇的閘道。 這對於瀏覽網頁和串流媒體等用途而言是理想的選擇。
若要獲得最大的匿名性保護,匿名模式雖然會增加延遲,但能提供更先進的監控防護機制。 因此,建議將其用於可容忍高延遲的高度敏感流量,例如訊息傳遞、加密貨幣交易及電子郵件。
針對終端使用者 您可以透過 NymVPN 使用 Nym NGM。 NymVPN 提供三種方案(月付、年付、雙年付),最低月費僅需 2.39 美元。 詳情請參閱 NymVPN 的 定價頁面。
針對企業 任何應用程式、錢包或區塊鏈皆可與 Nym NGM 整合,以保障使用者、輕量級客戶端及驗證者的流量安全。 如需進一步了解如何與 Nym 整合及建立合作夥伴關係,請聯絡:contact@nym.com