

分享
大多數人使用 VPN 是為了在網絡上保護隱私。問題在於,傳統的 VPN 是建立在一個矛盾之上的:為了向互聯網隱藏您的網絡活動,您必須將這些資料交給一家公司,並信任他們不會窺探。
去中心化 VPN(dVPN) 則採用了不同的做法。他們並非將流量導向由單一服務供應商所控制的伺服器,而是使用獨立運作的節點。這消除了集中式 VPN 因「單一信任點」、「系統故障」及「日誌記錄」而帶來的隱私風險。
NymVPN 更進一步。透過將去中心化路由與 噪音產生mixnet(Noise Generating Mixnet) 結合,它不僅能保護您的資料,還能保護您的 元數據——也就是那些能揭露您與誰通訊、何時通訊以及通訊頻率的流量模式。
傳統的VPN是如何工作的?
傳統的 VPN 會 加密您的互聯網流量,並將其導向透過服務供應商所控制的伺服器。這會將您的 IP 位址 隱藏起來,使其不被您造訪的網站偵測到,但對於隱藏您在網絡服務供應商端的上網活動則毫無作用。服務供應商無所不知,而您無法透過任何獨立方式驗證其「不留紀錄」的聲明。
傳統的 VPN 屬於集中式架構:由一家公司擁有或租用所有伺服器、掌控所有程式碼,並單方面做出所有隱私相關的決策。此外,市場的集中程度也比表面上看起來更高。舉例來説,Kape Technologies 旗下擁有越來越多的 VPN 服務:ExpressVPN、CyberGhost、Private Internet Access。在應用程式商店購物的用户可能會以為這些是不同的產品,但其實它們只是同一家公司的旗下產品。
若要使用傳統的 VPN,您必須相信:
- 該服務提供者並未監控您的活動
- 該服務供應商不會將您的資料出售給第三方
- 該公司及其投資者 與政府或 數據經紀商 毫無關聯
- 該程式碼庫安全且持續受到維護
已有許多經證實的案例顯示,某些 VPN 服務供應商雖承諾實施 無記錄政策,但在面臨法律壓力時,仍會交出用户資料。 IPVanish 雖自稱是「零紀錄」服務,但在 2016 年仍向聯邦調查局(FBI)提供了即時連線紀錄。儘管 PureVPN 承諾不保留紀錄,但該公司仍於 2017 年與聯邦當局合作。澳洲聯邦科學與工業研究組織(CSIRO)針對 283 款 VPN 應用程式進行的一項研究發現,其中 18% 並未 對流量進行加密,而 38% 則植入了惡意軟件或追蹤程式碼。1
歸根結底,信任並非一種隱私機制。建築就是。那麼,您的 VPN 架構是怎樣的呢?
什麼是去中心化 VPN?
去中心化 VPN(或稱 dVPN)會透過獨立運作的節點 傳輸加密流量,而非透過由單一公司控制的伺服器。沒有任何單一節點、營運商或組織能夠同時掌握流量的來源與目的地。隱私權是由網絡的架構所保障,而非取決於公司的政策。
去中心化 VPN(dVPN)的定義: 指一種虛擬私人網絡(VPN),其流量是透過 多個獨立伺服器 進行路由,而非透過單一公司所擁有的伺服器。去中心化 消除了集中式 VPN 所必需的單一信任點、單點故障及日誌記錄。許多 dVPN 採用基於 區塊鏈 的激勵機制,用以獎勵節點營運者。
預設採用多跳路由
傳統的 VPN 會將流量導向單一伺服器——這意味著該伺服器能看到您整個連線過程。 dVPN 預設會將流量路由至多個獨立節點,因此沒有任何單一節點能掌握完整的情況。 NymVPN 的 快速模式 採用兩跳連線;匿名模式 則採用五跳連線。
重要:什麼才讓一個 dVPN 真正實現去中心化?
要讓一個 VPN 真正實現去中心化,必須滿足以下兩個條件:
- 預設為 多跳傳輸,且至少需有兩台獨立伺服器。
- 這些伺服器並非由同一人或實體擁有或控制。
因此,如果某家 VPN 服務商提供類似 雙重 VPN 的功能,即使使用了 2 台伺服器,也並不代表您的隱私受到保障,因為同一家公司仍能看到您在兩台伺服器上的資料。
沒有集中式記錄
由於節點是獨立運作的,因此沒有任何中央機構能夠收集日誌,也不可能被任何人強迫交出日誌。 NymVPN 的伺服器由全球各地的隱私權倡導者營運,他們透過為用户提供優質服務,可獲得 $NYM 代幣 作為獎勵。即使惡意節點營運者試圖記錄流量,他們所看到的也只是一小段加密片段,根本無法理解其內容。
開源且可稽核
傳統的 VPN 雖然可能會使用 WireGuard 等 開源 協定,但其整體程式碼庫屬於專有軟件。用户必須相信該程式碼是安全的且維護得當,卻無法獨立驗證其真實性。 dVPN 通常是開源的:任何人都可以檢視、審計並對其實作提出質疑。但這並非鐵律:務必親自確認!
NymVPN 的程式碼已公開,並經過獨立的安全性審查。
無需信任的網絡管理
傳統的 VPN 會維持一個集中式的伺服器目錄:由一家公司決定哪些內容可供存取,而用户則無從得知其運作方式或背後原因。 NymVPN 的網絡拓撲是透過 Nyx 區塊鏈 進行管理的。沒有任何單一機構負責控制哪些節點處於活躍狀態。節點營運商會根據表現獲得 $NYM 代幣獎勵,系統每小時進行一次網絡重新校準,以維持整個系統的可靠性。
NymVPN 在哪些方面比其他 dVPN 更勝一籌?
大多數去中心化 VPN 都會保護您的流量內容。 NymVPN 也會保護您的 元數據。如今,隨著人工智慧被應用於監控系統,這正是亟待解決的更重要問題。
什麼是元數據?
元數據 是指除訊息本身以外的所有內容:您與誰進行通訊、何時通訊、通訊時間長短,以及從何處發送。如果通訊模式一覽無遺,那麼訊息是否經過加密就無關緊要了。僅憑聯繫頻率,便可辨識出一名記者的消息來源。無需閲讀任何一則訊息,即可繪製出一位活動人士的聯絡網絡。情報機構與人工智慧驅動的監控系統 之所以鎖定元數據,正是因為元數據能繞過加密而保留下來。
Mixnet 抵禦人工智慧監控
NymVPN 的「匿名模式」會將流量導向一個 5 跳的 噪音產生mixnet:包含一個 入口閘道、三個負責打亂並重新排序加密封包的中繼 混合節點,以及一個 出口閘道。會加入掩蔽流量以掩蓋時序模式。這種拓撲結構確保沒有任何單一節點能夠將用户與其流量建立關聯,甚至連人工智慧要確切地重建您的路由,也將極為困難。
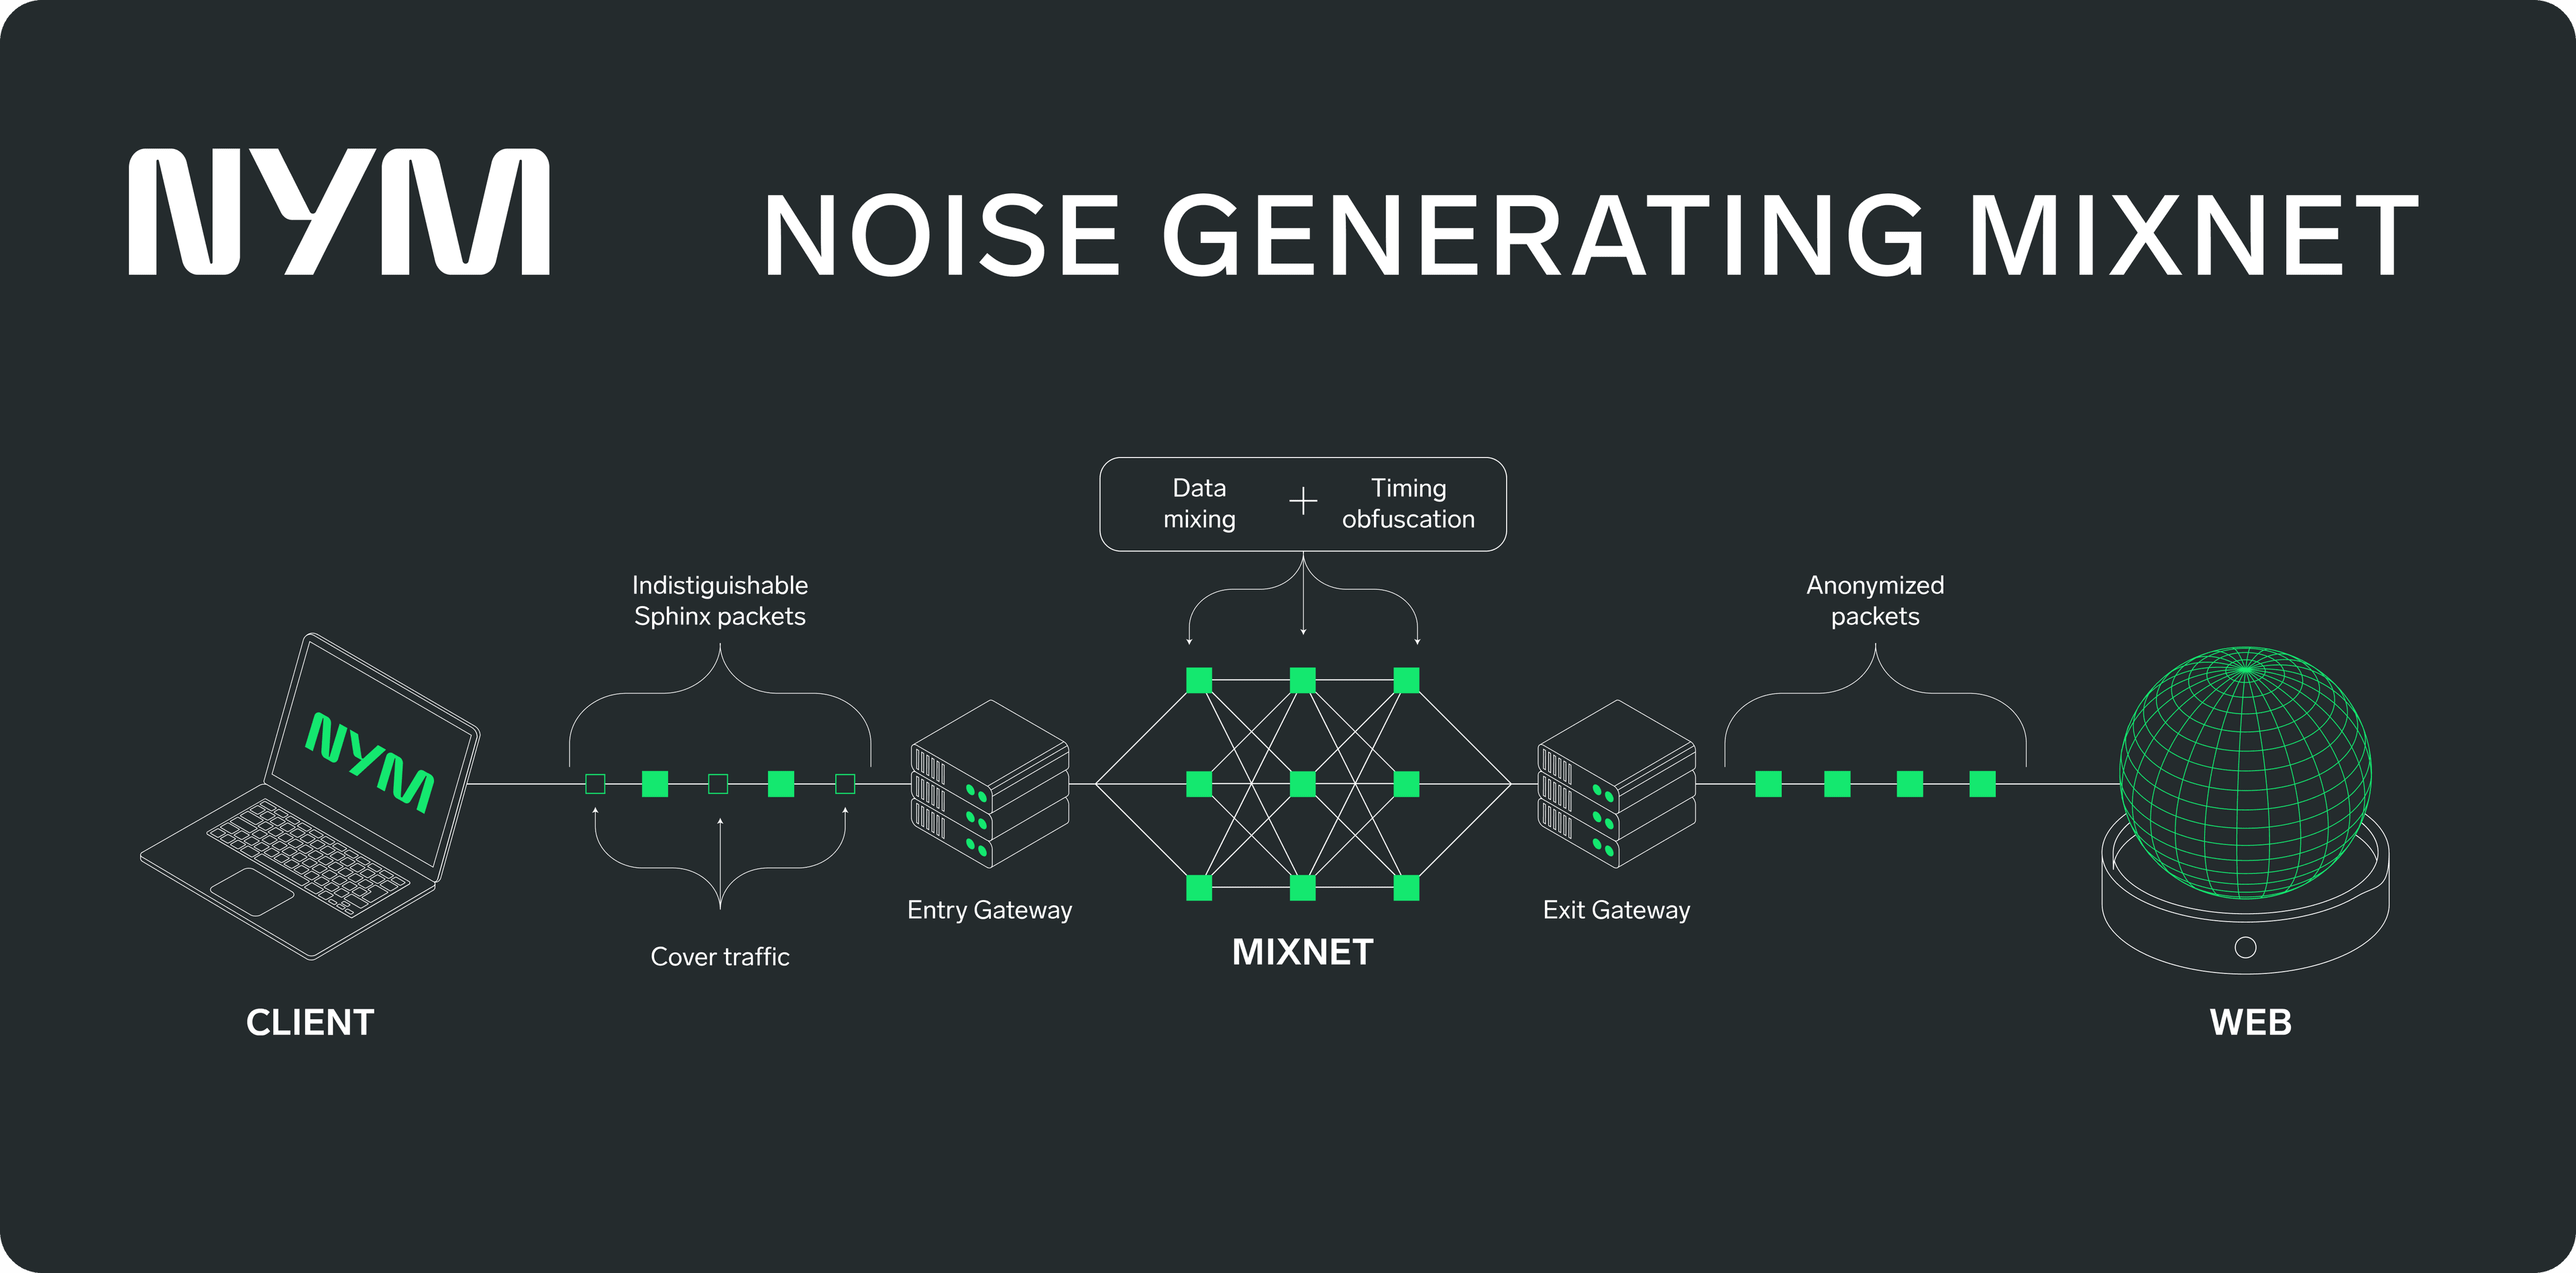
Mixnet(或稱混疊網絡)的定義: 一種隱私網絡,其中加密封包會在多個節點間進行混疊,並加入掩護流量以規避 流量分析。與簡單的多跳路由不同,混疊網絡會重新排序封包並引入時間延遲,使得從運算角度來看,幾乎無法重建流量模式。
不僅是隱私,還有速度
對於重視速度的用户,NymVPN 的 快速模式 透過 AmneziaWG(這是 WireGuard 協定 的分叉版本)提供 2 跳去中心化路由。其隱私性遠高於任何傳統 VPN,且連線效能接近標準水準。
那麼,你需要一個 dVPN 嗎?
傳統的 VPN 只是將隱私問題轉移,卻未能真正解決它。與其信任您的互聯網服務供應商(ISP),您反而信任某家公司。對於記者、維權人士以及所有生活在監控之下的人們——對他們而言,隱私並非一種選擇,而是一種必要——這種區別至關重要。
去中心化 VPN 其設計初衷便是消除單一信任節點。 NymVPN 提供了連傳統 VPN 或標準 dVPN 都無法比擬的元數據保護功能。它的設計不僅是為了應對那些已經在進行資料蒐集的對手,更是為了迎接未來將出現的私有網絡。
參考
- [CSIRO、ICSI、加州大學柏克萊分校](https://www.icsi.berkeley.edu/icsi/news/2017/02/android-vp
dVPN 與集中式 VPN 的比較:常見問題
dVPN 會將加密的流量透過獨立運作的節點進行路由,而非透過單一公司的伺服器。任何單一節點都無法同時看到來源和目的地,因此設計上便消除了集中式記錄。
是的。傳統的 VPN 確實能提供實質的保護,但這意味著您必須將所有網絡流量都託付給單一公司。 dVPN 將這種信任分散到許多獨立節點上,因此沒有任何單一營運商能夠記錄完整的連線紀錄。 NymVPN 在去中心化路由的基礎上,額外提供了混網級別的元數據保護。
透過設計得當的 dVPN,沒有任何單一實體掌握足以識別用户的身分資訊。 NymVPN 的架構確保了 零知識運作:即使是 Nym 本身,也無法將用户與其流量建立關聯。
兩者皆透過獨立節點進行多跳路由。 Tor 仰賴沒有經濟誘因的志願者節點,這會影響其可靠性。 dVPN 透過區塊鏈代幣向營運商發放獎勵。 NymVPN 還提供了 Tor 所沒有的流量掩護與時間混淆功能。
多跳路由會增加一些延遲。 NymVPN 會根據效能表現給予營運商獎勵,而用户可自行選擇防護等級:快速模式(為速度優化的 2 跳路由)或 匿名模式(為最大程度保障隱私而設計的 5 跳mixnet)。
與直接連線相比,多跳路由會增加延遲,而且在去中心化網絡中,各節點的質素各不相同。 dVPN 的伺服器佈局通常也比大型集中式服務商更為有限,這可能會影響串流服務的存取。 NymVPN 透過基於代幣的激勵機制來提升效能,藉此獎勵可靠的營運者,並讓用户能在速度(快速模式)與最大程度的隱私(匿名模式)之間進行選擇。
dVPN 消除了可能遭到傳票要求或遭查扣的集中式資料儲存庫。 NymVPN 的混網技術更進一步,即使面對高階的網絡層級攻擊者,也能讓流量模式變得無法被偵測。請注意,VPN 的合法性因國家而異,因此請務必查閲您所在地的當地法規。

關於作者

凱西・福特,博士
通訊主管