使用 VPN 進行分流隧道
分流隧道功能雖能讓用户在使用 VPN 時享有靈活性與效率,但也伴隨著安全風險。 mixnet(Mixnets)提供了一種第三種選擇。


分享
本文更新於 2026 年 4 月 18 日。
VPN 分割隧道 僅將選定的互聯網流量導向加密的 VPN 隧道,其餘流量則透過互聯網服務供應商 (ISP) 直接連線至互聯網。這讓用户能在不完全停用 VPN 的情況下,在隱私與速度之間取得平衡。
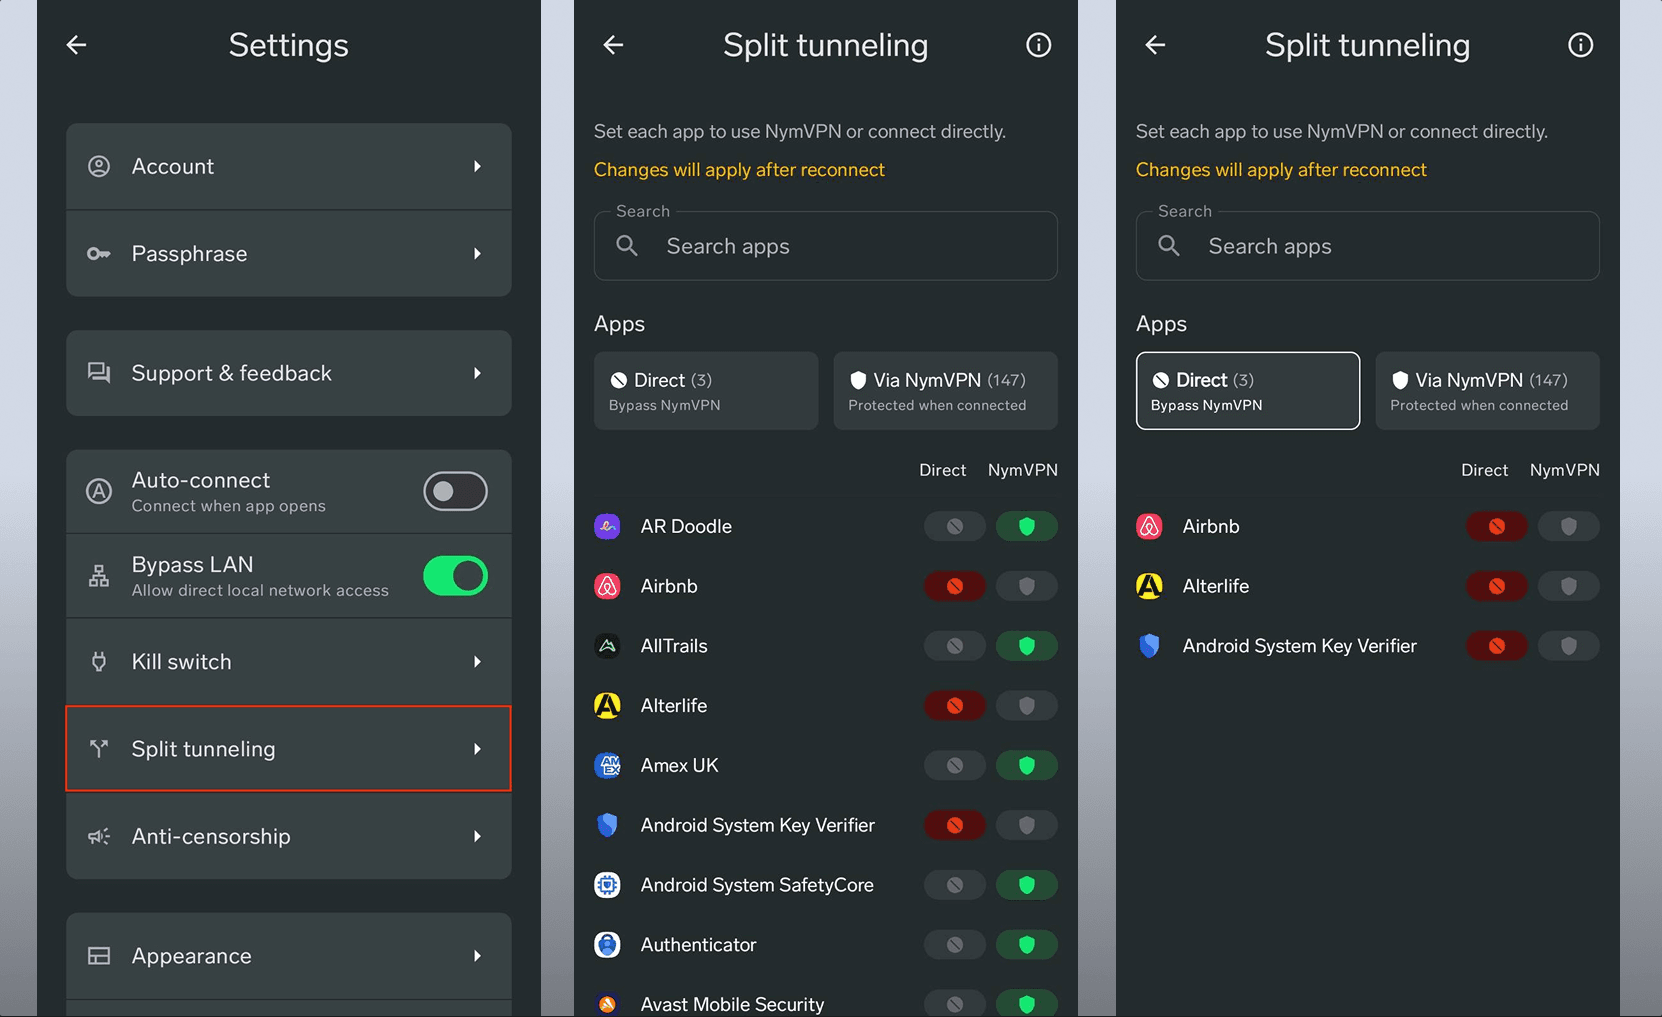
傳統的 VPN 預設會將所有流量都透過單一 加密隧道 進行路由——這種設定稱為 完整隧道模式。「分流隧道」功能打破了這種模式,讓用户能自行決定哪些應用程式、網域或流量類型需要 VPN 保護,哪些則可透過 ISP 的直接連線來降低延遲。
NymVPN 進一步擴展了這項功能,讓您能在應用程式中選擇兩種模式:適用於日常流量的 快速模式,以及適用於敏感活動的 匿名模式。透過 NymVPN 的「分流隧道」功能,您可以在進行遊戲等對延遲要求極高的任務時,完全繞過 VPN。
本指南將帶您了解關於 VPN 分割隧道功能的一切須知,包括各種可用類型,以及需注意的安全與隱私考量事項。
什麼是 VPN 分割隧道,它是如何運作的?
先説重點:什麼是 VPN 隧道?
網絡隧道是 虛擬私人網絡 (VPN) 提供的一項基本安全功能,用於將資料從用户的裝置安全地傳輸至 VPN 伺服器。
為了重新路由互聯網流量,VPN 會先在用户裝置上 加密 資料,然後透過專屬於每位用户的 VPN 隧道,將資料傳送至其自有伺服器,並在該處將 IP 位址 替換為 VPN 自身的 IP 位址。加密與隧道技術可防止外部在傳輸過程中進行監控與干擾:對外部觀察者而言,這些資料實質上是無法閲讀的。
啟用 VPN 後,所有網上活動預設都會透過同一個網絡隧道和伺服器進行傳輸——這便是 全隧道模式。
什麼是 VPN?
VPN 分割隧道
VPN 分割隧道功能定義 一種 VPN 設定,僅將選定的互聯網流量導向加密隧道,其餘流量則透過互聯網服務供應商(ISP)直接連線。與全隧道模式不同,分流隧道模式讓用户能夠自行決定哪些資料需要受到保護,哪些資料則完全繞過 VPN。
分流隧道是某些 VPN 提供的額外功能,可讓您僅將選定的網絡活動透過 VPN 傳輸,從而建立兩條同時運作的連線:一條受保護,另一條則為直連。
要體會「分流隧道」的優點,了解 VPN 的 IP 隱藏功能 實際上是如何運作的會有所幫助。如果 VPN 伺服器位於聖保羅,網站會看到一個巴西的 IP 位址。這對於隱藏活動來源確實很有幫助,但對於需要掌握用户實際位置的服務而言,效率則較低。
VPN 分割隧道有哪些不同類型?
VPN 分割隧道 可根據您的需求透過多種方式進行設定。
基於應用程式的分流隧道功能
這是最常見的選項:您可以選擇讓特定應用程式透過 VPN 連線,其餘應用程式則直接連線至公開網絡。這對於需要更強安全性的應用程式(例如工作用電子郵件客户端)非常有用。可視具體情況選取多個應用程式,以釋放頻寬並減輕 VPN 伺服器的負載。
反向分裂隧道效應
此選項僅會讓特定應用程式繞過 VPN,其餘的互聯網流量則會透過 VPN 傳輸。當大多數資料需要受到保護,但某些應用程式卻需要直接連線至互聯網服務供應商(ISP)時,此功能便相當實用——例如,依賴地理位置的應用程式(如天氣服務),或是會限制 VPN IP 位址的串流平台。
特定網域的分流隧道
與其依應用程式進行設定,您可選擇特定網站透過 VPN 連線,其餘所有網域則使用開放網絡。這是一種簡化的方法,適合僅需針對特定內容保護隱私的用户。然而,整體而言,其安全性明顯較低。
動態分流隧道技術
更細緻的設定讓用户能夠依據 DNS 網域名稱來納入或排除流量。資安部門可能會選擇將未知或可疑的網域請求導向特定伺服器進行更嚴格的審查,同時讓其他流量更有效率地通過。
VPN 分割隧道功能有哪些優點?
分流隧道技術的主要優勢可歸納為靈活性、效能及用户控制權。
更快的連線速度
VPN 的運作方式類似於 代理伺服器:在存取網站之前,用户的請求必須先經過加密、透過隧道傳送至 VPN、解密,然後轉發至目的地——而回應則會循著相同的路徑返回。
使用優質的 VPN 時,對於基本任務而言,延遲通常可以忽略不計。然而,當同時進行多項操作(例如下載、串流、開啟多個分頁)時,若將所有流量都透過 VPN 傳輸,可能會明顯降低連線速度。「分流隧道」功能讓用户僅在需要的地方啟用 VPN 保護,同時在其他地方維持連線速度,無需每次都手動開啟或關閉 VPN。
確保遠端工作連線的安全性
對於主要因工作需求而需要 VPN 保護的用户而言,分流隧道功能可讓公司 VPN 負責處理敏感通訊,同時讓個人流量直接透過本地網絡傳輸。**重要提示:**這意味著非工作相關的活動仍可能受到監控及 網絡攻擊。
同時存取海外與本地服務
如果某個 VPN 將您的位置設定為韓國,那麼對於一位身處芝加哥的用户來説,天氣應用程式會顯示韓國的天氣資訊。「分流隧道」功能可讓受地理位置限制的應用程式使用本地網絡,同時讓其他網絡流量安全地透過 VPN 傳輸。
VPN 分割隧道功能存在哪些安全風險?
分流隧道技術具有顯而易見的好處。但若選擇讓部分流量繞過 VPN,就意味著接受該部分活動所帶來的風險。
資料安全受到威脅
「分流隧道」是指用户的網上活動中,僅有部分是匿名的。任何繞過 VPN 的流量,都可能因外部對您的 元數據 進行監控、未加密敏感資訊遭利用,或是惡意網絡攻擊而面臨安全風險。
雖然互聯網針對安全網站設有某些預設加密措施,但大規模監控的範圍遠比許多用户所想像的更為廣泛。 2013 年史諾登揭露的政府監控計畫顯示,這些計畫具備針對數百萬用户進行大規模元數據蒐集的能力。1
惡意軟件感染
VPN 雖然能保護用户免受某些網絡攻擊,但無法 防範已存在於裝置中的惡意軟件。若以未加密且 IP 位址外露的狀態瀏覽網頁,用户將面臨遭受惡意軟件或間諜軟件攻擊的風險,包括因誤點惡意連結而遭受攻擊。一旦惡意軟件入侵,即使是已設定為透過 VPN 加密的資料,也可能在 VPN 來得及提供保護之前就遭到洩露。澳洲聯邦科學與工業研究組織(CSIRO)於 2017 年針對 283 款 Android VPN 應用程式進行的一項研究發現,其中 38% 會在用户流量中植入惡意軟件或追蹤函式庫。2
網絡管理與安全
在企業或機構網絡中,分割隧道功能可能會使安全監管變得複雜。當某些裝置允許以未加密方式連線至公共互聯網時,監控工作便會變得更加困難。在處理敏感資訊的環境中,這可能會帶來財務及法律風險。
設定錯誤
分流隧道設定越複雜,設定錯誤的風險就越高。如果用户未設定足夠精確的規則,原本應透過 VPN 傳輸的敏感資料,最終可能會直接被路由至公開互聯網。
集中式與去中心化 VPN 中的「分割隧道」功能有何差異?
用户在比較 VPN 時,會遇到兩大類:
-
主流的集中式 VPN 仰賴其自有或租用的伺服器,這些伺服器通常來自同一家服務供應商。用户必須將自己的網絡流量託付給 VPN 服務供應商,而集中式基礎架構則會形成資料外洩的單一弱點。
-
去中心化 VPN(dVPN) 透過由眾多無法相互關聯的節點所組成的去中心化網絡來傳輸流量。此設計使資料外洩幾乎不可能發生,且讓流量分析變得極為困難。
傳統的集中式 VPN 或許能為所有流量提供更快的速度——畢竟,預設情況下,單跳比多跳更快。但這種速度的代價,是使網絡更容易遭受資料外洩、網絡攻擊,以及政府要求提供用户紀錄的壓力。
➤ 請參閲 Nym 的網絡安全指南,進一步了解 集中式與去中心化 VPN 之間的差異。
Nym 的評語:完美實現的分流隧道功能
如果這個問題純粹從「分流隧道」的運作機制來看,答案是否定的:傳統 VPN 與去中心化 VPN 在這方面的運作方式並無不同。分流隧道配置是對全隧道模式的選擇性修改:用户會主動設定例外情況,以繞過 VPN 的安全功能。凡是未經 VPN 傳輸的資料,都可能面臨被監控、流量分析,以及活動被追溯至您的風險。
真正的隱私取決於 VPN 網絡的底層架構。集中式單跳伺服器的速度雖比多跳 dVPN 更快,但代價是網絡更容易遭受資料外洩、網絡攻擊,以及政府要求提供用户紀錄的壓力。
自行選擇隱私保護的程度
分流隧道功能主要取決於用户的偏好,以及選擇哪些流量要透過 VPN 傳輸。 NymVPN 提供用户兩種模式供選擇:快速模式,以及一種能提升安全性的創新 匿名模式。透過分流隧道功能,用户可將真正敏感的流量分配至「匿名模式」、日常流量分配至「快速模式」,並將對延遲要求嚴格的活動直接連線至互聯網服務供應商(ISP)——同時無需為了提升效能而犧牲匿名性。
VPN 的分流隧道功能讓用户能夠控制哪些內容受到保護,但這種保護的質素取決於底層的 VPN 架構。對於同時需要靈活性與真正隱私的用户而言,NymVPN 讓您能自主掌控隱私保護與連線速度。

VPN 分割隧道:常見問題解答
是的,如果分流的流量繞過 VPN,可能會發生 DNS 查詢 或 IP 位址外洩的情況。一種安全的分流隧道實作機制,會強制執行 DNS 隧道傳輸,並將特定應用程式隔離,同時確保關鍵流量保持加密狀態。
在 NymVPN 等混網 VPN 中,可設定選擇性分流隧道功能,使僅有對延遲敏感的流量繞過混網,而敏感的瀏覽流量則透過跳數較少的替代性去中心化網絡進行傳輸。這在執行敏感任務時,能兼顧速度與進階的隱私保護措施。
「反向分割隧道」會將所有流量(除指定豁免項目外)導向透過 VPN 傳輸,因此非常適合「安全優先」的應用場景,即大部分流量都需要受到保護,僅有可信的應用程式或目的地才被豁免。
像 NymVPN 這樣專為隱私設計的高階 VPN 客户端,會提供應用程式層級的日誌或視覺化儀表板,用以顯示各應用程式的「分流隧道」路由狀況,並在不安全的流量被導向隧道外時發出警示。
「分流隧道」功能可讓用户透過 VPN 存取企業區域網絡 (LAN) 資源,同時讓公共互聯網流量繞過 VPN,因此對於混合型企業環境,或是在進行安全的工作通訊之餘仍需使用特定國家的服務時,此功能尤為實用。
關於作者
凱西・福特,博士
通訊主管安雅・M・皮奧特羅夫斯卡,博士
技術審閱員