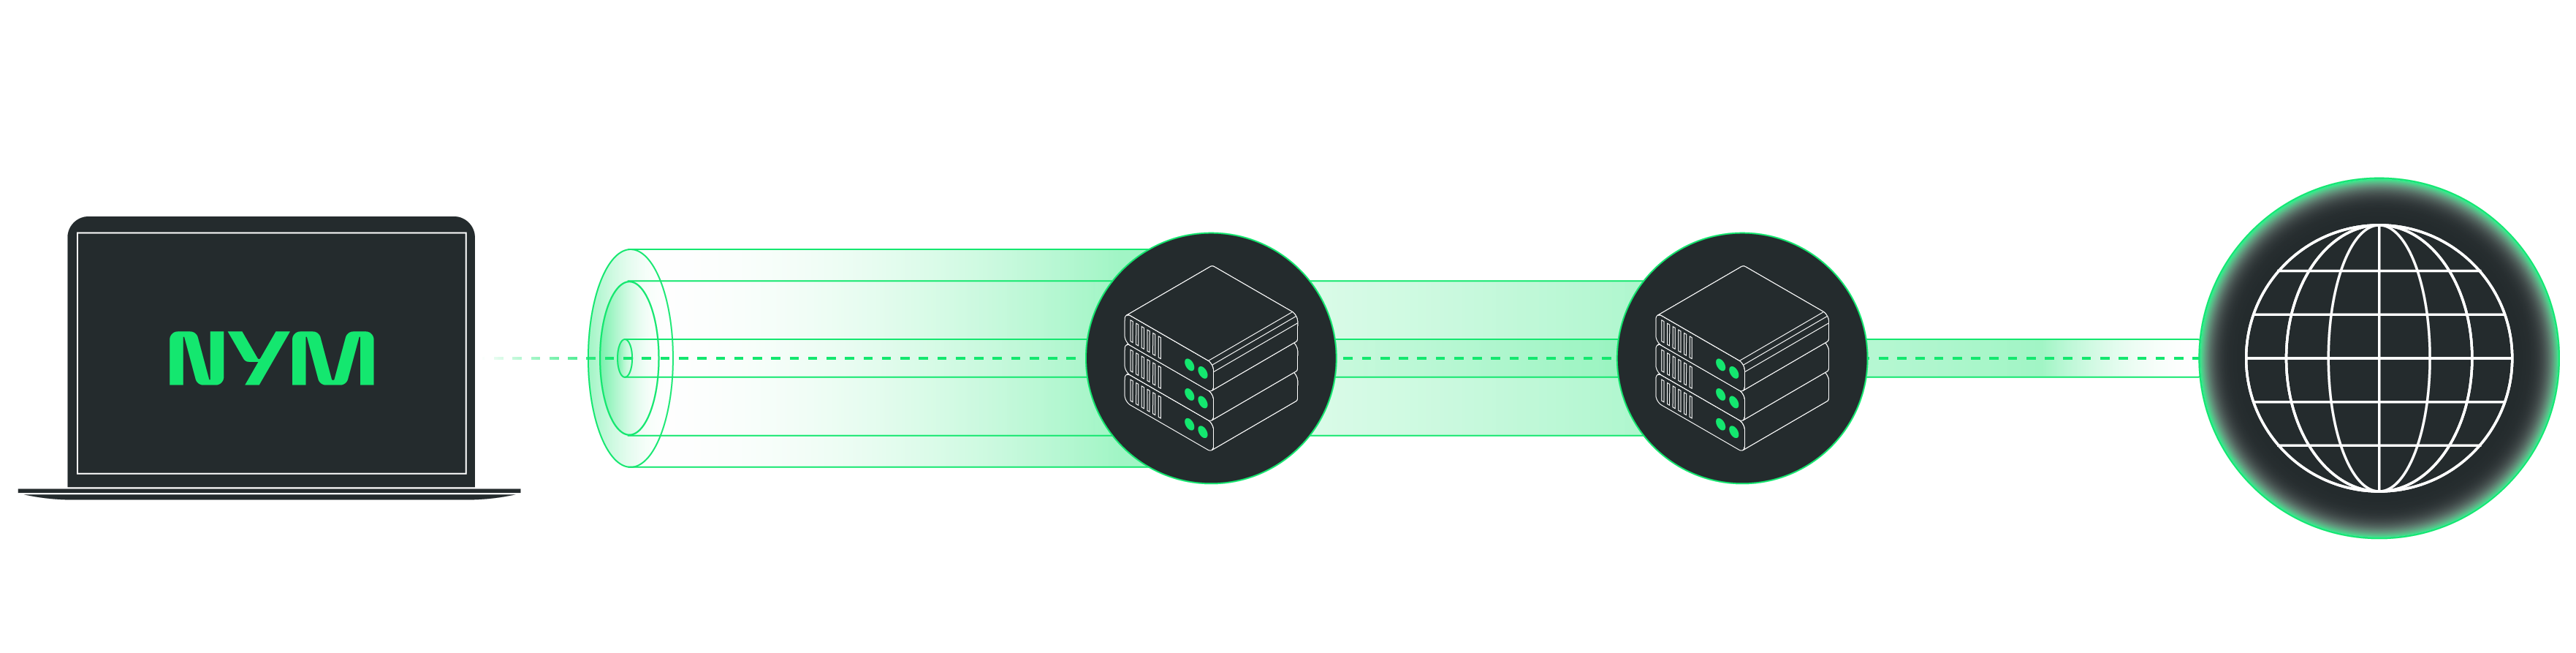
VPN 隧道是如何運作的?
當您連線至 VPN 時,系統會在您的裝置與 VPN 伺服器 之間建立一條安全通道。此流程包含 對您的資料進行加密,使任何可能截取該資料的人都無法讀取其內容。加密資料會透過隧道傳輸至 VPN 伺服器,該伺服器隨後將其轉發至互聯網上的最終目的地。
此機制可隱藏您的 IP 位址,並確保您的網上活動免受外部監控。多虧了端對端加密,任何第三方都無法讀取在您的裝置與 VPN 伺服器之間的隧道中傳輸的資訊。
常見的 VPN 隧道傳輸協定
不同的 VPN 協定在速度、安全性與相容性之間提供了各不相同的平衡:
-
OpenVPN:一種以強大的安全性與可配置性著稱的開源協定
-
WireGuard:一種較新的協定,可提供高速連線與強效加密
-
IKEv2/IPSec:提供穩定性與速度,特別是在行動裝置上
-
L2TP/IPSec:結合第二層隧道協定(Layer 2 Tunneling Protocol)與 IPsec 進行加密
-
PPTP:一種較舊的協定,傳輸速度較快,但安全性較弱。一般而言,不建議將此方法用於敏感資料
請參閲 Nym 的加密通訊協定指南,了解 WireGuard 與 OpenVPN 之間的所有差異。
使用 VPN 隧道的優勢
-
強化隱私保護: 您的 IP 位址會被隱藏,使網站和服務難以追蹤您的網上行為
-
安全資料傳輸:加密技術可確保您的資料保持機密性,特別是在公共 Wi-Fi 等未受保護的網絡環境中
-
存取受限內容:透過連線至不同地區的伺服器,您可以繞過地理限制與網絡審查
-
防監控保護:VPN 隧道可防止互聯網服務供應商(ISP)及其他實體監控您的網絡使用情況。
選擇合適的 VPN 協定
選擇合適的 VPN 協定,取決於您的具體需求:
若要獲得最高安全性:由於 OpenVPN 和 WireGuard 採用強大的加密標準,因此是極佳的選擇
關於速度與穩定性:WireGuard 提供高速連線,而 IKEv2/IPSec 則確保連線穩定性,特別是在行動網絡環境下
關於相容性:OpenVPN 廣泛支援各種平台與裝置
VPN 隧道與公共 Wi-Fi:一項關鍵的安全措施
公共 Wi-Fi 網絡(例如咖啡廳、機場和飯店裡的網絡)雖然方便,但往往缺乏完善的資安措施。這使得它們成為網絡犯罪分子眼中的首要目標,這些犯罪分子意圖截取敏感資料,例如登入憑證和個人資訊。在這些環境中使用 VPN 隧道,可將您的互聯網流量進行加密,使潛在的竊聽者無法讀取。此加密機制可確保,即使資料遭到攔截,仍能保持安全,且未經授權者無法存取。
企業環境中的 VPN 隧道:促進安全的遠端存取
在當今遠距工作日益普及的環境下,企業仰賴 VPN 隧道,為員工提供安全存取內部網絡的管道。透過建立 VPN 隧道,遠端工作者便能如同身處辦公室一般連線至公司資源,從而確保資料的機密性與完整性。此架設方案不僅能保護敏感的企業資訊免受外部威脅,還能確保符合 資料保護 法規。
新興技術與趨勢
VPN 技術領域正不斷演進,以因應新興的安全挑戰與用户需求。近期發展包括採用以簡潔與高效能著稱的 WireGuard 協定,以及將 VPN 功能整合至作業系統中,以提供無縫的用户體驗。此外,越來越多的人強調應在 VPN 架構中整合多因素驗證與零信任安全模型,以加強對抗複雜網絡威脅的防護能力。
使用 NymVPN 建立 VPN 隧道
雖然大多數 VPN 透過加密隧道為您的資料提供了一層安全防護,但由於您的資料集中儲存在他們的伺服器上,因此您必須對其抱持信任。 NymVPN 採用了一種獨特的隧道技術。使用 NymVPN 時,所有流量預設皆採用多跳傳輸:您的資料在連線至公開網絡之前,至少會經過兩台代理伺服器。這可確保您的流量,甚至您的元數據,都無法與您產生關聯。
為了保護您在這段多跳傳輸過程中所傳輸的資料,NymVPN 採用「隧道內隧道」加密技術。您的資料將經過多重加密,層層疊疊,如同洋葱一般。每一層都對應 Nym 網絡中的某台伺服器,可保護您的資料免受所有中介者的干擾,唯獨預定的收件者除外。
NymVPN 的「快速模式」同樣採用 AmneziaWG(WireGuard 協議的分支),以確保快速且高效的加密與解密機制,從而彌補去中心化路由所帶來的延遲問題。這能確保您在瀏覽和串流時享有流暢無縫的體驗,同時不會犧牲您的安全與隱私。