VPN 掩碼您的 IP 地址
VPN 保護的核心正在隱藏 你的 IP 地址 (Internet Protocol) 通過您的互聯網服務提供商(ISP)連接到網頁的唯一標識符。您的 IP 顯示有關您的某些詳細信息,如您的 ISP、設備類型和大致位置。
使用VPN,您的流量首先通過其服務器路由,用VPN替換您的個人IP。這可以幫助在網絡上連接時匿名您的流量。正如我們將看到的,僅靠單一的 IP 隱匿措施,並不足以讓您免受所有監控威脅的侵害,甚至包括駭客。
VPN 應該加密您的數據
VPN 保護始於您的流量離開您的設備前的 encryption。 VPN 隧道保護您設備與 VPN 服務器之間的數據,確保只有這些端點可以解密它。如果被截獲,數據仍然無法讀取。雖然像HTTPS 加密大多數網絡連接這樣的協議,但VPN 會增加額外的安全性。然而,元數據——例如連接時間、地點和聯繫人——仍然因加密而洩露出與第三方的通信模式。
瞭解更多關於尼姆指南的使用VPN加密協議的信息。
位置選擇
使用 VPN,您應該能夠選擇您的 VPN 服務器所在的位置(例如國家)。您的流量將在該位置獲得一個 IP 地址,從而使您似乎正在從那裡訪問網站。這有助於繞過檢查限制或只是查閲地理限制的內容,儘管效力取決於當地的限制。
先進的VPN功能
有些VPN包含能夠加強隱私和安全保護或定製VPN如何處理數據的額外功能。以下是一些重要的功能:
- 殺死開關:如果VPN 連接丟失,立即斷開您的互聯網,防止不受保護的曝光。
- Split-tunneling:允許用户通過VPN 路由特定流量,而排除其他活動,平衡安全和性能。
- DNS 洩漏保護:確保所有DNS 請求通過VPN的加密隧道而不是您的 ISP,防止意外數據洩漏。
- 多節點路由:通過多個服務器的路由流量、 混淆IP地址和其他元數據。注: 某些VPN服務提供“雙倍VPN”或雙節跳模式,但仍由一個實體控制。 讓這些選擇比其他真正分散的VPN選項更加私人化。
- 檢查抗性:修改數據和流量結構,以避免您的流量因使用已知的 VPN而成為目標和被阻止。
- 廣告攔截器: 攔截和阻止已知廣告與您的設備連接。
- 不可連接的付款:確保您對VPN 的使用無法與您的付款信息連接。
為什麼你甚至需要一個 VPN?
首先是什麼使用 VPN 的,誰需要一個?簡短答案:任何人在線保護隱私,或需要訪問某個特定地點可能被阻止的內容。
- 匿名瀏覽: 我們在線做什麼都是私人的。每輪都有當事方和系統跟蹤、收集和銷售我們的元數據。這些監控主體的範圍很廣,從網站、資料經紀商(他們會建立我們的個人檔案),到政府與情報機構,乃至於企圖進行財務攻擊的網絡犯罪分子。
- 私密通訊: 即使使用端到端加密 消息或電子郵件服務。 對話的元數據記錄可以顯示我們通信模式、聯繫人和地點的詳細説明。
- 訪問基於外國的內容: 互聯網上的內容正在變得越來越分裂。它訂閲的流媒體內容是否可用,或者關於世界上發生的事情的消息? 進入的能力在很大程度上取決於我們所在的國家以及那裡的政府是否阻止了什麼。
- 安全地進行交易: 網上金融資產、服務和交易仍然是網絡犯罪分子和黑客的主要目標。此外,加密貨幣本身並不真正是匿名的,可以通過元數據監視工具進行跟蹤。
- 超越新聞檢查: 全世界幾十億人生活在嚴格的新聞檢查限制之下,這限制了在線獲取基本信息。
VPN 能夠幫助滿足這些眾多的需求,但成功與否取決於VPN的類型。所以讓我們看看目前可用的東西。
VPN類型
VPN 建築有兩種普通類型:
- 傳統的(或集中的)VPNs
- 分散的 VPNs (dVPN)
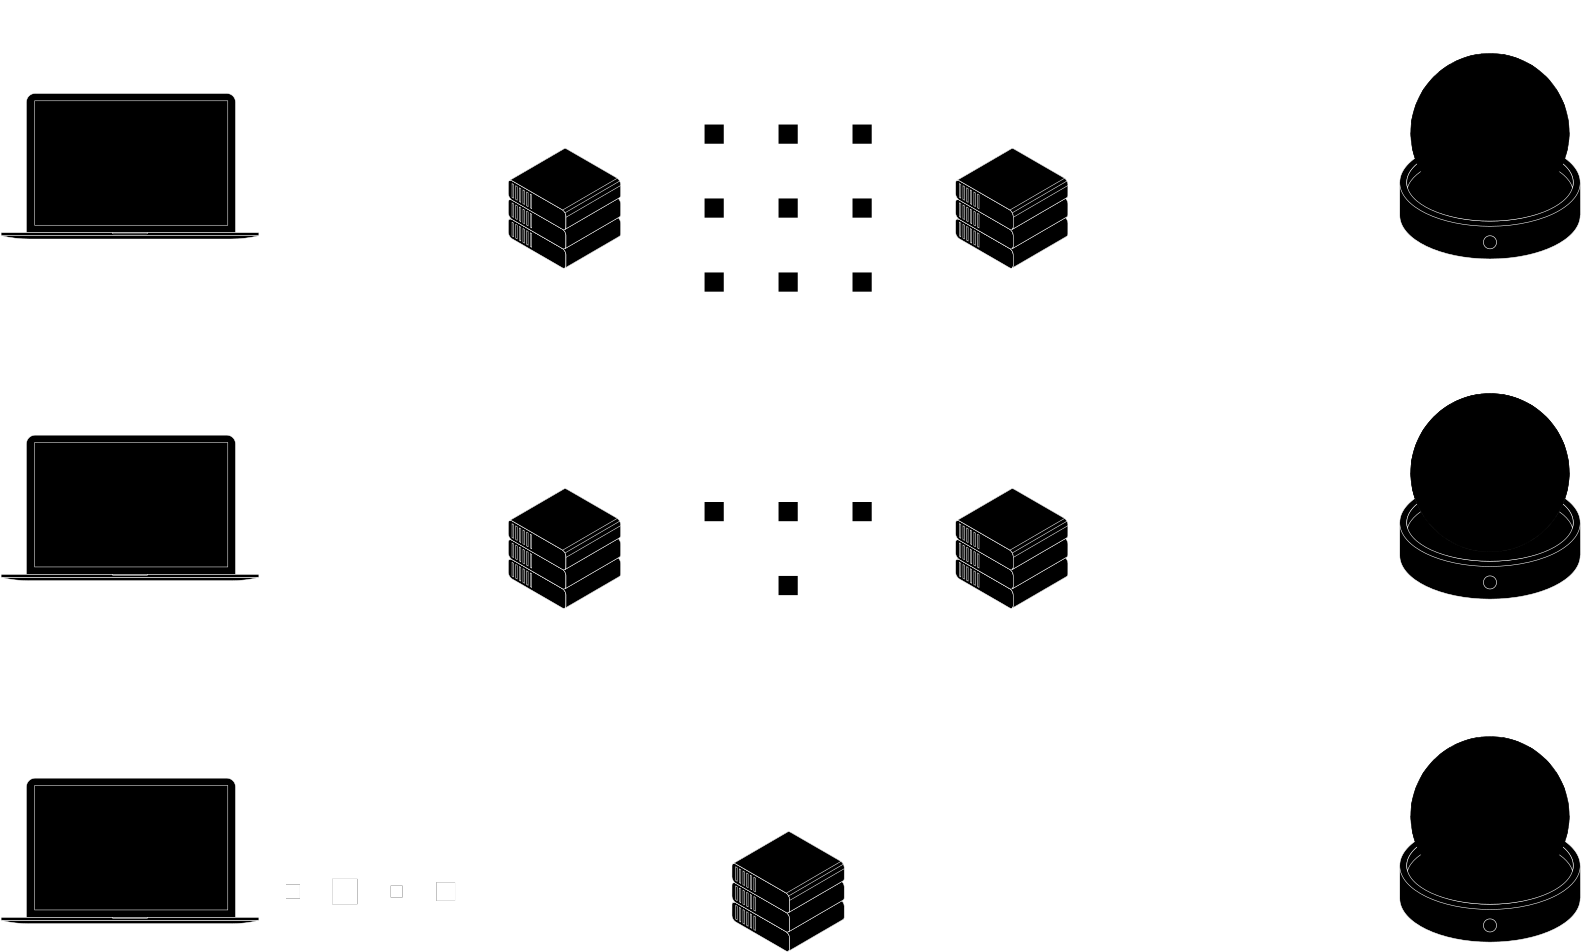
集中和分散的 VPNs之間的差異 是基於使用多少有形服務器來路由您的數據。 誰控制他們,以及如何在過境時處理數據。所以讓我們打破它。
中央化VPNs
大多數VPN使用中央基礎設施,意味著您的流量通過一個單獨的 VPN 服務器 傳輸,由一個提供商擁有或出租。因此,一個公司在一個地點處理您的所有流量,以掩蓋您的 IP 地址。這意味著您的在線活動可以由VPN公司自己記錄或記錄。如果在單一的服務器上有交通記錄,隱私就會因潛在的違規行為或政府的要求而受到威脅。
許多 VPN 聲稱採用「不留紀錄」政策,但具體細節各不相同。有些儲存了諸如IP地址之類的“業務記錄”,而另一些則與營銷夥伴分享某些數據。既然集中的 VPNs 可以訪問您的元數據,您的實際隱私將會轉到信任他們的政策。
分散的 VPNs (dVPN)
分散的VPN 技術已經發展起來,以消除這種所需的信任。 dVPN 應該使您的所有流量數據在結構上不可能在一個物理空間中登錄。
分散化需要至少2個獨立服務器來路由您的流量。真正的權力下放是由於缺乏任何中心的失敗或利用。如果一個服務器被損壞或惡意,只會顯示您的流量的部分圖片。隨著服務器數量的增加,編纂完整的流量記錄的多個服務器變得極為困難。
同樣值得學習硬件與軟件 VPNs瞭解設置類型如何能夠影響控制、隱私和可擴展性。
VPN 如何工作?
正如我們所看到的那樣,VPN結構有非常不同的類型,儘管絕大多數都是集中的。這對用户隱私有很大的影響。所以讓我們看看您的流量在通過這些不同的模型時會發生什麼情況。
傳統的 VPN 路由
使用傳統的 VPN 服務,您的流量應該先在您的設備上加密,然後才能隧道到唯一的 VPN 服務器。一旦安裝完畢,與您的流量相關聯的IP地址將被替換為VPN自己的公共IP地址, 並解密流量以顯示您的請求發送到哪裡。當您的流量到達最終目的地時,它似乎來自VPN 服務器。
但誰確切地看到了你的身份?在此單節點連接模式下,VPN 是您唯一的流量中介, 這樣他們就可以看到您的 IP 地址和誰或您要連接的IP。然而,收件人只能看到VPN的IP地址。這為您提供了一種簡單的 IP 保護形式,關係到公共網絡上的接收者。
dVPN 路由
使用 dVPN,您的交通路線通過至少兩個獨立的服務器。第一個是看到您的IP,而不是您的目的地,而第二個是看到您的目的地,但不是您的真正IP。不同於集中的 VPNs, dVPNs 確保沒有一個位置記錄您的全部流量。使用 NymVPN,隱私被包含在設計中。
VPN不做什麼
質素的 VPN在增加我們的 隱私和在線匿名性 時可以做很多事情, 但這些能力在很大程度上取決於VPN服務供應商及其網絡結構。此外,還有一些志願者網絡根本無法做到的事情,以及每個網絡所特有的脆弱性。
VPN 不能做什麼
- 保護您的設備100%: VPN可以做很多工作來保護您的過境數據免遭黑客襲擊。然而,他們首先無法保護您的設備不受損害。如果惡意軟件或間諜軟件已經在您的設備上,那麼任何VPN 加密和代理不能保證您的隱私和安全。
- 自己提供端到端加密: 您的流量只有在您初始連接加密時才會加密到端(例如通過HTTPS連接)。 VPN 隧道加密只能在您的設備和 VPN 服務器之間加密您的數據。一旦在服務器上,這個加密層將被刪除,顯示您的數據在公共網絡上發送的位置。不首先建立HTTPS 或 SSL/TLS 加密,您的數據將在VPN 服務器和目的地之間清晰、完全可辨認和可用。
什麼是傳統的 VPNs 不做
- **使流量記錄不可能:**中央化的 VPNs 可以保證他們不會保存流量日誌, 但由於他們的服務器能夠訪問我們在線做什麼的全部路線,這最終需要我們對它們的信任。像NymVPN 這樣的 dVPN無法用日誌網絡設計解決這個問題。
- 保護您的元數據: Metadata是關於信息的信息,例如您的IP地址、何時和何處發送數據,以及向誰發送數據。此元數據不受中央的 VPN 加密協議保護:它從它中洩漏。
- 保證不發生數據違約: 沒有任何安全系統是絕對虛假的,數據服務器當然也不例外。 VPN 服務器是網絡攻擊的一個常見和成功的目標,因為它們有可能在一個地點包含數百萬用户的信息。因此,VPN 服務提供商保存記錄的任何數據都可能被洩露。
- 確保不進行監視: 大赦國際的監視系統能夠通過終端到終端的相關襲擊和交通分析對VPN網絡進行監視,從而跟蹤用户的活動和模式。這使得自願終止妊娠網絡的集中保護很差。
9. 防衞不受政府幹預。據悉,各國政府和執法機構要求提供VPN用户的交通和訂閲記錄。如果VPN服務處位於政府監督請求的法律理由範圍之內, 這樣,就可以依法迫使他們披露任何記錄。