分享
權力下放 是控制、決策的過程或結構。 在多個獨立行為者之間分發數據,而不是由一個單一的中央當局保管。在數字系統中,權力下放的目的是消除單一的控制點或失靈點,使網絡能夠更加自主和安全地運作。它與集中模型形成鮮明對比,即一個組織或服務器管理整個系統。
權力下放的運作方式
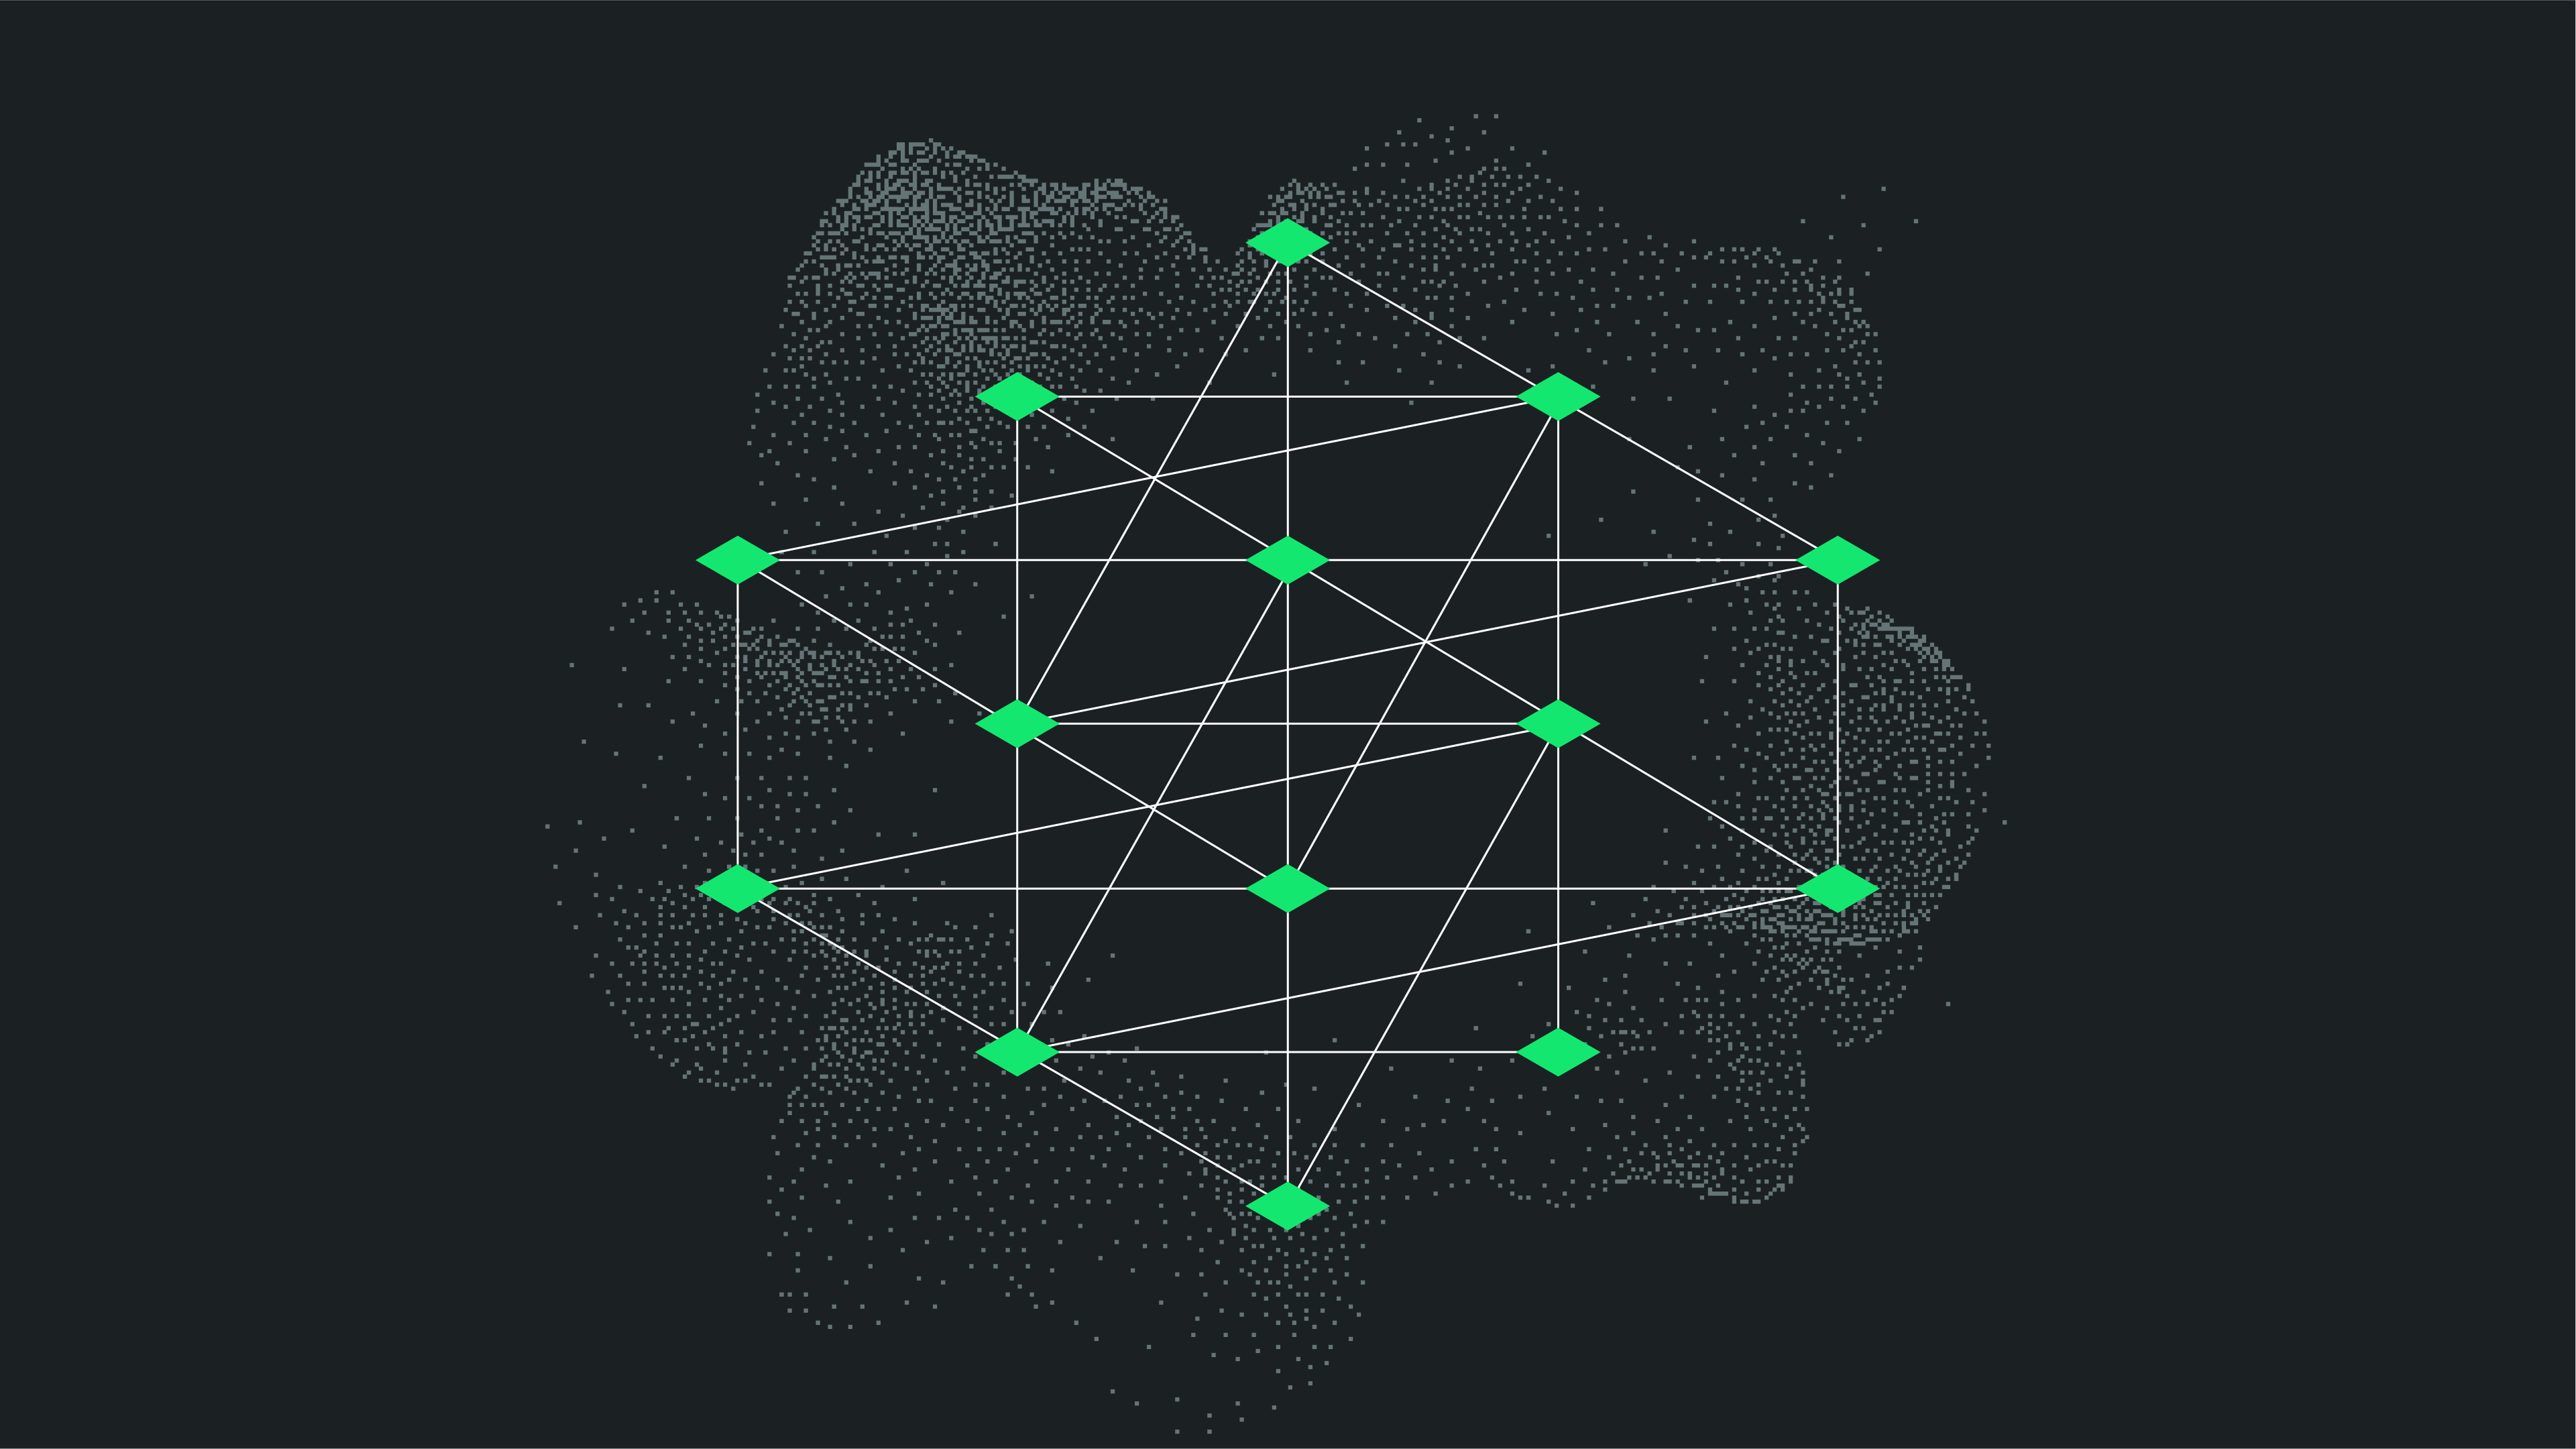
在一個分散的網絡中,沒有一個單一的實體能夠完全控制。相反,權限分散於多個節點 - 可以是計算機、服務器或參與者。每個節點獨立核實和處理其他節點的信息。這通常是通過依賴協商一致機制的協議來實現的,比如區塊鏈系統中的 證明工作或證明利益相關者。 (b) 與會者商定共同的數據狀態而不需要中央協調員。
使用 點對點(p2p) 網絡,比如很多人將使用 torrenting。通過一個p2p網絡,許多不相關的人直接交互——例如: 高效率地共享大型文件-不依賴中央服務器。每個節點都可以獨立運作,平等地促進網絡的運作。
但這種分散化模式也有很大好處:如果一個節點失敗, 系統繼續運行,沒有中斷,因為還有許多其他節點從事同樣的工作。
權力下放的主要特點
- Redundancy: 分散化系統是用多個節點構建的,這些節點執行相同或類似的功能。這確保了即使網絡的某些部分脱機,該系統也能繼續運作。
- 故障容忍: 沒有任何一個失敗點,使得系統更能適應攻擊、技術問題或檢查。
- 透明度: 在許多分散管理的制度中,決策規則和行動是公開可見和可核查的。
- 自治: 個人用户或節點可以獨立運作,無需中央當局的許可。
為什麼權力下放今天是重要的
權力下放不僅僅是一種技術設計:它是新形式的數字自由和安全的基礎。在中央系統中,公司或政府可以單方面修改規則,限制查閲,或收集和利用用户數據。這就造成了監視、檢查和濫用權力的風險。
另一方面,分散的系統通過設計消除了這些風險。由於沒有任何一方控制網絡,任何實體都更難以間諜、檢查或操縱用户。這使個人能夠保持對自己信息和通信的控制,支持建立一個更加私密和公平的互聯網。
信息傳遞應用:中央集權與權力下放的實例
為了説明實踐中的分散化情況,請考慮消息發送應用是如何處理您的數據的:
WhatsApp:集成消息
所有 WhatsApp消息都是通過Facebook服務器路由的。即使您的消息是加密的,諸如您與誰交談、何時和多長時間可以為Facebook和潛在的政府當局所看到。
Matrix + 元素: 去中心化消息
- 矩陣 是分散通信的開放標準。任何人都可以託管自己的服務器(稱為“主頁人”),並在其他服務器上與用户保持聯繫。
- Element 是一個通用的應用程序連接到矩陣網絡。
- Session 是一款基於類似混網(mixnet)與洋葱路由(onion routing)方案的新型去中心化通訊應用程式。
與WhatsApp不同,由於這些分散的信使,沒有一個公司擁有或控制系統。會話在獨立服務器之間聯合進行,用户保留對其數據存儲地點的控制。
Nym的裁定:中央化與分散化應用
在任何集中模式中,一家公司擁有權力。在 分散模型,授權已分配 — 您的隱私和訪問權限不依賴於一個平台。
只要有可能,Nym建議儘可能使用分散化平台發送消息,以保護您的隱私免受第三方監視。
為了確保來自您裝置的所有流量都能受到同一套去中心化基礎架構的保護,建議您考慮使用像 NymVPN 這樣的去中心化 VPN(dVPN)。
分散技術的應用
加密貨幣
諸如比特幣和以太幣之類的加密貨幣在數以千計的參與者中分配分類賬控制,從而消除了對中央銀行或付款處理者的需求。
分散化信息平台
正如我們在上文所看到的那樣,象Matrix這樣的信使允許人們在不依賴單一服務提供商的情況下進行溝通。
注意,即使是Nym 信任信使也會設置端到端加密的金標準,例如 Signal, 即使它們非常值得信賴,也不保存您流量的元數據日誌,它們仍然是集中的。
分散的 VPNS (dVPN)
傳統的 VPNs 建立在中央基礎設施上:單個、封閉源、專有服務器,作為您在網絡上的代理處理您的所有流量。這有嚴重的安全風險:VPN 公司可以在網絡上看到您的 IP地址 和您的目的地。這意味著VPN 公司不能直接通過您在線做的一切來告訴您的身份。
dVPN是建立在不同的模型上的,以增強人們的隱私和不可連接性。通過一個真正的分散的 VPN,沒有中間節點可以將您的 IP 連接到您的目的地。 而且不應有任何失靈的中心點,因為記錄可以洩漏或披露。
Nym 的雜訊生成mixnet
分發的文件存儲
IPFS & Filecoin 允許用户存儲和從友點網絡中檢索文件,而不是集中雲提供者。
聯邦社會網絡
Mastodon允許每個服務器獨立運行,同時仍然與更廣泛的網絡進行交互。
權力下放制度的取捨和侷限性
權力下放雖然提供了強大的安全和隱私方面的優勢,但也帶來了一些挑戰:
-
性能: 沒有中央協調,分散的網絡可能較慢或較複雜。對於投遞器等潛伏耐用的應用,這個性能問題可能不會引起注意,並且對更高程度的保護來説完全值得權衡。
-
施政: 更新或發展議定書需要達成共識,這可能難以實現。
-
零碎化: 沒有明確的領導,網絡可能會分裂或分叉到互不相容的系統。
-
用户責任: 用户可能有更多的控制,但也可能有更多的責任 — 例如管理私鑰或選擇可靠的服務器。
權力下放和隱私
權力下放是建立一個更加私營和監測性更強的因特網的關鍵。在中央結構中,政府或公司可以監測、限制用户數據或將其貨幣化。分散的系統通過消除中央控制點來減少或消除這些風險。
對於矩陣和分散的信息應用程序,您的對話和元數據可以保留在您控制或信任的服務器上。聯邦意味著,即使一個服務器檢查服務器的內容或關閉,用户也可以遷移或通過其他服務器進行溝通。這符合更廣泛的隱私原則:限制監視。 賦予個人選擇權並減少某一特定代理人對網絡的權力集中。
權力下放:常見問題
權力下放可以是有形的(分佈式節點)、施政(通過DAO進行社區投票)和沒有許可。 Nym 將所有三個組合起來——任何人都可以對協議升級進行混合節點或投票——減少單點控制。
冗餘可確保如果某些節點離線,即使在網絡故障的情況下,也能夠通過其他節點進行流量傳送而不受干擾。
權力下放增加了復原力和透明度,但與中央集權設置相比,可能帶來協調方面的挑戰、潛伏性和治理方面的複雜性。
Nym維持開源代碼、公開審計的部署以及在鏈上的信譽積分和搭配模型——確保節點身份、行為和協議管理都是可見和可核查的。
Nym使用每小時重新排序混合節點層和點標加權積分,以避免路由功率集中,並保持分佈式節點配置。

關於作者
佩德羅·西登斯特里克
社區撰稿人
凱西·福特。博士學位
技術審閲員