

Apa itu kebijakan tanpa pencatatan (no logs) pada VPN?
Memahami prinsip dasar perlindungan privasi, serta batas-batasnya


Bagikan
Banyak Jaringan Pribadi Virtual (VPN) yang mengklaim menerapkan kebijakan “tanpa log” atau “nol log” untuk meyakinkan pengguna bahwa saat mereka menggunakan aplikasi tersebut, riwayat lalu lintas mereka tidak akan terekam. Jika Anda sedang mencari layanan VPN pribadi di pasaran, ini jelas merupakan fitur penting yang harus Anda perhatikan. Ketiadaan hal tersebut bisa menjadi risiko besar.
Namun, kebijakan tanpa pencatatan juga menandakan adanya masalah yang lebih mendalam terkait VPN tradisional. Sebagai infrastruktur terpusat, mereka sepenuhnya mampu menyimpan catatan metadata lengkap mengenai siapa yang terhubung dengan siapa atau apa secara daring melalui server mereka. Jadi, klaim mereka bahwa mereka tidak melakukannya pada akhirnya hanyalah janji untuk melindungi privasi dan data kita, dan janji-janji tersebut menuntut kepercayaan dari para pengguna. Namun, kepercayaan terhadap layanan web sama sekali bukanlah jaminan privasi.
NymVPN sangat berbeda: Kebijakan tanpa log Nym bukanlah sekadar janji, melainkan desain arsitektur jaringan yang menjamin privasi Anda. Nym tidak dapat menyimpan catatan lengkap mengenai lalu lintas pengguna karena catatan tersebut tidak dapat disimpan baik oleh Nym maupun oleh server-server independen yang mengarahkan lalu lintas pengguna. Desentralisasi jaringan menghilangkan unsur kepercayaan dari persamaan.
Namun, agar Anda dapat memahami mengapa hal ini merupakan kemajuan yang signifikan bagi privasi daring, artikel ini akan menjelaskan apa yang dimaksud dengan “log” saat menggunakan VPN, mengapa kebijakan privasi VPN konvensional tidak memadai, dan bagaimana NymVPN menawarkan solusi yang lebih baik.
Apa itu catatan lalu lintas?
Saat menggunakan VPN, seluruh lalu lintas data Anda akan dialihkan melalui server milik penyedia layanan VPN tersebut. Biasanya, ini berupa satu server yang dimiliki atau disewa oleh perusahaan VPN itu sendiri. Ini berfungsi sebagai proxy Anda untuk terhubung ke internet umum. Jadi, ketika komunikasi atau permintaan Anda sampai di suatu situs web, hal itu akan tampak seolah-olah berasal dari VPN, bukan dari perangkat pribadi Anda.
Jika layanan proxy VPN tersebut bersifat terpusat, maka seluruh data Anda berpotensi berada di tangan perusahaan VPN itu sendiri karena data tersebut melewati server mereka. Namun, apa saja yang bisa dan tidak bisa mereka lihat mengenai lalu lintas situs Anda? Di sinilah janji “tanpa log” mulai berperan.
Jenis-jenis lalu lintas
Ada tiga jenis lalu lintas web yang perlu diperhatikan di sini:
-
Lalu lintas teks biasa: Ini adalah data mentah dari aktivitas yang Anda lakukan saat online. Bisa berupa email, film yang ditayangkan secara streaming, atau apa pun yang dikirim dan diterima melalui internet. Jika tidak dilindungi, pihak eksternal mana pun berpotensi melihat isinya jika data tersebut disadap atau ditangani.
-
Lalu lintas terenkripsi secara default: Untungnya, sebagian besar lalu lintas daring kami dienkripsi secara default oleh layanan web yang kami akses. Hal ini sering terjadi pada protokol seperti HTTPS atau SSL/TLS. Jadi, bahkan sebelum lalu lintas data Anda meninggalkan perangkat Anda, data tersebut sudah dilindungi oleh lapisan enkripsi yang melindungi konten Anda, bahkan dari VPN sekalipun.
-
Lalu lintas yang dienkripsi melalui VPN: Sebuah VPN seharusnya terlebih dahulu mengenkripsi data Anda di perangkat Anda sebelum data tersebut dikirim ke luar. Terowongan terenkripsi VPN ini akan menjadi tambahan dari (2) enkripsi bawaan apa pun yang diterapkan oleh koneksi internet Anda. Dalam kebanyakan kasus, data teks biasa Anda akan memiliki dua lapisan enkripsi saat terhubung ke VPN.
Lalu lintas apa saja yang dapat dilihat oleh VPN?
Selama VPN diaktifkan, VPN tersebut akan bertindak sebagai proxy untuk seluruh lalu lintas web yang masuk dan keluar dari perangkat Anda.* Artinya, VPN tersebut akan “melihat” atau menangani seluruh lalu lintas Anda. Tapi, jenis lalu lintas apa saja yang dapat diakses olehnya?
Dengan asumsi bahwa (2) enkripsi bawaan telah diterapkan saat menggunakan VPN, maka VPN tersebut tidak akan pernah memiliki akses ke (1) teks biasa Anda, atau isi lalu lintas data Anda. Sebaliknya, sistem ini akan menangani (2) lalu lintas terenkripsi default Anda saat online.
Catatan Teknis: Di server mereka, layanan VPN mendekripsi lapisan (3) enkripsi VPN yang telah mereka buat agar dapat mengetahui ke mana data Anda harus dikirim di internet umum. Namun, jika (2) enkripsi bawaan telah diaktifkan, konten Anda tetap akan terlindungi dari VPN itu sendiri.
Jadi, praktik pencatatan data—yang mungkin atau mungkin tidak menjadi komitmen publik dari penyedia VPN—sebenarnya tidak seharusnya menyangkut catatan apa pun mengenai isi data Anda, kecuali dalam kasus yang sangat jarang di mana (2) enkripsi bawaan tidak diterapkan. Sebaliknya, praktik pencatatan berkaitan dengan catatan metadata lalu lintas terenkripsi Anda.
- Pengecualian untuk hal ini adalah jika Anda telah mengonfigurasi split tunneling melalui VPN untuk memasukkan atau mengecualikan lalu lintas tertentu.
Pencatatan metadata
Bahkan ketika isi lalu lintas data Anda dienkripsi, masih ada banyak data mengenai lalu lintas tersebut yang dapat dikumpulkan untuk melacak aktivitas Anda. Ini disebut metadata. Metadata mencakup informasi seperti:
- Alamat IP asal dan tujuan
- Tanda waktu
- Ukuran paket data
- Jenis-jenis enkripsi
- Frekuensi dan durasi koneksi
Tak satu pun dari informasi ini yang dienkripsi: informasi tersebut “bocor” dari enkripsi, sebagai data tentang data terenkripsi.

Ketika metadata dikumpulkan, terutama dalam jangka waktu yang lama untuk pengguna tertentu, hal itu dapat mengungkap banyak informasi yang sangat pribadi:
-
Riwayat koneksi: Jika menggunakan VPN, penyedia layanan VPN dapat mengakses baik alamat IP pribadi Anda maupun alamat IP tujuan Anda di internet. Informasi ini akan menunjukkan kapan, dengan siapa, berapa lama, dan seberapa sering Anda menjalin hubungan. Bayangkan hal ini sebagai cara untuk mengetahui dengan siapa Anda menjalin hubungan yang serius, bukan sekadar hubungan yang sembarangan, dalam hidup Anda.
-
Kebiasaan menjelajah: Catatan koneksi jangka panjang dapat menunjukkan tren dalam kebiasaan menjelajah Anda, sehingga memberikan gambaran terperinci mengenai kebiasaan, keinginan, dan bahkan kecenderungan politik Anda. Jika digabungkan, data tersebut dapat mengungkap hal-hal yang mungkin bahkan tidak Anda sadari sendiri, yang bisa dimanfaatkan oleh para pengiklan atau penipu.
-
Informasi pribadi yang rentan disalahgunakan: Analisis catatan lalu lintas juga dapat mengungkap informasi yang sangat pribadi, yang berpotensi disalahgunakan jika jatuh ke tangan yang salah. Misalnya, jika catatan metadata menunjukkan adanya koneksi yang sering dilakukan ke fasilitas medis atau rehabilitasi secara daring, dapat disimpulkan bahwa Anda atau salah satu anggota keluarga Anda memiliki kondisi medis, misalnya sedang menjalani perawatan untuk mengatasi kecanduan. Jika bocor ke tangan yang salah, informasi ini dapat dimanfaatkan untuk menargetkan atau mengeksploitasi Anda.
Ini hanyalah daftar singkat. Namun, hal ini seharusnya menunjukkan bahwa metadata—yang jarang kita perhatikan—merupakan celah yang mengancam privasi kita, seiring dengan semakin banyaknya aspek kehidupan kita yang dimudahkan oleh internet.
Catatan: Alamat IP Anda sendiri — yang dapat diakses secara langsung oleh layanan web, penyedia layanan internet (ISP), atau VPN konvensional — tidak secara otomatis mengungkapkan informasi mengenai nama dan alamat Anda. Namun, bila digabungkan dengan informasi dari Penyedia Layanan Internet (ISP) Anda, hubungan antara alamat IP dan informasi pribadi Anda tidak sulit untuk diidentifikasi dalam konteks pengawasan tingkat lanjut.
Mengapa VPN tidak boleh menyimpan catatan aktivitas
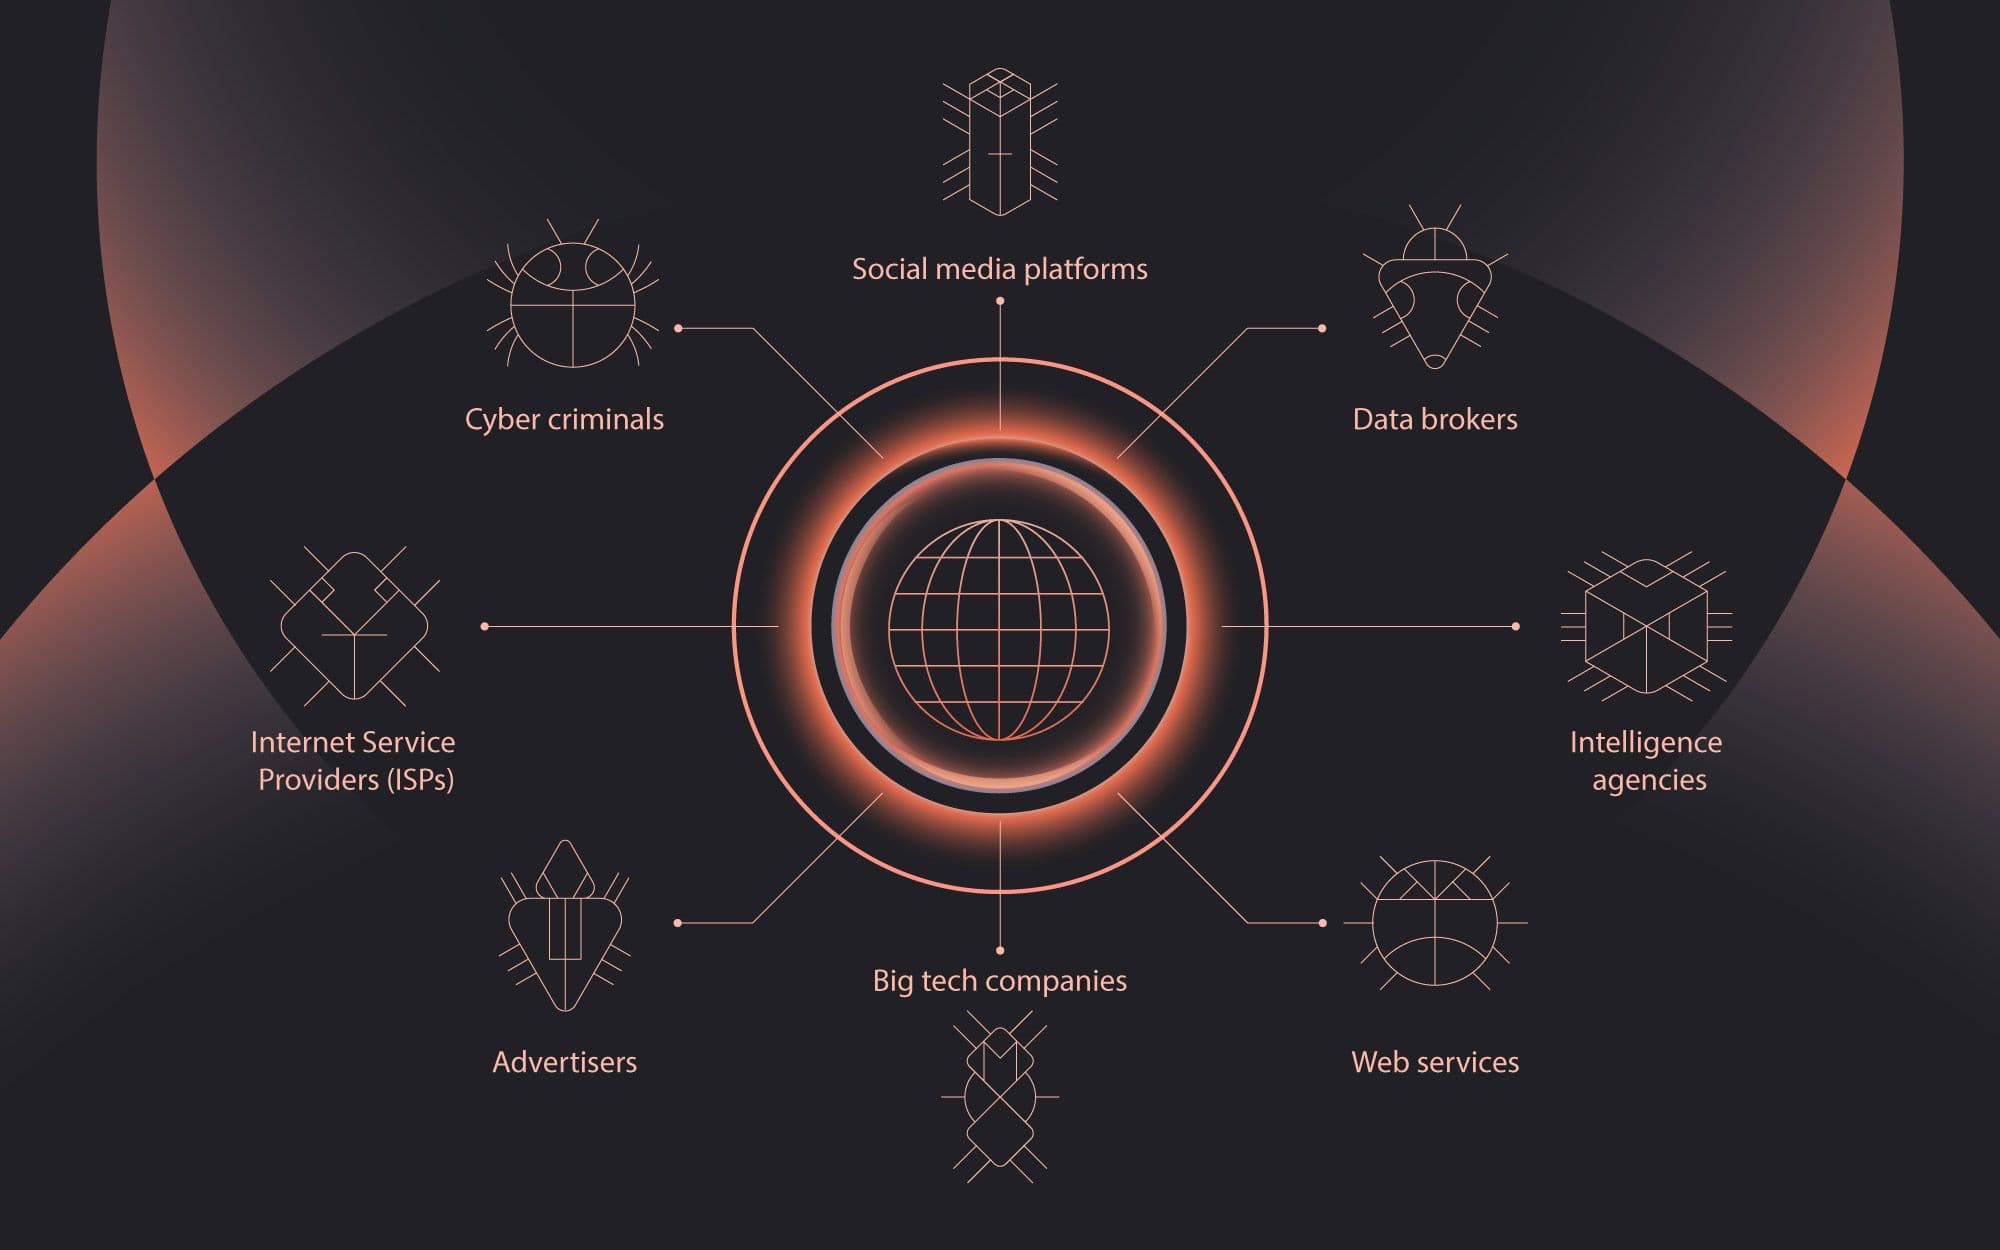
Catatan metadata bisa mengungkap banyak hal, jadi jika sebuah layanan VPN menyimpannya, maka data pribadi ratusan juta pengguna VPN tersebut rentan terhadap kebocoran. Tapi kepada apa atau siapa?
-
Kebocoran data: Serangan siber sering kali menargetkan server terpusat yang menyimpan data pengguna dalam jumlah besar, termasuk catatan keuangan, akun, dan metadata. Semua data ini telah menjadi komoditas berharga dalam ekonomi pengawasan yang terus berkembang dan dunia gelap kejahatan siber. Server VPN dapat menjadi sasaran empuk jika data disimpan secara terpusat atau dicatat di sana.
-
Penjualan metadata: Banyak perusahaan VPN yang tidak dapat dipercaya, terutama ratusan layanan VPN “gratis” yang tersedia, memperoleh penghasilan dengan secara sengaja mengumpulkan dan menjual catatan metadata penggunanya kepada pialang data.
-
Pengawasan pemerintah: Dengan adanya catatan metadata, pemerintah atau pihak penegak hukum dapat memerintahkan penyedia layanan VPN untuk menyerahkan catatan lalu lintas data para pengguna. Meskipun terkadang memang ada alasan yang dapat dibenarkan untuk meminta catatan semacam itu (misalnya, untuk mencegah terjadinya kejahatan kekerasan), proses yang sama dapat dengan mudah menjadi bentuk penyalahgunaan wewenang oleh pemerintah atau lembaga hukum. Dan bagi masyarakat di seluruh dunia, hal ini dilakukan oleh pemerintah-pemerintah otoriter untuk memberlakukan sensor, menghalangi akses terhadap informasi, serta menargetkan musuh-musuh politik.
Risiko penggunaan VPN tepercaya
Mengingat ancaman global terhadap data pribadi kita di dunia maya ini, memahami bagaimana layanan privasi seperti VPN mengelola data kita merupakan pertanyaan penting yang perlu kita ajukan. Sekali lagi, perusahaan VPN tradisional hanya menawarkan kebijakan tanpa pencatatan karena mereka memang memiliki akses ke metadata lalu lintas kita dan dapat menyimpan catatannya.
Ada banyak risiko yang perlu diperhatikan:
-
Meskipun sebuah VPN memiliki kebijakan tanpa pencatatan, banyak di antaranya tetap menyimpan “catatan minimal” untuk keperluan operasional, seperti memastikan konektivitas jaringan dan evaluasi kinerja. Atau, syarat dan ketentuan mereka mungkin menyebutkan bahwa mereka hanya menyimpan “catatan tertentu” untuk keperluan seperti berbagi data dengan “mitra” afiliasi (istilah samar untuk menjual data kepada pemasar).
-
Berbagai kasus kebocoran data yang terjadi selama bertahun-tahun telah mengungkap data langganan, akun, serta catatan lalu lintas dari jutaan pengguna VPN. Data seperti ini hanya bisa bocor jika memang disimpan sejak awal.
-
Layanan VPN gratis yang mengklaim menjamin privasi sebenarnya merupakan taruhan yang jauh lebih berisiko; seringkali layanan tersebut tak lebih dari sekadar mesin pengumpul metadata yang menjual informasi pribadi kita kepada pengiklan atau perantara data.
-
Dan tentu saja ada layanan VPN yang mengklaim tidak menyimpan catatan lalu lintas, namun ternyata mematuhi panggilan pengadilan dari pemerintah terkait data pengguna.
Kenyataan yang menyedihkan adalah bahwa ratusan juta orang yang menginginkan privasi sedang ditipu, dan terkadang pihak yang mengaku sebagai pelindung justru adalah pelakunya. Kepercayaan saja tidaklah cukup dalam hal privasi kita di dunia maya.
VPN yang mengatasi masalah kepercayaan
Banyak penyedia VPN memang menyadari masalah kepercayaan ini dan sedang mengambil langkah-langkah tambahan untuk mengatasinya demi kepentingan para penggunanya. Hal ini membutuhkan langkah-langkah konkret yang melampaui tingkat kepercayaan yang dituntut oleh kebijakan tanpa pencatatan.
-
Server berbasis RAM saja. Beberapa layanan VPN telah mengalihkan server mereka agar beroperasi menggunakan Random Access Memory (RAM). Ini berarti bahwa setiap kali server dimatikan, atau dijadwalkan untuk dimatikan, semua data (termasuk catatan lalu lintas klien) akan dihapus secara permanen.
-
Audit eksternal. Pilihan lain bagi penyedia VPN adalah menyerahkan server dan jaringan mereka untuk menjalani audit keamanan eksternal, yang juga dapat memverifikasi komitmen mereka untuk tidak menyimpan log.
Kebijakan tanpa pencatatan memang merupakan langkah pasti ke arah yang benar, tetapi kebijakan tersebut perlu dibarengi dengan jaminan konkret kepada pengguna bahwa privasi mereka bukan sekadar janji belaka.
Namun, ada solusi yang bahkan lebih radikal untuk masalah kepercayaan ini: membuat catatan lalu lintas menjadi usang melalui desain jaringan yang inovatif dan terdesentralisasi. Dengan NymVPN, rasa percaya dan ketidakpastian semacam ini tidak perlu lagi terjadi.
Kebijakan Tanpa Catatan Log dari Nym
Nym memiliki jenis kebijakan tanpa log yang berbeda, yang hanya sedikit layanan VPN lain yang dapat menawarkannya: dengan NymVPN, pencatatan lalu lintas secara lengkap tidak mungkin dilakukan karena memang dirancang demikian. Hal ini disebabkan oleh cara kerja jaringan Nym yang secara arsitektural bersifat terdesentralisasi.
Singkatnya: tidak ada satu titik pun dalam jaringan Nym di mana log dapat menghubungkan sumber dan tujuan lalu lintas Anda. Dengan NymVPN, Anda tetap tidak dapat dihubungkan dengan lalu lintas data Anda.
Pelajari lebih lanjut tentang bagaimana jaringan Nym memastikan kebijakan tanpa pencatatan (no-logs) sebagai pengaturan default, dan simak sesi Tanya Jawab (Q&A) Nym di Trust Center.
Atau pelajari lebih dalam di sini tentang bagaimana mixnet Nym menghadirkan VPN paling privat di dunia.
Sambil membaca, daftarkan diri Anda hari ini untuk mencobanya secara gratis!
Kebijakan Tanpa Catatan VPN: Pertanyaan yang Sering Diajukan
Kebijakan tanpa pencatatan berarti penyedia VPN tidak menyimpan catatan aktivitas seperti riwayat penelusuran, alamat IP, atau cap waktu koneksi. Namun, beberapa penyedia layanan masih menyimpan metadata — yang dapat mengungkap identitas Anda atau waktu Anda terhubung. Kebijakan tanpa pencatatan hanyalah sebuah janji, bukan jaminan.
Carilah audit independen, kode sumber terbuka, dan laporan privasi yang transparan. "VPN terdesentralisasi seperti NymVPN memiliki keunggulan lebih jauh"—mereka dirancang sedemikian rupa sehingga tidak ada entitas pusat yang dapat mencatat atau bahkan mengakses data koneksi pengguna sejak awal.
Banyak layanan VPN terpusat mencatat data dalam jumlah terbatas untuk keperluan pemecahan masalah atau kepatuhan. Hal ini menimbulkan potensi kerentanan. Hanya sistem terdesentralisasi seperti NymVPN yang benar-benar menghilangkan kemampuan teknis untuk mencatat data, bukan sekadar janji untuk tidak melakukannya.
mixnet NymVPN mengacak dan mengenkripsi lalu lintas data melalui sejumlah node independen. Proses ini menghapus metadata yang dapat mengidentifikasi, sehingga memastikan tidak ada satu node atau operator pun yang dapat melacak siapa yang mengirim atau menerima koneksi tertentu.
Tentang para penulis
Casey Ford, Ph.D.
Pimpinan Bidang KomunikasiAnia M. Piotrowska, Ph.D.
Peninjau teknisDaftar Isi
Baca Terus...

Jaringan zero-knowledge Nym: Tidak perlu janji tanpa pencatatan
Mengubah kebijakan “tanpa pencatatan” VPN menjadi desain jaringan dan jaminan
Nym bukan sekadar VPN
Aplikasi pertama yang melindungi Anda dari pengawasan berbasis AI berkat mixnet yang menghasilkan kebisingan

Apa itu VPN (Jaringan Pribadi Virtual)?
Panduan mengenai alat privasi populer yang tersedia dalam bentuk terpusat dan terdesentralisasi