

ما هي شبكة الخلط (mixnet)؟ خصوصية لا مثيل لها على الإنترنت مع VPN
تعرف على كيفية عمل شبكة الخلط (mixnet) وكيف يمكنها أن تدعم شبكة VPN الأكثر خصوصية في العالم

مشاركة
ما يقرب من ثلث سكان العالم يستخدمون بالفعل الشبكات الخاصة الافتراضية (VPN). هذا سوق ضخم. ومع ذلك، قد لا يدرك العديد من المستخدمين أن غالبية شبكات VPN المتوفرة في السوق لا يمكنها ضمان خصوصيتنا على الإنترنت. في الواقع، قد يصل الأمر في بعض الأحيان إلى حد تقويضها بشكل فعال.
حتى وقت قريب، كانت شبكات VPN التقليدية مركزية وخدمات بروكسي أحادية القفزة. من أجل إخفاء حركة مرور العملاء، تقوم شبكة VPN بإعادة توجيه بيانات المستخدمين عبر خادمها الخاص، واستبدال عناوين IP الخاصة بالمستخدمين بعناوين IP الخاصة بشبكة VPN. وهنا تكمن المشكلة: من المرجح أن يتم تخزين سجلات البيانات الوصفية لحركة مرور المستخدمين على هذه الخوادم القابلة للاستهداف. طالما أن بياناتنا مركزية، فإنها معرضة لخطر اختراق البيانات والهجمات الإلكترونية والمراقبة الحكومية، وكلها أمور قد تكشف عن سجلات أنشطتنا على الإنترنت.
دخول تقنية شبكات الخلط.
ولكن ما هي شبكة الخلط (mixnet)؟
من المحتمل أن تكون كلمة mixnet، وهي اختصار لـ “mix network”، مصطلحًا جديدًا بالنسبة لمعظم مستخدمي شبكات VPN. ولكنه يعالج هذا الخطر الحاسم من خلال توفير بنية توجيه بديلة تعمل خلف الكواليس لخدمة VPN. بدلاً من توجيه حركة مرور المستخدمين عبر خادم مركزي، يتم خلط بيانات المستخدمين المشفرة مع حركة مرور أخرى أثناء إرسالها عبر عدة خوادم متتالية، أو عقد، قبل وصولها إلى وجهتها النهائية. مع شبكة الخلط، لا توجد نقطة فشل واحدة لكشف البيانات الوصفية فحسب، بل إن تحليل حركة المرور يصبح أيضًا محدودًا بشكل ملحوظ.
في الواقع، استمر البحث في تقنية شبكات الخلط منذ سبعينيات القرن الماضي، بدءًا من الأعمال الأكاديمية التي قام بها ديفيد تشوم. ولكن لم يتم تطبيقه عمليًا وتجاريًا إلا مؤخرًا. مع تزايد المراقبة المدعومة بالذكاء الاصطناعي، والتحليل المنهجي لبياناتنا الوصفية وأنماطنا على الإنترنت، أصبح وجود شبكة VPN مبنية على تقنية mixnet أمراً ملحاً أكثر من أي وقت مضى.
لحسن الحظ، فإن NymVPN الجديد هو أول شبكة VPN متاحة تجاريًا تعمل على مثل هذه الشبكة المختلطة. قبل تفصيل ميزات الخصوصية المبتكرة في NymVPN، سنتناول المشكلة التي يشكلها تسرب البيانات الوصفية للخصوصية وكيف تعمل شبكة الخلط (mixnet) لحلها.
اقرأ هذا المقال لمعرفة المزيد عن الاختلافات بين شبكات VPN المركزية واللامركزية.
البيانات الوصفية: تسرب خصوصية VPN
شبكات VPN هي أدوات خصوصية رقمية، لكن معظمها لا يستطيع في الواقع ضمان أن تظل أنشطتنا على الإنترنت سرية. جزء من المشكلة يتعلق بالبنية: فهم ببساطة يوجهون حركة المرور الخاصة بك عبر خوادمهم، لكنهم لا يوفرون أي حماية لأنماط اتصالاتك. نظرًا لأن الاتصالات عبر الإنترنت عادةً ما يتم تشفيرها مرتين – مرة بواسطة خدمة الويب HTTPS ومرة أخرى بين أجهزتنا وخادم VPN – فما الذي سيتم الكشف عنه بالضبط؟
البيانات الوصفية: المشكلة الصارخة التي تتصدر صراعات الخصوصية على الإنترنت.
إذن، ما هي البيانات الوصفية بالضبط؟ وهذا يعني حرفياً بيانات عن البيانات. قد يشمل ذلك الطوابع الزمنية (وقت اتصالك بشيء ما عبر الإنترنت)، والتكرار (عدد مرات إجراء الاتصال)، والمدة (طول مدة الاتصال)، وأحجام الرسائل (كمية البيانات التي تم إرسالها). وبدون أن يكون محتوى ما قمت به أو قلته عبر الإنترنت مرئيًا في حد ذاته، قد يبدو كل هذا بمثابة مجموعة من التفاصيل الكمية غير ذات الصلة. لسوء الحظ، فإن العكس هو الصحيح: فقد يكشف ذلك في الواقع عنك أكثر مما قد يكشفه المحتوى نفسه.
ما هي البيانات الوصفية؟
البيانات الوصفية يمكن تجميعها واستخدامها في تحليل حركة المرور لتتبع رسالة من النقطة A إلى النقطة B، ومعرفة من يتحدث إلى من، وأين يتم إرسال المعاملات، وما هي المواقع الإلكترونية التي يتم زيارتها، أو ما هي المقالة التي يتم قراءتها. عنوان IP الخاص بك هو في حد ذاته جزء من البيانات الوصفية، حيث يحدد جهازك وموقعك الجغرافي ومزود خدمة الإنترنت الخاص بك، وما إلى ذلك. وعندما تُجمع كل هذه المعلومات معًا، يمكن استخدامها للتنبؤ بعادات الناس، وتفضيلاتهم السياسية، وعلاقاتهم الاجتماعية، وسلوكياتهم الشرائية، وغيرها من التفاصيل الحميمة المتعلقة بحياتهم الخاصة وحالاتهم النفسية.
علاوة على ذلك، لا تتمتع البيانات الوصفية بالحماية القانونية بالطريقة التي تتمتع بها البيانات الشخصية. يمكن لأي شخص يمتلك المعرفة التقنية والأدوات المناسبة أخذ بصمة رقمية للمستخدمين لجمع البيانات الوصفية أو التجسس عليها. وبالتالي، فإنها معرضة بشكل كبير للمهاجمين الإلكترونيين والحكومات ووسطاء البيانات والشركات والخدمات عبر الإنترنت لجمع البيانات واستغلالها. تأتي العديد من خدمات VPN التي تبدو «مجانية» مع تكلفة خفية: فبدون إيرادات العملاء والتزامهم، فإنها مجرد وسيلة لشركات VPN لجمع بيانات المستخدمين وبيعها بالجملة إلى سماسرة البيانات.
ومع ذلك، حتى مع وجود خدمات VPN أكثر موثوقية تقدم التزامات بخصوصية المستخدم، فإن بنيتها التحتية المادية وممارسات التسجيل المحتملة تجعل جميع بياناتنا الوصفية عرضة للاختراق. قد يؤدي هذا إلى إخفاء نشاطك عن مزود خدمة الإنترنت (ISP) أو إخفاء عنوان IP الخاص بك عن أحد المواقع الإلكترونية، ولكنه لا يمنع أي فشل أمني واحد في قاعدة بيانات VPN من وضعها في أيدي شخص يسعى إلى تتبع جميع خطواتك الرقمية.
تساعد أدوات مثل شبكات VPN التقليدية والبروكسيات وخدمات المراسلة المشفرة جميعها في حماية خصوصية المستخدم. ولكن حتى أقوى تقنيات الخصوصية الحالية مثل Tor لا يمكنها معالجة مشكلة تسرب البيانات الوصفية والتتبع.
شبكات الخلط
على مدار السنوات القليلة الماضية، عمل فريق Nym المكون من كبار الأكاديميين والباحثين وخبراء التشفير المتخصصين في مجال الخصوصية (من معهد ماساتشوستس للتكنولوجيا، وجامعة لندن، وجامعة لوفين الكاثوليكية، والمعهد الفدرالي السويسري للتكنولوجيا في لوزان) بلا كلل لحل هذه المشكلة الكبرى في مجال الخصوصية عبر الإنترنت. بشكل ما، هذه مشكلة تنبع من البروتوكولات الأساسية للإنترنت نفسه: فجميعها تكشف أنماط الاتصال.
كما سنرى، فإن شبكة Nym's Noise Generating Mixnet، وNymVPN الذي يعمل عليها، يوفران عددًا من إجراءات حماية الخصوصية المبتكرة للمستخدمين. لكن أولاً، دعونا نرى كيف تعمل شبكات الخلط ومن أين جاءت الفكرة.
شبكة Nym المختلطة المولّدة للضوضاء
كيف تعمل شبكة الخلط؟
هناك مقولة قديمة تقول: «طرق ترتيب مجموعة أوراق اللعب أكثر من عدد الذرات الموجودة على الأرض.» تستفيد شبكة الخلط من هذا المبدأ عن طريق خلط حزم الاتصالات تمامًا مثل خلط أوراق اللعب. بدلاً من إرسال حركة المرور من النقطة A إلى النقطة B، يتم تقسيم الرسالة إلى حزم مشفرة متطابقة في الشكل قبل إرسالها عبر سلسلة متتالية من الخوادم تسمى «عقد الخلط». ولجعل الأمور أكثر تعقيدًا، يمكن حتى إدخال حزم بيانات وهمية إلى الشبكة لإخفاء ما يحدث عبر الشبكة بأكملها بشكل أكبر (ما يُسمى بـ «حركة المرور التمويهية»).
تجعل بنية شبكة الخلط (mixnet) تحليل حركة المرور مهمة شبه مستحيلة. علاوة على ذلك، وكما سنرى مع NymVPN في الممارسة العملية، فإنه يحل مشكلة تسرب البيانات الوصفية من بروتوكولات الإنترنت الأساسية.
تاريخ شبكات الخلط
لطالما حاول الأكاديميون والباحثون حل مشكلة خصوصية البيانات الوصفية. في السبعينيات من القرن الماضي، قام عالم التشفير الرائد ديفيد تشوم، ببصيرة ثاقبة، بوضع المفهوم الأول لـ "شبكة مختلطة" لحماية أنماط البيانات أثناء نقلها. اقترح Chaum شبكة لامركزية من المرحلات مصممة لإخفاء البيانات الوصفية في اتصالات الإنترنت بحيث لا يمكن ربطها بالمستخدمين.
كانت شبكات الخلط التقليدية، كما تصورها تشوم، ترتب الخوادم (أو العقد) في «تسلسل ثابت»، حيث يتم توجيه كل حزمة بيانات بالتسلسل على شكل دفعات (انظر الرسم التوضيحي أدناه).
يتم تشفير كل حزمة على مستوى الطبقة – على غرار «تشفير البصل» في Tor – باستخدام [تشفير] المفتاح العام (/blog/what-is-encryption). يتم ترحيل الحزمة المشفرة عبر عدة قفزات من العقد التي تقوم بخلط الحزمة. تقوم كل عقدة بخلط ترتيب الحزم (mixing)، وإزالة طبقة من التشفير للحصول على تعليمات حول الوجهة التالية لإرسالها. وهذا يفصل المرسل عن المستلم حيث لا يمكن لكل نقطة مرور رؤية سوى النقطة التالية، وليس المصدر الأصلي ولا الوجهة. وهذا يمنع أيضًا أي مراقبين يراقبون الشبكة من تتبع حزم البيانات من خلال شكل ترتيب الكود الثنائي – الأرقام 1 و0 التي تتكون منها جميع أجزاء البيانات.
كانت هناك محاولات لبناء هذا التصميم، لكنها باءت بالفشل لعدة أسباب. المشكلة الأساسية هي أن النموذج لا يتوسع بشكل جيد. يجب على كل عميل وعقدة خلط تنفيذ تشفير المفتاح العام، وهو ما يستغرق وقتًا طويلاً. يصبح زمن الاستجابة مشكلة حقيقية.
على مر السنين، حاولت المجموعات الشعبية وباحثو الإنترنت والأكاديميون إنشاء شبكات خلط فعالة. بعضها كان يعمل بالفعل، وإن كان ذلك مع بعض القيود. ومع ذلك، لم يتحقق ذلك إلا مع NymVPN، حيث تمكنت شبكة المزج (mixnet) الفعالة والمختبرة في الميدان من توفير كل من إخفاء الهوية وقابلية التوسع في آن واحد.
والأهم من ذلك، أن ما يُسمى بـ «مجموعة إخفاء الهوية» قد تم تقييدها بكمية حزم البيانات في «دفعة» واحدة من البيانات التي يتم خلطها. ولكن ما هي مجموعة إخفاء الهوية، وكيف تم تحسينها؟
شرح مجموعة إخفاء الهوية
مجموعة إخفاء الهوية تعني في الأساس الأمان في الأعداد. تخيل أنك تتعرض للملاحقة وتريد محاولة التخلص من مطاردك. إذا كنت وحدك في العراء، فيمكن رصدك بسهولة. على الرغم من أنه عند التواجد وسط حشد كبير من الناس، يصبح التعرف عليك ومتابعتك أكثر صعوبة. هذا هو مبدأ مجموعة إخفاء الهوية: كلما زادت البيانات في الشبكة، زادت صعوبة إزالة إخفاء الهوية عن كل جزء من البيانات على حدة. تصبح «مفقودًا في الحشد» إذا جاز التعبير.
تتمثل إحدى الصعوبات الرئيسية في إنشاء شبكة خلط فعالة في الحفاظ على إخفاء الهوية مع السماح في الوقت نفسه بالتوسع. تستخدم شبكات الخلط Chaumian تسلسلاً واحداً وتقنية «التجميع وإعادة الترتيب»، حيث يمثل إجمالي حجم البيانات في الدفعة الحجم الأقصى لمجموعة إخفاء الهوية. وهذا يحد من حجم «الحشد»، إذا جاز التعبير، إلى حد أقصى أصغر. ومع ذلك، تستخدم شبكة Nym mixnet VPN طوبولوجيا طبقية. وهذا يوفر مجموعة إخفاء هوية أكبر بكثير لأن الشبكة مصممة للتوسع. دعونا نقارن بصريًا النموذج الطبقي بتصميمات شبكات الخلط الأخرى:
![Messari]https://strapi-www-nym-com.sos-ch-dk-2.exo.io/messari_understanding_nym_ad4bb40973.jpg
[المصدر: تقرير Messari/Understanding Nym]https://messari.io/report/understanding-nym
شبكة NymVPN mixnet في الممارسة العملية
تعد تقنية Noise Generating Mixnet من Nym هي التقنية الوحيدة في السوق التي تحل مشكلة تسرب البيانات الوصفية، وهي متاحة بضغطة زر واحدة عبر NymVPN. تضمن شبكة Nym mixnet حماية ليس فقط المحتوى الخاص بك، بل أيضًا بياناتك الوصفية وأنماط اتصالك. وهذا شيء لا يمكن لأي من مزودي خدمات VPN أو تقنيات الخصوصية الحالية الأخرى توفيره. وإليك كيفية عمله:
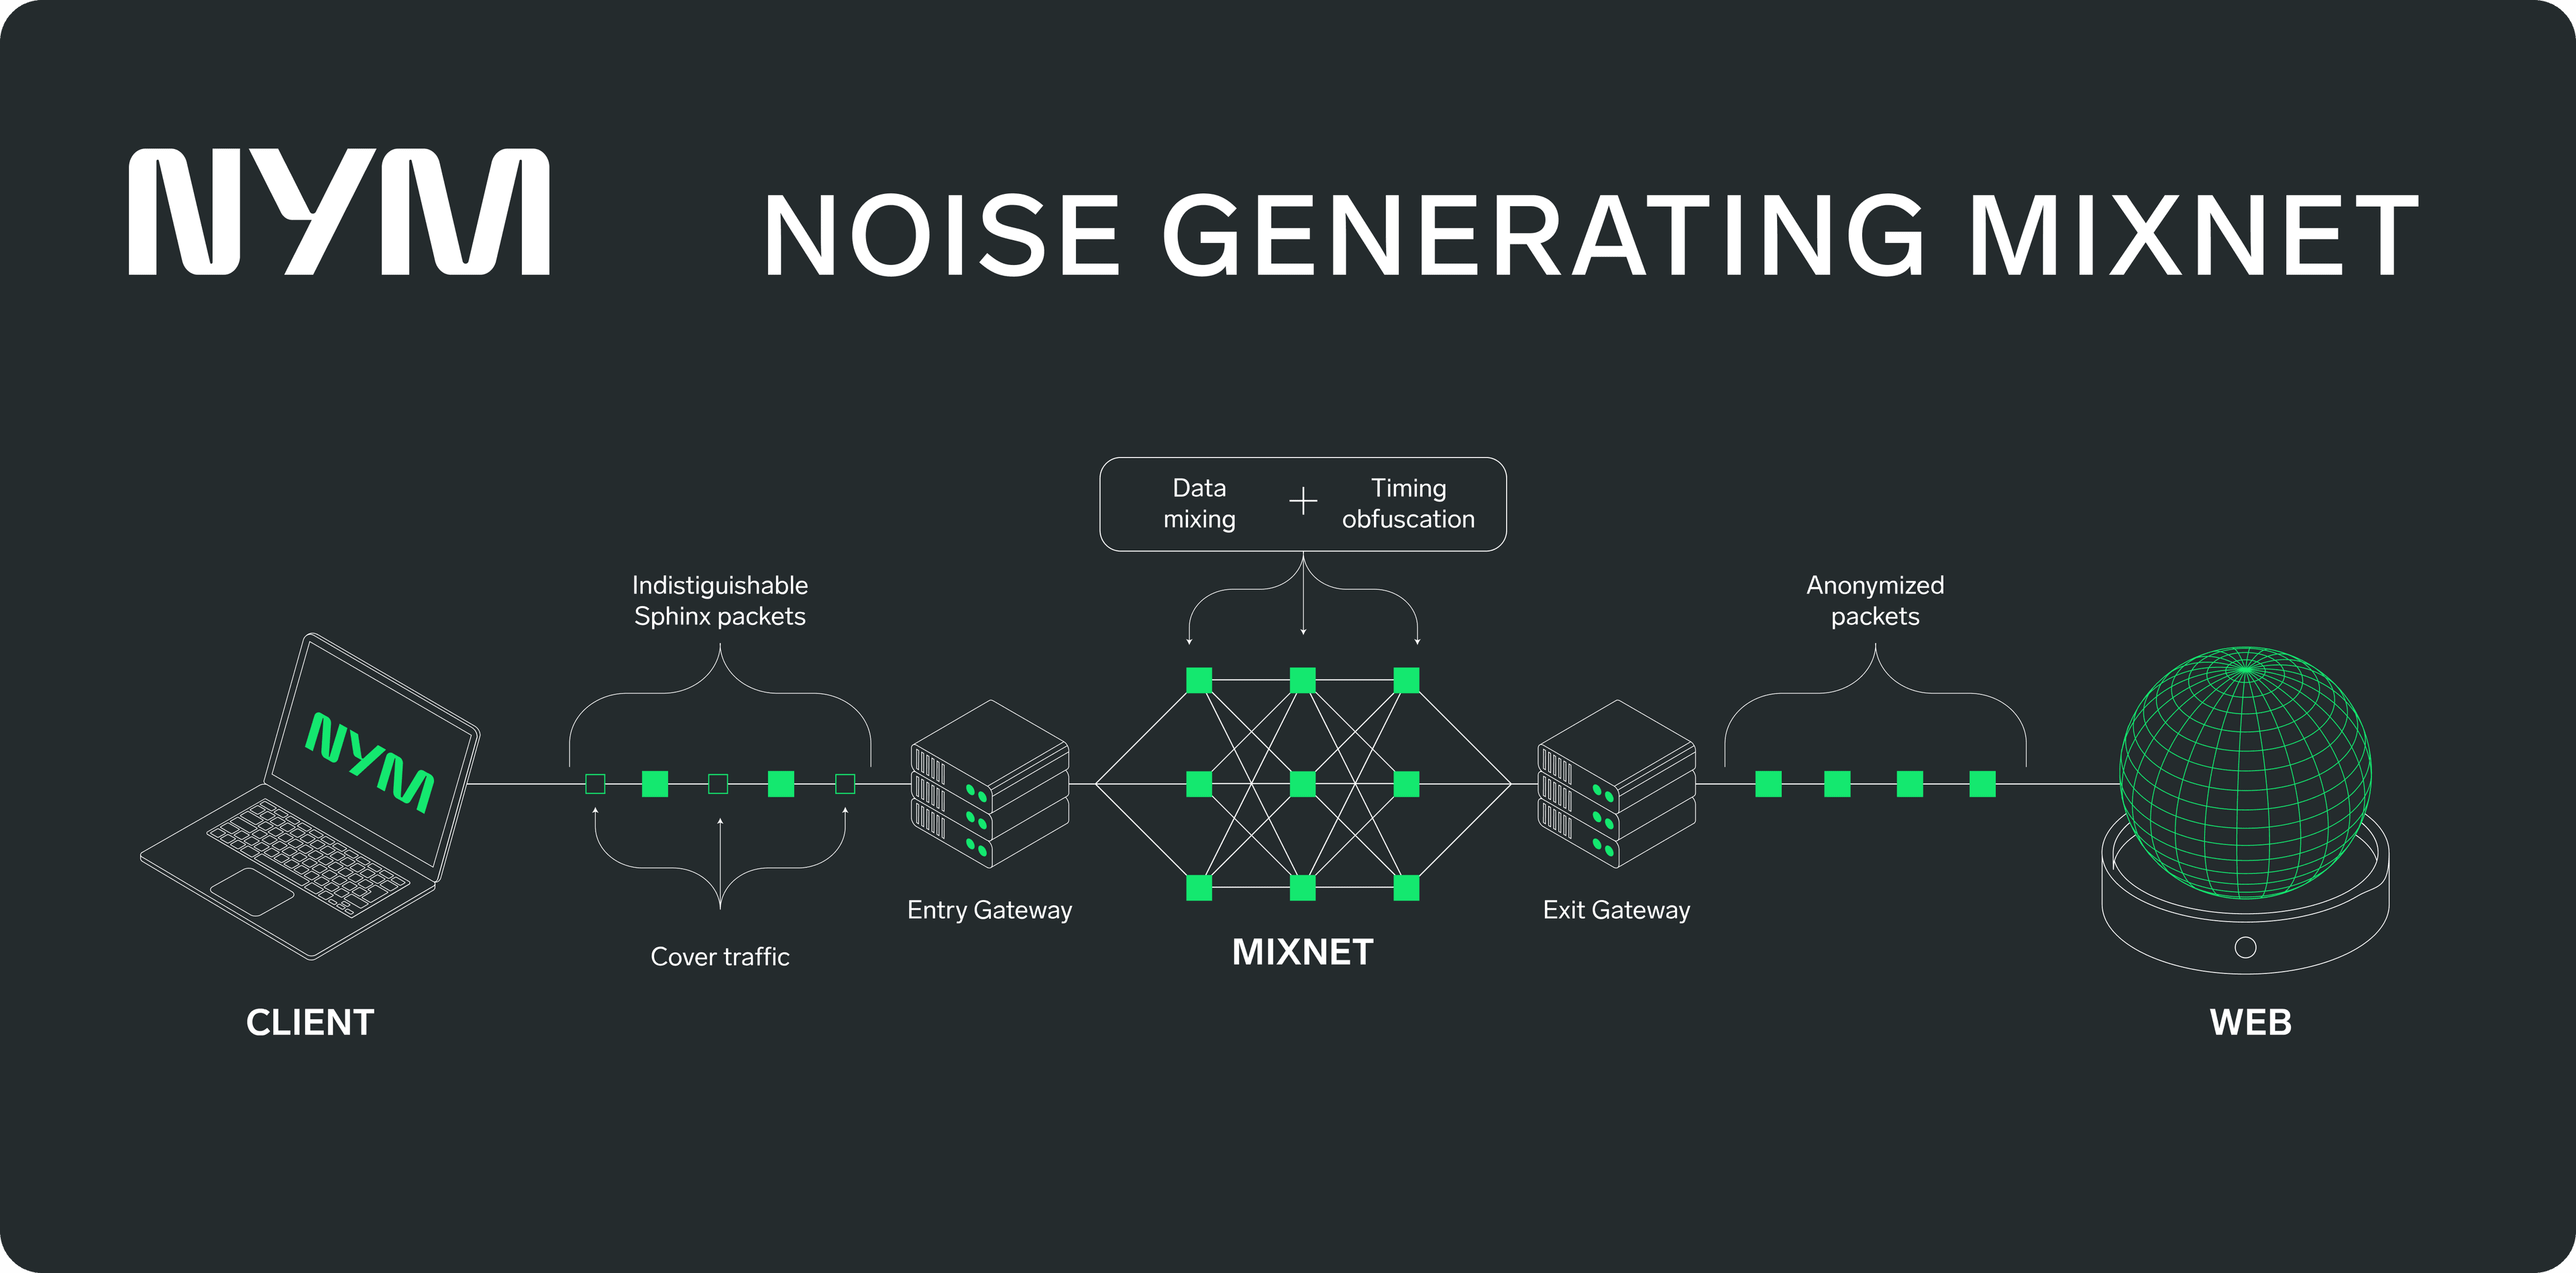
التشفير
يعمل وضع mixnet في NymVPN على تشفير حركة مرور المستخدمين باستخدام تشفير متعدد الطبقات وتشفير على غرار البصل يُسمى Sphinx. تم تصميم Sphinx خصيصًا للتوجيه متعدد القفزات، حيث تحتوي الحزمة نفسها على جميع معلومات التوجيه الأساسية، مما يلغي الحاجة إلى حسابات أخرى. هذه ميزة حاسمة مقارنةً بتصميم شبكة الخلط الأصلية التي كانت تتطلب من كل عقدة إضافة تشفيرها الخاص، مما يؤدي إلى حدوث تأخير في الإرسال. مع شبكة Nym mixnet، تتم معالجة الحزم في غضون مئات النانوثانية، مما يقلل من زمن الوصول إلى الحد الأدنى ويضمن أداءً فعالاً للشبكة.
التوجيه متعدد القفزات
مع وضع mixnet VPN، يتم توجيه حركة مرور المستخدم عبر 5 محطات: بوابة دخول، وثلاث عقد خلط، وبوابة خروج. أثناء انتقال حزم Sphinx ذات الحجم المتماثل عبر 5 نقاط تمرير، يتم خلطها مع حركة مرور تغطية مزيفة لا يمكن تمييزها لزيادة إرباك أي مراقبين للشبكة. تقوم العقد الثلاث الداخلية في مسار الـ 5 قفزات بإجراء عملية خلط متقدمة للحزم لضمان عدم إمكانية ربطها بالمستخدم بناءً على التوقيت.
تتكون البنية الطبقية لشبكة Nym من ثلاث طبقات من العقد لعمليات القفز بين عقد الخلط. عند توجيه حزمة بيانات، يتم اختيار عقدة خلط واحدة عشوائياً من كل طبقة. مع تزايد الطلب على الشبكة، يمكن للطبقات التوسع أفقياً ببساطة، مما يضمن توفر مجموعة إخفاء الهوية المثلى دائماً لأي مستوى من الاستخدام. يكمن جمال هذا النظام في أن الشبكة مصممة للتوسع والتقليص على حد سواء. إذا كان الاستخدام محدودًا، فستحتوي الطبقات على عدد أقل من العقد وستضيف حركة مرور وهمية حتى تظل مجموعة إخفاء الهوية قوية. في حالة زيادة الطلب، يتم تفعيل المزيد من العقد. يتيح هذا التصميم المترابط لشبكة الخلط التوسع أفقياً، مما يعني أنه يمكن دائماً زيادة سعة الشبكة عن طريق إضافة المزيد من الخوادم.
ميزات الخصوصية في NymVPN
- يقوم بتشفير البيانات باستخدام تشفير Sphinx المبتكر متعدد الطبقات
- يحمي بياناتك وبياناتك الوصفية أثناء النقل
- هي شبكة لامركزية، توفر عدم قابلية الربط
- يتم تشغيله بواسطة شبكة تحفيزية ومصمم للتوسع
- يغطي حركة المرور مما يضمن مجموعة كبيرة من المجهولية لضمان خصوصية قوية
- يوفر حماية لا مثيل لها لحالات الاستخدام التي تتطلب خصوصية عالية مثل إرسال واستقبال رسائل البريد الإلكتروني الحساسة، والمراسلة، والمعاملات المشفرة
NymVPN: إحياء شبكات الخلط
بعد سنوات من البحث، أنشأ فريق Nym شبكة خلط فعالة ليست قابلة للتوسع فحسب، بل تتحسن فيها درجة إخفاء الهوية فعليًا مع توسع الشبكة. إن بناء شبكة خلط (mixnet) مجربة في الميدان وعاملة ذات بنية لامركزية تمامًا يعد إنجازًا مذهلاً. تقدم شبكات الخلط (Mixnets) رؤية لـ إنترنت لامركزي في المستقبل حيث يتمتع الناس بسيطرة حقيقية على كيفية استخدام وإدارة بياناتهم وبياناتهم الوصفية دون أن يقعوا ضحية للتجسس والمراقبة.
كما رأينا، فإن شبكات الخلط معرضة لمشاكل التأخير، مما يؤدي إلى تأخير نقل البيانات. ومن الواضح لنا أيضًا أن حركة المرور عبر الإنترنت لا تحظى جميعها بنفس الأولوية من حيث الخصوصية بالنسبة للمستخدمين. ولهذه الغاية، تم تصميم NymVPN لتمكين المستخدمين من الحصول على أفضل ما في العالمين: سرعة عالية وخصوصية وخصوصية قوية عندما تكون في أمس الحاجة إليها. وبالتالي، توفر NymVPN وضعين في تطبيق واحد:
- وضع VPN لامركزي ثنائي القفزات يستخدم بروتوكول WireGuard، ويوفر أفضل مستويات الأمان والسرعة في فئته للاستخدام اليومي للإنترنت مثل تصفح الويب والألعاب والبث المباشر.
- وضع شبكة الخلط ذات 5 قفزات لتوفير أفضل خصوصية ممكنة لحالات الاستخدام الأكثر حساسية مثل إرسال واستقبال رسائل البريد الإلكتروني، والمراسلة الآمنة، والمعاملات المشفرة.
NymVPN يوفر وصولاً غير مسبوق إلى شبكة Nym mixnet لأول مرة على الإطلاق. لذا انضم إلى ثورة NymVPN اليوم وساهم في بناء إنترنت أكثر خصوصية في المستقبل.
Mixnet: الأسئلة الشائعة
كل ساعة، تعيد Nym ترتيب مواقع العقد وسمعتها بحيث لا يستطيع الخصوم التنبؤ بالمسار عبر الشبكة أو التحكم فيه — مما يقلل من مخاطر الترابط عبر الجلسات.
تقدم شبكة Nym المختلطة تأخيرات عشوائية، وأحجام حزم موحدة، وإرسال حزم قائم على توزيع بواسون — مما يكسر الروابط الزمنية بين تحميل البيانات وتنزيلها.
في حين يعمل Tor على إخفاء المحتوى، فإن Nym تعمل أيضًا على إخفاء البيانات الوصفية عن طريق تغليف الحزم عبر خمس طبقات مشفرة، مما يضمن أن بوابات الخروج لا ترى سوى الوجهات النهائية — وليس المصادر أو أنماط حركة المرور.
نعم — تقدم Nym حزمة تطوير برمجيات (SDK) تسمح بالتكامل مع المحافظ، وتطبيقات المراسلة، والتطبيقات اللامركزية (dApps)، والأدوات التي تدعم libp2p من أجل اتصال سلس محمي بالبيانات الوصفية.
يقوم مشغلو العقدة بالمشاركة برموز NYM وبناء سمعة جيدة بمرور الوقت؛ بينما يفرض المدققون عقوبات على المشاركة أو خفض الرتبة في حالة سوء السلوك — مما يقلل من مخاطر وجود أجهزة خلط خاضعة لسيطرة المهاجمين.
حول المؤلفين
كيسي فورد، دكتوراه
رئيس الاتصالاتآنيا م. بيوتروفسكا، دكتوراه
مراجعة فنيةجدول المحتويات
مواصلة القراءة...
Nym أكثر من مجرد VPN
التطبيق الأول الذي يحميك من مراقبة الذكاء الاصطناعي بفضل Noise Generating Mixnet
لماذا يوفر وضع إخفاء الهوية في NymVPN أفضل خصوصية؟ تقدير قية خصوصية VPN المعززة تقنياً
تقدير قيمة خصوصية VPN المعززة تقنياً