

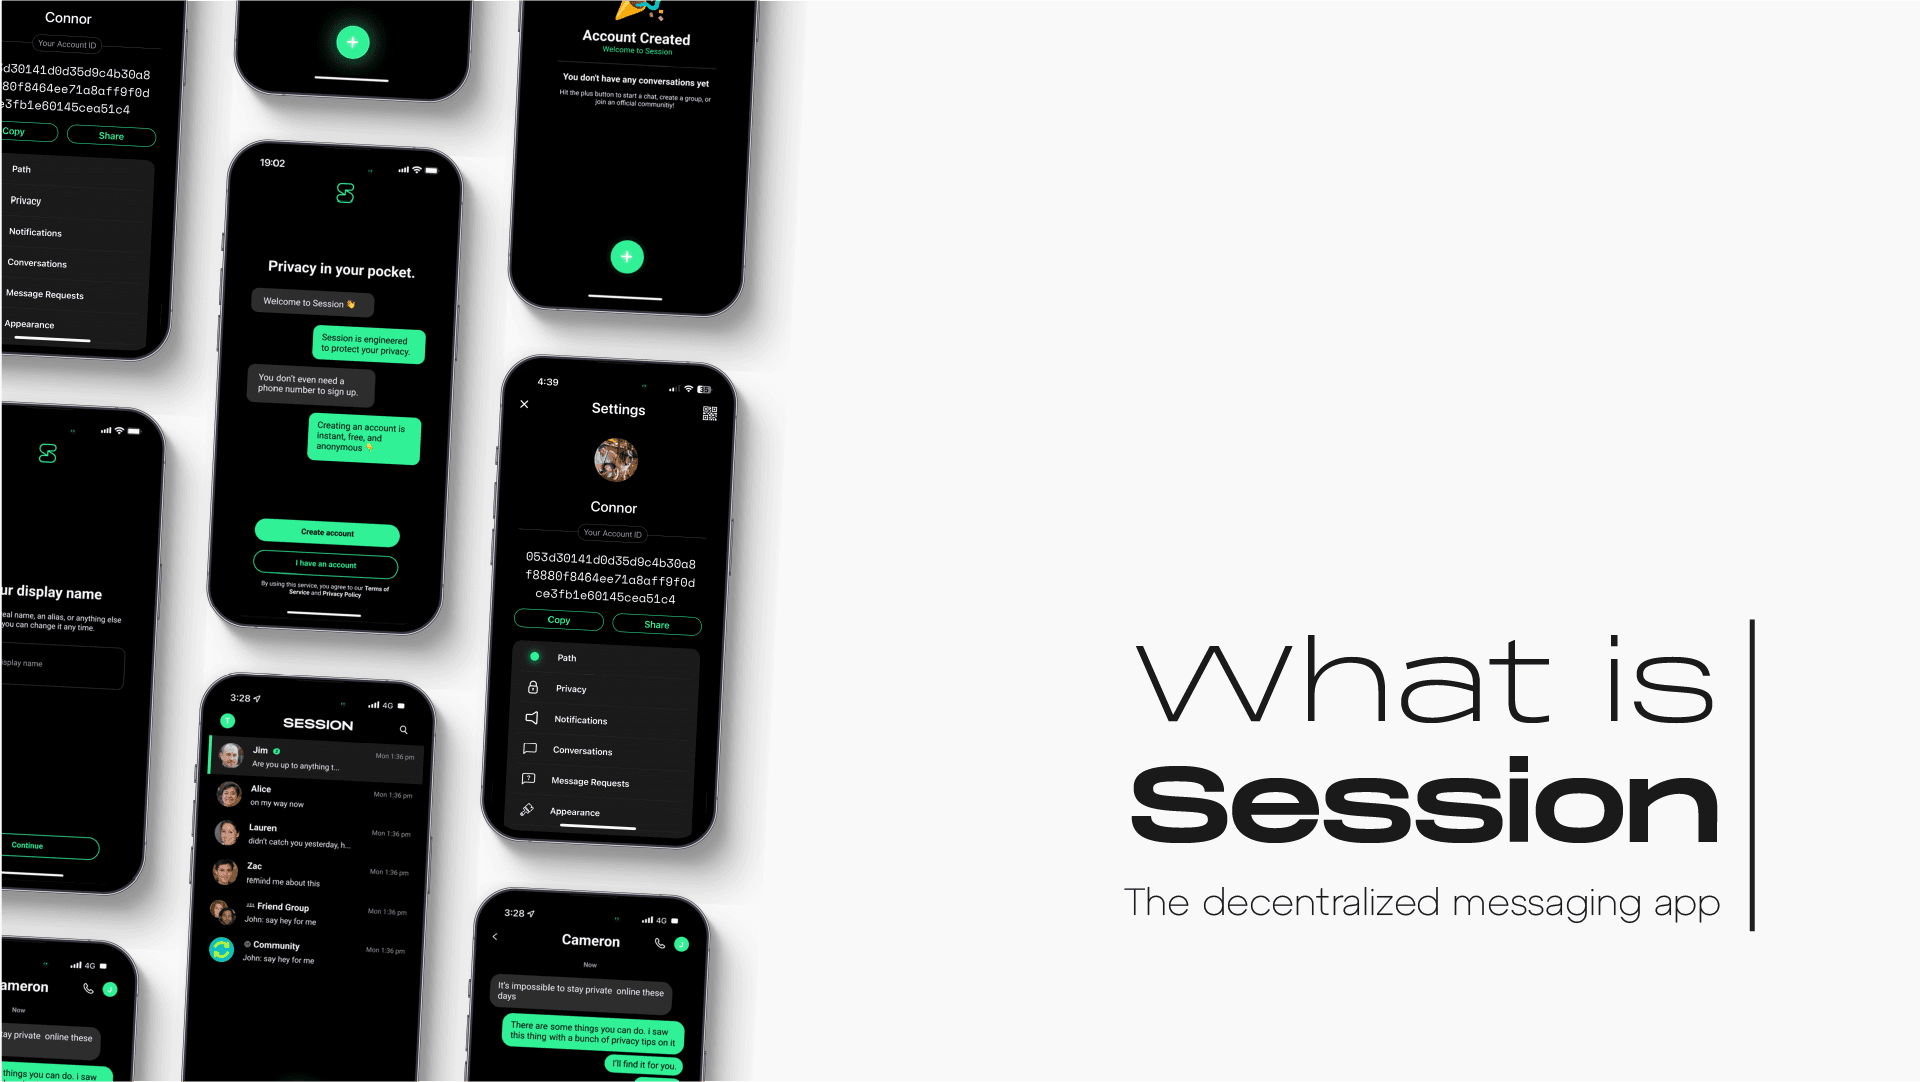
Session Messenger কী?
বিকেন্দ্রীভূত মেসেঞ্জার যা আপনার মেটাডেটা সুরক্ষা করতে তৈরি যেখানে অন্যরা পারে না

শেয়ার করুন
আমরা এমন এক যুগে বাস করি যেখানে হয়তো আমাদের সাধারণ থেকে শুরু করে অত্যন্ত ব্যক্তিগত বিষয়ের বেশিরভাগ কথোপকথনই messaging app-র মাধ্যমে হয়. আমাদের সম্পর্কে কী রেকর্ড হচ্ছে তা জানা অত্যন্ত জরুরি: শুধু আমরা কী বলছি তা নয়, বরং কাকে বলছি, কখন, কোথায়, এবং কতবার তাও রেকর্ড হয়. এই তথ্যকে metadata বলা হয়, এবং প্রায় কোনো messaging app-ই এই তথ্য সুরক্ষিত রাখে না.
Session Messenger-এর সাথে পরিচয় করি: এটি একটি private, metadata-minimizing messaging platform যা আপনাকে “messages পাঠান, metadata নয়” বলার সুযোগ দিতে চায়ে। এটি শুধু আপনার বার্তা encrypt করে না; এটি সেই digital breadcrumb তৈরি না করতে তৈরি যা surveillance সম্ভব করে.
Nym-এর cybersecurity টিম ঠিক কী Session, এটি প্রতিযোগীদের তুলনায় কীভাবে metadata হ্যান্ডেল করে, এবং কেন এটি আপনার digital privacy toolkit-এর গুরুত্বপূর্ণ অংশ হয়ার যোগ্য তা বিশ্লেষণ করতে রয়েছে.
Encryption-এর পর্দার পেছনে: Metadata-র হুমকি বিশ্লেষণ
Session কী অনন্য করে তোলে তা বোঝতে হলে, আমাদের আগে metadata নিয়ে কথা বলতে হবে: এই প্রায় অদৃশ্য কিন্তু গভীরভাবে প্রকাশক data trail যা প্রতিটি digital প্রতিসন্ধান এবং যোগাযোগের সাথে থাকে.
মেটাডেটা কী?
মেসেজিং-এর প্রেক্ষাপটে, metadata হলো একটি বার্তাকে ঘিরে থাকা সব সহায়ক তথ্য:
- কে পাঠিয়েছে (এবং কাকে)
- কখন
- কোন IP address বা আনুমানিক অবস্থান থেকে
- কত ঘন ঘন যোগাযোগ হয়
- বার্তার আকার
- ডিভাইসের শনাক্তকারী
মেটাডেটাকে আপনার কথোপকথনের মানচিত্র হিসেবে ভাবুন: বার্তার বিষয়বস্তু গোপন থাকলেও, আপনার চলার পথগুলো (যেমন আপনি কার সাথে, কত ঘন ঘন, কখন কথা বলেন) অত্যন্ত সংবেদনশীল হতে পারে। দুর্ভাগ্যজনকভাবে, এটি আমাদের সবার নাকের ডগায় প্রতিস্থাপিতভাবে সংগ্রহ করা হচ্ছে।.
এবং সব বার্তা যদি এন্ড-টু-এন্ড এন্ক্রিপ্টেড ও হয়, আপনার জীবনের এই মেটাডেটার ম্যাপ তবুও ফাঁস থাকে।.

কেন জনপ্রিয় মেসেঞ্জারগুলো মেটাডেটা সুরক্ষায় ব্যর্থ হয়
বহু জনপ্রিয় মেসেঞ্জিং অ্যাপ নিরাপত্তা ফিচার হিসেবে এন্ক্রিপশন-এর মতো বিষয় প্রচার করে, যা ওপেন সোর্স কোড-এর সাথে সঠিকভাবে বাস্তবায়িত হলে সত্য।. কিন্তু কৃত্রিম বুদ্ধিমত্তা (AI) দ্বারা পরিচালিত নজরদারির ক্ষেত্রে এটি নিরাপত্তার একটি ভ্রান্তিমাত্র।.
হোয়াটসঅ্যাপ, টেলিগ্রাম এবং অন্যান্য
বহু মূলধারার এন্ক্রিপ্টেড মেসেঞ্জার আপনার যোগাযোগের বিষয়বস্তু সুরক্ষিত রাখে, কিন্তু তারা এখনও মেটাডেটা সংগ্রহ করতে পারে।. তাদের কেন্দ্রীভূত সার্ভারগুলো প্রেরক ও প্রাপকের তথ্য মিলিয়ে দেখতে, টাইমস্ট্যাম্প লগ করতে এবং সংযোগের তথ্য (যেমন আপনার আইপি ঠিকানা) রেকর্ড করতে সক্ষম।. যেহেতু সেবা প্রদানকারী রাউটিং পরিকাঠামো নিয়ন্ত্রণ করে, তাই অনুসন্ধান বা আইনি দাবিতে কার সাথে কার ধরনের যোগাযোগ হচ্ছে এবং কখন তা ফাঁস হতে পারে।.
WhatsApp এবং Telegram-এর মতো প্রধান অ্যাপগুলোর গোপনীয়তা ঝুঁকি সম্পর্কে Nym-এর আরো পড়ুন।.
Signal
Signal সর্ঠই নিরাপদ মেসেঞ্জিংয়ের সোনার মানদণ্ড হিসেবে বিবেচিত, কারণ এটি শক্তিশালী এন্ড-টু-এন্ড এন্ক্রিপশন, লগ না রাখার নীতি এবং ডিজিটাল গোপনীয়তার প্রতি অঙ্গীকারের জন্য।. তবে, বার্তা পাঠাতে Signal-কে এখনও একটি কেন্দ্রীভূত সার্ভারের সাথে যোগাযোগ করতে হয়, এবং কিছু সামান্য মেটাডেটা (যেমন আপনি কার সাথে যোগাযোগ করেন, শেষ সংযোগের সময়) সেবা পরিকাঠামোতে দৃশ্যমান থাকতে পারে (বা সংযোগ প্যাটার্ন থেকে অনুমান করা যায়)।. Signal যদিও সংগৃহীত ডেটা কমিয়ে রাখে, তবুও এটি সংযোগের মেটাডেটার চিহ্ন সম্পূর্ণভাবে মুছে ফেলতে পারে না।.
সংক্ষেপে, শুধু এন্ড-টু-এন্ড এন্ক্রিপশন মেটাডেটা নজরদারি রোধ করে না।. যদি রাউটিং পরিকাঠামো কেন্দ্রীভূত হয় অথবা সংযোগের ঘটনাগুলো লগ করে রাখে, তাহলে আক্রমণকারীরা আপনার বার্তার বিষয়বস্তু না দেখেও নির্দিষ্ট প্যাটার্নের সুযোগ নিতে পারে।
মেটাডেটার বাস্তব পরিণতি
সাধারণ ব্যবহারকারী, কর্মি, সাংবাদিক বা বিদ্রোহীদের জন্য মেটাডেটা ফাঁস বিপজ্জনক হতে পারে:
- লক্ষ্যভিত্তিক প্রোফাইলিং: সরকার বা কর্পোরেশন আপনি কার সাথে, কখন এবং কতবার চ্যাট করেন তার বিস্তারিত সামাজিক গ্রাফ তৈরি করতে পারে।.
- শীতলীভবন প্রভাব: যোগাযোগ নেটওয়ার্ক নজরদারিতে আছে জেনে মতবিরোধ, সাংবাদিকতা বা সামাজিক কর্মসূচি নিরুৎসাহিত হয়।.
- ডি-অ্যানোনিমাইজেশন: বিদ্বেষীরা মেটাডেটা অন্য ডেটা সোর্সের সাথে (যেমন, নেটওয়ার্ক লগ বা সার্বজনিক রেকর্ড) মিলিয়ে বেনামী অ্যাকাউন্ট থেকে বাস্তব পরিচয় সন্ধান করতে পারে।.
- সামযিক বিশ্লেষণ: এমনকি বিরতিতাল প্যাটার্নও (রাতে বার্তা, নির্দিষ্ট ছন্দ) আচরণ বা সম্পর্কের তথ্য ফাঁস করে।.
আপনার অ্যাপ বিষয়বস্তু লুকিয়ে রাখলেও যদি আপনার যোগাযোগের প্যাটার্ন ফাঁস করে, তাহলে আপনি এখনও ফাঁস হয়ে আছেন।. এটিই হলো মূল গোপনীয়তার ফাঁক যা Session পূরণ করতে চায়।.
Session-এর রাউটিং আর্কিটেকচার
মেটাডেটা ফাঁস রোধ করতে, Session তার সম্পূর্ণ রাউটিং কাঠামো তৈরি করে নেটওয়ার্ক স্তর থেকে বেনামীত্ব-কে কেন্দ্রে রেখে।. এটি ঘটে অনিয়ন রিকোয়েস্ট, “স্বার্ম্স,” বিকেন্দ্রীভূত নোড-এর সমন্বয়ে।
এটি কীভাবে কাজ করে এবং WhatsApp, Telegram থেকে কীভাবে আলাদা, Signal-এর প্রচলিত রাউটিং থেকে সেটা বিশ্লেষণ করা যাক।.
Session কীভাবে আপনার বার্তা রাউট করে
বেনামী অ্যাকাউন্ট আইডি
Session সাইনআপের জন্য ফোন নম্বর বা ইমেইল ঠিকানা ব্যবহার করে না।. বরং, এটি একটি স্যুডোনিমাস পাবলিক/প্রাইভেট কী পেয়ার তৈরি করে এবং আপনার পরিচয় হিসেবে ৬৬ অক্ষরের অ্যালফানিউমেরিক সেশন আইডি ব্যবহার করে।. যেহেতু কোনো বাস্তব পরিচয় যুক্ত নেই, তাই কোনো ডিরেক্টরি নেই যা বাস্তব ব্যবহারকারীকে অ্যাকাউন্ট আইডির সাথে ম্যাপ করে।.
সার্ভিস নোড ও স্বার্ম
Session Oxen Service Node Network-এর উপর চলে।. এই নোডগুলো বিকেন্দ্রীভূত নেটওয়ার্ক গঠন করে যা বার্তা পরিবহন করে এবং অস্থায়ী সংরক্ষণ অফার করে।.
অফলাইন ব্যবহারকারীর জন্য বার্তা স্বার্ম নামক এক ছোট নোড-সমূহে বাফার করা হয় যা প্রাপক নিয়ে না যাওয়া পর্যন্ত এন্ক্রিপ্টেড পেলোড সংরক্ষণ করে।. গুরুত্বপূর্ণভাবে, কোনো একক নোড জানে না কে কার সাথে কথা বলছে।.
অনিয়ন রাউটিং (“অনিয়ন রিকোয়েস্ট”)
Tor-এর মডেলের মতো, Session-এ বার্তা পাঠানোর সময় এটি এন্ক্রিপশনের বহু স্তরে (পিঁয়াজের মতো) মোড়ানো হয় এবং তিনটি সার্ভিস নোডের মধ্য দিয়ে পার করানো হয়।. প্রতিটি নোড একটি স্তর সরিয়ে দেয়, শুধুমাত্র তাত্ক্ষণিক আগের ও পরের হপ জানে।.
কোনো একক নোড কখনও বার্তার উৎপত্তি ও গন্তব্য উভয় জানতে পারে না।. এমনকি যখন প্রাপক পরে তাদের স্বার্ম থেকে অনিয়ন রাউটিংয়ের মাধ্যমে বার্তা নিয়ে যায়, তখনও সংযোগের সূত্র উভয় দিক থেকেই গোপন থাকে।.
কোনো কেন্দ্রীয় লগ নেই, কোনো সংযোগের মেটাডেটা নেই
Session-এর ডিজাইন ইচ্ছাকৃতভাবে মেটাডেটা লগ করে এমন কেন্দ্রীয় সার্ভারের প্রয়োজনীয়তা এড়িয়ে চলে।. বার্তা গ্রাফের কোনো কেন্দ্রীয় ডেটাবেস নেই, এবং নোডগুলো শুধুমাত্র রাউটিং ও অস্থায়ী বাফারিংয়ের জন্য সবোচ্চ প্রয়োজনীয় তথ্য সংরক্ষণ করে।.
প্রচলিত মেসেঞ্জিং অ্যাপের বিপরীতে, Session-এর নেটওয়ার্ক ডিজাইন বিশ্বাস বিতরণ ও মেটাডেটা বিভক্তকরণ বাস্তবায়ন করে যেন কোনো বিদ্বেষী যোগাযোগ চ্যানেলের সম্পূর্ণ চিত্র পুনর্গঠন করতে না পারে।. AI প্রযুক্তি যত দ্রুত ওয়ত হচ্ছে, এ ধরনের বিকেন্দ্রীভূত সুরক্ষা তত গুরুত্বপূর্ণ হয়ে পড়ছে।.
Session-এ গোপনীয়তা-সুরক্ষাকারী ফিচারসমূহ
এখানে Session-এর কিছু মূল গোপনীয়তা ফিচার এবং প্রতিটি কীভাবে নজরদারি ও মেটাডেটা ফাঁস থেকে সুরক্ষা দেয় তা বর্ণনা করা হলো।.
এই ফিচারগুলো একত্রে বিদ্বেষীরা যে ডেটা ব্যবহার করতে পারে তা সংকুচিত করতে লক্ষ্য রাখে।. Session-এর whitepaper-এ বর্ণিত হয়েছে, সিস্টেমের লক্ষ্য হলো “minimal metadata leakage”, অর্থাৎ metadata minimalism।
অবশ্যই, কোনো system পুরোপুরি নিখুঁত নয়। উদাহরণস্বরূপ, push notification (FCM বা APNs-এর মাধ্যমে) সময়মতো alert দিতে কিছু ন্যূনতম identifier প্রকাশ করার প্রয়োজন হতে পারে (যদিও তা onion request-এর মাধ্যমে)। এবং peer-to-peer call বর্তমানে calling party-র কাছে IP প্রকাশ করে দেয়। Session-এর docs-এ এই trade-off-গুলো খোলাখুলিভাবে উল্লেখ করা আছে।
কেন Session গুরুত্বপূর্ণ
ডেটা নজরদারির বিবর্তুমান পরিদৃশ্যে, সামগ্রী এনক্রিপ্ট করা হলো সর্বনিম্ন যা আমরা প্রত্যাশা করতে পারি।. প্রকৃত সীমান্ত হলো মেটাডেটা: যা ব্যাপক প্রোফাইলিং থেকে সুনির্দিষ্ট লক্ষ্যনির্ধারণ পর্যন্ত সবকিছুর ভিত্তি তৈরি করে।. NymVPN-এর মতো, Session মেটাডেটা সংগ্রহকে ব্যয়সাধ্য, ঘোলাটে ও অনির্ভরযোগ্য করে তুলতে তৈরি করা হয়েছে।.
সাধারণ ব্যবহারকারীদের জন্য, মানে হলো এমন একটি মেসেঞ্জার যেখানে আপনার সম্পর্ক ও সংযোগের ছন্দ নীরবে লগ রাখা বা সংরক্ষণ হয় না।. দমনমূলক অঞ্চলের কর্মী, সাংবাদিক বা সংগঠকদের জন্য, Session একটি নজরদারি-বিরোধী হাতিয়ার হিসেবে কাজ করতে পারে, প্রতিপক্ষের নেটওয়ার্ক বিশ্লেষণ বা অনুমানূলক বিশ্লেষণের সক্ষমতা হ্রাস করে।.
Nym-এর লক্ষ্য হলো নেটওয়ার্ক স্তরে গোপনীয়তা পুনরুদ্ধার করা — যোগাযোগ মেটাডেটা থেকে পরিচয় বিচ্ছিন্ন করা।. আমরা মনে করি Session ইন্টারনেটকে ডিফোল্ট দ্বারা স্বাধীন করার ক্ষেত্রে একটি অসাধারণ সহযাত্রী।.

Session Messenger কী? প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
Session ফোন নম্বর, ইমেইল বা কেন্দ্রীয় সার্ভার ছাড়াই অনিয়ন-ধরনের নেটওয়ার্কের মধ্য দিয়ে বার্তা পাঠায়। এই ডিজাইন পরিচয় সংযোগ এবং মেটাডেটা সংগ্রহ প্রতিরোধ করে, যা এটিকে ব্যক্তিগত যোগাযোগের জন্য একটি শক্তিশালী পছন্দ করে তুলেছে.
Signal বা Telegram-এর মতো নয়, Session কেন্দ্রীভূত ব্যবস্থা বা পরিচিত-সিংক্রনের উপর নির্ভর করে না। এটি অজ্ঞাতনামিতার জন্য তৈরি — কোনো সিম কার্ড নেই, ব্যবহারকারীর ডেটা রাখে এমন কোনো সার্ভার নেই, এবং IP লগও রাখা হয় না। প্রতিটি কথোপকথন এনক্রিপ্টেড এবং আপনার আসল পরিচয়ের সাথে সংযুক্ত করা যায় না.
হ্যাঁ।. NymVPN-এর মতো গোপনীয়তা-কেন্দ্রিক VPN-এর সাথে Session ব্যবহার করলে আরও একটি সুরক্ষার স্তর যোগ হয় — আপনার IP ঠিকানা আড়াল করে, নেটওয়ার্ক-পর্যায়ের নজরদারি রোধ করে, এবং ট্রাফিকঅনুসরণ হামলা প্রতিহত করে।.
Session অজ্ঞাতনামিতার জন্য তৈরি, কিন্তু কোনো অ্যাপ সম্পূর্ণ অদৃশ্যতার নিশ্চয়তা দিতে পারে না।
লেখকদের সম্পর্কে
Casey Ford, PhD
যোগাযোগ প্রধানবিষয়সূচি
আরো পড়ুন...
dApps কী? Web3-এর মৌলিক সরঞ্জামসমূহ
বিকেন্দ্রীকরণের শক্তি বোঝা এবং কেন গোপনীয়তা সবসময় মুখ্য হওয়া উচিত
NymVPN কী? যা কিছু জানা দরকার
বিশ্বের সবচেয়ে বেশি প্রাইভেট ভার্চুয়াল প্রাইভেট নেটওয়ার্ক-এর একটি গাইড
ডার্ক ওয়েব নিরাপদে অ্যাক্সেস করা
ডার্ক ওয়েব নিরাপদে ব্রাউজ করতে VPN দিয়ে Tor ব্যবহার করুন