

Was ist die „No-Logs“-Richtlinie eines VPNs?
Ein grundlegendes Verständnis des Datenschutzes und seiner Grenzen


Teilen
Viele Virtual Private Networks (VPNs) werben mit „no logs“- oder „zero logs“-Richtlinien, um den Nutzern zu versichern, dass bei der Nutzung der App ihre Datenverkehrsprotokolle nicht aufgezeichnet werden. Wenn du auf der Suche nach einem privaten VPN bist, ist das definitiv ein entscheidendes Merkmal, auf das du achten solltest. Das Fehlen eines solchen könnte ein großes Risiko darstellen.
Aber die „No-Logs“-Richtlinien deuten auch auf ein tieferes Problem bei herkömmlichen VPNs hin. Als zentralisierte Infrastrukturen sind sie voll und ganz in der Lage, umfassende Metadatenprotokolle darüber zu führen, wer sich online über ihre Server mit wem oder was verbindet. Und so sind ihre Behauptungen, dies nicht zu tun, letztendlich nichts anderes als Versprechen, unsere Privatsphäre und Daten zu schützen – und Versprechen erfordern das Vertrauen der Nutzer. Vertrauen in einen Webdienst ist jedoch bei weitem keine Garantie für den Datenschutz.
NymVPN ist ganz anders: Die No-Logs-Richtlinie von Nym ist kein Versprechen, sondern ein architektonisches Konzept des Netzwerks, das deine Privatsphäre garantiert. Nym kann keine vollständigen Protokolle des Nutzerdatenverkehrs führen, da diese weder von Nym noch von den unabhängigen Servern, die den Nutzerdatenverkehr weiterleiten, gespeichert werden können. Die Dezentralisierung des Netzwerks macht Vertrauen überflüssig.
Um jedoch zu verstehen, warum dies eine so große Verbesserung für den Online-Datenschutz darstellt, wird in diesem Artikel erläutert, was „Protokolle“ bei der Nutzung eines VPNs sind, warum die Datenschutzrichtlinien herkömmlicher VPNs unzureichend sind und wie NymVPN eine bessere Lösung bietet.
Was ist ein Traffic-Protokoll?
Wenn du ein VPN nutzt, wird dein gesamter Datenverkehr über den oder die Server des VPN-Anbieters geleitet. In der Regel handelt es sich dabei um einen einzelnen Server, der entweder dem VPN-Anbieter selbst gehört oder von diesem gemietet wird. Das dient dir als Proxy für die Verbindung zum öffentlichen Internet. Wenn deine Nachrichten oder Anfragen also bei einer Website ankommen, sieht es so aus, als kämen sie vom VPN und nicht von deinem eigenen Gerät.
Wenn der Proxy-Dienst des VPN zentralisiert ist, befinden sich alle deine Daten potenziell in den Händen des VPN-Anbieters selbst, da sie über dessen Server geleitet werden. Aber was können sie über deinen Traffic sehen und was nicht? Hier kommen die Versprechen bezüglich „keiner Protokollierung“ ins Spiel.
Arten von Traffic
Hier sind drei Arten von Web-Traffic zu beachten:
-
Klartext-Datenverkehr: Dies sind die Rohdaten Ihrer Online-Aktivitäten. Das kann eine E-Mail, ein gestreamter Film oder alles andere sein, was über das Internet gesendet und empfangen wird. Wenn die Daten nicht geschützt sind, kann jeder Außenstehende ihren Inhalt potenziell einsehen, falls sie abgefangen oder bearbeitet werden.
-
Standardmäßig verschlüsselter Datenverkehr: Glücklicherweise wird der Großteil unseres Online-Datenverkehrs von den Webdiensten, mit denen wir verbunden sind, standardmäßig verschlüsselt. Dies ist häufig bei Protokollen wie HTTPS oder SSL/TLS der Fall. Noch bevor deine Daten dein Gerät verlassen, sind sie also durch eine Verschlüsselungsebene geschützt – sogar vor einem VPN.
-
VPN-verschlüsselter Datenverkehr: Ein VPN sollte deine Daten zunächst auf deinem Gerät verschlüsseln, bevor sie das Gerät überhaupt verlassen. Dieser verschlüsselte VPN-Tunnel kommt zusätzlich zu jeglicher (2) Standardverschlüsselung hinzu, die über deine Internetverbindung eingerichtet ist. In den meisten Fällen ist dein Klartext also bei einer Verbindung über ein VPN doppelt verschlüsselt.
Welchen Datenverkehr kann ein VPN sehen?
Solange ein VPN aktiviert ist, fungiert es als Proxy für den gesamten Web-Datenverkehr, der zu und von deinem Gerät fließt.* Das bedeutet, dass das VPN deinen gesamten Datenverkehr „sieht“ bzw. verarbeitet. Aber auf welche Art von Traffic hat es Zugriff?
Angenommen, bei der Nutzung eines VPNs ist (2) die Standardverschlüsselung aktiviert, dann hat das VPN niemals Zugriff auf deinen (1) Klartext oder den Inhalt deines Datenverkehrs. Stattdessen wird es deinen (2) standardmäßig verschlüsselten Datenverkehr im Internet verarbeiten.
Technischer Hinweis: Auf ihren Servern entschlüsseln VPNs die von ihnen eingerichtete (3) VPN-Verschlüsselungsschicht, damit sie sehen können, wohin sie deine Daten im öffentlichen Internet weiterleiten müssen. Wenn jedoch (2) die standardmäßige Verschlüsselung aktiviert ist, sind deine Inhalte weiterhin vor dem VPN selbst geschützt.
Daher sollten Protokollierungspraktiken – zu denen VPNs sich öffentlich verpflichten können oder auch nicht – eigentlich keine Auswirkungen auf Aufzeichnungen über den Inhalt Ihrer Daten haben, außer in dem seltenen Fall, in dem (2) keine Standardverschlüsselung vorhanden ist. Vielmehr geht es bei den Protokollierungspraktiken um Aufzeichnungen der Metadaten deines verschlüsselten Datenverkehrs.
- Eine Ausnahme wäre, wenn du Split-Tunneling über ein VPN so konfiguriert hast, dass bestimmter Datenverkehr einbezogen oder ausgeschlossen wird.
Metadaten-Protokollierung
Selbst wenn der Inhalt deines Datenverkehrs verschlüsselt ist, gibt es immer noch jede Menge Daten über diesen Datenverkehr, die gesammelt werden können, um deine Aktivitäten nachzuverfolgen. Dies wird als Metadaten bezeichnet. Metadaten enthalten Informationen wie:
- IP-Adressen der Absender und Empfänger
- Zeitliche Signaturen
- Größen der Datenpakete
- Verschlüsselungsarten
- Verbindungshäufigkeiten und -dauern
Keine dieser Informationen ist verschlüsselt: Sie „sickern“ aus der Verschlüsselung heraus – als Daten über verschlüsselte Daten.

Wenn Metadaten erfasst werden, insbesondere über längere Zeiträume hinweg für bestimmte Nutzer, können sie viele sehr persönliche Informationen preisgeben:
-
Verbindungsverlauf: Wenn du ein VPN nutzt, kann der VPN-Anbieter Zugriff sowohl auf deine persönliche IP-Adresse als auch auf die IP-Adresse deiner Zielseite im Internet haben. Hier wird angezeigt, wann, mit wem, wie lange und wie oft du eine Verbindung hergestellt hast. Stell dir das so vor, als würde es zeigen, zu wem du im Leben ernsthafte und nicht nur zufällige Beziehungen hast.
-
Surfgewohnheiten: Langfristige Verbindungsdaten können Trends in deinen Surfgewohnheiten aufzeigen und so ein detailliertes Bild deiner Gewohnheiten, Wünsche und sogar deiner politischen Einstellung zeichnen. Wenn man all diese Daten zusammenfasst, kann das Dinge offenbaren, die dir vielleicht selbst gar nicht bewusst sind – und das könnte für Werbetreibende oder Betrüger nützlich sein.
-
Gefährdung persönlicher Daten: Die Analyse von Verkehrsdaten kann auch hochgradig persönliche Informationen offenlegen, die in den falschen Händen gefährlich werden könnten. Wenn Metadaten-Einträge beispielsweise auf häufige Online-Verbindungen zu einer medizinischen Einrichtung oder einer Reha-Einrichtung hindeuten, lässt sich daraus schließen, dass du oder ein Familienmitglied unter einer Erkrankung leidet, z. B. eine Suchtbehandlung in Anspruch nimmt. Sollten diese Informationen in die falschen Hände geraten, können sie dazu genutzt werden, dich gezielt anzugreifen oder auszunutzen.
Dies ist nur eine kurze Liste. Es sollte jedoch aufzeigen, wie Metadaten – die die meisten von uns nie in Betracht ziehen – eine Hintertür für unsere Privatsphäre darstellen, da immer mehr Bereiche unseres Lebens durch das Internet erleichtert werden.
Hinweis: Deine IP-Adresse allein – auf die Webdienste, Internetdienstanbieter oder herkömmliche VPNs direkten Zugriff haben – gibt für sich genommen keine Auskunft über deinen Namen und deine Adresse. In Verbindung mit Informationen von deinem Internetdienstanbieter (ISP) ist es für fortgeschrittene Überwachungsmaßnahmen jedoch nicht schwer, eine Verbindung zwischen deiner IP-Adresse und deinen persönlichen Daten herzustellen.
Warum VPNs keine Protokolle speichern sollten
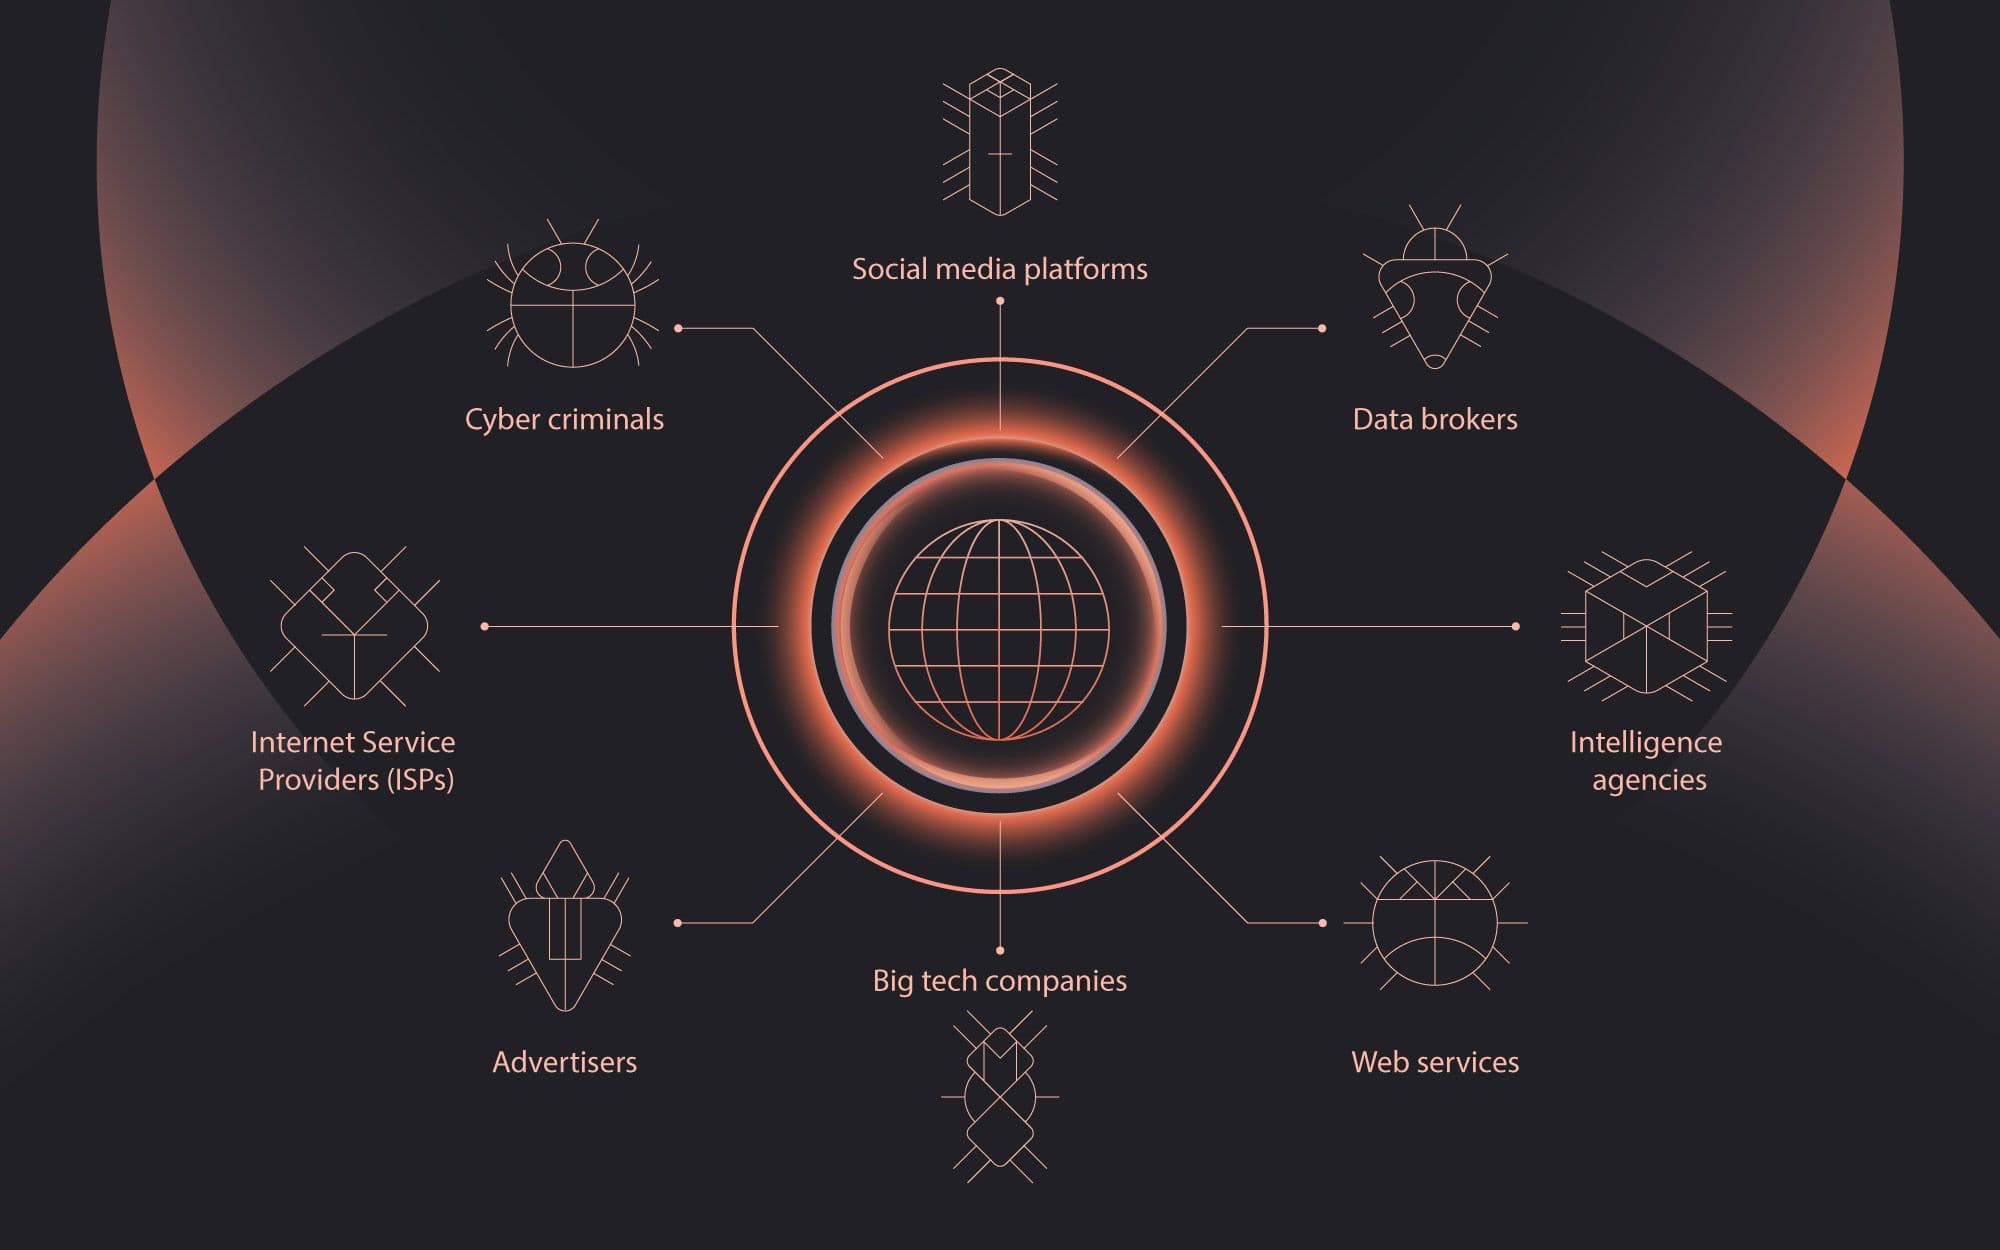
Metadaten-Protokolle können viel preisgeben; wenn ein VPN diese also speichert, sind die personenbezogenen Daten von Hunderten Millionen VPN-Nutzern gefährdet. Aber an was oder wen?
-
Datenschutzverletzungen: Cyberangriffe zielen häufig auf zentralisierte Server ab, auf denen große Mengen an Nutzerdaten gespeichert sind, darunter Finanz-, Konto- und Metadaten. All diese Daten sind in einer wachsenden Überwachungswirtschaft und der Unterwelt der Cyberkriminalität zu wertvollen Handelsgütern geworden. VPN-Server können leichte Ziele sein, wenn Daten dort zentralisiert oder protokolliert werden.
-
Verkauf von Metadaten: Viele unseriöse VPN-Anbieter, insbesondere die Hunderte von verfügbaren „kostenlosen“ VPN-Diensten, verdienen ihren Lebensunterhalt damit, die Metadaten ihrer Nutzer gezielt zu sammeln und an Datenbroker zu verkaufen.
-
Staatliche Überwachung: Da VPNs über Metadaten verfügen, können sie von Regierungs- oder Strafverfolgungsbehörden aufgefordert werden, die Verkehrsdaten ihrer Kunden herauszugeben. Zwar mag es manchmal berechtigte Gründe für die Anforderung solcher Unterlagen geben (z. B. um ein Gewaltverbrechen zu verhindern), doch kann derselbe Vorgang leicht zu einer staatlichen oder rechtlichen Übergriffigkeit führen. Und weltweit wird dies von autoritären Regierungen genutzt, um Zensur durchzusetzen, den Zugang zu Informationen zu verhindern und politische Gegner ins Visier zu nehmen.
Die Risiken eines vertrauenswürdigen VPN
Angesichts dieser globalen Bedrohungen für unsere persönlichen Daten im Internet ist es von entscheidender Bedeutung, dass wir uns fragen, wie ein Datenschutzdienst wie ein VPN mit unseren Daten umgeht. Um es noch einmal zu wiederholen: Herkömmliche VPN-Anbieter bieten nur No-Logs-Richtlinien an, weil sie tatsächlich Zugriff auf die Metadaten unseres Datenverkehrs haben und diese protokollieren können.
Es gibt viele Risiken, die es zu beachten gilt:
-
Selbst wenn ein VPN eine No-Logs-Richtlinie verfolgt, führen viele aus betrieblichen Gründen „minimale Protokolle“, beispielsweise zur Sicherstellung der Netzwerkverbindung und zur Leistungsbewertung. Oder ihre Allgemeinen Geschäftsbedingungen legen möglicherweise fest, dass sie nur „bestimmte Protokolle“ für Dinge wie den Datenaustausch mit Affiliate-„Partnern“ führen (ein Euphemismus für den Verkauf von Daten an Werbetreibende).
-
Zahlreiche Fälle von Datenlecks im Laufe der Jahre haben die Abonnement-, Konto- und Verkehrsdaten von Millionen von VPN-Kunden offenbart. Daten wie diese können nur dann nach außen gelangen, wenn sie überhaupt gespeichert werden.
-
Kostenlose VPNs stellen ein weitaus riskanteres Unterfangen dar und sind oft nichts anderes als Maschinen zum Sammeln von Metadaten, die unsere persönlichen Daten an Werbetreibende oder Datenbroker verkaufen.
-
Und es gibt natürlich VPNs, die behaupteten, keine Verkehrsprotokolle zu führen, die sich jedoch als kooperativ bei behördlichen Vorladungen hinsichtlich Nutzerdaten erwiesen haben.
Die bedauerliche Wahrheit ist, dass Hunderte Millionen Menschen, die nach Privatsphäre suchen, getäuscht werden – und manchmal ist der vermeintliche Beschützer der Täter. Vertrauen reicht einfach nicht aus, wenn es um unsere Privatsphäre im Internet geht.
VPNs, das das Vertrauensproblem angeht
Viele VPN-Anbieter sind sich dieses Vertrauensproblems bewusst und ergreifen zusätzliche Maßnahmen, um es für ihre Nutzer zu lösen. Dies erfordert konkrete Schritte, die über das durch No-Logs-Richtlinien geforderte Vertrauen hinausgehen.
-
Nur-RAM-Server. Bestimmte VPNs haben ihre Server auf den Betrieb mit Random Access Memory (RAM) umgestellt. Das bedeutet, dass immer dann, wenn der Server ausgeschaltet wird oder dies geplant ist, alle Daten (einschließlich der Aufzeichnungen des Client-Datenverkehrs) unwiderruflich gelöscht werden.
-
Externe Prüfungen. Eine weitere Möglichkeit für VPNs besteht darin, ihre Server und Netzwerke externen Sicherheitsprüfungen zu unterziehen, bei denen auch ihre No-Logging-Zusagen überprüft werden können.
Richtlinien zum Verzicht auf Protokollierung sind ein deutlicher Schritt in die richtige Richtung, müssen jedoch mit konkreten Zusicherungen gegenüber den Nutzern einhergehen, dass der Schutz ihrer Privatsphäre mehr ist als nur ein Versprechen.
Es gibt jedoch eine noch radikalere Lösung für das Vertrauensproblem: Verkehrsprotokolle durch ein neuartiges und dezentrales Netzwerkdesign überflüssig machen. Mit NymVPN müssen dieses Vertrauen und diese Unsicherheit nicht länger bestehen.
Nyms No-Logs-Richtlinie
Nym verfolgt eine andere Art von No-Logs-Richtlinie, die nur sehr wenige andere VPN-Dienste bieten können: Bei NymVPN sind vollständige Verkehrsprotokolle von Grund auf unmöglich. Dies liegt an der architektonisch dezentralen Struktur des Nym-Netzwerks.
Einfach gesagt: Es gibt keinen einzigen Punkt im Nym-Netzwerk, an dem Protokolle den Ursprung und das Ziel deines Datenverkehrs miteinander in Verbindung bringen könnten. Mit NymVPN lässt sich dein Datenverkehr nicht mit dir in Verbindung bringen.
Erfahre mehr darüber, wie das Nym-Netzwerk standardmäßig sicherstellt, dass keine Protokolle gespeichert werden, und schau dir die Fragen und Antworten zu Nym im Trust Center an.
Oder schau dir in einem ausführlichen Artikel an, wie das Nym-Mixnet das VPN mit dem weltweit höchsten Datenschutzniveau schafft.
Melde dich doch gleich beim Lesen an, um es kostenlos auszuprobieren!
VPN-Richtlinien zur Protokollfreiheit: FAQs
Eine No-Logs-Richtlinie bedeutet, dass der VPN-Anbieter keine Aktivitätsprotokolle wie den Browserverlauf, IP-Adressen oder Verbindungszeitstempel speichert. Einige Anbieter speichern jedoch nach wie vor Metadaten – die Aufschluss darüber geben können, wer du bist oder wann du dich verbindest. Eine „No-Logs“-Richtlinie ist lediglich ein Versprechen, keine Garantie.
Achte auf unabhängige Prüfungen, Open-Source-Code und transparente Datenschutzberichte. „Dezentrale VPNs wie NymVPN gehen noch einen Schritt weiter“ – sie sind so konzipiert, dass keine zentrale Stelle die Verbindungsdaten der Nutzer protokollieren oder überhaupt darauf zugreifen kann.
Viele zentralisierte VPNs protokollieren aus Gründen der Fehlerbehebung oder der Einhaltung gesetzlicher Vorschriften begrenzte Datenmengen. Dies führt zu potenziellen Sicherheitslücken. Nur dezentrale Systeme wie NymVPN schließen die technische Möglichkeit der Protokollierung aus – nicht nur das Versprechen, darauf zu verzichten.
Das Mixnet von NymVPN mischt und verschlüsselt den Datenverkehr über mehrere unabhängige Knoten hinweg. Dieser Vorgang entfernt identifizierende Metadaten und stellt sicher, dass kein einzelner Knoten oder Betreiber nachvollziehen kann, wer eine bestimmte Verbindung gesendet oder empfangen hat.
Über die Autoren
Casey Ford, PhD
Communications LeadAnia M. Piotrowska, PhD
Technische PrüfungInhaltsverzeichnis
Weiter lesen...

Nyms Zero-Knowledge-Netzwerk: Keine Protokollierungsversprechen erforderlich
Die Umsetzung einer „No-Log“-Richtlinie für VPNs in ein Netzwerkdesign und eine Garantie
Nym ist mehr als ein VPN
Die erste App, die dich dank eines Rauschen erzeugenden Mixnets vor KI-Überwachung schützt

Was ist ein VPN (Virtual Private Network)?
Ein Leitfaden zum beliebten Datenschutz-Tool mit zentralisierten und dezentralisierten Formen