

Was ist Session Messenger?
Der dezentrale Messenger, der deine Metadaten schützt, wo andere es nicht können

Teilen
Wir leben heute in einer Zeit, in der vielleicht der Großteil unserer Unterhaltungen - vom Belanglosen bis zum sehr Persönlichen - über eine Messaging-App stattfindet. Wir müssen wissen, was über uns aufgezeichnet wird: nicht nur, was wir sagen, sondern auch, wem wir es sagen, wann, wo und wie oft. Das nennt man Metadaten, und fast keine Messaging-App schützt diese Informationen.
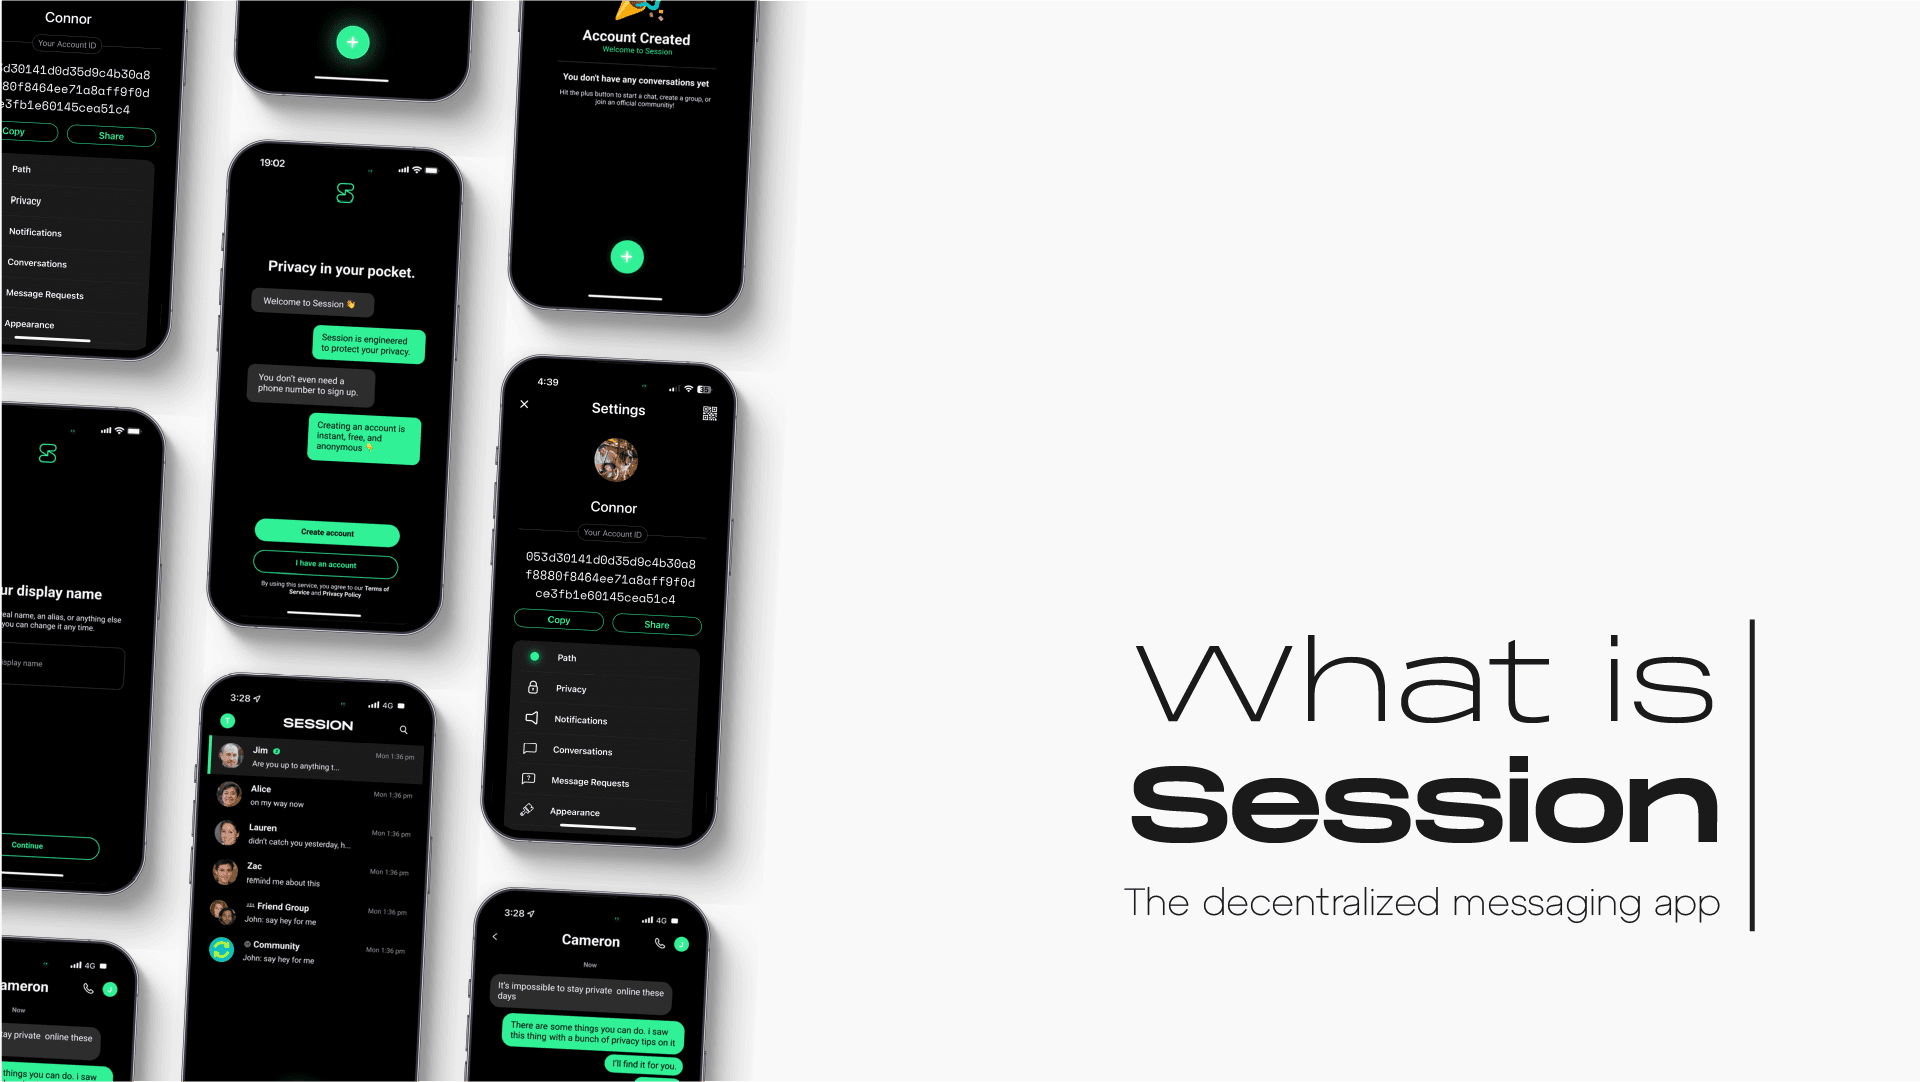
Hier kommt Session Messenger ins Spiel: eine private, metadatenminimierende Messaging-Plattform, die es dir ermöglichen will, „Nachrichten zu senden, keine Metadaten“. Sie verschlüsselt nicht nur deine Texte, sondern ist so konzipiert, dass sie die digitalen Spuren vermeidet, die allgegenwärtige Überwachung erst möglich machen.
Das Cybersicherheitsteam von Nym erklärt dir genau, was Session ist, wie es anders als die Konkurrenz mit Metadaten umgeht und warum es verdient, ein wichtiges Werkzeug in deinem Privatsphäre-Toolkit zu werden.
Hinter dem Schleier der Verschlüsselung: Risiken durch Metadaten erklärt
Um zu verstehen, was Session besonders macht, müssen wir zunächst über Metadaten sprechen: die oft unsichtbaren, aber äußerst aufschlussreichen Datenspuren, die jede digitale Unterhaltung und Interaktion begleiten.
Was sind Metadaten?
Bei Messaging sind Metadaten alle Zusatzdaten rund um eine Nachricht:
- Wer hat es gesendet (und an wen)?
- Wann
- Von welcher IP-Adresse oder von welchem ungefähren Standort aus
- Wie häufig kommuniziert wird
- Nachrichtengröße
- Gerätekennungen
Metadaten sind wie die Landkarte deiner Unterhaltungen: Selbst wenn der Inhalt der Nachrichten verborgen bleibt, können die Wege, die du nimmst (mit wem du sprichst, wie oft, wann), äußerst sensibel sein. Leider werden sie direkt vor unserer Nase systematisch gesammelt.
Und selbst wenn Nachrichten Ende-zu-Ende-verschlüsselt sind, bleibt diese Metadaten-Landkarte deines Lebens offen.
Warum beliebte Messenger beim Metadatenschutz versagen
Viele beliebte Messaging-Apps werben mit Dingen wie Verschlüsselung als Privatsphäre-Funktion, was auch stimmt, wenn sie sauber mit Open-Source-Code umgesetzt ist. Wenn es um Überwachung durch künstliche Intelligenz (KI) geht, ist das aber eine trügerische Sicherheit.
WhatsApp, Telegram und andere
Viele gängige verschlüsselte Messenger schützen zwar den Inhalt deiner Kommunikation, können aber trotzdem Metadaten sammeln oder abgreifen. Ihre zentralisierten Server können Absender und Empfänger zuordnen, Zeitstempel loggen und Verbindungsdetails erfassen (z. B. deine IP-Adressen). Weil der Betreiber des Dienstes die Routing-Infrastruktur kontrolliert, können Anfragen oder rechtliche Forderungen offenlegen, wer wann mit wem schreibt.
Lies mehr von Nym zu den Privatsphäre-Risiken großer Apps wie WhatsApp und Telegram.
Signal
Signal gilt zu Recht als Goldstandard für sichere Messenger – dank starker Ende-zu-Ende-Verschlüsselung, dem Verzicht auf Logs und seines Einsatzes für digitale Privatsphäre. Signal muss zum Weiterleiten von Nachrichten aber trotzdem mit einem zentralisierten Server kommunizieren, und einige minimale Metadaten (z. B. wen du kontaktierst, wann du zuletzt verbunden warst) können für die Infrastruktur des Dienstes sichtbar bleiben (oder sich aus Verbindungsmustern ableiten lassen). Signal minimiert zwar die gespeicherten Daten, kann die Metadaten-Spuren von Verbindungen aber nicht vollständig beseitigen.
Kurz gesagt: Ende-zu-Ende-Verschlüsselung allein stoppt keine Metadatenüberwachung. Wenn die Routing-Infrastruktur zentralisiert ist oder Verbindungsereignisse loggt, können Angreifer Muster ausnutzen, auch ohne den Inhalt deiner Nachrichten zu sehen.
Die realen Folgen von Metadaten
Für normale Nutzer, Aktivisten, Journalisten oder Dissidenten kann die Offenlegung von Metadaten gefährlich sein:
- Gezieltes Profiling: Regierungen oder Unternehmen können detaillierte soziale Graphen darüber erstellen, mit wem du chattest, wann und wie oft.
- Abschreckungseffekte: Das Wissen, dass dein Kommunikationsnetzwerk beobachtet wird, schreckt von abweichender Meinung, Journalismus oder Aktivismus ab.
- Deanonymisierung: Angreifer können Metadaten mit anderen Datenquellen (z. B. Netzwerk-Logs und öffentlichen Registern) verknüpfen, um pseudonyme Konten auf reale Identitäten zurückzuführen.
- Zeitliche Analyse: Selbst sporadische Muster (Nachrichten spät in der Nacht, bestimmte Rhythmen) verraten etwas über Verhalten oder Zugehörigkeiten.
Wenn deine App zwar den Inhalt verbirgt, aber deine Kommunikationsmuster verrät, bleibst du angreifbar. Das ist die entscheidende Lücke bei der Privatsphäre, die Session schließen will.
Die Routing-Architektur von Session
Um Metadaten-Lecks zu verhindern, baut Session seine gesamte Routing-Struktur auf Anonymität von der Netzwerkschicht an auf. Das geschieht durch eine Kombination aus Onion Requests, „Swarms“ und dezentralen Knoten.
Schauen wir uns an, wie das funktioniert und wie es sich vom herkömmlichen Routing von WhatsApp, Telegram und Signal unterscheidet.
Wie Session deine Nachrichten weiterleitet
Anonyme Konto-IDs
Session braucht zur Registrierung weder Telefonnummern noch E-Mail-Adressen. Stattdessen erzeugt es ein pseudonymes Schlüsselpaar (öffentlich/privat) und nutzt eine 66-stellige alphanumerische Session-ID als deine Kennung. Weil keine echte Kennung verknüpft ist, gibt es kein Verzeichnis, das echte Nutzer ihren Konto-IDs zuordnet.
Service-Knoten & Swarms
Session läuft auf dem Oxen Service Node Network. Diese Knoten bilden das dezentrale Netzwerk, das Nachrichten transportiert und temporären Speicher bereitstellt.
Nachrichten für einen Offline-Nutzer werden in einer kleinen Gruppe von Knoten zwischengespeichert, einem sogenannten Swarm, der die verschlüsselten Nutzdaten aufbewahrt, bis der Empfänger sie abruft. Wichtig - kein einzelner Knoten weiß vollständig, wer mit wem kommuniziert.
Onion-Routing („Onion Requests“)
Ähnlich wie beim Tor-Modell wird eine Nachricht, die du über Session sendest, in mehrere Verschlüsselungsschichten gehüllt (wie eine Zwiebel) und über drei Service-Knoten geleitet. Jeder Knoten schält eine Schicht ab und kennt nur den unmittelbar vorherigen und den nächsten Hop.
Kein einzelner Knoten erfährt je sowohl Ursprung als auch Ziel der Nachricht. Selbst wenn der Empfänger die Nachricht später per Onion-Routing aus seinem Swarm abruft, bleibt die Verbindung in beide Richtungen verschleiert.
Kein zentrales Logging, keine Verbindungsmetadaten
Das Design von Session verzichtet bewusst auf zentrale Server, die Metadaten loggen. Es gibt keine zentrale Datenbank mit Nachrichtengraphen, und die Knoten speichern nur das Nötigste für Routing und kurzlebige Pufferung.
Anders als herkömmliche Messaging-Apps will Session mit seinem Netzwerkdesign Vertrauen verteilen und Metadaten fragmentieren, sodass kein Angreifer das vollständige Bild eines Kommunikationskanals zusammensetzen kann. Da sich die KI-Technologie rasant entwickelt, sind solche dezentralen Schutzmaßnahmen entscheidend.
Funktionen von Session zum Schutz der Privatsphäre
Hier sind einige der wichtigsten Privatsphäre-Funktionen von Session und wie jede davon vor Überwachung und der Offenlegung von Metadaten schützt.
Zusammen sollen diese Funktionen die Datenangriffsfläche verkleinern, die Angreifer ausnutzen können. Wie Session in seinem Whitepaper beschreibt, ist das Ziel des Systems „minimaler Metadatenabfluss oder Metadaten-Minimalismus“.
Natürlich ist kein System perfekt. Push-Benachrichtigungen (über FCM oder APNs) können zum Beispiel erfordern, einige minimale Identifikatoren preiszugeben (wenn auch über Onion Requests), damit Benachrichtigungen zeitnah ankommen. Und bei Peer-to-Peer-Anrufen werden dem Anrufer derzeit IP-Adressen offengelegt. Die Dokumentation von Session benennt diese Kompromisse offen.
Warum Session wichtig ist
Angesichts einer sich ständig weiterentwickelnden Datenüberwachung ist das Verschlüsseln von Inhalten das Mindeste, was wir erwarten sollten. Die eigentliche Front sind Metadaten: das Gerüst, das alles trägt - von breiter Profilbildung bis zu punktgenauer Zielerfassung. Wie NymVPN soll Session die Erfassung von Metadaten teuer, verrauscht und unzuverlässig machen.
Für normale Nutzer heißt das: ein Messenger, bei dem deine Beziehungen und Verbindungsrhythmen nicht heimlich geloggt und archiviert werden. Für Aktivisten, Journalisten oder Organisatoren in repressiven Regionen kann Session als Werkzeug gegen Überwachung dienen, das die Fähigkeit von Gegnern schwächt, Netzwerke zu deanonymisieren oder inferenzbasierte Analysen anzuwenden.
Nyms Mission ist es, die Privatsphäre auf der Netzwerkebene wiederherzustellen - also Identität und Kommunikationsmetadaten voneinander zu trennen. Wir halten Session für einen hervorragenden Mitstreiter in diesem Bestreben, das Internet standardmäßig privat zu machen.

Was ist Session Messenger? FAQ
Session leitet Nachrichten über ein Onion-Netzwerk weiter, ohne dass Telefonnummern, E-Mail-Adressen oder zentrale Server erforderlich sind. Dieses Design verhindert die Verknüpfung von Identitäten und die Erfassung von Metadaten und ist somit eine gute Wahl für private Kommunikation.
Im Gegensatz zu Signal oder Telegram stützt sich Session nicht auf eine zentralisierte Infrastruktur oder die Synchronisierung von Kontakten. Es ist auf Anonymität ausgelegt – keine SIM-Karte, keine Server, auf denen Nutzerdaten gespeichert werden, und keine IP-Protokolle. Jede Unterhaltung ist verschlüsselt und lässt sich nicht mit Ihrer tatsächlichen Identität in Verbindung bringen.
Ja. Wenn du Session mit einem datenschutzorientierten VPN wie NymVPN kombinierst, erhältst du eine zusätzliche Schutzebene, da deine IP-Adresse verschleiert, die Überwachung auf Netzwerkebene blockiert und Angriffe durch Datenkorrelation verhindert werden.
Die Sitzung ist auf Anonymität ausgelegt, aber keine App kann absolute Unsichtbarkeit garantieren.
Über die Autoren
Casey Ford, PhD
Communications LeadInhaltsverzeichnis
Weiter lesen...
Was sind dApps? Die grundlegenden Werkzeuge von Web3
Das Potenzial der Dezentralisierung verstehen und warum Privatsphäre im Mittelpunkt stehen sollte
Was ist NymVPN? Alles, was Sie wissen müssen
Ein Leitfaden zum privatesten Virtual Private Network der Welt
Sicherer Zugriff auf das Dark Web
So nutzt du Tor sicher mit einem VPN, um deine Privatsphäre zu schützen