

Introduction des clés post-quantiques pour NymVPN
L'échange de clés post-quantique via le protocole Lewes est désormais opérationnel dans le cadre de la première phase de la feuille de route de Nym en matière de sécurité post-quantique

Partager
Le chiffrement qui protège aujourd'hui la majeure partie du trafic Internet finira par être contourné. Pas cette année, et peut-être pas avant la fin de cette décennie. Mais lorsque les ordinateurs quantiques atteindront une échelle suffisante, les hypothèses mathématiques sur lesquelles reposent la plupart des systèmes de chiffrement utilisés aujourd’hui s’effondreront. Toute personne ayant préalablement enregistré votre trafic chiffré peut commencer à le déchiffrer.
Il ne s’agit pas d’un scénario théorique issu d’articles universitaires. Il s'agit d'un modèle de menace actif que des adversaires disposant de ressources importantes exploitent déjà. 1 2
Avec NymVPN v2026.7, Nym fait un premier pas concret pour se prémunir contre ce risque. Dans la première phase de la feuille de route de Nym en matière de sécurité post-quantique, l’échange de clés post-quantique est désormais disponible à des fins de test sur toutes les plateformes en mode Fast via le protocole Lewes, un protocole novateur développé par Nym qui rend les protections de confidentialité de Nym polyvalentes, même au-delà de NymVPN.
Remarque : la fonctionnalité « Lewes Protocol » est actuellement facultative et doit être activée. Après une brève période en production, il deviendra le protocole d'échange de clés par défaut.
Voici ce que cela signifie, pourquoi le timing est important et où cela nous mène.
Clés post-quantiques sur NymVPN
Le nouvel échange de clés post-quantique de Nym fait partie d’un protocole novateur que nous appelons le protocole Lewes. Il tire son nom de la ville anglaise de Lewes, où les développeurs principaux de Nym se sont réunis pour définir la vision visant à faire évoluer Nym d’une protection au niveau de l’application vers un protocole polyvalent dédié aux communications privées.
Le protocole Lewes est un élément basé sur le Noise appartenant à une famille de protocoles à clé pré-partagée post-quantiques (PSQ) qui intègrent un secret symétrique pré-partagé dans des mécanismes d’échange de clés tels que WireGuard utilisé par le mode rapide de NymVPN. Cela ajoute une sécurité post-quantique dès la toute première phase de votre connexion NymVPN.
L'échange de clés marque le début d'une session VPN. Avant que votre trafic ne transite par le tunnel, votre appareil et le réseau doivent s'accorder sur des clés cryptographiques partagées. Ce handshake constitue la base sur laquelle repose tout le reste. Si la phase d’établissement de la connexion est vulnérable, la solidité du reste du chiffrement n’a aucune importance. Les clés post-quantiques renforcent cette poignée de main contre les attaques quantiques.
Mais ce n’est pas tout ce qui rend le protocole Lewes si particulier. Les algorithmes post-quantiques se sont historiquement accompagnés de pertes de performances. C’est pourquoi, pour NymVPN, nous l’avons conçu en tenant compte d’une contrainte pratique : il doit être rapide. Le protocole Lewes est conçu pour réduire le temps d’établissement de la connexion par rapport aux approches post-quantiques antérieures. Cela signifie non seulement une connexion sécurisée contre les attaques quantiques, mais aussi un démarrage plus optimisé.
Utilisation de clés post-quantiques sur NymVPN
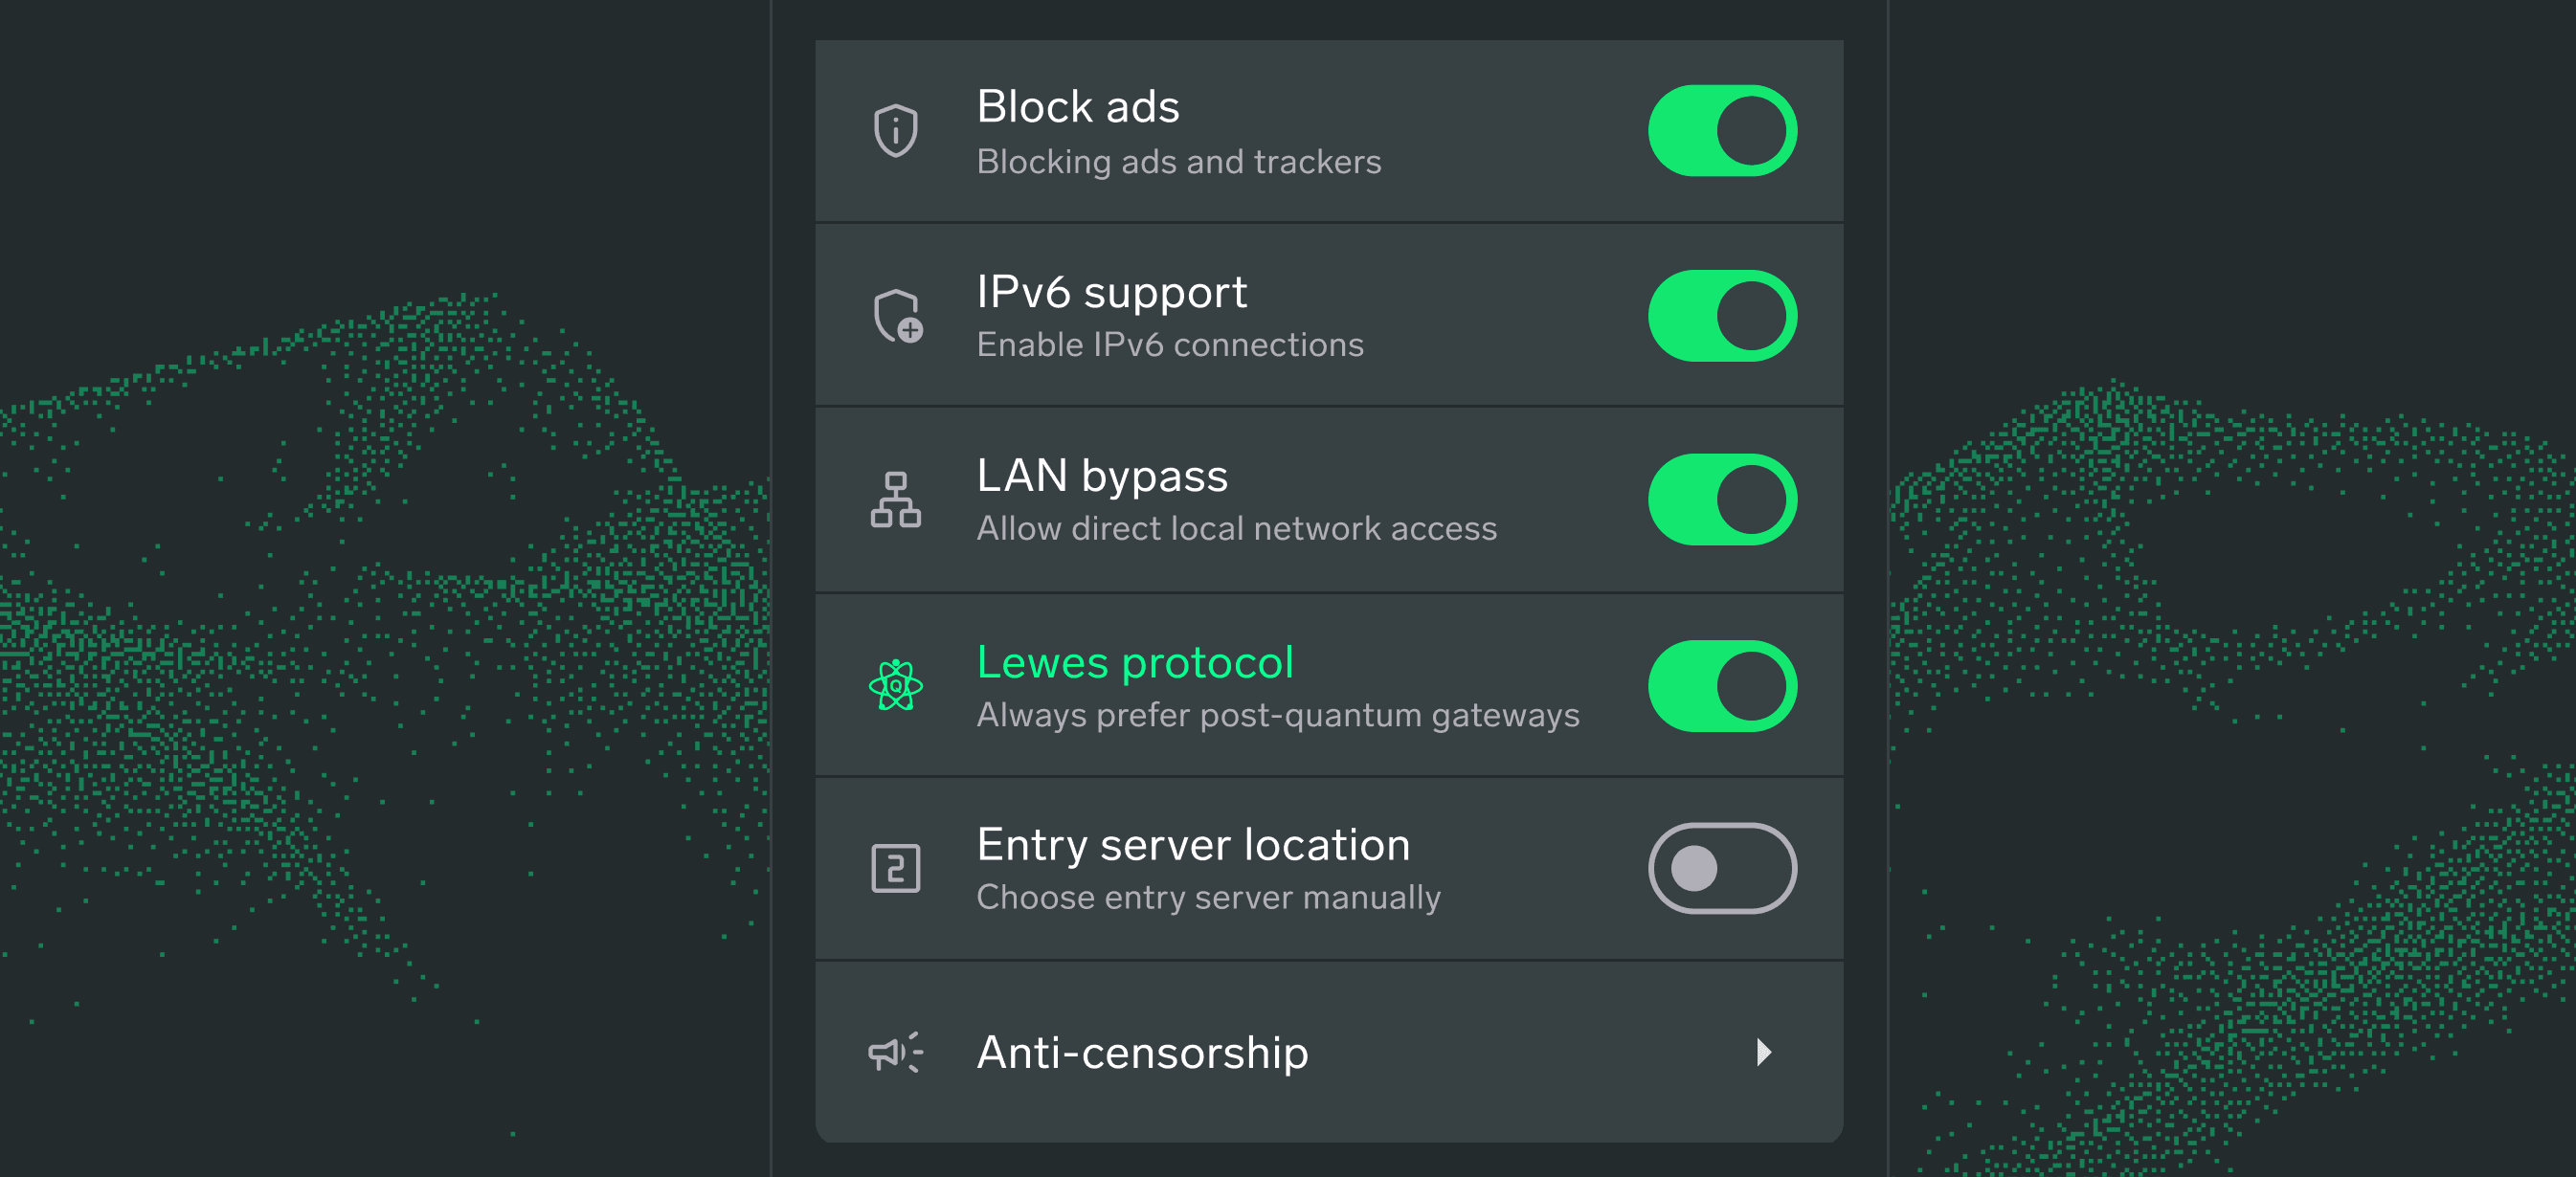
Le protocole Lewes protège l'échange de clés lors de votre routage décentralisé à deux sauts en mode rapide. Avant d’être activée par défaut pour tous les utilisateurs, cette fonctionnalité est désormais disponible sous forme de commutateur que vous pouvez activer dans les Paramètres.
Essayez-le et dites aux développeurs de Nym ce que vous pensez de cette différence.
Prenons maintenant un peu de recul et examinons en quoi cela est important pour la sécurité des données.
Qu'est-ce que le chiffrement post-quantique ?
Le chiffrement moderne repose sur la complexité mathématique. RSA repose sur la quasi-impossibilité de factoriser de très grands nombres, tandis que la cryptographie à courbe elliptique (ECC) repose sur une hypothèse connexe concernant les logarithmes discrets. Les protocoles de chiffrement de ce type constituent les mécanismes de sécurité fondamentaux qui protègent les tunnels VPN, les sessions bancaires, les applications de messagerie et la majeure partie du trafic web.
Les ordinateurs quantiques remettent en cause ces hypothèses d'une manière différente des ordinateurs classiques. Par exemple, l’algorithme de Shor, exécuté sur une machine quantique suffisamment puissante, peut factoriser de grands nombres en temps polynomial. Dès que cela devient faisable à grande échelle, RSA et ECC cessent d’être des problèmes difficiles : ils deviennent alors résolubles. En effet, tout système s'appuyant encore sur ces primitives devient rétroactivement lisible.
La plupart des discussions sur le risque post-quantique se concentrent sur la question de savoir quand les ordinateurs quantiques atteindront ce stade. Du point de vue de la confidentialité, ce n’est pas la bonne question, car la véritable menace ne réside pas dans l’attente de l’arrivée du matériel. Cette menace, c’est la surveillance de masse et la collecte de données, qui durent déjà depuis plus de deux décennies.
Le problème du « collecter maintenant, déchiffrer plus tard »
Les attaquants disposant de ressources suffisantes – qu’il s’agisse de fournisseurs d’accès à Internet ou d’agences de renseignement d’État – n’ont pas besoin d’ordinateurs quantiques pour commencer à tirer profit de vos données chiffrées. Ils peuvent désormais l'enregistrer, le stocker et le déchiffrer dès que le matériel aura rattrapé son retard. Pour le trafic qui doit rester confidentiel pendant des années, voire des décennies – qu’il s’agisse d’activités politiques, d’opérations financières, de dossiers médicaux ou de journalisme –, la porte est déjà ouverte.
Nous savons que les programmes de surveillance à grande échelle ont fonctionné de cette manière. Les enjeux économiques sont simples : le stockage est peu coûteux, et le contenu du trafic chiffré d’aujourd’hui aura toujours de la valeur lorsque le déchiffrement deviendra un jour possible.
C’est exactement la raison pour laquelle Nym a créé le Noise Generating Mixnet : pour protéger les métadonnées contre la surveillance qui a lieu dès maintenant, et pas seulement dans un futur hypothétique. Le chiffrement post-quantique est une extension de cette même logique.
La chronologie du NIST
En 2024, les États-Unis. Institut national des normes et des technologies (NIST) a fixé un calendrier officiel d’abandon des systèmes basés sur RSA et ECC, la transition complète vers des algorithmes post-quantiques étant obligatoire d’ici 2035. Des algorithmes candidats – notamment CRYSTALS-Kyber (ML-KEM) pour l’échange de clés, ainsi que CRYSTALS-Dilithium et FALCON pour les signatures numériques – ont été sélectionnés en vue d’une normalisation.
L'échéance de 2035 semble lointaine. La mise en place d’une pile cryptographique post-quantique à l’échelle de toute une architecture, testée et déployée à grande échelle, ne se fait pas du jour au lendemain. Pour un VPN décentralisé gérant le trafic réel des utilisateurs dans des conditions hostiles, le bon moment pour se lancer n’est pas lorsque l’obligation est imposée. C'était il y a plusieurs années. Le deuxième meilleur moment, c’est maintenant.
Feuille de route de Nym pour la sécurité post-quantique
Ania Piotrowska, directrice scientifique de Nym, a présenté l’année dernière la feuille de route de Nym en matière de sécurité post-quantique. Le protocole Lewes marque l'achèvement de la première des trois phases, chacune renforçant une couche différente de l'architecture.
Phase 1 : ✅ Échange de clés post-quantique
Le protocole Lewes permet désormais l’échange de clés post-quantiques sur toutes les plateformes dans NymVPN v2026.7. Grâce à un échange de clés résistant à l'informatique quantique pour l'établissement du canal, le protocole Lewes renforce non seulement la sécurité face aux menaces post-quantiques, mais améliore également considérablement la vitesse de connexion.
Phase 2 : Protection post-quantique pour les communications entre nœuds de mixage
L'étape suivante consiste à étendre la protection aux canaux de communication entre les nœuds de mixage eux-mêmes. L’application d’un échange de clés post-quantique à ce niveau signifie que les messages acheminés via le réseau acquièrent une résistance quantique à chaque relais, et pas seulement au point d’entrée.
Phase 3 : Protection post-quantique dans le format de paquet Sphinx
Sphinx est le format de paquet cryptographique qui permet au Mixnet de fonctionner. Il assure un routage des messages préservant les métadonnées en encapsulant le trafic en couches que chaque nœud peut décapsuler sans rien apprendre sur l’origine, la destination ou le contenu du paquet.
L’amélioration de Sphinx grâce à l’échange de clés post-quantique comblera la dernière lacune, garantissant ainsi que le cœur du Mixnet Nym soit aussi résistant à la cryptanalyse quantique qu’aux techniques de surveillance classiques. Vous pouvez en savoir plus sur les projets de Nym concernant la sécurité des mixnets post-quantiques ici.
Une fois ces trois phases terminées, la protection post-quantique s’appliquera à toutes les couches d’une connexion NymVPN : la négociation d’entrée, le Mixnet et le mécanisme de routage des paquets.
Conclusion
L’ère post-quantique n’est pas quelque chose à laquelle il faut se préparer après coup. Les adversaires contre lesquels Nym a été conçu pour protéger – programmes de surveillance de masse, agences de renseignement, gouvernements autoritaires – n’attendent pas non plus. Ils collectent des données. Le protocole Lewes est la première réponse à cette question.
Références

À propos des auteurs
Casey Ford, PhD
Responsable de la communicationTable des matières
Continuer à lire...
Feuille de route de Nym pour 2026 : libérer le potentiel de la décentralisation
Redynamiser le token $NYM, améliorer le Mixnet et pousser la décentralisation à son paroxysme
Assurer la confidentialité à long terme : feuille de route de Nym pour la sécurité post-quantique
Développer un niveau de chiffrement dont les gens auront besoin pour le monde de demain
VPN décentralisé ou VPN traditionnel : quelle est la différence ?
La plupart des VPN ne parviennent pas à fournir la confidentialité qu'ils promettent. Voici ce que la décentralisation change concrètement, et pourquoi l'architecture de votre VPN importe

NymVPN, c'est bien plus qu'un VPN
La première application qui vous protège de la surveillance par IA grâce à un Mixnet générateur de bruit