

Apa itu serangan Denial-of-Service (DoS)?
Memahami sejarah, perkembangan, dan tingkat keparahan serangan denial-of-service

Bagikan
Denial of Service (DoS) merupakan salah satu bentuk serangan siber tertua dan paling sering terjadi. Tujuannya sederhana: untuk menghalangi ketersediaan layanan yang sah.
Bentuk-bentuk Serangan Denial-of-Service
Serangan DoS umumnya terjadi melalui teknik-teknik berikut:
- Serangan Flooding: serangan terkoordinasi yang membanjiri server yang bertanggung jawab mendukung layanan tersebut dengan lalu lintas yang melebihi kapasitasnya
- Memanfaatkan kerentanan: pesan-pesan tertentu — yang disebut exploit — membuat layanan tersebut tidak dapat diakses dengan menghabiskan sumber daya komputasinya, baik dengan memicu loop tak berujung, memperlambat kinerjanya, membuatnya crash, membekukannya, maupun me-restart aplikasi tersebut.
Dengan demikian, para penyerang memanfaatkan kerentanan atau membebani sumber daya seperti bandwidth jaringan, CPU, dan memori hingga target tidak lagi mampu melayani pelanggannya.
Salah satu bentuk serangan ini yang paling efektif adalah bentuk terdistribusinya — Distributed Denial of Service (DDoS) — di mana penyerang meretas dan mengendalikan sejumlah mesin, lalu mengkoordinasikan serangan terhadap korban. Biasanya, serangan yang menggunakan metode flooding di atas merupakan serangan DDoS.
Sulit dilacak dan berdampak agresif, serangan DoS dan DDoS sudah ada sejak era awal internet komersial dan terus berkembang menjadi metode penolakan layanan yang lebih modern dan efektif, seperti penerapan kecerdasan buatan dan teknologi awan dalam pengkoordinasian serangan-serangan tersebut.
Lalu, bagaimana serangan DoS dimulai?
Bagaimana perangkat direkrut, diretas, dan dimanfaatkan
Anda mungkin pernah mendengar tentang botnet dan risiko penggunaan VPN gratis. Mengunduh program berbahaya yang menyamar sebagai layanan sah merupakan salah satu cara paling umum perangkat diretas, yang mengingatkan kita pada pepatah filosofis di forum Reddit: jika layanannya gratis, berarti Anda adalah produknya.
Ide dasar di balik serangan DDoS — yaitu, bentuk terdistribusi dari serangan DoS, yang saat ini merupakan bentuknya yang paling umum — adalah, pertama-tama, untuk mengumpulkan daya komputasi yang cukup guna membebani layanan korban hingga kelebihan beban. Hal ini dilakukan dengan membobol perangkat yang rentan dan memasang perangkat lunak berbahaya di dalamnya, yang memungkinkan dalang serangan tersebut mengendalikan perangkat tersebut dari jarak jauh.
Kumpulan komputer, server, dan perangkat IoT yang telah diretas disebut botnet, dan merupakan pasukan komputasi para penjahat siber. Kedua, invasi oleh jaringan komputer ini berfungsi untuk menyembunyikan identitas sumber serangan, yang berarti bahwa para pelaku serangan DDoS jarang dimintai pertanggungjawaban atas kejahatan yang mereka lakukan.
Oleh karena itu, sebelum mengunduh VPN atau layanan web “gratis”, perhatikan bahwa perangkat Anda berisiko disusupi dan dijadikan bagian dari botnet kriminal, dan bahwa, tanpa sepengetahuan Anda, berbagai aktivitas ilegal — terutama serangan DDoS — mungkin dikaitkan dengan alamat IP Anda.
Arsitektur serangan DoS
Berikut ini adalah contoh arsitektur terdistribusi di mana seorang penyerang menguasai beberapa mesin melalui handler, sehingga identitasnya tetap anonim dan justru menjerat pemilik mesin-mesin yang direkrut ke dalam botnet.
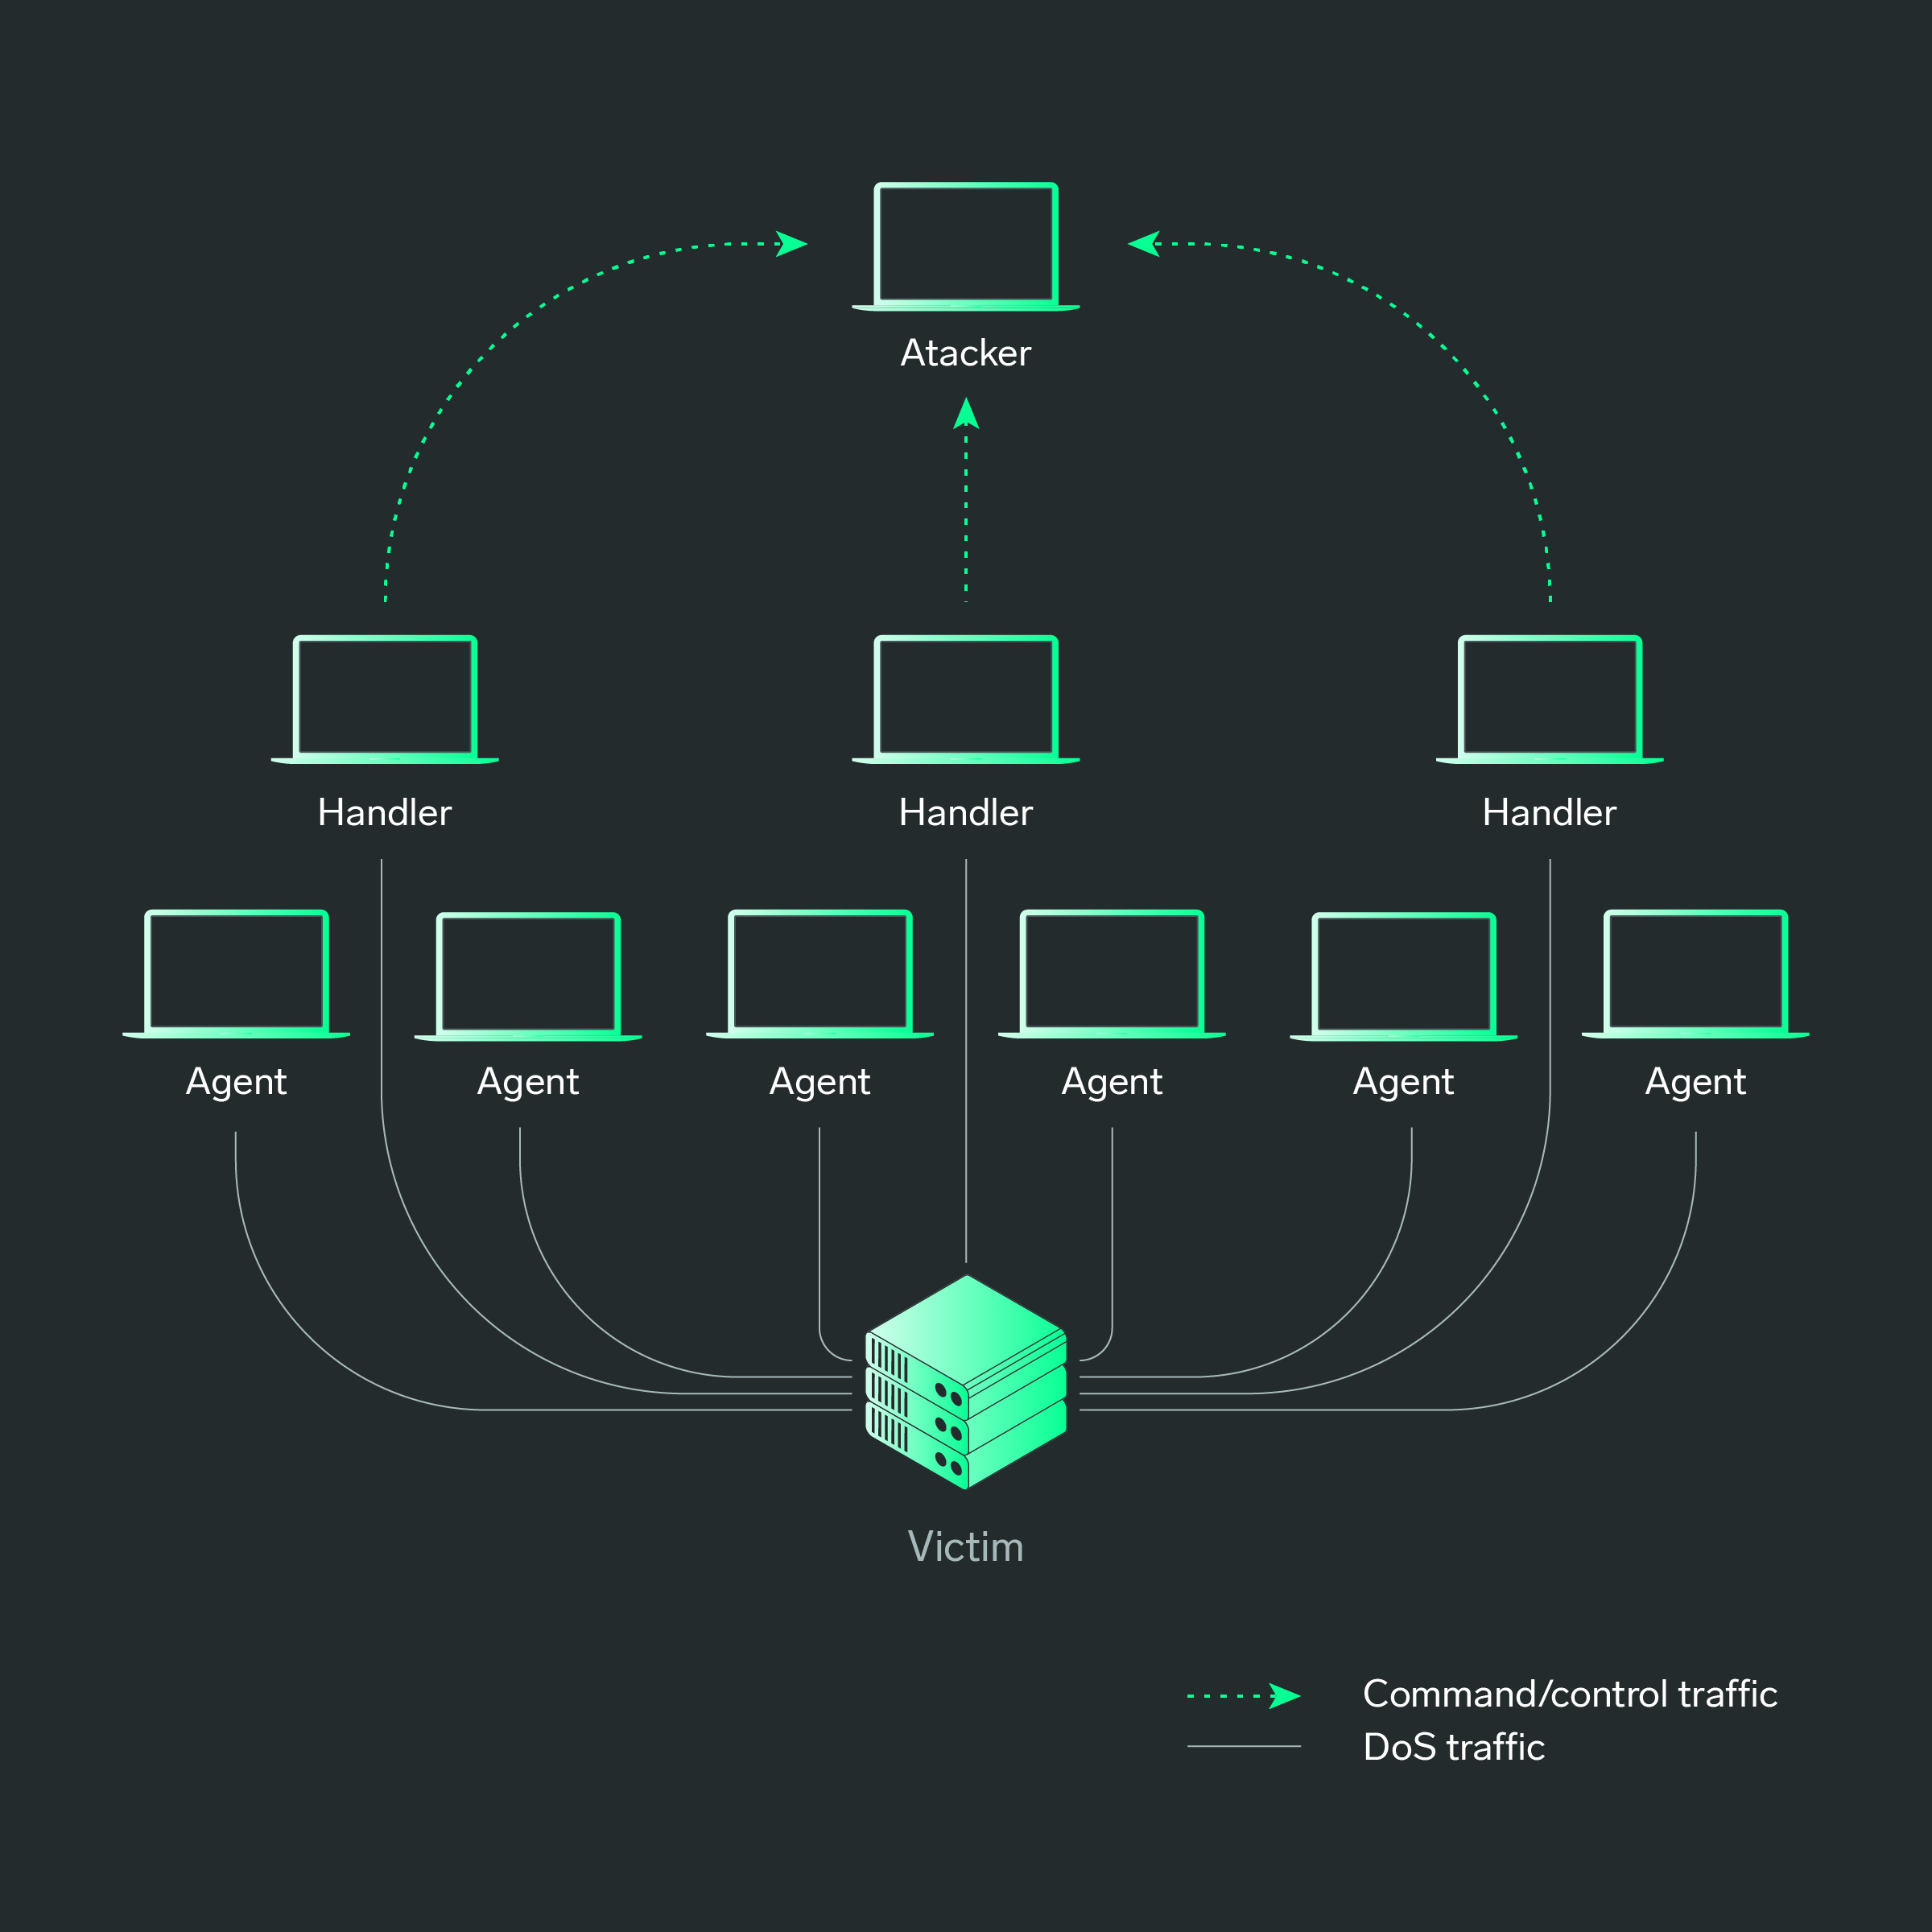
Gambar 1.1 - Arsitektur handler/agen.
Ide utama di balik handler—yaitu server perantara antara penyerang dan mesin-mesin yang terinfeksi—adalah untuk mempersulit pelacakan peretas atau kelompok yang bertanggung jawab atas serangan tersebut. Dengan demikian, mesin agen — yang berperan sebagai pasukan garis depan — merespons secara langsung perintah dari server pengendali, lalu melancarkan serangan DoS atau DDoS terhadap korban, baik melalui eksploit maupun flooding. Handler, tentu saja, dikendalikan oleh penyerang.
Apa kesamaan antara agen dan pengawas? Biasanya, kebijakan keamanan siber yang lemah, seperti:
- Kata sandi yang lemah atau kata sandi bawaan
- Firewall yang tidak dikonfigurasi dengan benar
- Sistem usang yang tidak dilengkapi dengan pembaruan keamanan.
Selain itu, rekayasa sosial—di mana para penjahat secara rutin memalsukan komunikasi internal perusahaan, membujuk korban untuk menginstal perangkat lunak berbahaya, memanipulasi karyawan agar memberikan akses istimewa ke sistem perusahaan, atau sekadar mengirimkan tautan berbahaya melalui email—merupakan salah satu cara paling efektif untuk meretas dan mengendalikan perangkat.
Cloud, AI, dan Revolusi Pasar DoS
Risiko di awan
Tak seorang pun ingin mengingat tahun-tahun pandemi COVID-19: pembatasan pergerakan, krisis ekonomi, layanan kesehatan publik yang kewalahan, dan korban jiwa... Memang, itu adalah tahun-tahun yang penuh penderitaan. Namun, salah satu dampak jangka panjang — yang mungkin positif bagi sebagian orang — adalah percepatan dan meluasnya tren bekerja dari rumah.
Namun, bekerja dari rumah berarti, dalam hampir semua skenario yang mungkin terjadi, mengakses sistem perusahaan Anda dari jarak jauh. Hal ini, pada gilirannya, berarti tersedianya layanan di awan.
Secara garis besar, kita dapat mendefinisikan cloud sebagai mesin-mesin yang sangat canggih yang berlokasi di pusat data raksasa di seluruh dunia, yang berfungsi sebagai tuan rumah dan penyedia layanan komersial. Dengan kata lain, alih-alih dijalankan di komputer Anda atau server perusahaan Anda, layanan tersebut dijalankan di server milik penyedia layanan cloud seperti AWS, Microsoft Azure, dan Google Cloud.
Seringkali, sebuah perusahaan menggunakan dua, tiga, atau lebih penyedia layanan cloud untuk menghosting layanannya. Namun, setiap cloud memiliki pengaturan, izin, dan catatan log yang berbeda. Fragmentasi ini dapat menimbulkan ketidakkonsistenan dalam hal keamanan. Yang lebih penting lagi, adopsi layanan cloud secara luas meningkatkan potensi titik rentan serangan.
Dengan demikian, kita dapat melihat bahwa metode serangan DoS terus berkembang sejalan dengan perkembangan teknologi terkini pada masa itu.
Komputer Pribadi
Pada tahun 1990-an dan 2000-an, semakin meluasnya penggunaan komputer pribadi di rumah memicu munculnya worm yang dapat mereplikasi diri dan malware lainnya seperti Phatbot, yang menyerang sistem Windows dan dimanfaatkan dalam botnet.
Internet of Things
Pada periode 2010–2015, revolusi perangkat Internet of Things (IoT) telah secara signifikan meningkatkan jumlah perangkat yang rentan, sehingga memunculkan kasus-kasus ikonik seperti Mirai.
Layanan cloud
Setelah tahun 2020, penggunaan layanan cloud secara luas membawa peluang baru sekaligus risiko baru. Kini, serangan volumetrik dapat diarahkan ke layanan cloud yang kritis, dengan memanfaatkan elastisitasnya dan mengubah DDoS menjadi serangan ekonomi: layanan cloud menampung lalu lintas tersebut, tetapi mengenakan biaya untuk setiap permintaan.
Peningkatan risiko akibat kecerdasan buatan
Di saat yang sama, kecerdasan buatan kini telah memainkan peran sentral dalam serangan-serangan tersebut. Serangan yang sebelumnya bergantung pada koordinasi manual oleh para peretas atau kelompok tertentu, kini telah diotomatisasi oleh algoritma pembelajaran mesin. Sistem-sistem ini menganalisis pertahanan secara real time dan menyesuaikan serangan dalam hitungan detik, sehingga membuatnya lebih tangguh. Selain itu, demokratisasi melalui model-model seperti FraudGPT dan WormGPT telah membuat alat-alat serangan dapat diakses bahkan oleh para pemula. Para "script kiddies" kini melakukan pemrograman berpasangan dengan model bahasa besar (LLM), sehingga memperluas jangkauan dampak mereka, meskipun latar belakang teknis mereka terbatas.
AI Mengubah Wajah Pasar
Oleh karena itu, perpaduan antara komputasi awan dan AI telah merevolusi pasar DDoS: komputasi awan telah menghadirkan skalabilitas dan dampak ekonomi, sementara AI telah menghadirkan kemampuan beradaptasi dan aksesibilitas.
Terakhir, namun tidak kalah pentingnya, kita sedang membicarakan pasar DDoS: sama seperti kita dapat berlangganan layanan streaming dan penyimpanan awan secara bulanan, pasar gelap untuk serangan DDoS sesuai permintaan juga tersedia di saluran-saluran Telegram.
Memang, belum pernah semudah ini untuk menyerang pesaing Anda pada Black Friday atau bahkan membanjiri musuh-musuh favorit Anda dengan jutaan permintaan HTTP per detik.

Sejarah Serangan DoS
Tanggal | Description | Tech Stack | Responsible(s) |
|---|---|---|---|
2003-2004 | Emergence of the Phatbot [1] worm, which exploited vulnerabilities in Windows systems to control millions of machines, used for spam, credential theft, and massive DDoS attacks. | Exploiting vulnerabilities in Windows + self-replicating worms | No clear central authorship |
2016 | The Mirai [2] botnet, made up of millions of insecure IoT devices (cameras, routers, DVRs), was used in an attack against DynDNS, which resulted in the shutdown of global services such as Netflix & Amazon. | Exploitation of default passwords on IoT devices, creation of a massive botnet, and distributed volumetric attack | In 2017, Paras Jha, Josiah White, and Dalton Norman pleaded guilty to crimes related to the Mirai botnet. [45] By assisting the government in other investigations, they were sentenced to probation and community service without |
2016 | Exploitation of the TR-069 protocol, used by modems for remote management. Malicious files sent caused a mass reboot of millions of devices in Europe | Exploitation of the TR-069 (CWMP) protocol, sending malicious SOAP payloads [2]. | Daniel Kaye (“SpiderMan”), British hacker hired to attack a Liberian telecom company. He ended up shutting down the entire internet in Liberia. |
2018 | GitHub suffered one of the largest DDoS attacks in history at the time, with peaks of 1.3 Tbps, exploiting open memcached servers on the internet. | Memcached amplification [3] (reflection and amplification via UDP) | Not attributed to a specific group; likely operators of rented botnets (DDoS-for-hire) |
2022 | During the Russia–Ukraine war, Telegram channels coordinated DDoS attacks against government websites, banks, and private companies in both countries | Distributed botnets + coordination via Telegram bots | Killnet (pro-Russia) and the IT Army of Ukraine (pro-Ukraine) |
2022 | During the Russia–Ukraine war, Telegram channels coordinated DDoS attacks against government websites, banks, and private companies in both countries | Distributed botnets + coordination via Telegram bots | Killnet (pro-Russia) and the IT Army of Ukraine (pro-Ukraine) |
2023 | Discovery and exploitation of the HTTP/2 Rapid Reset Attack [4], in which multiple connections are opened and quickly canceled, overloading modern web servers | HTTP/2 protocol, exploitation of the pipelining mechanism and stream reset | The attack was claimed by the pro-Russia hacker activist group NoName05617 |
2025 | The social network X (formerly Twitter) was the target of a massive DDoS attack, which sought to draw political attention and cause media chaos | Botnets distributed across cloud servers + coordination on Telegram, using modern L3/L4/L7 flooding [5] techniques | Dark Storm Team, a pro-Palestinian hacker activist group. |
Catatan: Pengakuan tanggung jawab atas serangan oleh kelompok-kelompok aktivis peretas tidak cukup untuk membuktikan bahwa mereka adalah pelakunya.* Penting untuk diingat bahwa ada pasar untuk layanan DDoS bayaran dan bahwa berbagai kelompok — baik yang didorong oleh motif politik maupun tidak — saling bersaing untuk mendapatkan perhatian media, pendukung, dan uang.*
Mengapa Serangan DoS Sulit Ditangani
Mencegah serangan DoS dan DDoS merupakan salah satu tantangan terbesar dalam keamanan siber saat ini. Alasannya beragam, mulai dari keterbatasan teknis hingga faktor ekonomi dan sosial. Beberapa kendala utama di antaranya adalah:
Skala serangan tersebut
Penyedia layanan cloud mampu menangani jutaan koneksi secara bersamaan tanpa menyebabkan layanan mereka terhenti. Namun, setiap permintaan tambahan yang diproses menimbulkan biaya — dan biaya-biaya ini dibebankan kepada perusahaan sasaran. Dengan demikian, serangan volumetrik tidak hanya dapat membuat layanan tidak dapat diakses, tetapi juga menimbulkan kerugian ekonomi yang sangat besar, sehingga menjadikan DDoS sebagai senjata finansial.
Pelacakan terbatas
Salah satu teknik klasik yang digunakan dalam serangan adalah IP spoofing. Dalam teknik ini, penyerang memalsukan alamat IP sumber pada paket yang dikirim, sehingga paket tersebut tampak seolah-olah berasal dari tempat lain. Ditambah dengan penggunaan handler (server perantara) dan jaringan terdistribusi, hal ini membuat sulit untuk mengidentifikasi pelaku sebenarnya dari serangan tersebut. Akibatnya, seringkali penyelidikan hanya berfokus pada pelacakan mesin agen — yaitu mesin-mesin yang disusupi untuk membentuk botnet — dan bukan pada penyerang yang mengendalikan serangan DDoS tersebut.
Kesamaan antara lalu lintas yang sah dan yang tidak sah
Memisahkan pengguna asli dari bot merupakan salah satu aspek paling rumit dalam pertahanan DDoS. Hal ini disebabkan karena penyerang tidak mengirimkan paket yang “aneh” atau mudah dikenali, melainkan meniru permintaan yang sepenuhnya sah, dengan menggunakan protokol (HTTP/HTTPS, DNS), port, dan format data yang sama seperti akses yang sah. Seringkali, paket-paket tersebut memiliki header yang benar, token yang valid, dan bahkan mengikuti pola penjelajahan yang umumnya dilakukan oleh pengguna manusia.
Dalam serangan lapisan 7, misalnya, permintaan GET atau POST sederhana yang dikirimkan oleh bot tidak dapat dibedakan dari permintaan yang dikirimkan oleh manusia. Selain itu, beberapa kelompok menerapkan teknik machine learning yang menganalisis lalu lintas data nyata dan menghasilkan pola yang menirunya — mereproduksi pola akses, jam-jam sibuk, dan bahkan interaksi API. Oleh karena itu, pada dasarnya, lalu lintas kriminal seringkali tidak dapat dibedakan dari lalu lintas yang sah, yang berasal dari berbagai sumber, dengan pola yang mirip dengan pola pengguna yang sah, dengan satu-satunya perbedaan yang jelas terletak pada skalanya — yaitu, jumlah permintaan per detik.
Permukaan serangan yang meluas
Dalam situasi saat ini, ketergantungan pada berbagai penyedia layanan awan, maraknya perangkat IoT yang tidak dilengkapi dengan pembaruan keamanan, serta ledakan jumlah API pihak ketiga semakin memperbanyak kerentanan. Masalah API sangat krusial: karena komunikasi berlangsung antar-mesin, membedakan lalu lintas yang sah dari lalu lintas berbahaya menjadi sangat sulit. Seorang penyerang dapat memalsukan permintaan yang tampak sah, dengan variabel dan token yang valid, dan tetap menggunakannya dalam skala besar untuk menghabiskan sumber daya sistem.
Persaingan di kalangan peretas
Siapa pelaku di balik serangan DDoS jarang sekali jelas. Sebuah kelompok mungkin mengaku bertanggung jawab atas serangan-serangan tersebut tanpa benar-benar melakukannya, hanya untuk mendapatkan ketenaran. Karena serangan-serangan tersebut dikoordinasikan secara anonim, seringkali melalui saluran seperti Telegram, “penulis” tidak selalu sama dengan “kebenaran.” Selain itu, karena botnet membuat pemilik mesin-mesin yang terinfeksi menjadi terduga, maka semakin sulit untuk secara tepat mengaitkan serangan tersebut dengan peretas atau kelompok yang bertanggung jawab.
Kesimpulan
Serangan DoS dan DDoS telah berkembang seiring dengan perkembangan internet itu sendiri. Meskipun awalnya hanya berupa serangan sederhana yang memanfaatkan kelebihan beban lalu lintas, kini serangan-serangan tersebut menggabungkan jangkauan global, otomatisasi, dan kecerdasan buatan, sehingga menjadi semakin canggih dan tangguh.
Demokratisasi kejahatan siber, yang saat ini secara terbuka dipromosikan di saluran-saluran Telegram, dengan paket DDoS-as-a-service, pembayaran kripto, dan bahkan model bahasa besar (LLM) yang dilatih untuk membantu dalam pembuatan malware, seperti FraudGPT dan WormGPT, mempermudah akses bagi siapa saja untuk melakukan serangan DDoS.
Sebagaimana ditunjukkan dalam Laporan Ancaman Radware [7], serangan DDoS berbasis web meningkat sebesar 550% dari tahun 2023 hingga 2024, sementara serangan DDoS berbasis jaringan meningkat sebesar 120%. Kami juga menghadapi perluasan permukaan serangan seiring dengan berkembangnya pasar cloud, dan prospek ke depannya tetap sama seperti 30 tahun yang lalu: seiring munculnya fitur-fitur baru, kerentanan baru pun muncul, yang akan dieksploitasi, kemudian diatasi, dan dieksploitasi kembali dalam permainan kucing-dan-tikus yang tak berujung yang menjadi pendorong keamanan digital.
Pada akhirnya, serangan DDoS bukan sekadar masalah teknis — serangan ini merupakan cerminan dari internet itu sendiri: terbuka, kuat, dan rapuh, yang mengingatkan kita bahwa ketangguhan harus berkembang secepat perkembangan ancaman tersebut.
Daftar Pustaka
-
Phatbot - Science Direct
-
Apa itu botnet Mirai? - Malwarebytes
-
Cara Kerja TR-069 - Made4it
-
7 Kerentanan SOAP Teratas - Brightsec
-
Serangan DDoS Memcached - Cloudflare
-
Serangan DDoS Rapid Reset - Cloudflare
-
Apa itu Lapisan 3, 4, dan 7? - Prophaze
DDoS: Pertanyaan yang Sering Diajukan
Serangan DoS membanjiri server atau jaringan dengan lalu lintas yang berlebihan untuk membebani sumber dayanya. Tujuannya adalah membuat situs web, layanan, atau aplikasi menjadi tidak dapat diakses sementara oleh pengguna sungguhan dengan cara menghabiskan bandwidth atau kapasitas sistem.
Serangan DoS berasal dari satu sumber, sedangkan serangan DDoS (distributed denial-of-service) memanfaatkan ratusan atau ribuan perangkat yang terinfeksi di seluruh dunia. Serangan DDoS lebih sulit dilacak dan dicegah karena tampak seperti lalu lintas yang sah dari banyak titik akhir.
VPN menyembunyikan alamat IP asli Anda, sehingga penyerang akan lebih sulit untuk menargetkan perangkat Anda secara langsung. VPN terdesentralisasi seperti NymVPN memberikan perlindungan yang lebih kuat dengan mengalihkan data melalui mixnet, sehingga penyerang bahkan tidak dapat mengidentifikasi atau melacak sumber koneksi Anda.
Segera putuskan koneksi, nyalakan ulang router Anda, dan hubungi penyedia layanan internet (ISP) atau penyedia layanan hosting Anda. Berganti jaringan atau menggunakan VPN dapat membantu menyembunyikan alamat IP baru Anda. Bagi organisasi, penerapan alat anti-DDoS dan perutean terdesentralisasi dapat mengurangi risiko serangan di masa mendatang.
Tentang para penulis
Pedro Sydenstricker
Penulis KomunitasCasey Ford. PhD
Peninjau teknis