

Memperkenalkan kunci pasca-kuantum untuk NymVPN
Pertukaran kunci pasca-kuantum melalui Protokol Lewes kini telah tersedia dalam fase pertama peta jalan keamanan pasca-kuantum Nym

Bagikan
Enkripsi yang melindungi sebagian besar lalu lintas internet saat ini pada akhirnya akan dapat dipecahkan. Bukan tahun ini, dan mungkin bukan di dekade ini. Namun, ketika komputer kuantum mencapai skala yang memadai, asumsi-asumsi matematis yang menjadi landasan sebagian besar sistem enkripsi yang digunakan saat ini akan runtuh. Siapa pun yang sebelumnya telah merekam lalu lintas terenkripsi Anda dapat mulai mendekripsinya.
Ini bukanlah skenario teoretis yang terdapat dalam makalah akademis. Ini adalah model ancaman aktif yang sudah diterapkan oleh pihak-pihak yang memiliki sumber daya memadai. 1 2
Dengan NymVPN v2026.7, Nym mengambil langkah konkret pertama untuk melindungi diri dari ancaman tersebut. Pada tahap pertama dari peta jalan keamanan pasca-kuantum Nym, pertukaran kunci pasca-kuantum kini telah tersedia untuk diuji coba di semua platform pada mode Cepat melalui Protokol Lewes, sebuah protokol baru yang dikembangkan oleh Nym yang menjadikan perlindungan privasi Nym dapat digunakan secara umum bahkan di luar NymVPN.
Catatan: Fitur Lewes Protocol saat ini bersifat opsional dan harus diaktifkan. Setelah masa uji coba yang singkat, protokol ini akan menjadi protokol pertukaran kunci bawaan.
Inilah artinya, mengapa waktu pelaksanaannya penting, dan ke mana langkah kita selanjutnya.
Kunci pasca-kuantum di NymVPN
Sistem pertukaran kunci pasca-kuantum terbaru dari Nym merupakan bagian dari protokol baru yang kami sebut Protokol Lewes. Nama ini diambil dari kota Lewes di Inggris, tempat para pengembang inti Nym berkumpul untuk merumuskan visi mengubah Nym dari sistem perlindungan tingkat aplikasi menjadi protokol serbaguna untuk komunikasi pribadi.
Protokol Lewes adalah bagian yang didasarkan pada Noise dari keluarga Protokol Kunci Bersama Pra-Pembagian Pasca-Kuantum (PSQ) yang memadukan rahasia simetris yang telah dibagikan sebelumnya ke dalam mekanisme pertukaran kunci seperti WireGuard yang digunakan oleh NymVPN dalam mode Fast mode NymVPN. Hal ini menambah keamanan pasca-kuantum pada tahap paling awal koneksi NymVPN Anda.
Pertukaran kunci merupakan tahap awal dimulainya sesi VPN. Sebelum lalu lintas data Anda mengalir melalui terowongan tersebut, perangkat Anda dan jaringan harus menyepakati kunci kriptografi bersama. Jabat tangan itulah yang menjadi landasan bagi segala hal lainnya. Jika jabat tangan rentan, tidaklah penting seberapa kuat enkripsi lainnya. Kunci pasca-kuantum memperkuat proses handshake tersebut terhadap serangan kuantum.
Namun, bukan hanya itu saja yang istimewa dari Protokol Lewes. Secara historis, algoritma pasca-kuantum selalu disertai dengan penurunan kinerja. Jadi, dalam merancang NymVPN, kami mempertimbangkan satu batasan praktis: layanan ini harus cepat. Protokol Lewes dirancang untuk mengurangi waktu permulaan koneksi dibandingkan dengan pendekatan-pendekatan pasca-kuantum sebelumnya. Ini berarti tidak hanya koneksi yang aman secara kuantum, tetapi juga proses booting yang lebih optimal.
Menggunakan kunci pasca-kuantum di NymVPN
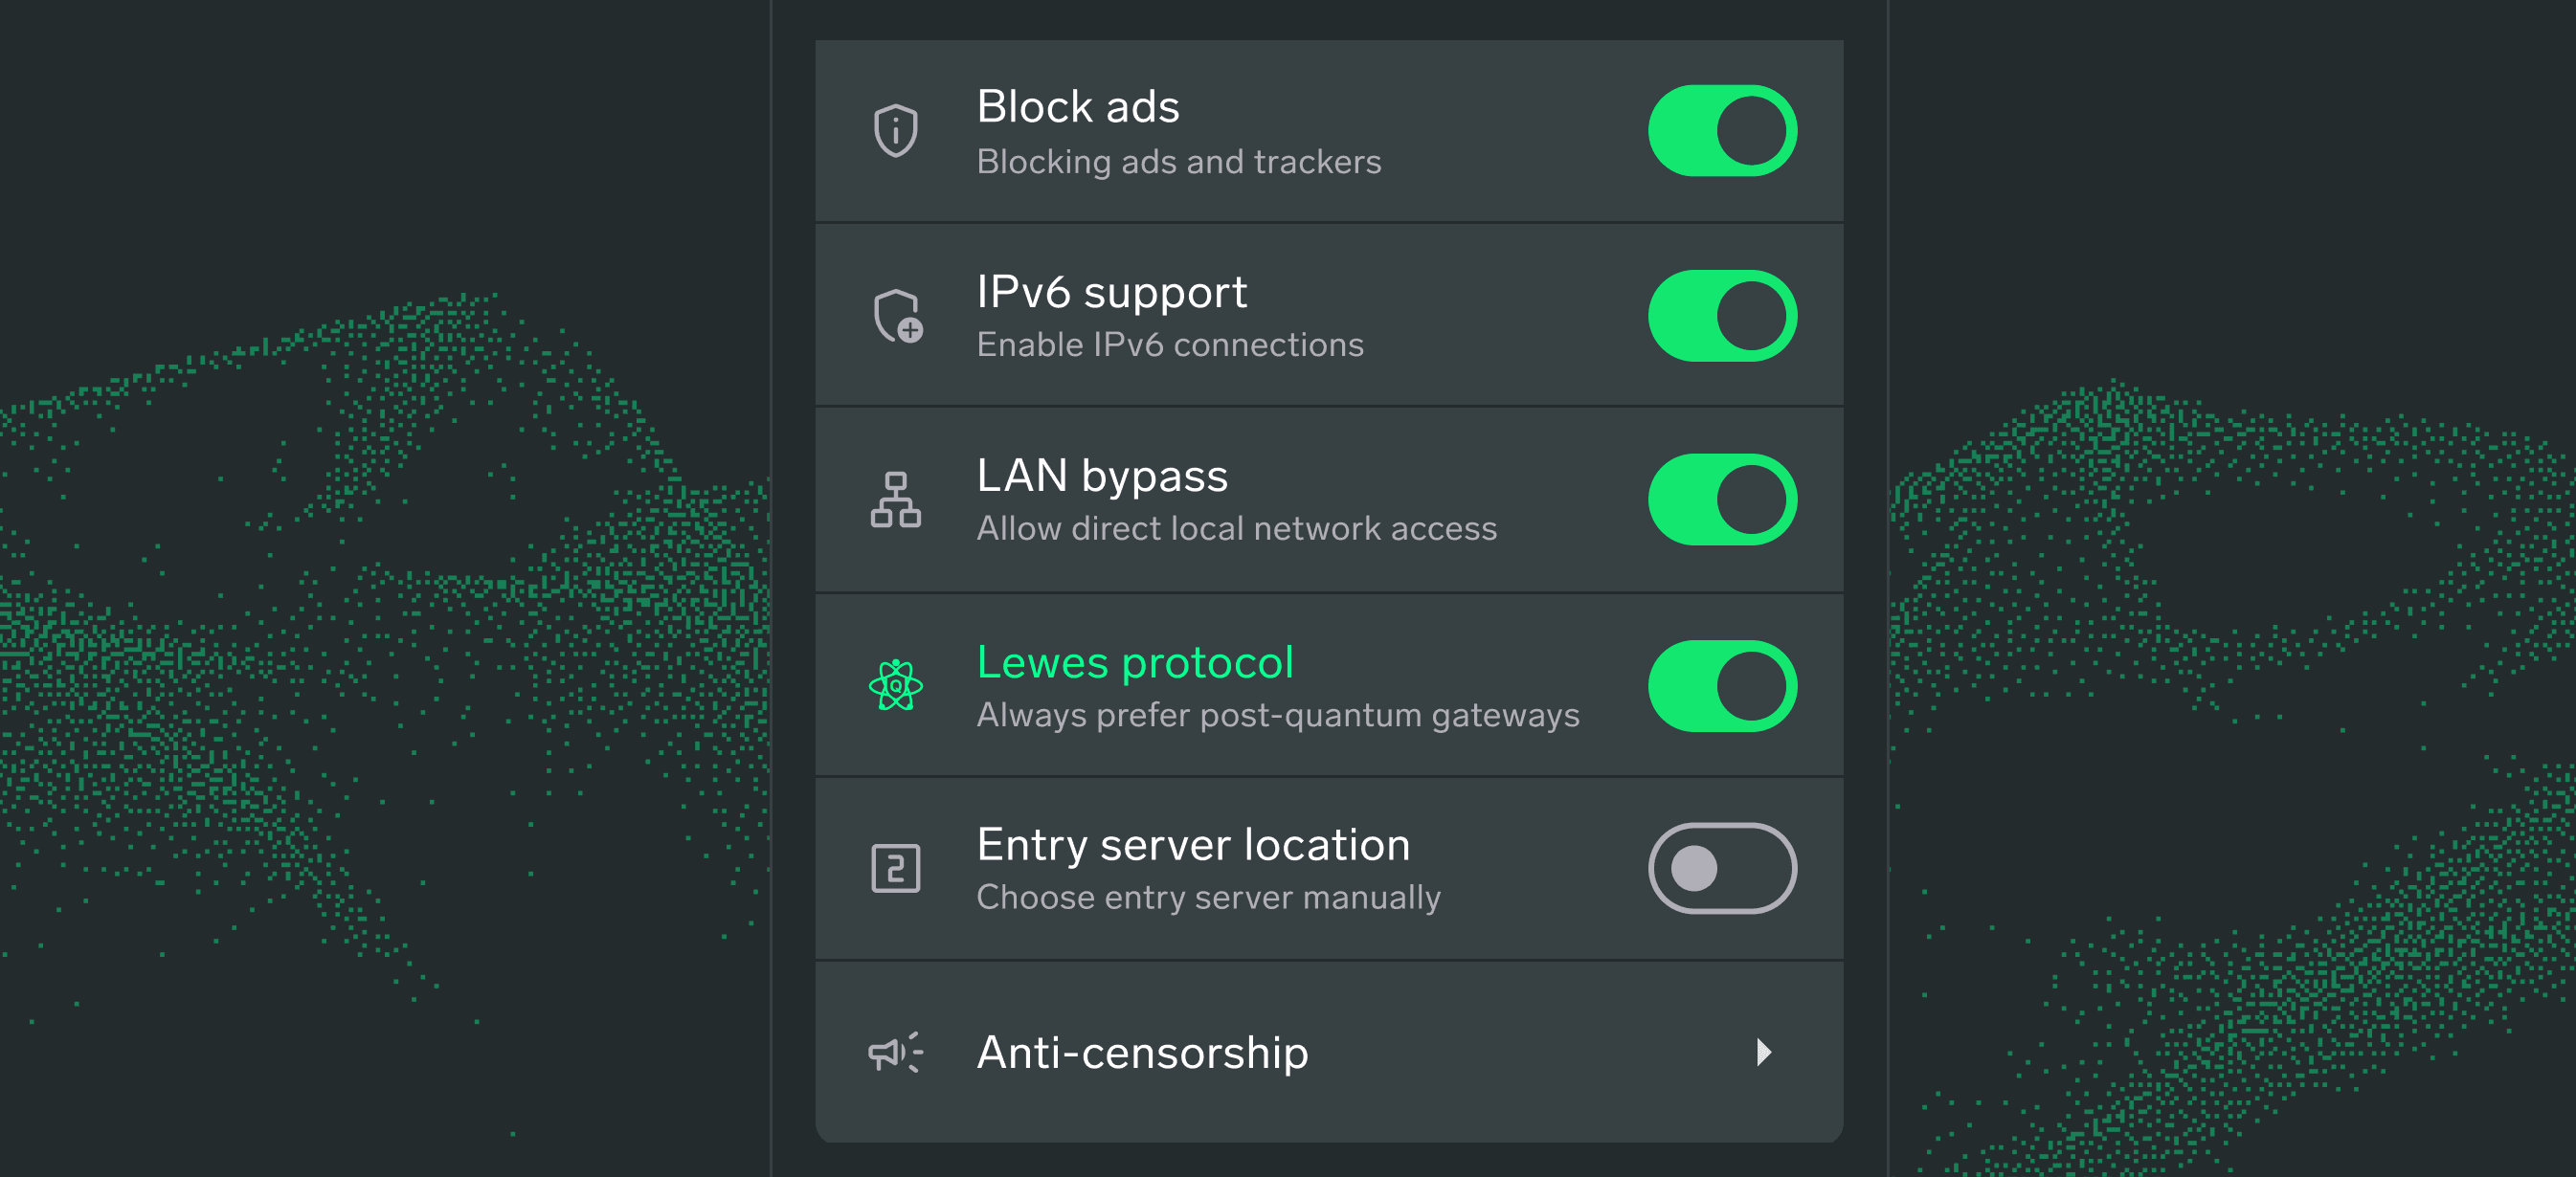
Protokol Lewes melindungi pertukaran kunci pada sistem perutean terdesentralisasi 2-hop Anda dalam mode Cepat. Sebelum diaktifkan sebagai pengaturan default untuk semua pengguna, fitur ini kini tersedia sebagai tombol pengaktifan yang dapat Anda aktifkan di Pengaturan.
Cobalah dan sampaikan pendapatmu kepada para pengembang Nym mengenai perbedaannya.
Sekarang, mari kita mundur sejenak dan pertimbangkan mengapa hal ini penting bagi keamanan data.
Apa itu enkripsi pasca-kuantum?
Enkripsi modern dibangun berdasarkan kerumitan matematis. RSA didasarkan pada hampir mustahilnya memfaktorkan bilangan yang sangat besar, sedangkan kriptografi kurva eliptik (ECC) bergantung pada asumsi terkait mengenai logaritma diskrit. Protokol enkripsi seperti ini merupakan mekanisme keamanan mendasar yang melindungi tunnels VPN, sesi perbankan, aplikasi pesan, serta sebagian besar lalu lintas web.
Komputer kuantum menyerang asumsi-asumsi ini dengan cara yang berbeda dibandingkan komputer klasik. Misalnya, Algoritma Shor, jika dijalankan pada mesin kuantum yang cukup kuat, dapat memfaktorkan bilangan besar dalam waktu polinomial. Begitu hal tersebut dapat diwujudkan dalam skala besar, RSA dan ECC tidak lagi menjadi masalah yang sulit: keduanya menjadi masalah yang dapat dipecahkan. Dengan demikian, setiap sistem yang masih mengandalkan primitif-primitif tersebut menjadi dapat dibaca secara retroaktif.
Sebagian besar pembahasan mengenai risiko pasca-kuantum berfokus pada pertanyaan kapan komputer kuantum akan mencapai tahap tersebut. Dari sudut pandang privasi, ini adalah pertanyaan yang keliru karena ancaman yang sesungguhnya tidak menunggu hingga perangkat keras tersebut tiba. Ancaman tersebut adalah pengawasan massal dan pengumpulan data yang telah berlangsung selama lebih dari dua dekade.
Masalah “panen sekarang, dekripsi nanti”
Pihak lawan yang memiliki sumber daya memadai — mulai dari ISP hingga badan intelijen negara — tidak memerlukan komputer kuantum untuk mulai memperoleh manfaat dari data terenkripsi Anda. Mereka bisa merekamnya sekarang, menyimpannya, dan mendekripsinya begitu perangkat kerasnya sudah siap. Untuk lalu lintas data yang harus tetap bersifat pribadi selama bertahun-tahun atau berdekade-dekade—mulai dari pengorganisasian politik, aktivitas keuangan, rekam medis, hingga jurnalisme—celah kerentanan sudah terbuka.
Kami mengetahui bahwa program-program pengawasan dalam skala besar telah dijalankan dengan cara seperti ini. Secara ekonomi, situasinya sederhana: biaya penyimpanan murah, dan isi lalu lintas terenkripsi saat ini akan tetap bernilai ketika dekripsi pada akhirnya dimungkinkan.
Inilah tepatnya alasan mengapa Nym mengembangkan Noise Generating mixnet sejak awal: untuk melindungi metadata dari pengawasan yang sedang terjadi saat ini, bukan hanya di masa depan yang masih bersifat teoretis. Enkripsi pasca-kuantum merupakan perluasan dari logika yang sama.
Garis waktu NIST
Pada tahun 2024, Amerika Serikat Institut Nasional Standar dan Teknologi (NIST) telah menetapkan jadwal penghentian penggunaan secara resmi untuk sistem berbasis RSA dan ECC, dengan transisi penuh ke algoritma pasca-kuantum yang wajib dilakukan paling lambat pada tahun 2035. Beberapa algoritma calon — termasuk CRYSTALS-Kyber (ML-KEM) untuk pertukaran kunci serta CRYSTALS-Dilithium dan FALCON untuk tanda tangan digital — telah dipilih untuk distandarisasi.
Batas waktu tahun 2035 terdengar masih jauh. Membangun tumpukan kriptografi pasca-kuantum di seluruh arsitektur yang diuji dan diterapkan dalam skala luas tidak terjadi dengan cepat. Bagi sebuah VPN terdesentralisasi yang menangani lalu lintas pengguna nyata dalam kondisi yang penuh tantangan, waktu yang tepat untuk memulainya bukanlah saat mandat tersebut diterbitkan. Itu terjadi beberapa tahun yang lalu. Waktu terbaik kedua adalah sekarang.
Peta jalan Nym untuk keamanan pasca-kuantum
Kepala Pejabat Ilmiah Nym, Ania Piotrowska, memaparkan peta jalan Nym untuk keamanan pasca-kuantum tahun lalu. Protokol Lewes menandai rampungnya fase pertama dari tiga fase yang ada, di mana setiap fase memperkuat lapisan arsitektur yang berbeda.
Fase 1: ✅ Pertukaran kunci pasca-kuantum
Protokol Lewes kini telah mengaktifkan pertukaran kunci pasca-kuantum di seluruh platform dalam NymVPN v2026.7. Dengan pertukaran kunci yang tahan terhadap serangan kuantum untuk pembentukan saluran, Protokol Lewes tidak hanya meningkatkan keamanan terhadap ancaman pasca-kuantum, tetapi juga secara signifikan meningkatkan kecepatan koneksi.
Fase 2: Perlindungan pasca-kuantum untuk komunikasi antar-node campuran
Langkah selanjutnya memperluas perlindungan ke dalam, yaitu ke saluran komunikasi di antara node-node mix itu sendiri. Penerapan pertukaran kunci pasca-kuantum pada tingkat ini berarti pesan yang disalurkan melalui jaringan memperoleh ketahanan kuantum di setiap titik perantara, bukan hanya di titik masuk.
Fase 3: Perlindungan pasca-kuantum dalam format paket Sphinx
Sphinx adalah format paket kriptografi yang memungkinkan jaringan mixnet berfungsi. Sistem ini menyediakan perutean pesan yang menjaga kerahasiaan metadata dengan cara membungkus lalu lintas ke dalam lapisan-lapisan; setiap simpul dapat membuka lapisan tersebut tanpa mengetahui apa pun mengenai asal, tujuan, atau isi paket.
Peningkatan Sphinx dengan pertukaran kunci pasca-kuantum akan menutup celah terakhir, memastikan inti dari mixnet Nym memiliki ketahanan terhadap kriptoanalisis kuantum yang setara dengan ketahanannya terhadap teknik pengawasan klasik. Anda dapat membaca lebih lanjut mengenai rencana Nym terkait keamanan mixnet pasca-kuantum di sini.
Setelah ketiga fase selesai, perlindungan pasca-kuantum akan diterapkan di setiap lapisan koneksi NymVPN: jabat tangan awal, mixnet, dan mekanisme perutean paket.
Kesimpulan
Era pasca-kuantum bukanlah sesuatu yang harus dipersiapkan setelah kejadiannya terjadi. Pihak-pihak lawan yang menjadi alasan dibangunnya Nym—program pengawasan massal, badan intelijen, pemerintah otoriter—juga tidak tinggal diam. Mereka sedang mengumpulkan. Protokol Lewes merupakan jawaban pertama atas hal tersebut.
Daftar Pustaka
- Laporan Internal NIST: Transisi ke Standar Kriptografi Pasca-Kuantum
- Chen, Moody, Yi-Kai Liu (2022): Kriptografi Pasca-Kuantum: Skema Tanda Tangan Digital Tambahan

Tentang para penulis
Casey Ford, Ph.D.
Pimpinan Bidang KomunikasiDaftar Isi
Baca Terus...
Menjamin privasi untuk masa depan: Peta jalan Nym menuju keamanan pasca-kuantum
Membangun tingkat keamanan enkripsi yang dibutuhkan masyarakat untuk masa depan