Proteções de VPN
Em uma configuração de VPN convencional, todo o seu tráfego de internet é tunelado por um único servidor operado pelo provedor de VPN. Veja o que isso significa na prática:
- Criptografia: Seu tráfego é criptografado entre seu dispositivo e o servidor VPN, impedindo que interceptadores locais (como provedores de internet ou operadores de Wi-Fi público) vejam o que você está fazendo.
- Anonimização (parcial): Seu endereço IP é mascarado para o mundo externo, substituído pelo do servidor VPN.
A vulnerabilidade das VPNs tradicionais
No entanto, há uma ressalva importante: o próprio servidor VPN se torna um poderoso ponto de vigilância. Ele vê seu endereço IP real e o destino final do seu tráfego. Mesmo que a conexão seja criptografada, o provedor de VPN pode rastrear cada site que você visita e quando. Na prática, você trocou a confiança no seu provedor de internet pela confiança no seu provedor de VPN.
Na maioria dos casos de uso reais, como navegação na web, os dados dentro do túnel VPN são criptografados na camada de aplicação usando HTTPS. Isso significa que, embora o provedor de VPN possa ver a qual servidor você está se conectando (ex.: o endereço IP ou até o domínio, via DNS ou metadados TLS), ele não consegue ler o conteúdo real da sua comunicação, como as páginas que você visita ou os dados que você preenche em formulários. Ainda assim, o provedor retém visibilidade sobre os metadados da conexão, como IPs de destino, domínios (em alguns casos), volume de tráfego e informações de tempo — que ainda podem ser usados para criar perfis de atividade do usuário.
Por que dois saltos? A VPN multi-salto
Para mitigar esse problema de centralização, as VPNs de 2 saltos, frequentemente chamadas de VPNs descentralizadas (dVPNs), roteiam o tráfego por dois servidores separados: um nó de entrada e um nó de saída. A ideia central é que nenhum servidor único possa vincular sua identidade à sua atividade:
- O nó de entrada (ou gateway) vê seu endereço IP, mas não o destino final do seu tráfego na web
- O nó de saída vê o endereço IP do destino final, mas não sabe quem você é.
Esse modelo de confiança dividida aumenta significativamente a privacidade se os dois nós forem operados por entidades independentes que não colaborem entre si. Mas esse é um grande "se". Por exemplo, se uma única empresa ou entidade opera os servidores de entrada e saída, ela pode correlacionar e reconstruir o histórico completo da sua atividade. Isso nos leva de volta ao problema original de confiança centralizada mencionado acima.
Vamos explorar diferentes formas de construir uma VPN de 2 saltos usando o WireGuard, um protocolo VPN rápido e moderno conhecido pela sua simplicidade e desempenho. Cada método tem implicações diferentes para a privacidade.
1. Túnel WireGuard único para o nó de saída
Como funciona
O cliente cria um túnel WireGuard diretamente com o nó de saída. O nó de entrada apenas encaminha os pacotes criptografados pelo túnel sem realizar nenhuma criptografia ou descriptografia. A conexão do cliente ao nó de entrada pode usar qualquer protocolo de transporte, por exemplo, QUIC, TCP ou até mesmo um túnel ofuscado, dependendo do suporte do sistema.
Implicações para a privacidade
Como o tráfego retransmitido pelo nó de entrada está criptografado dentro do túnel WireGuard entre cliente e saída, o nó de entrada não tem acesso ao conteúdo do tráfego nem ao IP de destino. Como não há conexão direta entre o cliente e o nó de saída, o nó de saída não descobre o endereço IP do cliente.
No entanto, vale observar que o túnel WireGuard estabelecido entre o cliente e o nó de saída requer uma troca de chaves públicas. Isso significa que o nó de saída conhece a chave pública do cliente e, como as chaves WireGuard têm longa duração por padrão, o nó de saída pode, em princípio, rastrear e correlacionar a atividade do cliente entre múltiplas sessões, mesmo que o endereço IP mude. Embora a rotação de chaves possa reduzir esse risco, ela não é gerenciada automaticamente pelo WireGuard. Como resultado, o nó de saída pode vincular a identidade do cliente ao destino final do tráfego. Portanto, essa configuração pode potencialmente permitir a criação de perfis de longo prazo dos clientes.
2. Túnel WireGuard único para o nó de entrada
Como funciona
O cliente estabelece um túnel WireGuard com o nó de entrada, que descriptografa o tráfego e o encaminha ao nó de saída por canais normais. A conexão entre os nós de entrada e saída pode usar qualquer protocolo de transporte, mas não faz parte do túnel WireGuard estabelecido com o cliente.
Implicações para a privacidade
Como o túnel WireGuard termina no nó de entrada, o nó de entrada pode ver o endereço IP do cliente e o destino pretendido. Embora o nó de saída veja apenas o tráfego proveniente do nó de entrada e não consiga vinculá-lo ao cliente original, o nó de entrada tem acesso tanto à identidade do cliente quanto ao destino, o que lhe permite correlacionar quem é o usuário e para onde está indo. Se o seu objetivo é desvincular a identidade do cliente do destino, esse modelo falha porque o nó de entrada tem visibilidade sobre ambos os lados da conversa. Portanto, do ponto de vista da privacidade, isso não é melhor do que uma VPN tradicional.
3. Túneis WireGuard encadeados (re-criptografia no nó de entrada)
Como funciona
O cliente estabelece um túnel WireGuard com o nó de entrada. O nó de entrada descriptografa o tráfego do cliente e o re-criptografa para o nó de saída dentro de um novo túnel WireGuard. O nó de saída descriptografa esse segundo túnel e encaminha o tráfego ao destino final.
Esse design envolve dois túneis WireGuard separados:
- Um do cliente ao nó de entrada
- Um do nó de entrada ao nó de saída
O cliente participa apenas do primeiro túnel. O segundo é gerenciado inteiramente pelos nós de entrada e saída.
Implicações para a privacidade
Como o túnel WireGuard do cliente termina no nó de entrada, o nó de entrada tem visibilidade total sobre a identidade e a atividade do usuário. Ele vê o endereço IP real do cliente e o conteúdo descriptografado do tráfego, incluindo o IP de destino e quaisquer dados não criptografados. Isso significa que o nó de entrada pode inspecionar, registrar ou modificar o tráfego antes de passá-lo adiante.
O nó de saída, por outro lado, recebe o tráfego do nó de entrada dentro de um túnel WireGuard separado. Ele não sabe o endereço IP original do cliente, mas pode ver o IP de destino e qualquer conteúdo em texto simples. Essa abordagem oferece uma melhoria parcial em relação às VPNs de salto único ao envolver dois nós, mas o nó de entrada ainda tem visibilidade sobre a identidade do cliente e o destino. Apenas o nó de saída fica isolado de conhecer a origem do tráfego. Além disso, sem criptografia na camada de aplicação (ex.: HTTPS), o conteúdo da comunicação também fica exposto a ambos os nós.
4. Túneis WireGuard aninhados (abordagem túnel-dentro-de-túnel do NymVPN)
Como funciona
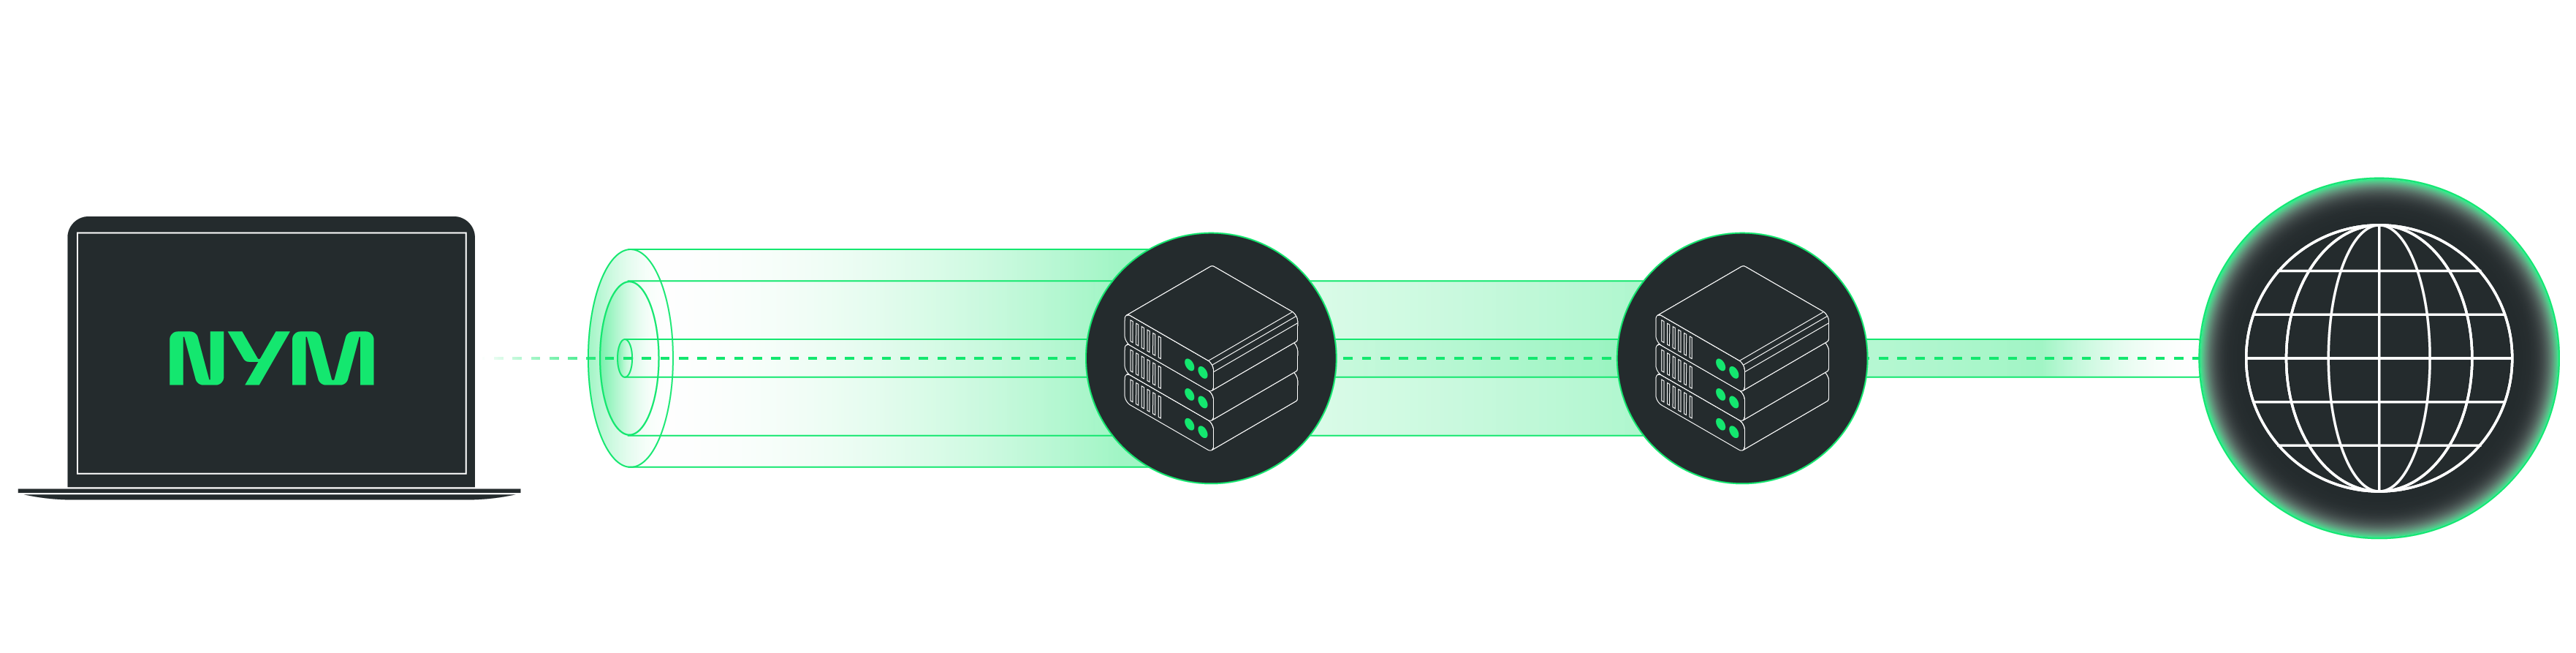
Nessa configuração, o cliente estabelece dois túneis WireGuard aninhados: um túnel interno para o nó de saída e um túnel externo para o nó de entrada. O túnel interno é criado primeiro e encapsula o tráfego real; o túnel externo então envolve esse túnel interno.
O tráfego é criptografado primeiro para o nó de saída, depois novamente para o nó de entrada. O nó de entrada descriptografa apenas o túnel WireGuard externo e encaminha o túnel WireGuard interno, ainda totalmente criptografado, para o nó de saída. O nó de saída então descriptografa a camada interna e encaminha o tráfego ao seu destino final.
Implicações para a privacidade
Essa é a abordagem usada pelo Modo Rápido do NymVPN, que utiliza túneis WireGuard aninhados para preservar a desvinculação entre os usuários e seus destinos. Então, vamos ver como isso funciona.
Como o nó de entrada descriptografa apenas o túnel WireGuard externo, ele não tem acesso ao conteúdo do tráfego nem ao IP de destino. Ele sabe o endereço IP do cliente, pois estabelece o túnel externo diretamente com ele, mas vê apenas o túnel WireGuard interno destinado ao nó de saída. Ele não pode inspecionar, modificar ou descobrir nada sobre o destino.
O nó de saída, por sua vez, descriptografa o túnel WireGuard interno e vê o IP de destino final e o tráfego descriptografado. No entanto, ele recebe apenas pacotes do nó de entrada e não tem visibilidade sobre o endereço IP original ou a identidade do cliente.
Essa separação rigorosa de informações significa que nenhum dos nós, isoladamente, consegue correlacionar a origem (IP do cliente) com o destino (IP do servidor). O nó de entrada sabe quem é o usuário, mas não para onde está indo. O nó de saída sabe para onde o tráfego está indo, mas não de quem ele veio. Desde que os dois nós sejam operados de forma independente e não compartilhem registros ou metadados, essa configuração garante forte desvinculação entre a identidade do usuário e sua atividade online. Mesmo que um dos nós seja comprometido, ele não consegue desanonimizar completamente o usuário sozinho.
Assim como no caso de um único túnel WireGuard para o nó de saída, o cliente deve trocar sua chave pública com o nó de saída. Como resultado, a menos que o cliente rotacione suas chaves regularmente, o nó de saída pode associar a identidade WireGuard do cliente à sua atividade online ao longo do tempo.
No entanto, na configuração de túnel único para saída, se nenhuma criptografia de transporte adicional for usada, um observador de rede capaz de monitorar tanto o link entre o cliente e o nó de entrada quanto o link entre os nós de entrada e saída pode correlacionar padrões de tráfego e potencialmente vincular clientes a nós de saída específicos. Isso enfraquece a desvinculação e aumenta o risco de criação de perfis por análise de tráfego.
Conclusão: o design da VPN importa
"Descentralização" é frequentemente usada no marketing de VPNs, mas o ganho real de privacidade vem de como os sistemas são arquitetados, não de como são chamados. Uma configuração de VPN de 2 saltos pode ser significativamente melhor para a privacidade, mas apenas se:
- Os nós de entrada e saída forem operados por partes independentes que não colaborem entre si
- O protocolo e o design do túnel impedirem a inspeção e correlação do tráfego
Se você está avaliando uma solução dVPN ou pensando em configurar uma, tenha em mente: descentralização não é apenas ter mais nós — é sobre distribuir a confiança de forma que nenhuma parte única consiga montar o quadro completo da sua vida online.