Veredicto da Nym: Túnel dividido feito da maneira certa
Se a questão for enquadrada exclusivamente em termos da mecânica do split tunneling, então não: ele funciona da mesma maneira entre VPNs tradicionais e descentralizadas. Configurações de tunelamento seletivo são modificações seletivas do tunelamento completo: um usuário cria voluntariamente exceções para contornar os recursos de segurança da VPN. Tudo o que não passar pela VPN está potencialmente vulnerável à vigilância, análise de tráfego e à associação de atividades a você.
A privacidade real é determinada pela arquitetura subjacente da rede VPN. Servidores centralizados de um salto são mais rápidos do que os de múltiplos saltos e as dVPNs, mas ao custo de uma rede mais vulnerável a violações de dados, ataques cibernéticos e pressão governamental para obter registros de usuários.
Escolha o nível de sua privacidade
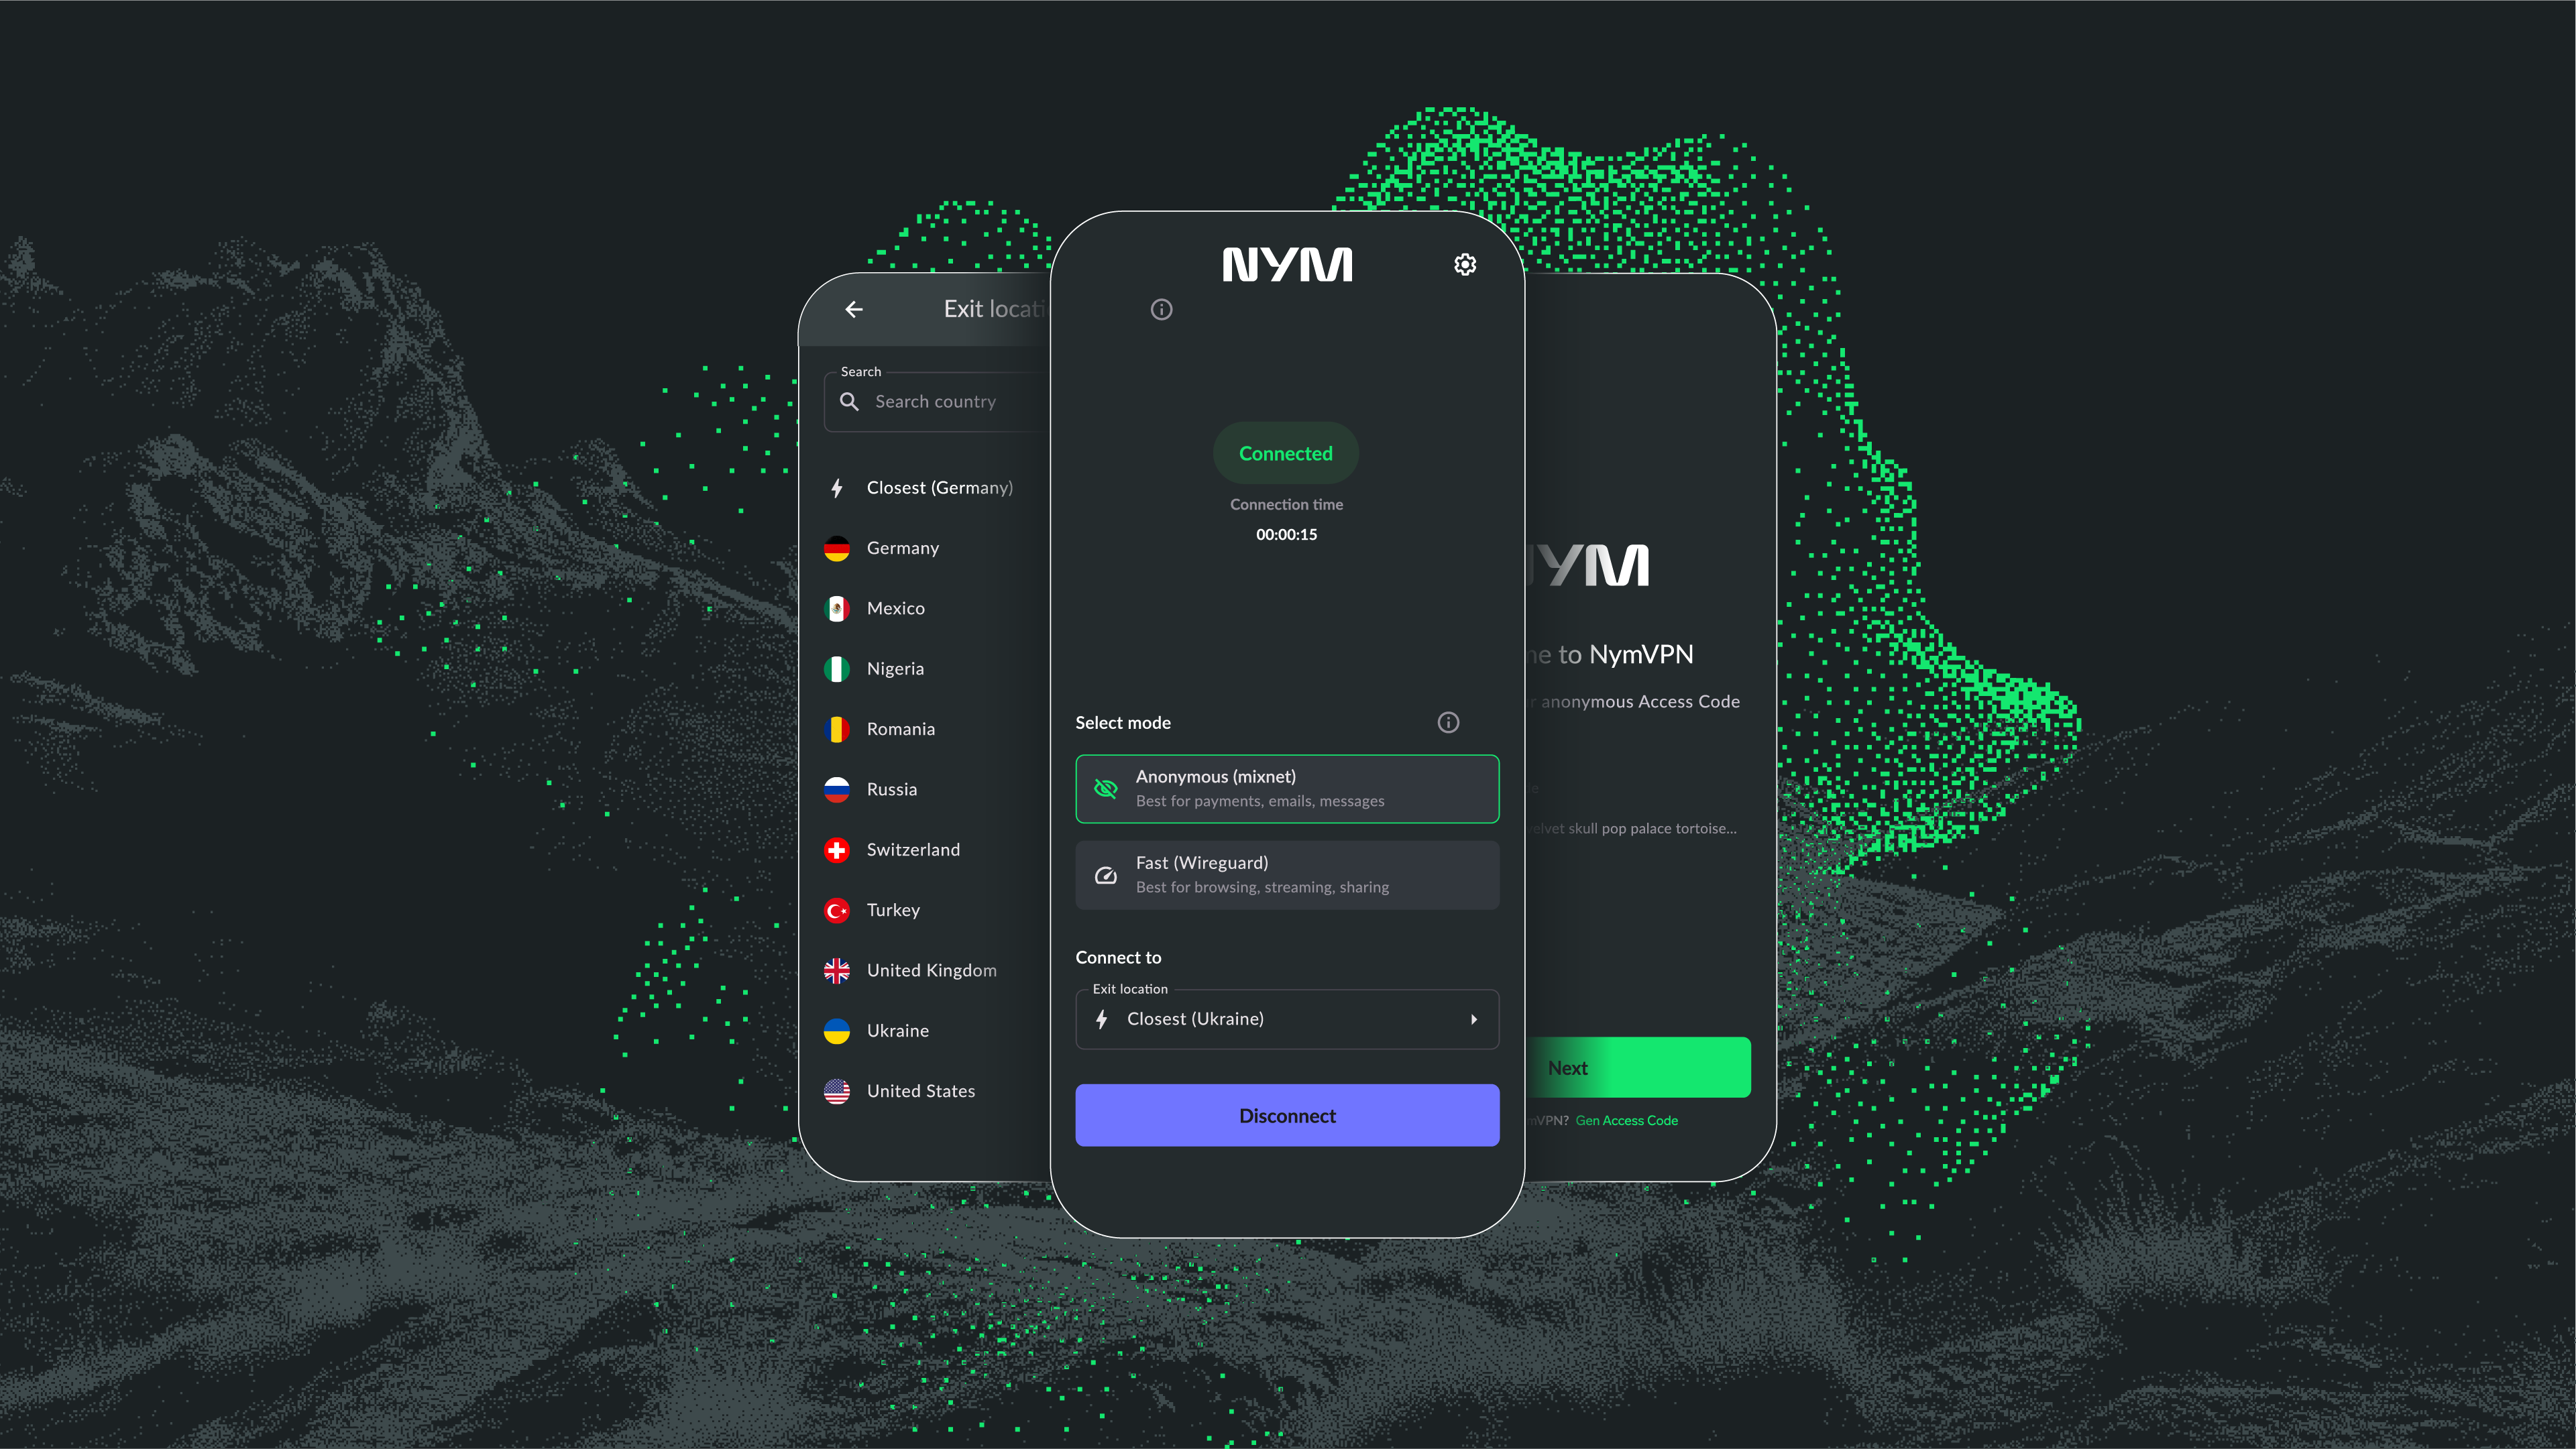
O tunelamento dividido diz respeito à preferência do usuário e à escolha de qual tráfego passa pela VPN. A NymVPN oferece aos usuários a escolha entre seu Modo Rápido e um novo Modo Anônimo para maior segurança. Com o tunelamento dividido, os usuários podem atribuir o tráfego realmente confidencial ao modo Anônimo, o tráfego cotidiano ao modo Rápido e as atividades em que a latência é crítica diretamente ao provedor de internet — sem comprometer o anonimato em prol do desempenho.
O split tunneling da VPN oferece aos usuários controle sobre o que é protegido, mas a qualidade dessa proteção depende da arquitetura subjacente da VPN. Para usuários que precisam tanto de flexibilidade quanto de privacidade genuína, o NymVPN oferece a você o controle sobre as proteções de privacidade e a velocidade.
Túnel dividido da VPN
Definição de split tunneling em VPN
Uma configuração de VPN que encaminha apenas o tráfego selecionado da internet por um túnel criptografado, permitindo que o restante se conecte diretamente pelo provedor de internet. Ao contrário do tunelamento completo, o tunelamento parcial oferece aos usuários o controle sobre quais dados são protegidos e quais contornam totalmente a VPN.
Túnel dividido é um recurso adicional em algumas VPNs que permite que você encaminhe apenas atividades selecionadas pela VPN, criando duas conexões simultâneas: uma protegida e outra direta.
Para aproveitar os benefícios do tunelamento seletivo, é útil entender o que o mascaramento de IP de uma VPN realmente faz. Se o servidor VPN estiver em São Paulo, os sites verão um endereço IP brasileiro. Isso é útil para ocultar a origem da atividade, mas é menos eficiente para serviços que precisam saber a localização real do usuário.
Quais são os diferentes tipos de tunelamento dividido em VPN?
O split tunneling da VPN pode ser configurado de várias maneiras, dependendo das suas necessidades.
Tunelamento seletivo baseado no aplicativo
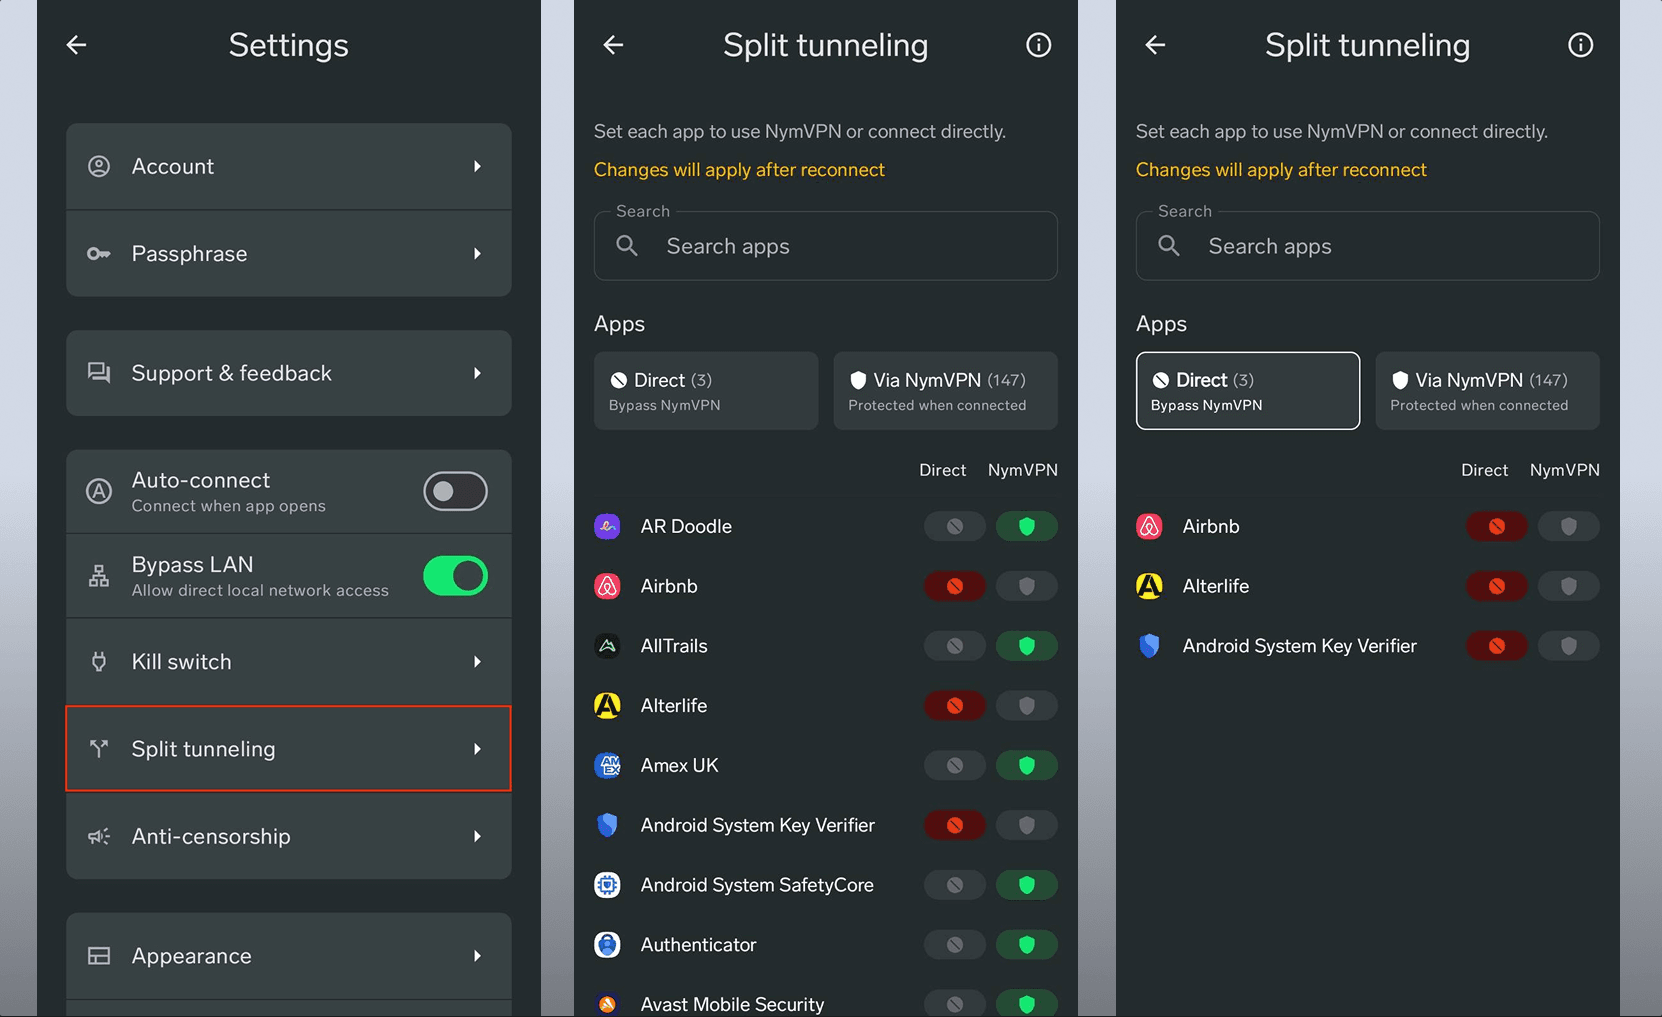
Esta é a opção mais comum: você seleciona aplicativos específicos para serem roteados pela VPN, enquanto os demais se conectam diretamente à internet pública. Isso é útil para aplicativos que exigem segurança mais robusta, como um cliente de e-mail corporativo. Vários aplicativos podem ser selecionados caso a caso para liberar largura de banda e reduzir a carga no servidor VPN.
Túnel dividido inverso
Essa opção seleciona apenas aplicativos específicos para contornar a VPN, enquanto o restante do tráfego da internet passa por ela. Isso é útil quando a maioria dos dados precisa de proteção, mas certos aplicativos exigem uma conexão direta com o provedor de internet — por exemplo, aplicativos que dependem da localização, como serviços de previsão do tempo, ou plataformas de streaming que restringem endereços IP de VPN.
Tunelamento dividido específico por domínio
Em vez de configurar por aplicativo, você escolhe sites específicos para serem roteados pela VPN, enquanto todos os outros domínios utilizam a internet aberta. Essa é uma abordagem simplificada para usuários que precisam de privacidade apenas para determinados conteúdos. No entanto, ele é substancialmente menos seguro no geral.
Tunelamento dinâmico dividido
Configurações mais detalhadas permitem que os usuários incluam ou excluam tráfego com base em nomes de domínio DNS. Os serviços de segurança podem preferir encaminhar solicitações de domínios desconhecidos ou suspeitos por meio de um servidor específico para uma análise mais detalhada, enquanto permitem que o restante do tráfego passe de forma mais eficiente.
Quais são os benefícios do split tunneling em uma VPN?
As principais vantagens do tunelamento dividido resumem-se à flexibilidade, ao desempenho e ao controle do usuário.
Conexões mais rápidas
As VPNs funcionam como servidores proxy: antes de acessar um site, a solicitação do usuário deve ser criptografada, encaminhada pela VPN, descriptografada e redirecionada ao destino — antes que a resposta faça o mesmo caminho de volta.
Com uma VPN de qualidade, a latência geralmente é insignificante para tarefas básicas. Mas, com muitas operações simultâneas (downloads, streaming, várias abas abertas), rotear tudo pela VPN pode tornar a conexão visivelmente mais lenta. O tunelamento seletivo permite que os usuários apliquem a proteção da VPN apenas onde for necessário, preservando a velocidade em outras partes sem precisar ativar e desativar a VPN a cada vez.
Conexões seguras para trabalho remoto
Para usuários que precisam de proteção por VPN principalmente para o trabalho, o tunelamento dividido permite que a VPN da empresa lide com comunicações confidenciais, enquanto o tráfego pessoal utiliza diretamente a rede local. Observação importante: Isso ainda deixa as atividades não relacionadas ao trabalho expostas à vigilância e a ataques cibernéticos.
Acessando serviços estrangeiros e locais simultaneamente
Se uma VPN posicionar sua localização na Coreia, um aplicativo de previsão do tempo exibirá resultados coreanos para um usuário que esteja em Chicago. O tunelamento dividido permite que aplicativos dependentes de localização utilizem a rede local, enquanto o restante do tráfego passa com segurança pela VPN.
Quais são os riscos de segurança do split tunneling em VPN?
O tunelamento seletivo traz benefícios claros. Mas optar por permitir que parte do tráfego contorne a VPN significa aceitar a exposição dessa parcela da atividade.
Segurança de dados comprometida
O tunelamento dividido significa que apenas parte da atividade online do usuário é anônima. Tudo o que contornar a VPN pode ser comprometido por meio de vigilância externa de seus metadados, da exploração de informações confidenciais não criptografadas ou de ataques cibernéticos maliciosos.
A internet possui alguma criptografia padrão para sites seguros, mas o alcance da vigilância em massa é muito mais amplo do que muitos usuários imaginam. Os programas de vigilância governamental revelados nas divulgações de Snowden em 2013 demonstraram capacidades de coleta em massa de metadados visando milhões de usuários.1
Infecções por malware
Uma VPN pode proteger os usuários contra alguns ataques cibernéticos, mas não pode proteger contra malware que já esteja em um dispositivo. Navegar com um endereço IP exposto e sem criptografia deixa o usuário vulnerável a ataques por meio de malware ou spyware, inclusive por cliques acidentais em links maliciosos. Uma vez que o malware esteja presente, mesmo os dados configurados para criptografia por VPN podem ser comprometidos antes que a VPN consiga protegê-los. Um estudo da CSIRO de 2017 com 283 aplicativos de VPN para Android descobriu que 38% injetavam malware ou bibliotecas de rastreamento no tráfego dos usuários.2
Gerenciamento e segurança de rede
Em redes corporativas ou institucionais, o tunelamento dividido pode complicar a supervisão de segurança. Quando alguns dispositivos permitem acesso não criptografado à internet pública, o monitoramento se torna mais difícil. Em contextos em que informações confidenciais são tratadas, isso pode acarretar riscos financeiros e legais.
Erros de configuração
Quanto mais complexa for a configuração do tunelamento seletivo, maior será o risco de configuração incorreta. Se os usuários não definirem regras precisas o suficiente, dados confidenciais destinados à VPN podem acabar sendo roteados diretamente para a internet pública.
Tunelamento dividido em uma VPN centralizada versus descentralizada?
Os usuários que comparam VPNs encontrarão dois tipos principais:
-
As VPNs centralizadas convencionais dependem de servidores próprios ou alugados, normalmente do mesmo provedor de serviços. Os usuários precisam confiar seu tráfego ao provedor de VPN, e a infraestrutura centralizada cria um único ponto de vulnerabilidade para violações de dados.
-
VPNs descentralizadas (dVPNs) transmitem o tráfego por meio de uma rede descentralizada composta por muitos nós que não podem ser associados entre si. Esse design torna as violações de dados praticamente impossíveis e a análise de tráfego extremamente difícil.
As VPNs centralizadas tradicionais podem oferecer velocidades mais rápidas para todo o tráfego — afinal, um salto é, por padrão, mais rápido do que vários saltos. Mas essa velocidade tem como contrapartida uma rede mais vulnerável a violações, ataques cibernéticos e pressão do governo para obter registros dos usuários.
➤ Saiba mais sobre a diferença entre VPNs centralizadas e descentralizadas no guia de segurança cibernética da Nym.