分享
如今,我们生活的时代,或许绝大多数对话——无论琐碎还是极其私密——都通过即时通讯应用进行。我们必须清楚地知道关于我们哪些信息正在被记录:不仅包括我们说了什么,还包括我们对谁说的、何时、何地以及频率。这被称为元数据,几乎没有任何即时通讯应用会保护这些信息。
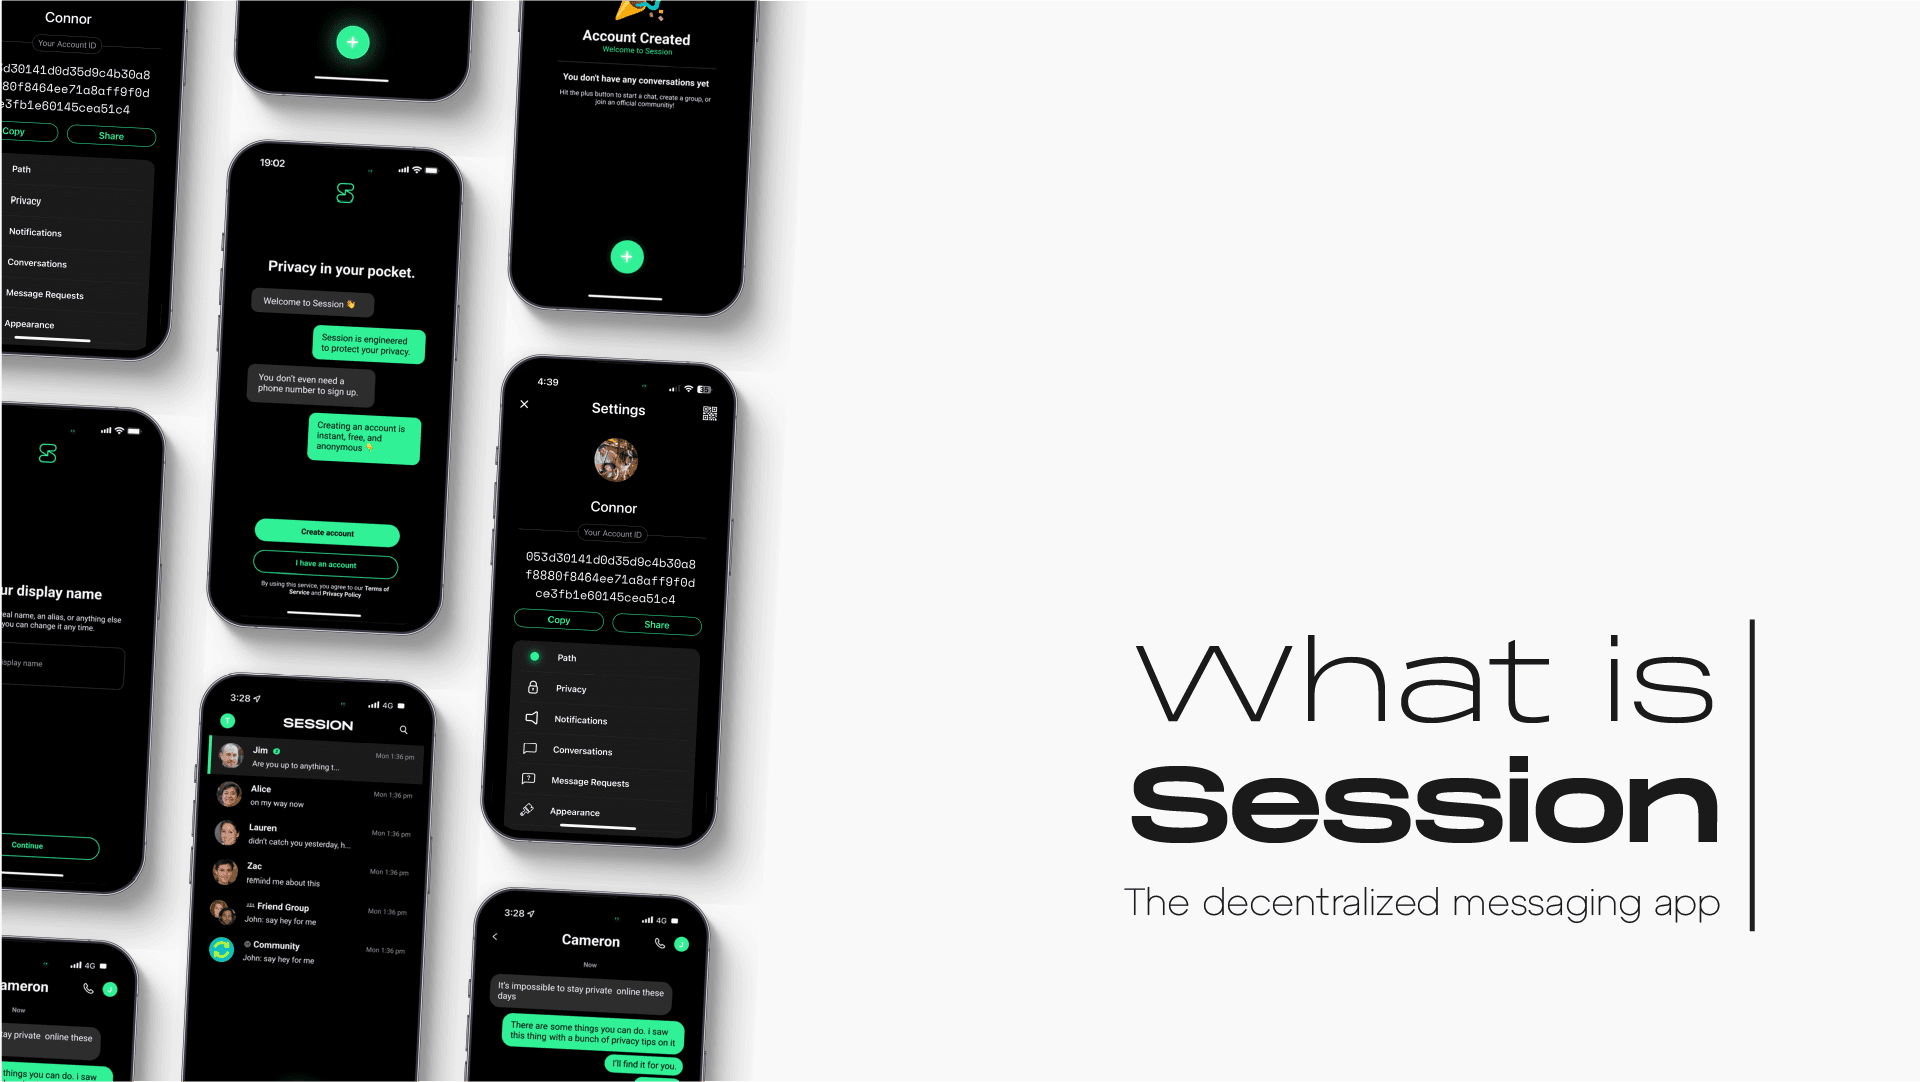
欢迎使用 Session Messenger:这是一个私密且最大限度减少元数据的消息平台,致力于让您 “发送消息,而非元数据”。它不仅对您的文本进行加密,更旨在避免产生那些助长无处不在的监控的数字痕迹。
Nym 的网络安全团队将为您详细解析 Session 的具体功能,它与竞争对手在元数据处理方式上的差异,以及为何它值得成为您数字隐私工具箱中的关键工具。
加密面纱背后:元数据风险解析
要理解 Session 的独特之处,我们首先需要谈谈 元数据:这是伴随每次数字对话和交互而产生的、通常不可见却极具揭示性的数据轨迹。
什么是元数据?
在消息传递的语境中,元数据 是指围绕一条消息的所有辅助数据:
- 谁发送的(以及发送给谁)
- 当
- 来自哪个 IP 地址或大致位置
- 通信频率
- 消息大小
- 设备标识符
请将元数据视为您对话的地图:即使消息内容被隐藏,您所走的路径(与谁交谈、频率如何、何时交谈)也可能极其敏感。遗憾的是,这些信息正在我们眼皮底下被系统性地收集。
即使消息经过端到端加密,您生活的这幅元数据图谱依然暴露在外。

为何热门即时通讯软件在元数据保护方面失利
许多流行的即时通讯应用都将加密作为隐私功能进行宣传,如果通过开源代码正确实现,这一点确实成立。但在人工智能(AI)驱动的监控领域,这不过是一种安全幻觉。
WhatsApp、Telegram 等
许多主流加密通讯软件会保护您的通信内容,但它们仍然可能会收集或获取元数据。他们的集中式服务器可以关联发件人和收件人、记录时间戳以及连接详情(例如 您的 IP 地址)。由于服务运营商控制着路由基础设施,因此通过查询或法律要求可以查明谁在何时向谁发送了消息。
阅读 Nym 关于 WhatsApp 和 Telegram 等主流应用隐私风险的更多内容。
信号
Signal 因其强大的端到端加密、不记录日志的政策以及对数字隐私的承诺,被公认为安全消息传递领域的黄金标准。不过,Signal 仍需与中央服务器交互以转发消息,且部分最基本的元数据(例如您联系的对象、上次连接的时间)可能仍会被服务基础设施所获取(或通过连接模式推断出来)。虽然 Signal 确实尽量减少了存储的数据量,但无法完全消除连接的元数据痕迹。
简而言之,仅靠端到端加密并不能阻止元数据监控。如果路由基础设施是集中式的,或者会记录连接事件,攻击者即使看不到消息内容,也能利用这些模式。
元数据的实际影响
对于普通用户、活动人士、记者或异见人士而言,元数据的泄露可能带来危险:
- 定向画像: 政府或企业可以建立详细的社会关系图谱,记录您与谁聊天、何时聊天以及聊天频率。
- 寒蝉效应: 知道自己的通信网络正受到监控,会抑制异议、新闻报道或社会活动。
- 去匿名化: 攻击者可以将元数据与其他数据源(例如网络日志和公共记录)进行关联,从而将假名账户追溯到真实身份。
- 时间分析: 即使是间歇性的模式(深夜发消息、特定的节奏)也会泄露有关行为或归属的信息。
如果您的应用隐藏了内容,却暴露了您的沟通模式,那么您仍然处于风险之中。这就是 Session 打算弥合的关键隐私缺口。
Session 的路由架构
为防止元数据泄露,Session 围绕 从网络层开始的匿名性 设计了其整个路由结构。这是通过洋葱请求、“Swarms”和去中心化节点的组合实现的。
让我们详细分析一下其工作原理,以及它与 WhatsApp、Telegram 和 Signal 所采用的传统路由方式有何不同。
Session 如何路由您的消息
匿名账户 ID
Session 不使用电话号码或电子邮件地址进行注册。相反,它会生成一对假名的公钥/private,并使用一个 66 个字符的字母数字组合的会话 ID作为您的标识符。由于未关联任何真实标识符,因此不存在将真实用户与账户 ID 进行映射的目录。
服务节点与群集
Session 运行在 Oxen 服务节点网络 之上。这些节点构成了 去中心化网络,该网络负责传输消息并提供临时存储空间。
发给离线用户的消息会被缓存到一个名为 Swarm 的小型节点组中,该组会存储加密的有效载荷,直到收件人将其检索出来。重要的是,没有任何一个节点完全了解谁在与谁通信。
洋葱路由(“洋葱请求”)
与 Tor 的模型 类似,当您在 Session 上发送消息时,该消息会被包裹在 多层加密 中(如同洋葱一般),并经过 三个服务节点。每个节点剥离一层,仅知晓紧邻的前一跳和下一跳。
没有任何单个节点能够同时获知消息的来源和目的地。即使收件人稍后通过洋葱路由从其 Swarm 中检索该消息,双向的关联关系也会被隐藏。
无集中日志记录,无连接元数据
Session 的设计刻意避免了需要记录元数据的中央服务器。消息图没有中央数据库,节点仅存储路由和临时缓冲所必需的最低限度信息。
与传统的即时通讯应用不同,Session 的网络设计旨在分散信任并分割元数据,以确保任何攻击者都无法重构通信通道的完整信息。随着人工智能技术的加速发展,此类去中心化保护措施至关重要。
Session 中的隐私保护功能
以下是 Session 的一些关键隐私功能,以及每项功能如何帮助防范监控和元数据泄露。
这些功能共同旨在缩小攻击者可利用的数据范围。正如 Session 在其 白皮书 中所述,该系统的目标是“最小化元数据泄露,或称 元数据极简主义”。
当然,没有哪个系统是完美的。例如,推送通知(通过 FCM 或 APNs)可能需要披露一些最基本的标识符(尽管是通过洋葱网络请求),以便及时发送提醒。此外,点对点呼叫目前会向呼叫方暴露 IP 地址。 Session 的文档中明确指出了这些取舍。
为什么会话很重要
在数据监控日新月异的格局下,对内容进行加密是我们理应期待的最低标准。真正的前沿在于元数据:它是支撑从广泛用户画像到精准定向的一切的基础架构。与 NymVPN 非常相似,Session 的设计旨在让元数据收集变得成本高昂、干扰大且不可靠。
对于普通用户而言,这意味着一款即时通讯应用,其中你的关系和互动节奏不会被悄无声息地记录并归档。对于身处压制性地区的活动家、记者或组织者而言,Session 可作为一种反监控工具,削弱对手对网络去匿名化或进行推断性分析的能力。
Nym 的使命是在网络层恢复隐私——将身份与通信元数据分离。我们认为,在追求让互联网默认保持私密性的过程中,Session 是一位出色的伙伴。

什么是 Session Messenger?常见问题
Session 通过洋葱网络路由消息,无需手机号、电子邮件或中央服务器。该设计可防止身份关联和元数据收集,使其成为私密通信的理想选择。
与 Signal 或 Telegram 不同,Session 不依赖于集中式基础设施或联系人同步。它专为匿名而设计——无需 SIM 卡,没有存储用户数据的服务器,也不记录 IP 日志。每次对话均经过加密,且无法与您的真实身份关联。
是。将 Session 与 NymVPN 这样的注重隐私的 VPN 结合使用,可通过隐藏您的 IP 地址、阻止网络级监控以及防止流量关联攻击,为您增添一层保护。
Session 旨在保障匿名性,但没有任何应用能保证绝对隐身。
关于作者

Casey Ford, PhD
通讯主管