

分享
互联网审查远不止于屏蔽网站——它还会限制对某些工具的访问,例如 VPN(虚拟专用网络),人们正是依靠这些工具来绕过限制并自由获取信息。遗憾的是,VPN 正日益容易受到审查技术的威胁,这些技术会在您使用 VPN 时阻止网络连接。
在 2025 年全年推广 抗审查技术 的过程中,NymVPN 已对其“快速模式”进行升级,默认采用 AmneziaWG,以提供私密且无限制的互联网访问。正如我们将看到的,AmneziaWG 是一套针对 深度数据包检测 (DPI) 技术的高度改进型防御体系,该技术常被用于识别和阻止 VPN 的使用。

本文将带您全面了解 NymVPN 上的 AmneziaWG,包括它是什么、如何运作,以及 Nym 如何实现该功能。

WireGuard 和 AmneziaWG
WireGuard
WireGuard 是一种加密路由协议,以其高效性、精简的代码结构和低数据开销而著称。 NymVPN 已将其选为“快速模式”的方案,以优化去中心化路由 比 OpenVPN 等替代方案更高效 或 IPSec。请阅读 Nym 关于 WireGuard 的深度解析,了解是什么让它成为如此理想的协议。
AmneziaWG
AmneziaWG 是 wireguard-go 的分支,后者是 WireGuard 的官方用户空间实现,专为防范通过 深度数据包检测 进行的 VPN 封锁而设计。
通过采用额外的混淆技术来伪装 VPN 流量,AmneziaWG 使 VPN 流量能够融入互联网流量的背景之中。 AmneziaWG 能够掩盖其 VPN 流量,为需要可靠访问无限制互联网内容且不希望 VPN 连接被封锁或限速的用户提供了额外一层保护。重要的是,所有这些功能都是在保留 WireGuard 简化的架构和高性能的基础上实现的,确保用户能够继续享受 WireGuard 闻名遐迩的速度和效率。
那么,审查技术是如何识别和封锁 VPN 的,Amnezia 又是如何帮助绕过这些限制的呢?
VPN 是如何被封锁的?
正如 元数据 是在线监控的素材,它也是各国和互联网服务提供商(ISP)用来封锁 VPN 以实施审查限制的手段。即使我们的网络流量内容经过加密,仍有大量可读数据:发件人和收件人的 IP 地址、时间戳、连接时长等。这些元数据可被整合,用于追踪我们随时间推移的通信、活动和个人信息。 IP 地址也是互联网审查机构用来封锁特定域名访问的手段。
使用 VPN 时也是如此:虽然我们的个人 IP 可能隐藏在 VPN 代理服务器后面,但 VPN 公司的公共 IP 地址却明显地附着在我们的流量上。这意味着实施审查措施的国家或互联网服务提供商(ISP)能够识别用户何时正在使用已知的VPN服务。目前,许多 VPN 服务在中国、俄罗斯和印度等国家已被列入黑名单,这极大地限制了人们获取所需信息的途径。
现在设想一下,您转而使用像 NymVPN 这样的 去中心化 VPN 来获取 代理服务,这种服务更不容易被监控或审查所封锁。与大型集中式 VPN 公司的服务器相比,Nym 由独立运营商组成的网络使得更难将节点运营商的 IP 地址识别为 VPN 网络的一部分。然而,即使是去中心化的 VPN,仍可能通过黑名单之外的其他监控技术被识别出来,而不仅仅是将 VPN 服务器或受审查网站的 IP 地址列入黑名单。其中一种技术是 深度数据包检测。
什么是深度数据包检测(DPI)?
DPI 是一种通过检查数据包在网络中的传输过程来分析网络流量的技术。在开放或由互联网服务提供商(ISP)控制的网络上,未加密的流量可能会被读取,而 VPN 会加密数据以保护其安全。不过,DPI 仍可通过检测加密格式中独特的数据包模式或“特征”来识别 VPN 协议。这使得实行严格审查或过滤政策的网络能够识别并封锁 VPN 流量,从而限制对这些服务的访问。
虽然 WireGuard 协议以其速度和效率而闻名,但其独特的数据包签名可能会使其容易受到此类检测和封锁。这就是 AmneziaWG 派上用场的地方。
AmneziaWG 如何抵御 DPI?
正如我们所见,DPI 通过分析路由流量的元数据来识别 VPN 应用所使用的协议(如 WireGuard 或 OpenVPN)的独特特征。 AmneziaWG 采用了多种技术来进一步混淆 VPN 流量并规避检测。每一项都涉及 WireGuard 流量中的一段元数据,这些元数据可能会使其在审查监控中显得格外显眼。
通过在连接过程中策略性地修改数据包特征,AmneziaWG 有助于掩盖可识别的签名,从而降低被检测和封锁的风险。
数据包大小
DPI 监控识别 WireGuard 协议的第一种方式,是通过握手初始化过程中使用的数据包的独特大小。在 加密路由 中,握手(handshake)只是加密交换中各方建立安全连接以交换加密密钥的一个步骤。
使用 AmneziaWG,可以在握手开始之前发送诱饵或“垃圾”数据包,这些数据包的数量和长度均可配置。此外,还可以在握手初始化消息和响应消息的前面添加诱饵字节,从而使连接更难被识别。
标头
通过 DPI 识别 WireGuard 的第二种方法是检查加密数据包的独特报头类型。默认情况下,WireGuard 数据包采用相同的报头格式,这意味着不同用户的加密流量可被识别为使用相同的加密协议。
使用 AmneziaWG 时,这四个标头类型的值还可以映射为其他值,以增加进一步的复杂性。实际上,这意味着不同的 AmneziaWG 拥有不同的标头值,因此极难基于通用的标头结构将它们关联起来。
虽然添加诱饵数据包只需在客户端进行更改,但重映射报头类型值和修改握手消息则需要客户端和服务器都运行 AmneziaWG,并且配置设置必须一致。
NymVPN 上的 AmneziaWG 实现
对于 NymVPN,我们选择了 AmneziaWG 的客户端实现,该方案无需服务器端配置即可有效增强隐私保护,提供了一种简化且高效的解决方案,同时仍能提供增强的防检测保护。这意味着在 NymVPN 中,在握手开始之前会引入诱饵数据包,但不会修改报头。
如何在 NymVPN 上充分利用 AmneziaWG?

操作很简单:下载 NymVPN,获取一个匿名访问码,然后开启 快速模式。 AmneziaWG 现已成为该模式下所有流量的 默认加密路由协议。因此,无论您身处世界何处,无论您在寻找什么,NymVPN 都能确保您的网络流量不会轻易成为审查技术的目标。
NymVPN 在抗审查方面下一步将如何发展?
AmneziaWG 仅仅是 Nym 一项庞大 研发项目 的开端,该项目旨在提供最先进的抗审查 VPN 技术。 Nym 将持续添加更多功能,以使通过 NymVPN 建立的连接更加安全,并具备更强的抗封锁能力。
AmneziaWG 版 NymVPN:常见问题解答
AmneziaWG 增加了随机数据包填充、自适应速率整形和分流隧道支持——在保留 WireGuard 速度优势的同时,减轻了指纹识别和信息泄露的风险。
它集成了常规密钥重生成计划和临时密钥轮换,并采用基于时间的密钥过期机制——从而最大限度地缩短了密钥遭泄露的风险窗口期。
不——AmneziaWG 已完全集成到 NymVPN 的客户端中;用户只需选择模式,协议便会在后台处理高级混淆和路由。
关于作者
Ania M. Piotrowska, PhD
目录
继续阅读……
NymVPN v2024.11来了!
继上周 Magura 网络重大更新之后,NymVPN 又发布了这一应用程序,提高了应用程序的性能、安全性和连接性。 这是在 2024 年 12 月推出 zk-nyms 和测试版支付以及 2025 年 1 月 NymVPN 全面商业化之前的一次重大技术改进。
NymVPN Mirabelle(v2025.1)已上线
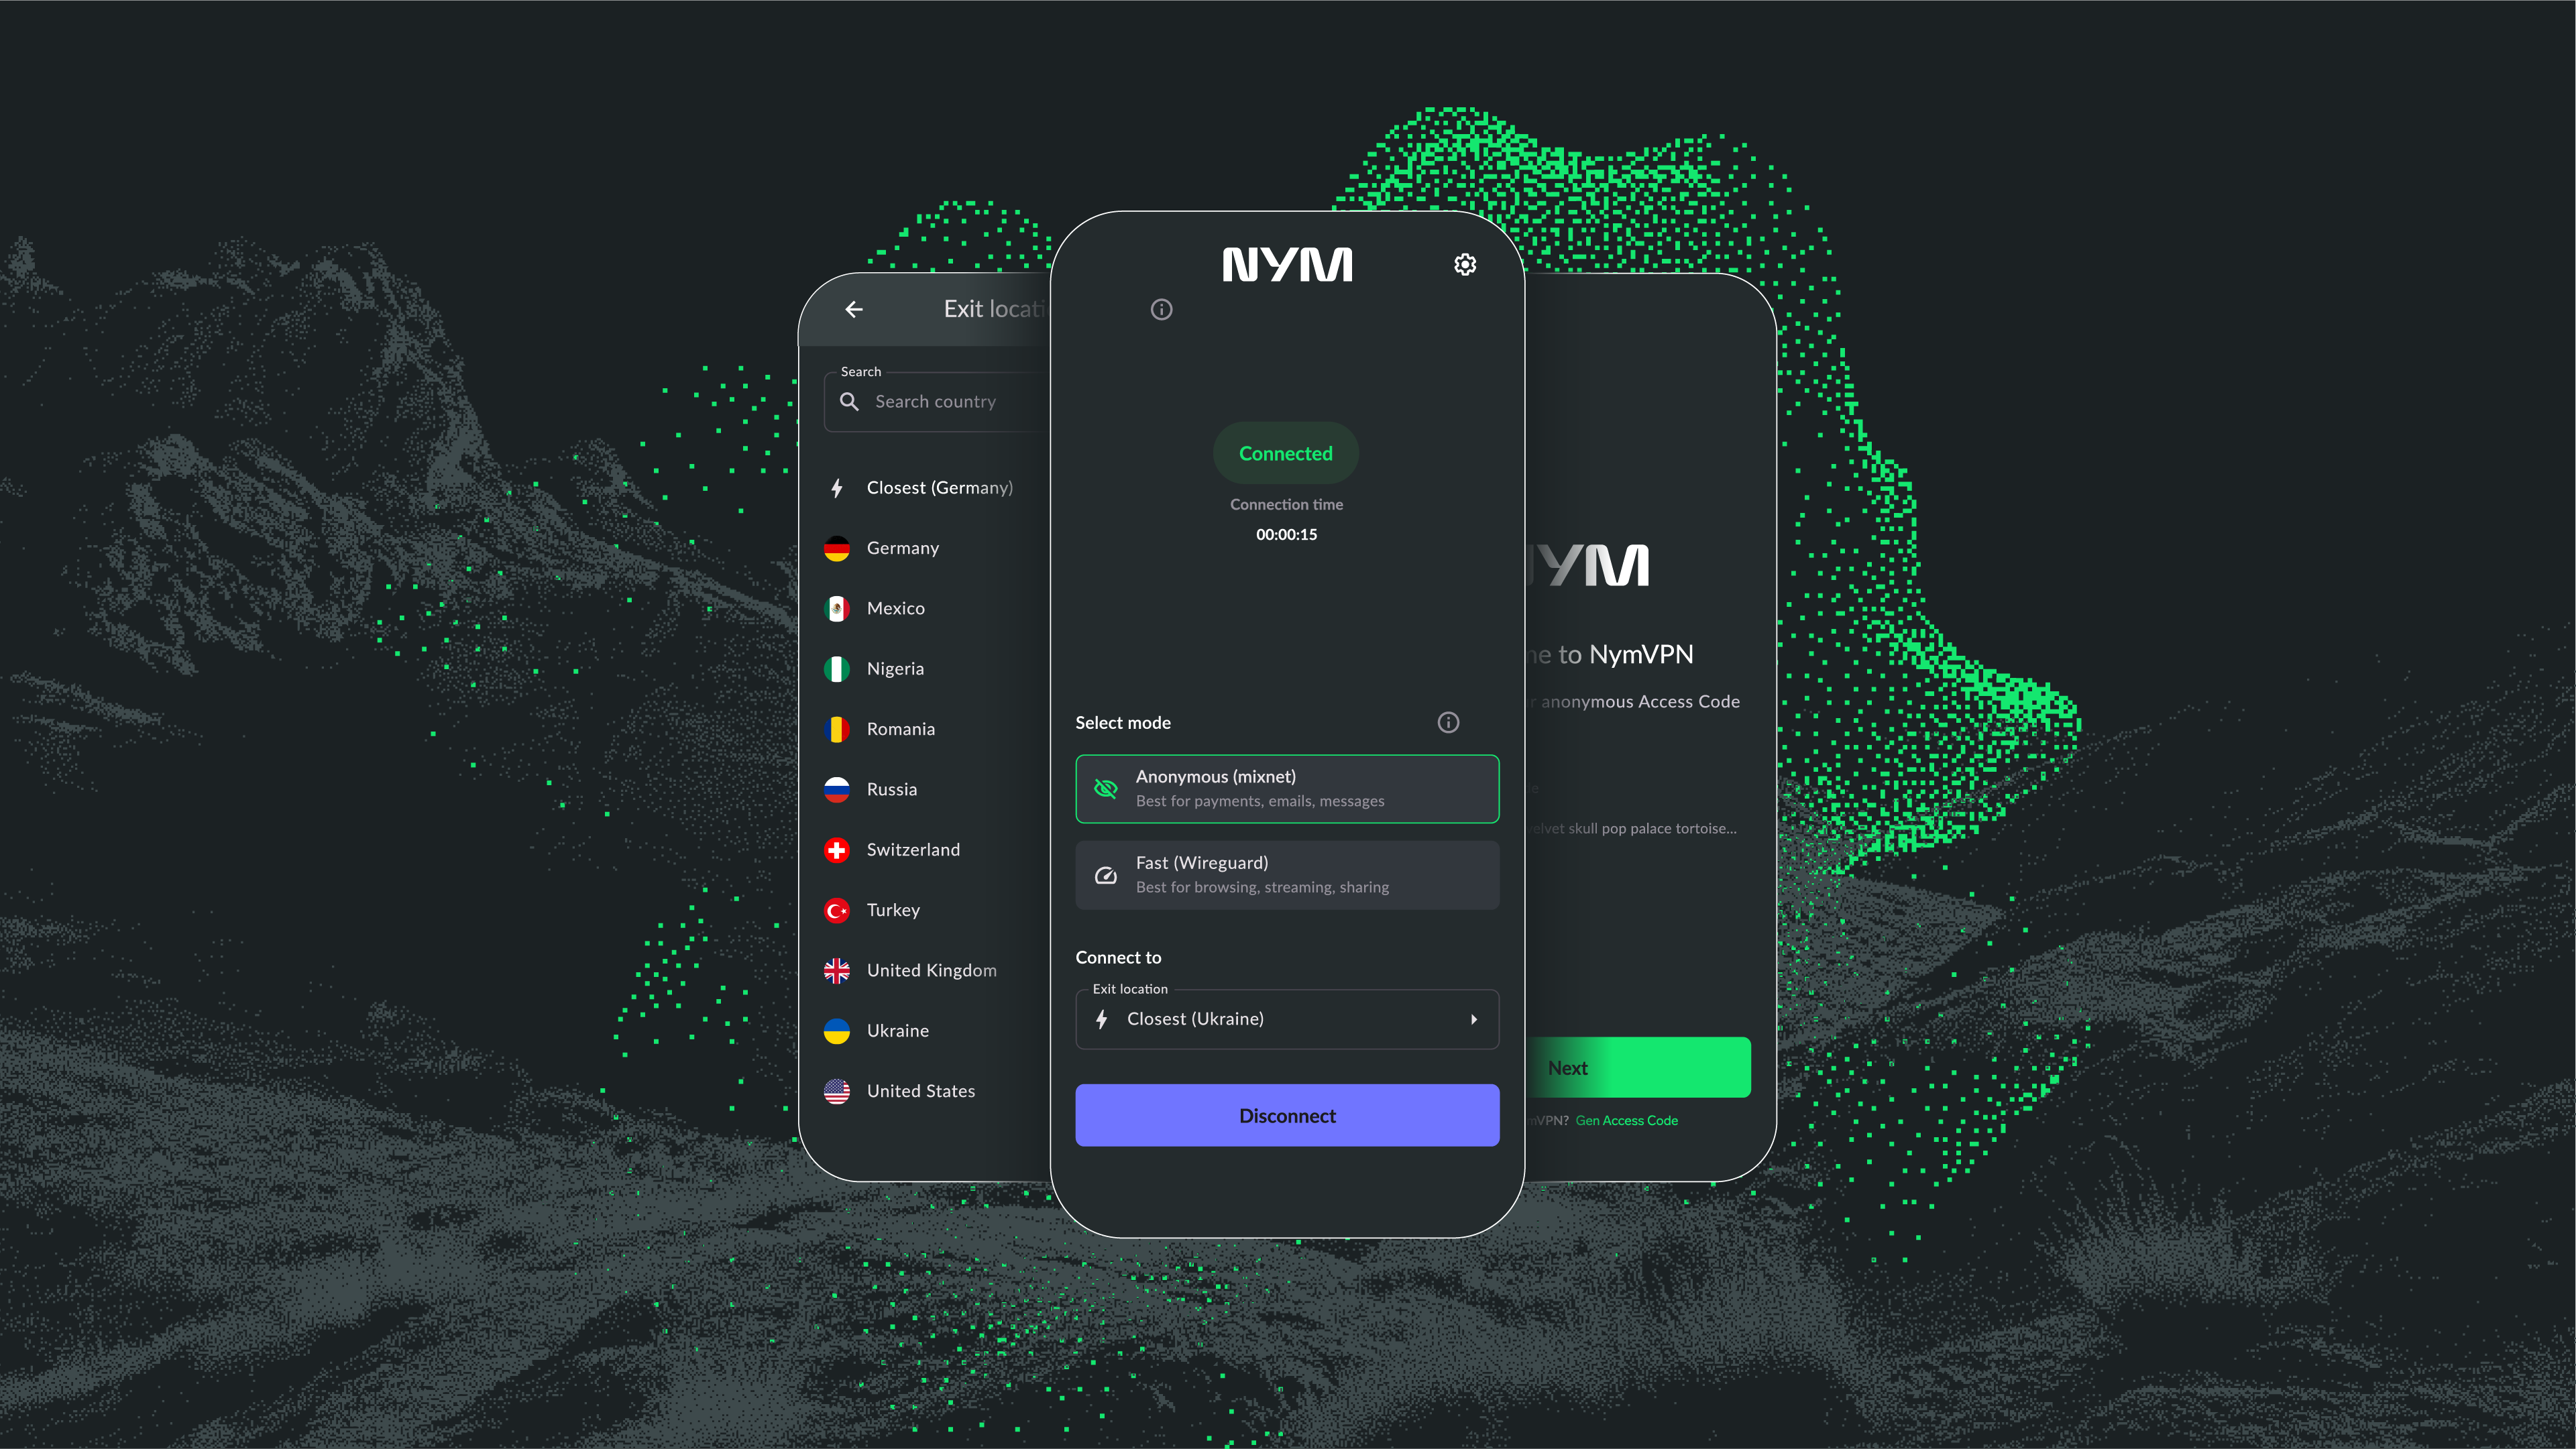
NymVPN Mirabelle *包括重新命名的应用程序界面和重要的用户体验错误修复,包括离线检测(目前在安卓系统上)。 不过,在2025年3月13日 NymVPN 向全球推出商业版本之前,Nym很自豪地介绍今年的第一个重要功能: Nym 与 AmneziaWG 合作,推出 NymVPN 快速模式,这是 Nym 首次涉足抵制审查的领域。
