分享
当今保护大部分互联网流量的加密技术终将被破解。今年不行,也许这十年都不行。但当量子计算机达到足够规模时,支撑当今大多数加密技术的基础数学假设将不复存在。任何事先记录了您加密流量的人都可以开始对其进行解密。
这并非学术论文中的理论场景。这是一种活跃的威胁模型,资源充足的攻击者已经开始利用它进行活动。 1 2
借助 NymVPN v2026.7,Nym 正在采取首个具体措施来抵御这一威胁。在 Nym 的 后量子安全路线图 第一阶段, 后量子密钥交换现已在所有平台的快速模式下通过Lewes协议开放测试,该协议由Nym开发,使Nym的隐私保护功能不仅限于NymVPN,更具有通用性。
注意: Lewes Protocol 功能目前为可选功能,必须手动开启。经过短暂的生产环境测试后,它将成为默认的密钥交换协议。
以下将为您解读其含义、为何时机至关重要,以及我们接下来的发展方向。
NymVPN 上的后量子密钥
Nym 全新的后量子密钥交换机制是Lewes 协议这一创新协议的一部分。该协议以英国小镇 Lewes 命名——Nym 核心开发团队曾在此聚首,共同制定了将 Nym 从应用层保护转型为通用私密通信协议的愿景。
Lewes 协议是基于 Noise 的 后量子预共享密钥协议 (PSQs) 家族中的一员,该协议将预共享的对称密钥混入到 NymVPN 的 快速模式所采用的WireGuard等密钥交换机制中,将预共享的对称密钥进行混合处理。这将为您的 NymVPN 连接的最初阶段增添后量子安全性。
密钥交换是 VPN 会话的开始。在您的任何流量通过隧道传输之前,您的设备和网络必须就共享的加密密钥达成一致。该握手是其他一切的基础。如果握手过程存在漏洞,那么其余加密措施再强也无济于事。后量子密钥可增强该握手过程的安全性,使其免受量子攻击。
但这并非 Lewes 协议的全部特别之处。从历史上看,后量子算法总是伴随着性能开销。因此,在设计 NymVPN 时,我们设定了一个实际的限制:它必须快。与之前的后量子方案相比,Lewes 协议旨在缩短连接建立时间。这不仅意味着拥有量子级安全的连接,还意味着更优化的启动体验。
在 NymVPN 上使用后量子密钥
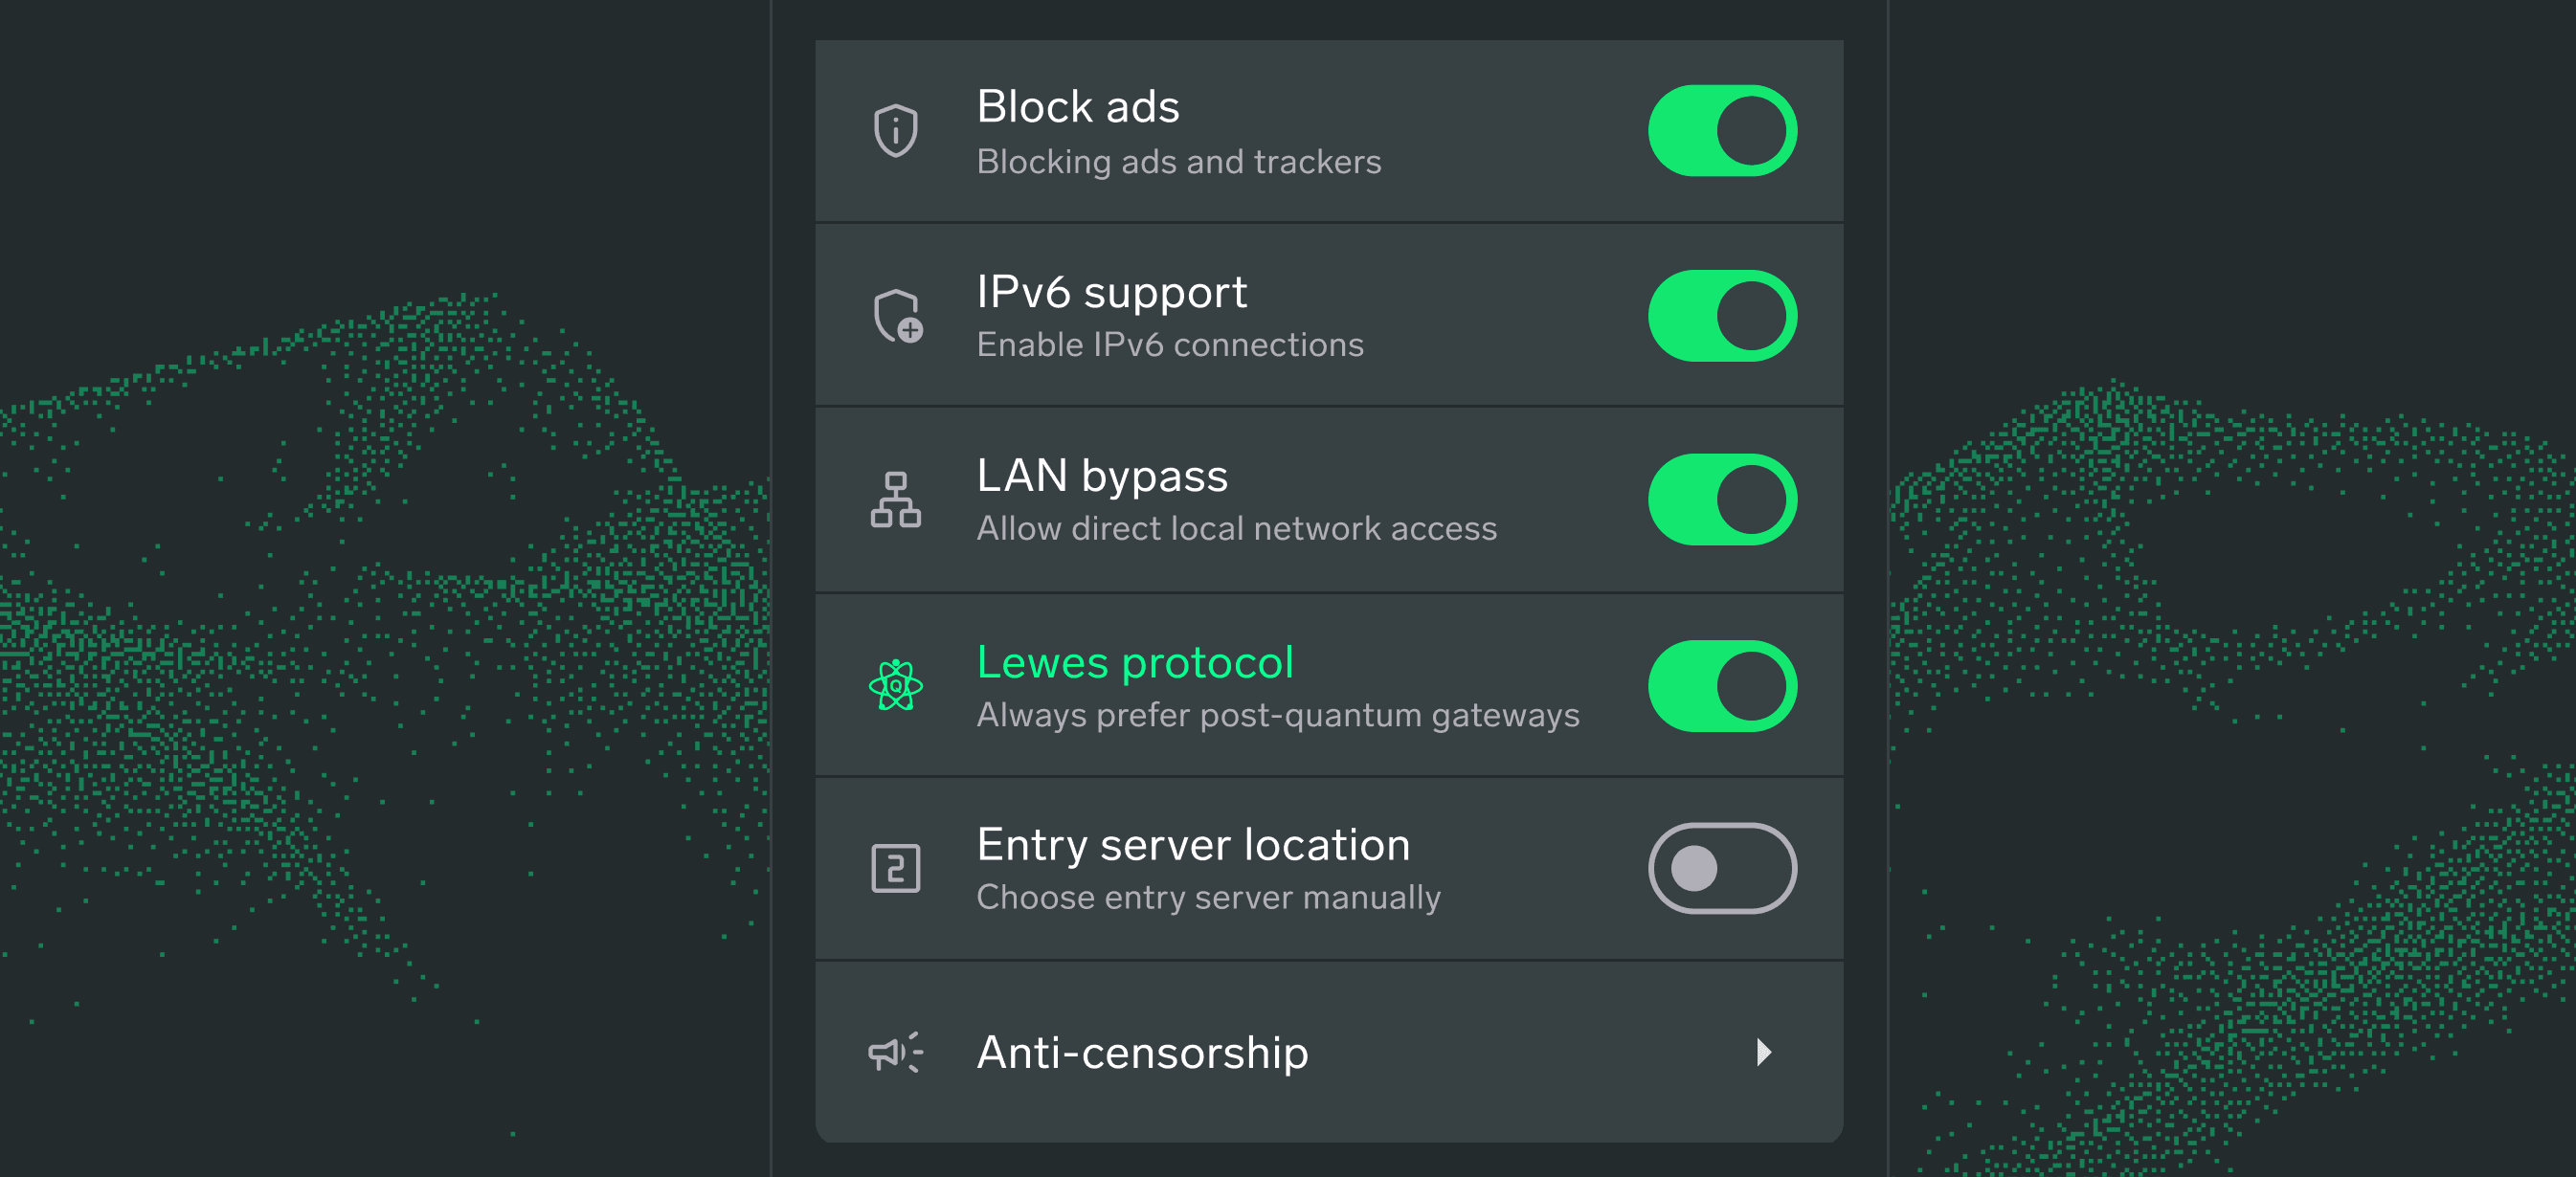
在 快速模式 下,Lewes Protocol 会保护您 2 跳去中心化路由中的密钥交换。在将其设为所有用户的默认设置之前,您现在可以在设置中通过切换按钮启用此功能。
不妨试一试,并告诉 Nym 开发团队您对这两者差异的看法。
现在让我们退一步思考,这为何对数据安全至关重要。
什么是后量子加密?
现代 加密技术 建立在数学的复杂性之上。 RSA 依赖于对非常大的数进行因式分解几乎是不可能的,而 椭圆曲线密码学(ECC) 则依赖于关于离散对数的关联假设。此类加密协议是保护 VPN 隧道、银行会话、消息应用以及大部分网络流量的基础安全机制。
量子计算机攻击这些假设的方式与经典计算机不同。例如,Shor 算法在性能足够强大的量子计算机上运行时,可以在多项式时间内对大数进行因式分解。一旦能够大规模实现,RSA 和 ECC 就不再是难题:它们变成了可以解决的问题。实际上,所有仍然依赖这些基本组件的系统都会被追溯性地暴露出来。
关于后量子风险的大部分讨论都集中在量子计算机何时能够实现这一目标的问题上。从隐私的角度来看,这是一个错误的问题,因为真正的威胁并不是等待硬件的送达。这种威胁就是大规模监控和数据采集,这已经持续了二十多年。
“先收集,后解密”的问题
资源充足的攻击者——从 互联网服务提供商 到国家情报机构——无需量子计算机,便能开始从您的加密数据中获取价值。他们现在可以将其记录下来,进行存储,并在硬件跟上时进行解密。对于需要保持数年甚至数十年隐私的流量——无论是政治组织活动、金融活动、医疗记录还是新闻报道——其信息泄露的风险窗口早已敞开。
我们知道,大规模的监控项目就是这样运作的。其中的经济逻辑很简单:存储成本低廉,而当解密最终成为可能时,当今加密流量中的内容仍将具有价值。
这正是 Nym 最初构建 噪声生成混合网络 的初衷:为了 保护元数据 免受当前正在发生的监控,而不仅仅是理论上的未来。后量子加密是同一逻辑的延伸。
NIST 时间线
2024年,美国美国国家标准与技术研究院 (NIST) 为基于 RSA 和 ECC 的系统制定了正式的弃用时间表,要求在 2035 年之前全面过渡到后量子算法。已选定若干候选算法——包括用于密钥交换的 CRYSTALS-Kyber (ML-KEM),以及用于数字签名的 CRYSTALS-Dilithium 和 FALCON——以供标准化。
2035年的最后期限听起来还很遥远。在整个架构中构建一套经过测试并大规模部署的后量子加密堆栈,并非一蹴而就之事。对于在对抗性环境下处理真实用户流量的 去中心化 VPN,开始行动的合适时机并非在强制要求出台之时。那是几年前的事了。第二好的时机就是现在。
Nym 的后量子安全路线图
Nym的首席科学官安妮娅·皮奥特罗夫斯卡去年概述了Nym的后量子安全路线图。 Lewes 协议标志着三个阶段中的第一个阶段已完成,每个阶段都旨在强化架构的不同层级。
第一阶段:✅ 后量子密钥交换
Lewes 协议现已在 NymVPN v2026.7 的所有平台上正式启用后量子密钥交换功能。借助用于建立通信通道的抗量子密钥交换技术,Lewes 协议不仅增强了抵御后量子威胁的安全性,还显著提升了连接速度。
第二阶段:混合节点通信的后量子保护
下一步将保护范围向内扩展至混币节点之间的通信通道。在此层级应用后量子密钥交换,意味着通过网络路由的消息在每个中继点都具备抗量子性,而不仅仅是在入口点。
第三阶段:Sphinx 数据包格式的后量子保护
Sphinx 是使混合网络(mixnet)得以运行的加密数据包格式。它通过将流量分层封装来提供元数据私有消息路由,每个节点都可以剥离这些层,而无需了解数据包的源头、目的地或内容。
通过后量子密钥交换增强 Sphinx,将填补最后的漏洞,确保 Nym 混网的核心在抵御量子密码分析方面与抵御经典监视技术一样坚固。您可以在此处进一步了解 Nym 的 后量子混网安全计划。
当这三个阶段全部完成后,后量子保护将贯穿 NymVPN 连接的每个层:入口握手、混网和数据包路由机制。
结论
后量子时代并不是事后才需要做准备的事情。 Nym 旨在防范的对手——大规模监控计划、情报机构、专制政府——同样不会坐以待毙。他们正在收集。 Lewes Protocol 正是对此问题的首个解决方案。
参考资料
- NIST 内部报告:向后量子密码学标准的过渡
- Chen, Moody, Yi-Kai Liu (2022):后量子密码学:其他数字签名方案

关于作者

Casey Ford, PhD
通讯主管