什麼是混網(mixnet)?透過 VPN 享有無與倫比的線上隱私
了解混網(Mixnet)的運作原理,以及它如何為全球隱私性最高的 VPN 提供動力

分享
全球已有近三分之一的人正在使用 虛擬私人網路(VPN)。那是一個龐大的市場。然而,許多使用者可能並未意識到,市面上大多數的 VPN 都無法保障我們的網路隱私。事實上,有時他們甚至可能會主動破壞它。
直到最近為止,傳統的 VPN 一直都是 集中式 且 單跳代理服務。為了隱藏客戶端流量,VPN 會將用戶資料重新導向至其自身的伺服器,並將用戶的 IP 位址替換為 VPN 自身的 IP 位址。問題就在於此:用戶流量的 元數據日誌 很可能儲存於這些可被鎖定的伺服器上。只要我們的資料處於集中化狀態,就面臨資料外洩、網路攻擊及政府監控的風險,這些情況都可能暴露我們在網上的活動紀錄。
此時,Mixnet 技術應運而生。
但什麼是混網(mixnet)呢?
mixnet(即 “mix network” 的縮寫)對大多數 VPN 使用者來說,很可能是個新詞。但它透過在 VPN 服務的底層提供一種替代的路由架構,來應對這項關鍵風險。與其將使用者流量導向中央伺服器,加密的使用者資料反而在傳輸過程中會與其他流量混合,並經由多個連續的伺服器(或稱節點)傳送,最終才抵達目的地。透過混合網路(mixnet),不僅在揭露元資料方面不存在單一故障點,而且流量分析也受到極大程度的限制。
關於混網技術的研究,其實自 1970 年代起便已展開,最初源於大衛·肖姆(David Chaum)的學術研究。但直到最近才在實際應用和商業層面上付諸實施。隨著人工智慧驅動的監控日益普及,以及對我們的元數據和線上行為模式進行系統性分析,一款基於 Mixnet 技術的 VPN已變得迫在眉睫。
值得慶幸的是,全新的 NymVPN 是首款能在這類混合網路(mixnet)上運作的商用 VPN。在深入剖析 NymVPN 的創新隱私功能之前,我們將先探討元資料外洩對隱私造成的威脅,以及混合網路(mixnet)如何運作來解決這個問題。
閱讀這篇文章,進一步了解 集中式與去中心化 VPN 之間的差異。
元資料:VPN 隱私外洩
VPN 是數位隱私工具,但大多數其實無法保證我們的網路活動能保持隱私。問題的一部分在於架構設計:他們只是將您的流量導向其伺服器,卻未對您的通訊模式提供任何保護。由於線上通訊通常會經過兩次加密——一次是由 HTTPS 網路服務進行,另一次則是在我們的裝置與 VPN 伺服器之間進行——那麼究竟會洩露什麼資訊呢?
元資料:這是線上隱私爭論中最突出的問題。
那麼,元數據究竟是什麼呢?這字面上的意思就是 關於資料的資料。這可能包括 時間戳記(您何時連線至某個線上服務)、頻率(連線的次數)、持續時間(連線的長度)以及 訊息大小(傳輸的資料量)。如果無法直接看到您在網路上所做或所說的事,這一切可能只會顯得像是一堆無關緊要的量化細節。遺憾的是,事實恰恰相反:這甚至可能比內容本身更能揭露你的真實面貌。
什麼是元數據?
元數據 可以彙整並應用於 流量分析,藉此追蹤訊息從 A 點傳至 B 點的過程,藉此了解誰正在與誰對話、交易是發送至何處、造訪了哪些網站,或是閱讀了哪篇文章。您的 IP 位址本身就是一項元資料,用以識別您的裝置、地理位置、網際網路服務供應商(ISP)等。將所有這些資訊綜合起來,便可藉此預測人們的習慣、政治傾向、社交關係、消費行為,以及其私生活與心理狀態的其他私密細節。
此外,元資料並未像 個人資料 那樣享有法律保障。任何具備技術知識和適當工具的人,都能對使用者進行數位指紋識別,藉此蒐集或窺探元資料。因此,網路攻擊者、政府、資料經紀商、企業及線上服務皆可隨意蒐集並利用這些資料。許多表面上看似 「免費」的 VPN 服務 其實暗藏成本:由於缺乏客戶收入與投入,這些服務對 VPN 公司而言,不過是蒐集用戶資料,再將其批量出售給資料經紀商的手段罷了。
然而,即使有更可靠的 VPN 服務承諾保障用戶隱私,其實體基礎設施與潛在的日誌記錄做法,仍使我們所有的元數據面臨遭洩露的風險。這或許能讓您的活動不被您的 網際網路服務供應商(ISP)察覺,或讓您的 IP 位址不被網站追蹤,但這並不能阻止 VPN 資料庫因一次成功的安全漏洞,而落入那些企圖追溯您所有數位足跡之人的手中。
傳統的 VPN、代理伺服器以及加密通訊服務等工具,都能有助於保障用戶的隱私。但即使是像 Tor 這樣現有的最強大隱私技術,也無法解決元資料外洩與追蹤的問題。
混合網路
過去幾年間,Nym 由頂尖隱私學者、研究人員及密碼學家(來自麻省理工學院、倫敦大學學院、魯汶大學及洛桑聯邦理工學院)組成的團隊,一直不遺餘力地致力於解決這個線上隱私領域的重大難題。從某種意義上說,這是源自網際網路核心通訊協定本身的問題:這些協定無一不暴露了通訊模式。
正如我們將看到的,Nym 的噪音生成混合網路(Mixnet),以及在其上運行的 NymVPN,為使用者提供了多項突破性的隱私保護措施。不過,首先讓我們來了解混合網路(mixnets)是如何運作的,以及這個概念的來源。
Nym 的雜訊生成mixnet
加密
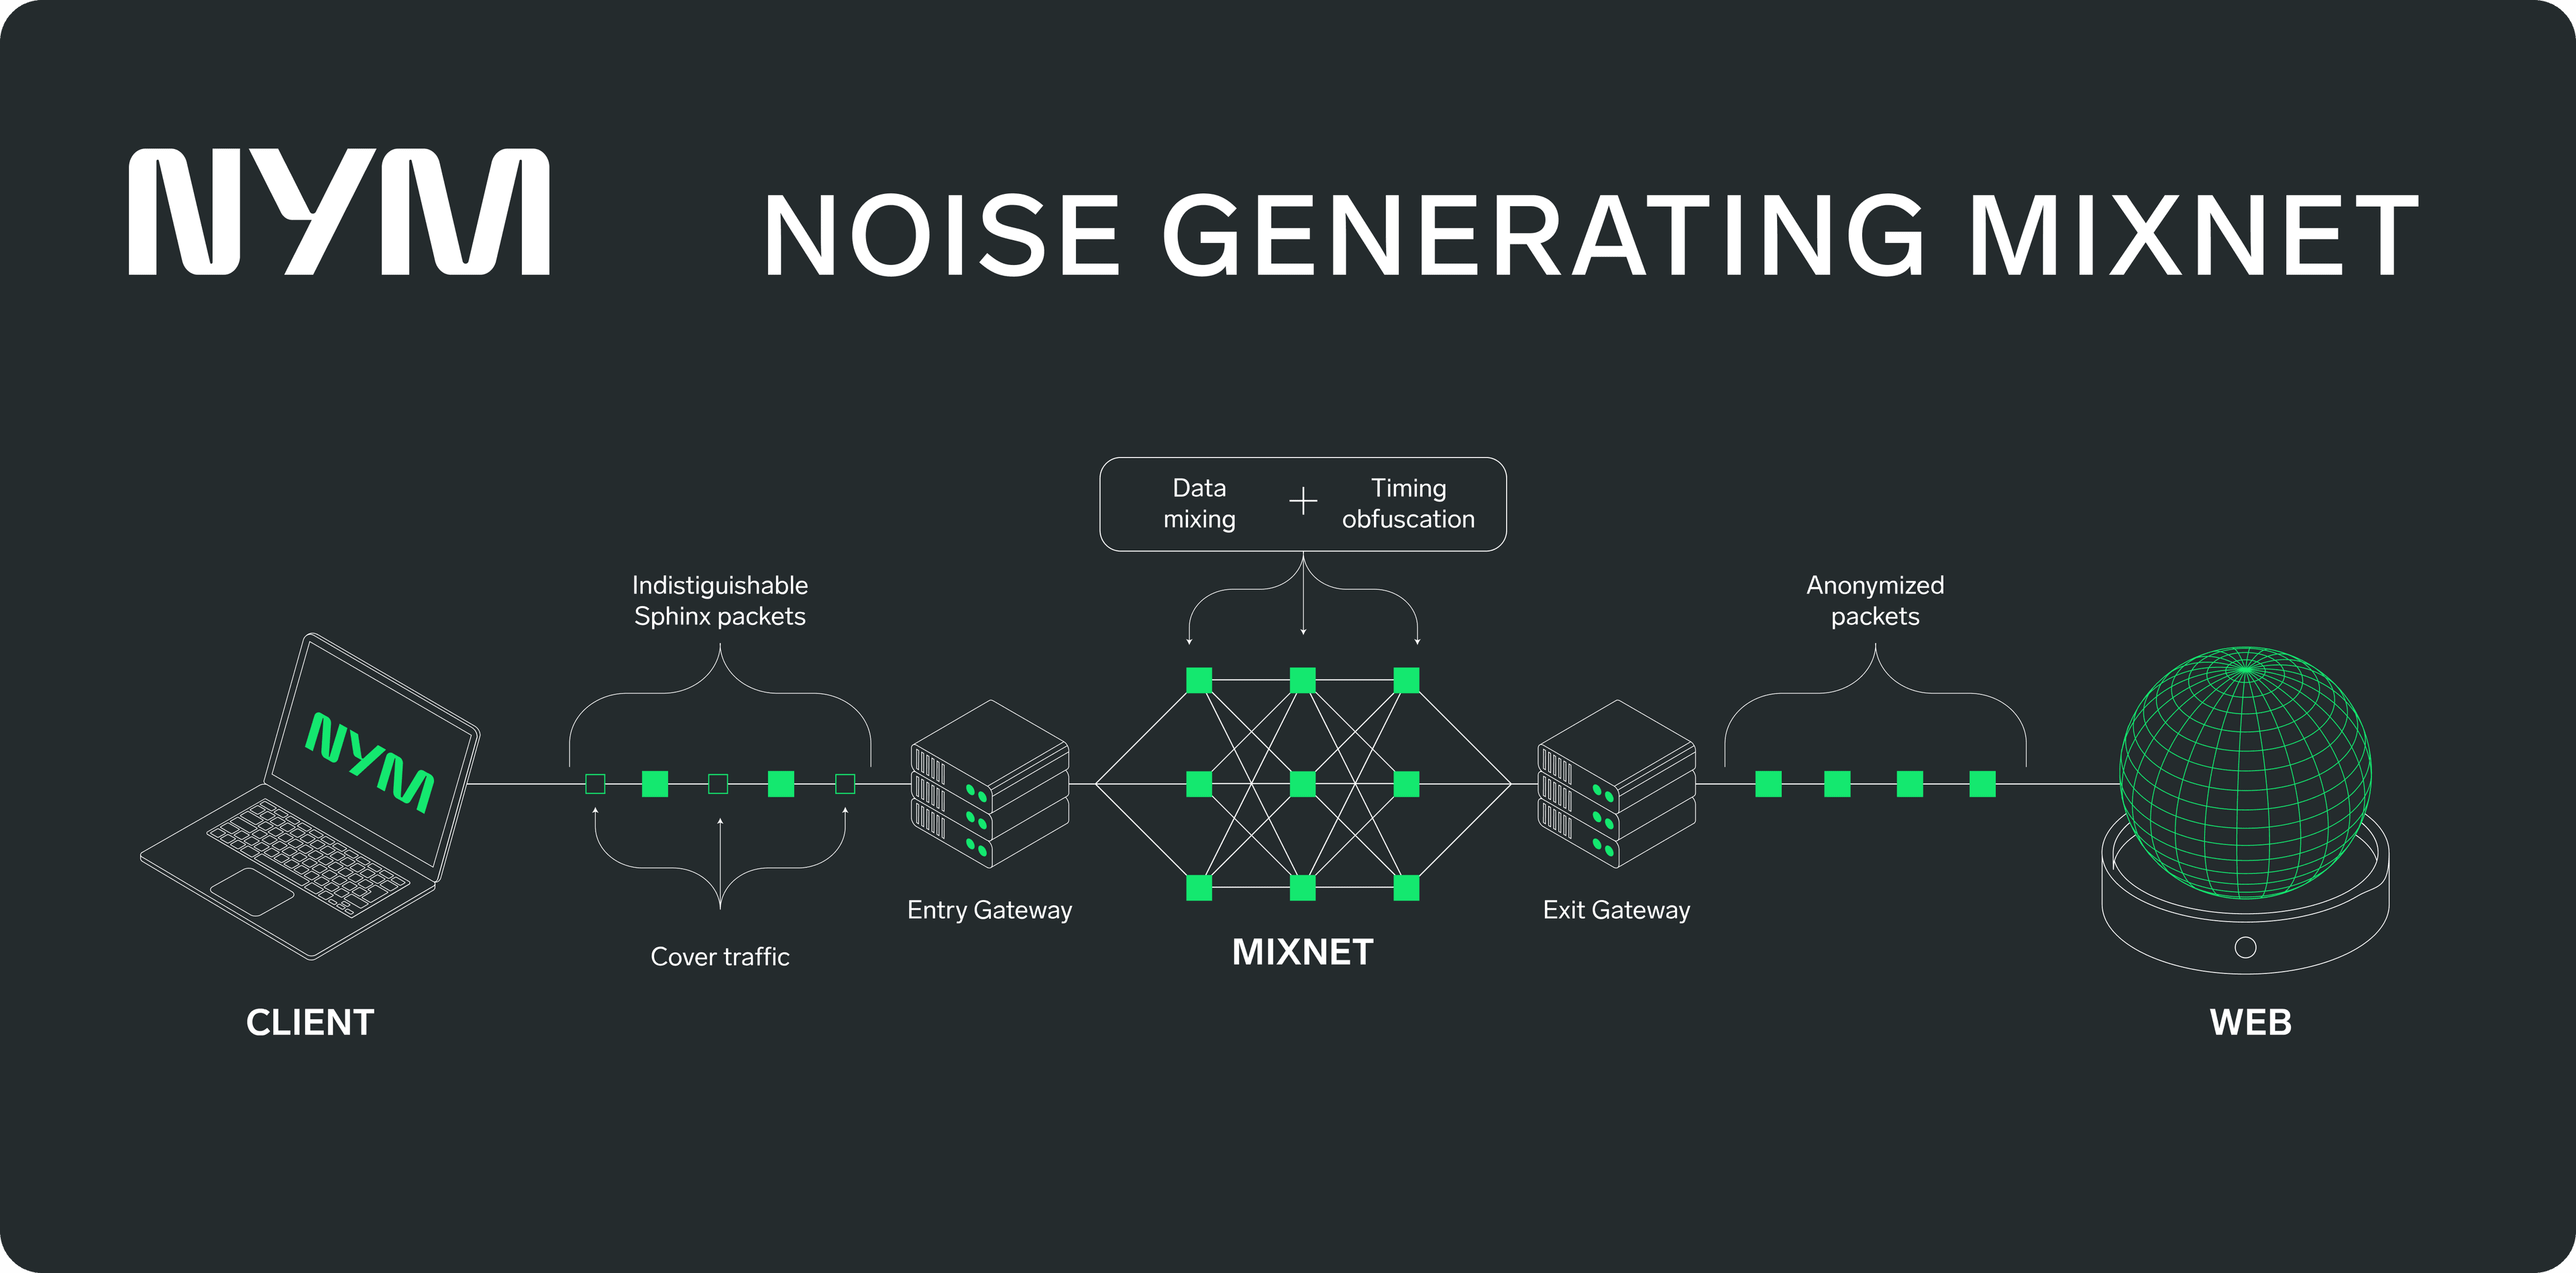
NymVPN 的混網模式採用一種名為 Sphinx 的多層次且 類似洋蔥層的加密技術,用以加密用戶流量。 Sphinx 是專為多跳路由而設計的,所有必要的路由資訊皆包含於封包本身之中,因此無需進行其他運算。相較於原始的混網(mixnet)設計——該設計要求每個節點自行添加加密,從而導致傳輸延遲——這是一項至關重要的特點。透過 Nym 混網,封包處理可在數百奈秒內完成,因此延遲開銷極低,且網路效能高效。
多節點路由
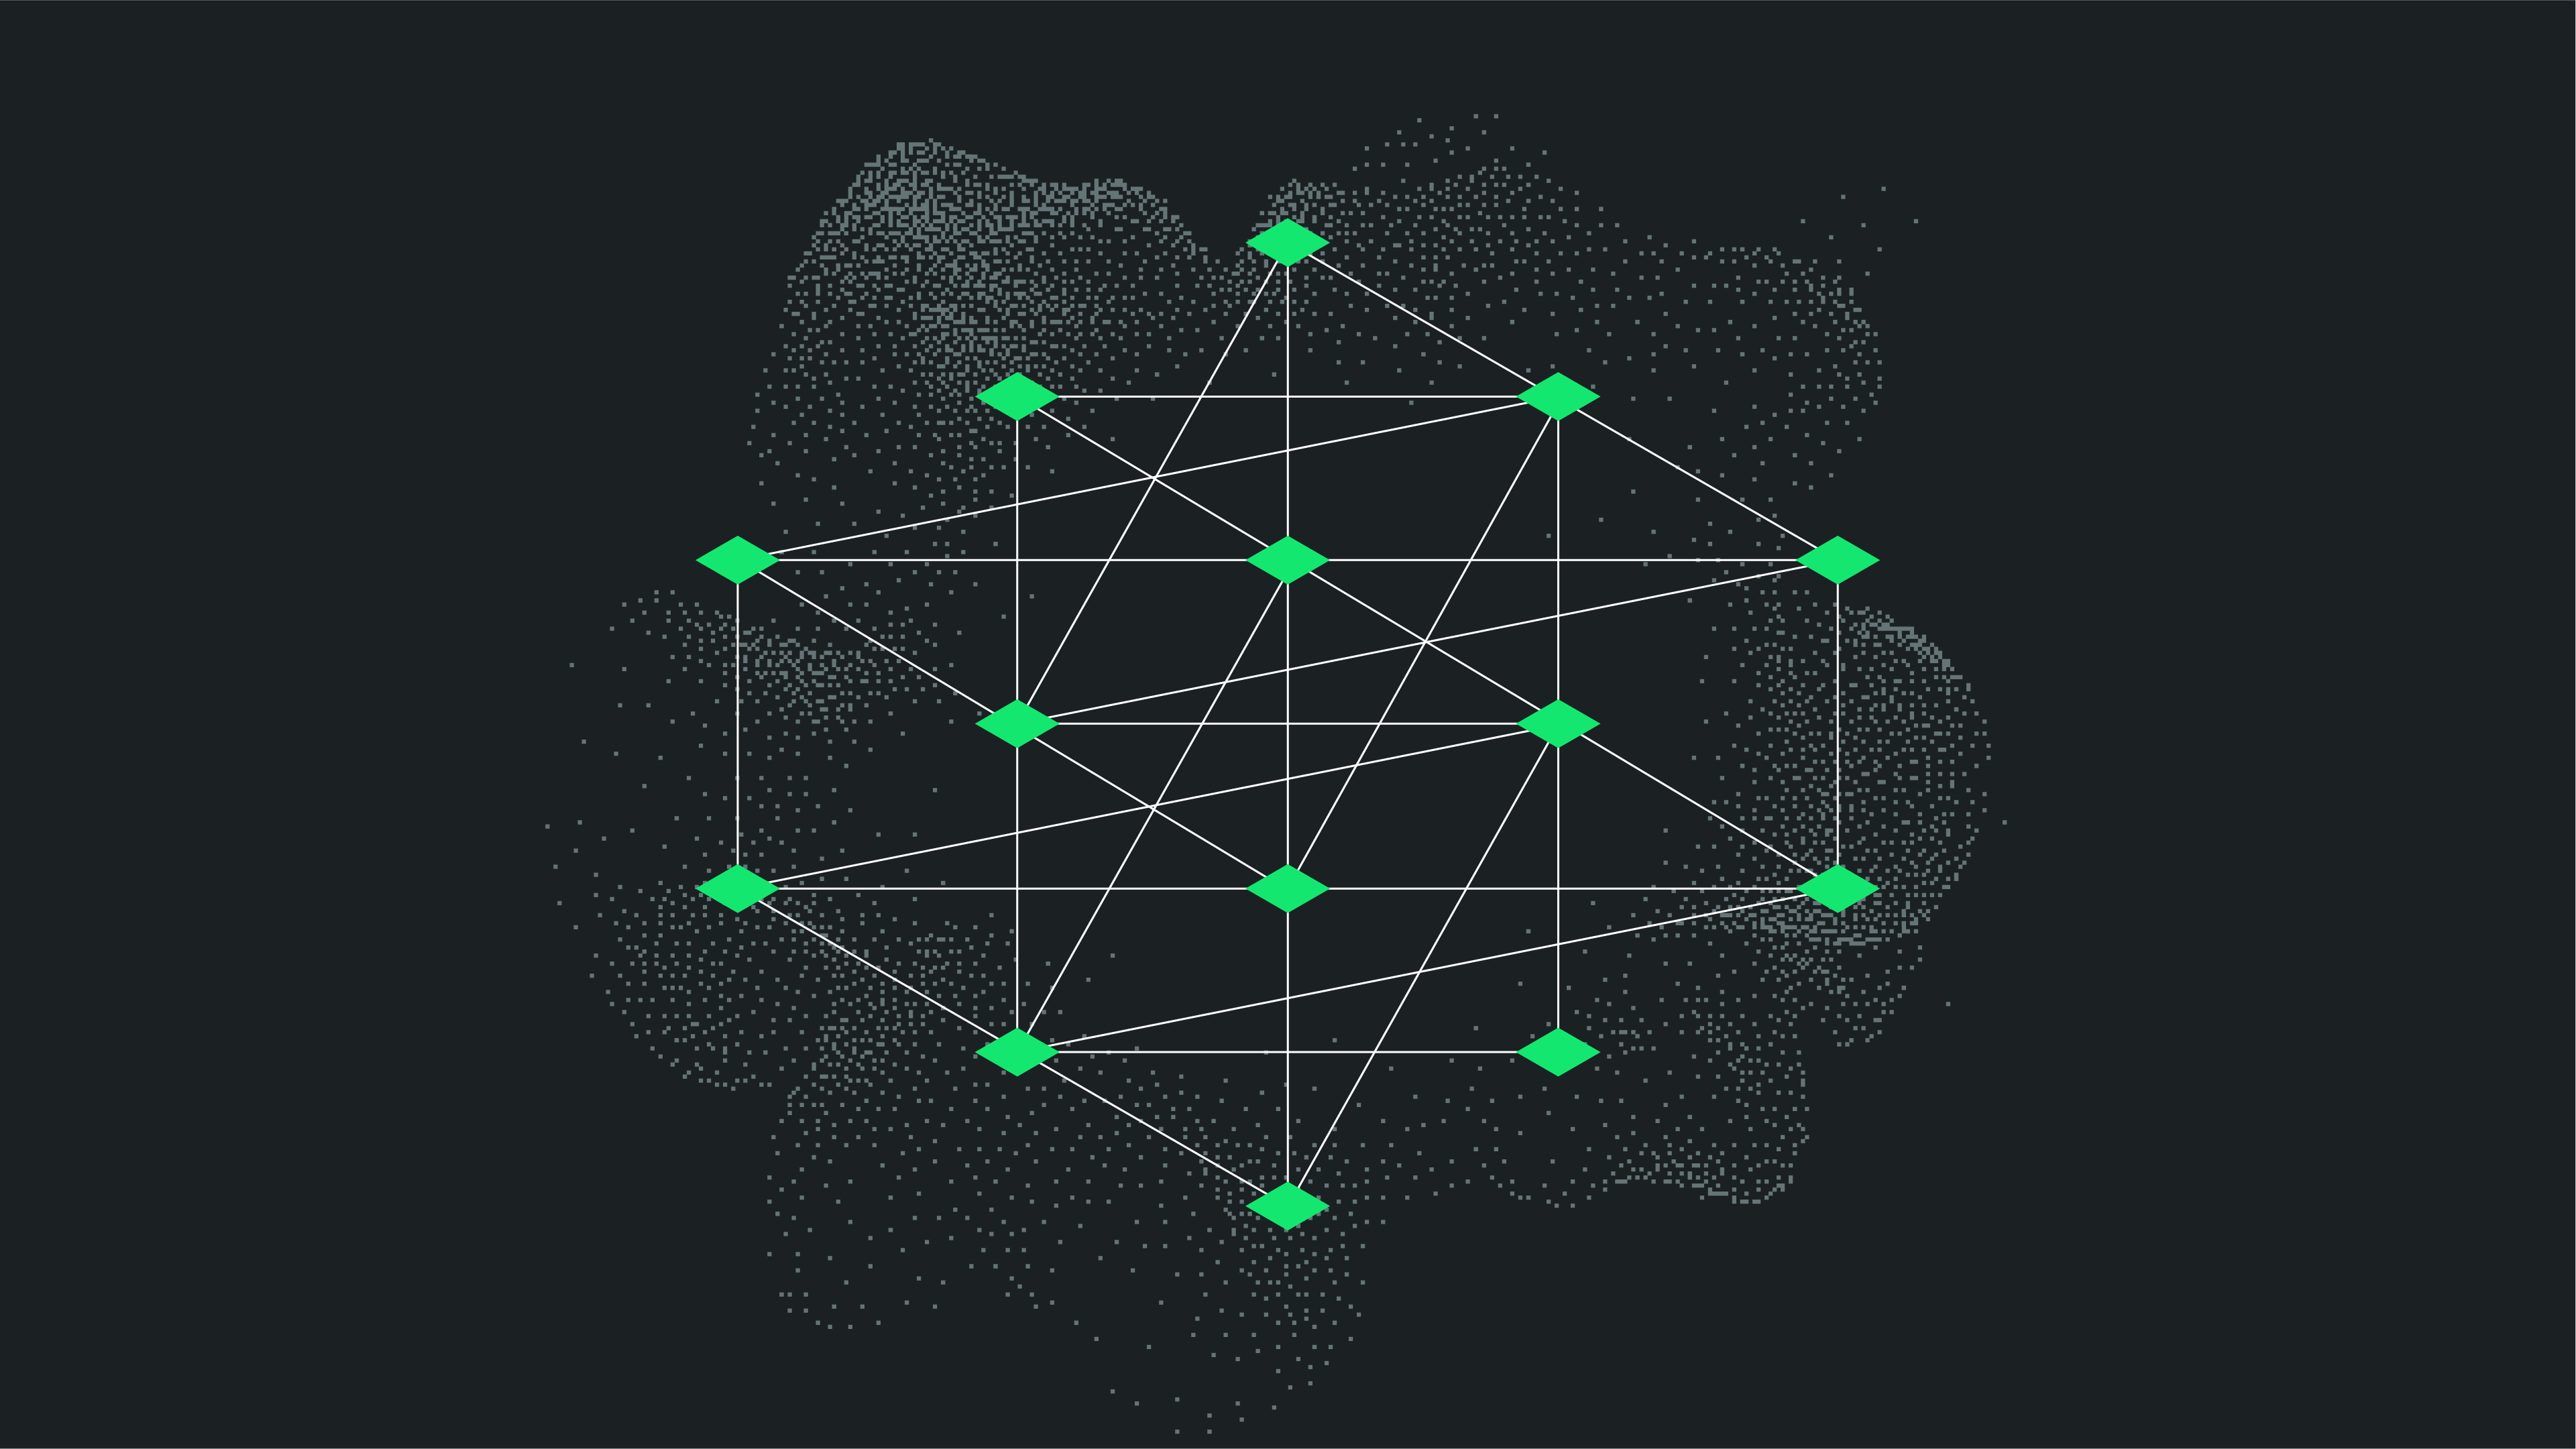
在 Mixnet VPN 模式下,用戶的流量會經過 5 個中繼點:一個入口閘道、三個混合節點,以及一個出口閘道。當您大小相同的 Sphinx 封包經過 5 個跳躍時,它們會與偽造且無法區分的 掩護流量 混合在一起,以進一步混淆任何網路監測者。在 5 跳路徑中的內側三個節點會執行進階封包打亂,以確保無法根據時間資訊將其與使用者建立關聯。
Nym 的 分層拓撲結構 包含三層節點,用於混音節點的跳躍。當封包進行路由時,會從每一層中隨機選取一個混合節點。隨著網路需求的擴大,各層可輕鬆進行水平擴展,確保無論使用量處於何種水準,都能始終維持最佳的匿名集。這個系統的優點在於,其網路設計具備彈性,既能擴展規模,也能縮減規模。若使用量較小,各層的節點數量會較少,並會加入虛假流量,以確保匿名集仍能保持強大。若需求增加,便會啟用更多節點。這種互聯設計使混合網路能夠進行水平擴展,這意味著只要增加更多伺服器,網路容量便能隨時提升。
NymVPN 的隱私功能
- 採用創新的多層 Sphinx 加密技術對資料進行加密
- 保護傳輸中的資料與元資料
- 這是一個去中心化網路,提供「無法關聯性」的功能
- 由一個具激勵機制的網路驅動,並專為擴展而設計
- 「掩護流量」能否確保擁有足夠大的匿名集,以實現強健的隱私保護
- 為高度隱私的使用情境(例如收發敏感電子郵件、傳送訊息及加密貨幣交易)提供無與倫比的保護
NymVPN:讓混合網路(mixnets)成為現實
經過多年的研究,Nym 團隊成功開發出一種有效的混網(mixnet),該混網不僅具備可擴展性,而且隨著混網規模的擴大,其匿名性還會實際提升。建立一個經過實戰考驗、且具備完全去中心化架構的混合網路,是一項了不起的成就。混合網路(Mixnets)勾勒出一幅未來去中心化網際網路的願景,在這個願景中,人們能夠真正掌控自身資料與元資料的使用與管理方式,同時免於成為間諜活動與監控的受害者。
正如我們所見,混網容易出現延遲問題,導致資料傳輸受阻。我們也清楚,並非所有線上流量對使用者而言都具有相同的隱私優先級。為此,NymVPN 的設計旨在讓使用者兼得兩全其美:高速連線與隱私保護,並在您最需要時提供強大的隱私保護。因此,NymVPN 在單一應用程式中提供了兩種模式:
- 一種採用 WireGuard 協定的 2 跳去中心化 VPN 模式,為網頁瀏覽、遊戲和串流等日常網路使用提供業界頂尖的安全性與速度。
- 一種 5 跳 Mixnet 模式,旨在為最敏感的使用情境(例如收發電子郵件、安全通訊及加密貨幣交易)提供最佳的隱私保護。
NymVPN 首次提供前所未有的 Nym 混網存取服務。因此,請立即加入 NymVPN 的革命行列,為打造未來更具隱私保障的網路貢獻一份心力。
Mixnet:常見問題
Nym 每小時都會重新調整節點的位置與聲譽,使攻擊者無法預測或控制網路中的傳輸路徑,從而降低跨會話的相關性風險。
Nym 的 混疊網路(mixnet)導入了隨機延遲、均勻封包大小,以及基於泊松分佈的封包發送機制——從而切斷了上傳與下載流量之間的時序關聯。
與 Tor 隱藏內容的方式不同,Nym 還會透過將封包封裝在五層加密層中來隱藏元數據,確保出口閘道僅能看到最終目的地——而非來源或流量模式。
是的——Nym 提供開發者 SDK,可與錢包、通訊應用程式、去中心化應用程式(dApps)以及支援 libp2p 的工具進行整合,以實現無縫且受元資料保護的通訊。
節點營運商透過質押 NYM 代幣,並隨時間累積聲譽;驗證者則針對違規行為執行質押罰則或降級處分——藉此降低遭攻擊者控制的混幣服務所帶來的風險。
關於作者
凱西・福特,博士
通訊主管安雅・M・皮奧特羅夫斯卡,博士
技術審閱員