分享
拒絕提供服務(DoS) 是最古老和最持久的網絡攻擊形式之一。其目的很簡單:拒絕提供合法的服務。
拒絕服務的形式攻擊
化學武器組織的攻擊主要是通過下列技術進行的:
- 水災:協調攻擊加載負責支持服務的服務器的流量超過了他們可以處理的流量。
- 利用易受傷害性:特定的消息——叫做剝削——通過耗盡其計算資源,使服務無法獲得。 通過誘發一個無限循環,減緩循環,壓制它,凍結它,或重新啟動應用程序。
因此,攻擊者利用易受傷害性或過多的資源,例如網絡帶寬、CPU和內存,直到目標無法再為客户服務。
這次攻擊最有效的形式之一是其分佈式形式——分佈式拒絕服務(DDoS)——攻擊者入侵和控制多台機器, 然後組織對受害者的攻擊。使用上述水災方法的攻擊通常是DDoS。
難以追蹤併產生積極的影響 DoS和DDoS襲擊與商業互聯網一樣古老,而且不斷演變成更現代和更有效的拒絕服務方法。 例如,最近在策劃這些襲擊時採用了人工智力和雲技術。
那麼,DoS攻擊是如何開始的?
如何招募、戴上、戴上和使用設備
您可能已經聽到了 botnets 和 [風險的 VPN] (/blog/botnets-and-backdoors)。下載隱藏在合法服務下的惡意程序是最常用的設備之一, 提醒我們Reddit 論壇的哲學格言:如果服務是免費的,你就是產品。
DDoS 攻擊後面的基本想法——例如: 散佈式的DoS攻擊——這是目前最受歡迎的形式——是 首先,徵聘足夠的計算能力來超載受害者的服務。這是通過劫持易受傷害的裝置並在它們上安裝惡意軟件來實現的,這使攻擊的主謀能夠遠程控制該裝置。
這套被劫持的計算機、服務器和IOT設備被稱為botnet,它是網絡罪犯的計算機軍隊。第二,入侵這個國家的計算機有助於匿名攻擊源頭, 這意味著應對裁軍事務部的襲擊負責的人很少被追究其罪行的責任。
因此,在下載“免費”VPN 或 web 服務之前,考慮你的機器可能被劫持為犯罪機器人, 您不知道各種非法活動——特別是DDoS攻擊——可能是與您的 IP 地址相關聯。
DoS 攻擊架構
下面是分佈式建築 的示例,在這個示例中,攻擊者通過處理器折磨多台機器。 將他們的身份匿名,並將被招募到機器人網絡的所有人定罪。
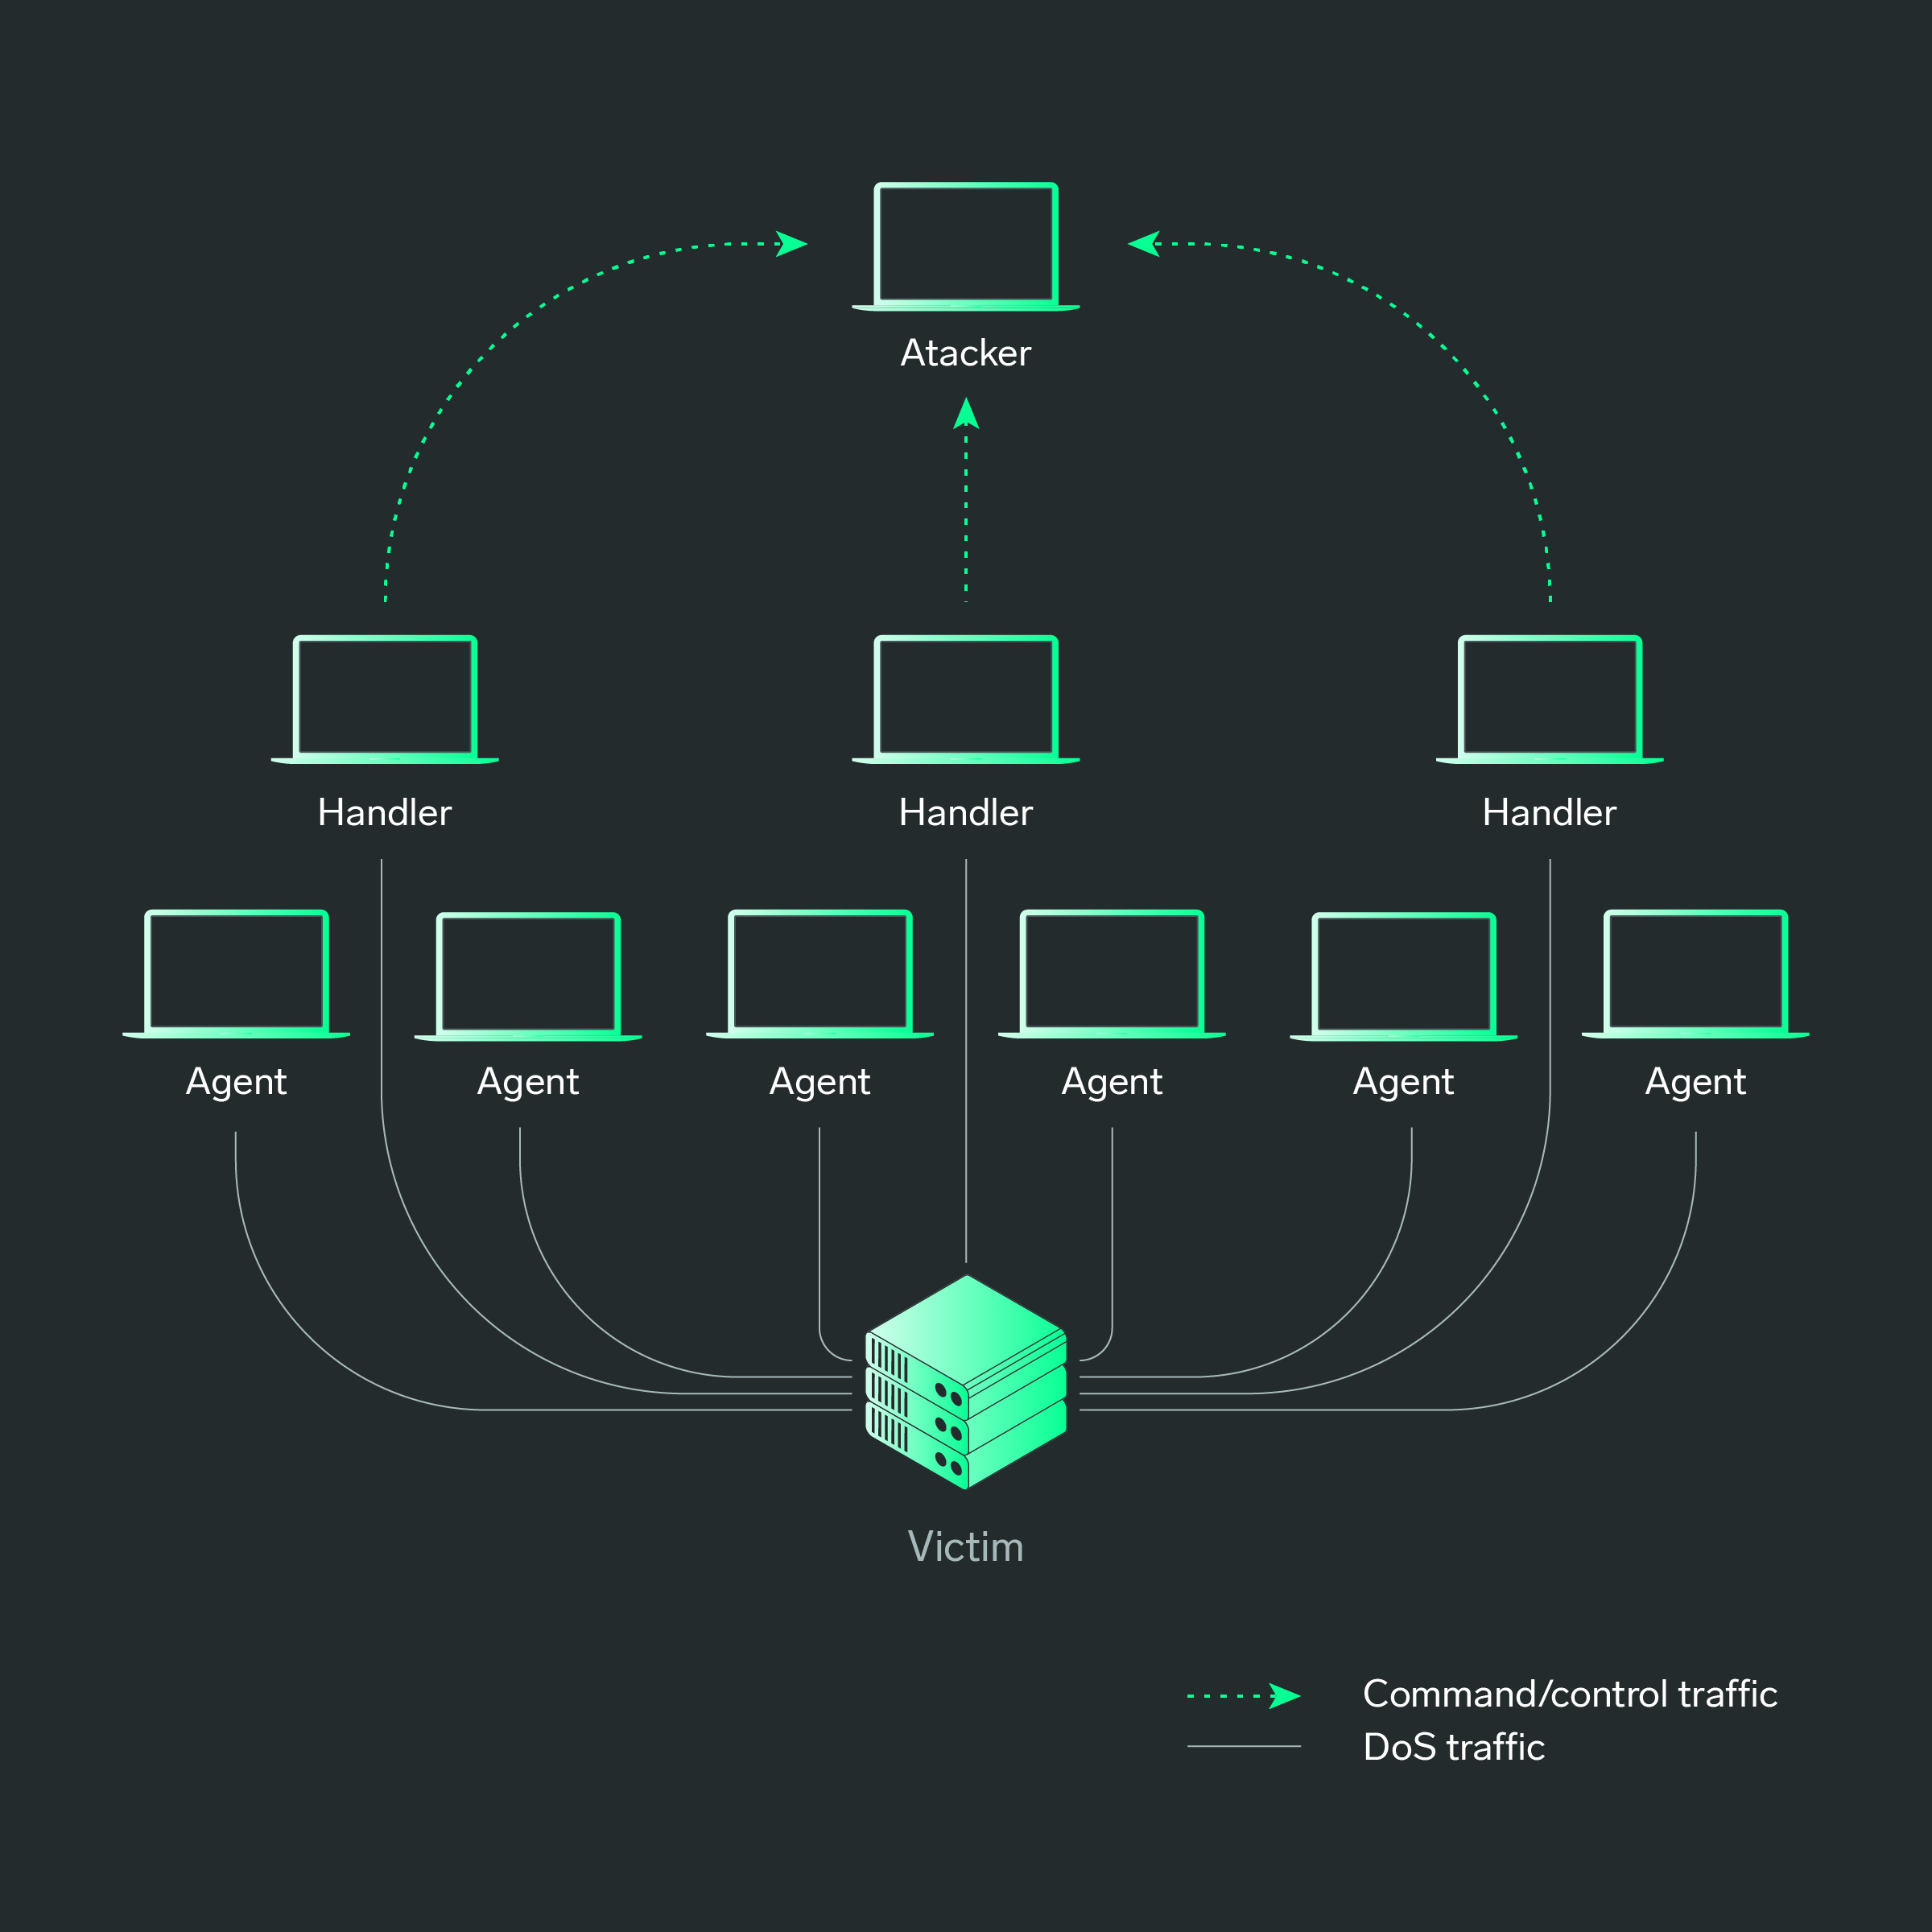
圖1.1――裝卸商/代理結構
處理器*後面的中心思想,它是攻擊者和受感染機器之間的中間服務器, 這是為了很難追查對襲擊負責的黑客或團體。因此,代理機器——前線士兵——直接響應處理服務器, 通過剝削或水災對受害者進行DoS或DDoS攻擊。當然,處理者是由攻擊者控制的。
代理人和處理者有什麼共同點?通常,軟弱的網絡安全政策,比如:
- 弱化或默認密碼
- 配置較差的防火牆
- 過時的系統沒有安全補丁。
另外,Social Engineering,犯罪分子經常偽造公司內部通信,引誘安裝惡意軟件。 操縱僱員,讓其享有進入公司系統的特權, 或者簡單地通過電子郵件交換惡意鏈接,是入侵和控制設備的最有效方式之一。
雲端、大赦國際和DoS市場革命公司
雲中的風險
沒有人想要紀念COVID-19大流行病的年代:關廠、經濟危機、過度擁擠的公共衞生服務以及死亡……事實上,他們正在痛苦的歲月。但一個持久的影響——也許對一些人來説是積極的——是家庭辦公室的加速和普及。
然而,在幾乎所有可能的場景中,利用家政手段,遠程訪問您的公司系統。這反過來意味著在雲中提供服務。
概括地説,我們可以概括雲 作為非常強大的機器,位於世界各地的龐大數據中心內,這些中心提供商業服務。換句話説,不是在你的機器或你的公司的服務器上運行, 該服務運行在雲端提供商的機器上,如AWS、微軟Azure和谷歌雲。
公司往往僱用2台、3台或更多雲層提供者擔任其服務的託管人。但是,每個雲端都有不同的設置、權限和日誌。這種分散化可能造成安全方面的不一致。更重要的是,大規模採用雲端服務增加了攻擊的可能表面。
因此,我們可以看到DoS攻擊方法根據歷史上最先進的技術演變。
家居個人電腦:
1990年代和2000年代,家庭個人電腦的普及導致產生了自我複製的蠕蟲和其他惡意軟件,如Phatbot, 它侵入Windows系統並被用於botnet。
事物的Internet
在2010年至2015年期間,一些東西的互聯網設備革命大大增加了易受傷害機器的數量,產生了諸如Mirai等標誌性例子。
雲服務
2020年後,大規模採用雲服務 帶來了新的可能性和新的風險。現在,體積攻擊可以針對關鍵的雲服務部門進行。 利用他們的彈性,將DDoS變成經濟攻擊:雲支持交通,但是每次請求都要收費。
AI 風險加速度
同時,人工智能 在這些襲擊中發揮了核心作用。先前依靠黑客或團體的手動協調,攻擊現在由 機器學習算法自動進行。這些系統實時分析防禦並在幾秒鐘內調整攻擊,從而使其更具復原力。此外,通過諸如欺詐GPT和WormGPT等模式實現民主化,使攻擊工具落入了甚至初學者手中。腳本孩子現在用大型語言模型(LLMs)配對編程,擴大了他們的影響能力,儘管他們的技術培訓很少。
AI 使市場革命化
因此,雲端和AI的結合使得DDoS市場發生了革命性的變化:雲提供了規模和經濟影響。 大赦國際提供了適應性和無障礙環境。
最後但並非最不重要的一點是,我們在談論一個 DDoS 市場:就像我們可以租每月流媒體和雲存儲服務一樣。 在Telegram頻道上也可以使用犯罪市場進行有需求的DDoS襲擊。
的確, 在黑色星期五攻擊你的競爭對手,甚至讓你最喜歡的敵人每秒獲得數以百萬計的 HTTP 請求。

DoS攻擊歷史
日期 | Description | Tech Stack | Responsible(s) |
|---|---|---|---|
2003-2004 | Emergence of the Phatbot [1] worm, which exploited vulnerabilities in Windows systems to control millions of machines, used for spam, credential theft, and massive DDoS attacks. | Exploiting vulnerabilities in Windows + self-replicating worms | No clear central authorship |
2016 | The Mirai [2] botnet, made up of millions of insecure IoT devices (cameras, routers, DVRs), was used in an attack against DynDNS, which resulted in the shutdown of global services such as Netflix & Amazon. | Exploitation of default passwords on IoT devices, creation of a massive botnet, and distributed volumetric attack | In 2017, Paras Jha, Josiah White, and Dalton Norman pleaded guilty to crimes related to the Mirai botnet. [45] By assisting the government in other investigations, they were sentenced to probation and community service without |
2016 | Exploitation of the TR-069 protocol, used by modems for remote management. Malicious files sent caused a mass reboot of millions of devices in Europe | Exploitation of the TR-069 (CWMP) protocol, sending malicious SOAP payloads [2]. | Daniel Kaye (“SpiderMan”), British hacker hired to attack a Liberian telecom company. He ended up shutting down the entire internet in Liberia. |
2018 | GitHub suffered one of the largest DDoS attacks in history at the time, with peaks of 1.3 Tbps, exploiting open memcached servers on the internet. | Memcached amplification [3] (reflection and amplification via UDP) | Not attributed to a specific group; likely operators of rented botnets (DDoS-for-hire) |
2022 | During the Russia–Ukraine war, Telegram channels coordinated DDoS attacks against government websites, banks, and private companies in both countries | Distributed botnets + coordination via Telegram bots | Killnet (pro-Russia) and the IT Army of Ukraine (pro-Ukraine) |
2022 | During the Russia–Ukraine war, Telegram channels coordinated DDoS attacks against government websites, banks, and private companies in both countries | Distributed botnets + coordination via Telegram bots | Killnet (pro-Russia) and the IT Army of Ukraine (pro-Ukraine) |
2023 | Discovery and exploitation of the HTTP/2 Rapid Reset Attack [4], in which multiple connections are opened and quickly canceled, overloading modern web servers | HTTP/2 protocol, exploitation of the pipelining mechanism and stream reset | The attack was claimed by the pro-Russia hacker activist group NoName05617 |
2025 | The social network X (formerly Twitter) was the target of a massive DDoS attack, which sought to draw political attention and cause media chaos | Botnets distributed across cloud servers + coordination on Telegram, using modern L3/L4/L7 flooding [5] techniques | Dark Storm Team, a pro-Palestinian hacker activist group. |
注意: 關於黑客活動分子團體攻擊的責任的指控不足以證明其動機。重要的是要記住,DDoS-供僱用的市場是存在的,不同的群體無論背後有沒有政治動機,都在爭奪媒體的注意。 支持者和金錢*
為什麼DoS很難對抗?
打擊DoS和DDoS襲擊是當代數字安全方面最大的挑戰之一。原因從技術侷限到經濟和社會因素不等。主要困難包括:
攻擊的範圍
雲服務商可以同時吸收數以百萬計的連接,而不會減少它們的服務。然而,處理的每一項額外請求都會產生費用——這些費用將轉給目標公司。因此,一次體積攻擊不僅能夠提供服務,而且還能夠造成巨大的經濟損失**,將DDoS變成一種金融武器。
有限的跟蹤
攻擊中使用的一個典型技術是 IP 假冒。在這種技巧中,攻擊者偽造發送的數據包中的源IP地址,使其似乎來自其他地方。加上使用手工人員 (中間服務器)和分佈式網絡,這使得很難查明襲擊的真正肇事者。結果往往是這樣。 調查最終只能追蹤代理機器——那些被劫持成機器的機器——而不是襲擊者策劃DDoS。
合法和非法販運之間的相似性
將真正的用户與機器人分開是DDoS防禦最複雜的方面之一。這是因為攻擊者 不會發送“陌生”或易於識別的數據包,但模擬完全有效的請求, 使用相同的協議 (HTTP/HTTPS、 DNS)、端口和數據格式作為合法訪問。數據包經常有正確的頭、有效的令牌,甚至遵循典型的人類用户瀏覽模式。
在 layer 7 attacks, 例如, 由機器人提出的簡單GET 或 POST 請求與一個人提出的相同. 此外,有些團體使用機器學習技術分析實際流量並生成模仿它的模式——複製訪問幹部, 峰值時間,甚至API 交互。因此,從本質上來説,**犯罪性販運往往與合法販運沒有區別,**來自各種來源, • 具有與合法用户類似的模式,僅在兩者之間在規模上作了明確區分——i。 ,每秒的請求數。
擴展攻擊表面
在目前的情況下,依賴於多個雲端供應商,未經安全補丁的IOT裝置擴散, 和第三方API爆炸造成更多的脆弱性。殺傷人員地雷的情況十分關鍵:由於通信是機器對機的,將合法交通與惡意交通區分開來特別困難。攻擊者可以模擬正確的請求,使用有效的變量和令牌,並且仍然使用它們來排氣系統資源。
黑客之間的比賽
DDoS襲擊事件中的作者很少清楚。這些團體可能聲稱對襲擊負責,但實際上並沒有實施這些襲擊,而只是為了獲得名聲。由於攻擊是以匿名方式進行的,通常是在諸如 Telegram等渠道進行的,“作案人”並不等於“真理”。此外,由於蚊帳將代理機器所有人定罪,將襲擊歸咎於黑客或集團的正確性變得更加不確定。
五. 結論
DoS和DDoS襲擊事件與互聯網同時演變。雖然它們起初是初級交通運輸超負荷進攻,但今天它們把全球規模,自動化和人工智能結合起來,變得更加精密,更具復原力。
網絡犯罪的民主化,今天在Telegram 頻道上公開銷售,將DDoS-作為服務計劃,加密付款, 和 甚至是LLM經過培訓以幫助創建惡意軟件, 例如欺詐GPT和WormGPT,DDoS攻擊時降低屏障進入屏幕。
正如Radware Threat Report showed [7], web DDoS attacks great from 2023 to 2024*, while network DDoS attacks increase 120%。隨著雲市場的擴大,攻擊面也在擴大。 和未來的前景與30年前一樣:隨著新的特徵的出現, 出現了新的易受傷害性,將在驅動數字安全的永恆的切割和鼠標遊戲中加以利用、處理和重新利用。
最後,裁軍事務部不僅僅是一個技術問題——它反映了因特網本身:開放性。 強有力和脆弱地提醒我們,復原力必須像威脅那樣迅速發展。
參考
-
Phatbot - 科學指導
-
Mirai殭屍網絡是什麼? - Malwarebytes
-
TR-069 如何工作 - Made4it
-
前 7 SOAP 脆弱性 - Brightsec
-
Memcached DDoS 攻擊 - Cloudflare
-
快速重置 DDoS 攻擊 - 雲端
-
什麼是圖層 3,4 和 7? - Prophaze
DDoS:常見問題
一個DoS襲擊服務器或網絡的水災,其流量過多以壓倒其資源。目標是通過耗盡帶寬或系統能力,使網站、服務或應用程序暫時無法提供給真正的用户。
DoS襲擊來自一個來源,DDoS(分發拒絕服務)則使用全世界數百或數千個受感染的裝置。 DDoS攻擊更難追查和防衞,因為它們似乎是從許多端口進行的合法通行。
VPN 隱藏您的真實IP地址,使攻擊者更難直接瞄準您的設備。諸如NymVPN 之類分散的 VPN,通過mixnet數據提供更強有力的保護,所以攻擊者甚至無法識別或追蹤您的連接源。
立即斷開連接,重新啟動您的路由器,並聯系您的 ISP 或主機提供商。切換網絡或使用 VPN 可以幫助掩蓋您的新IP。對於各組織來説,部署反DDoS工具和分散的路線可以緩解未來的襲擊。
關於作者
佩德羅·西登斯特里克
社區撰稿人
凱西·福特。博士學位
技術審閲員