分享
我們現在生活在或許是我們大部分談話的時候, 從微小到深深的個人都是通過一個消息應用進行的。非常重要的是,我們知道有什麼記錄了我們,而不僅僅是我們説的話。 但是我們説它的是誰,什麼時候、什麼地方和如何經常。這個叫做metadata,幾乎沒有消息應用保護這個信息。
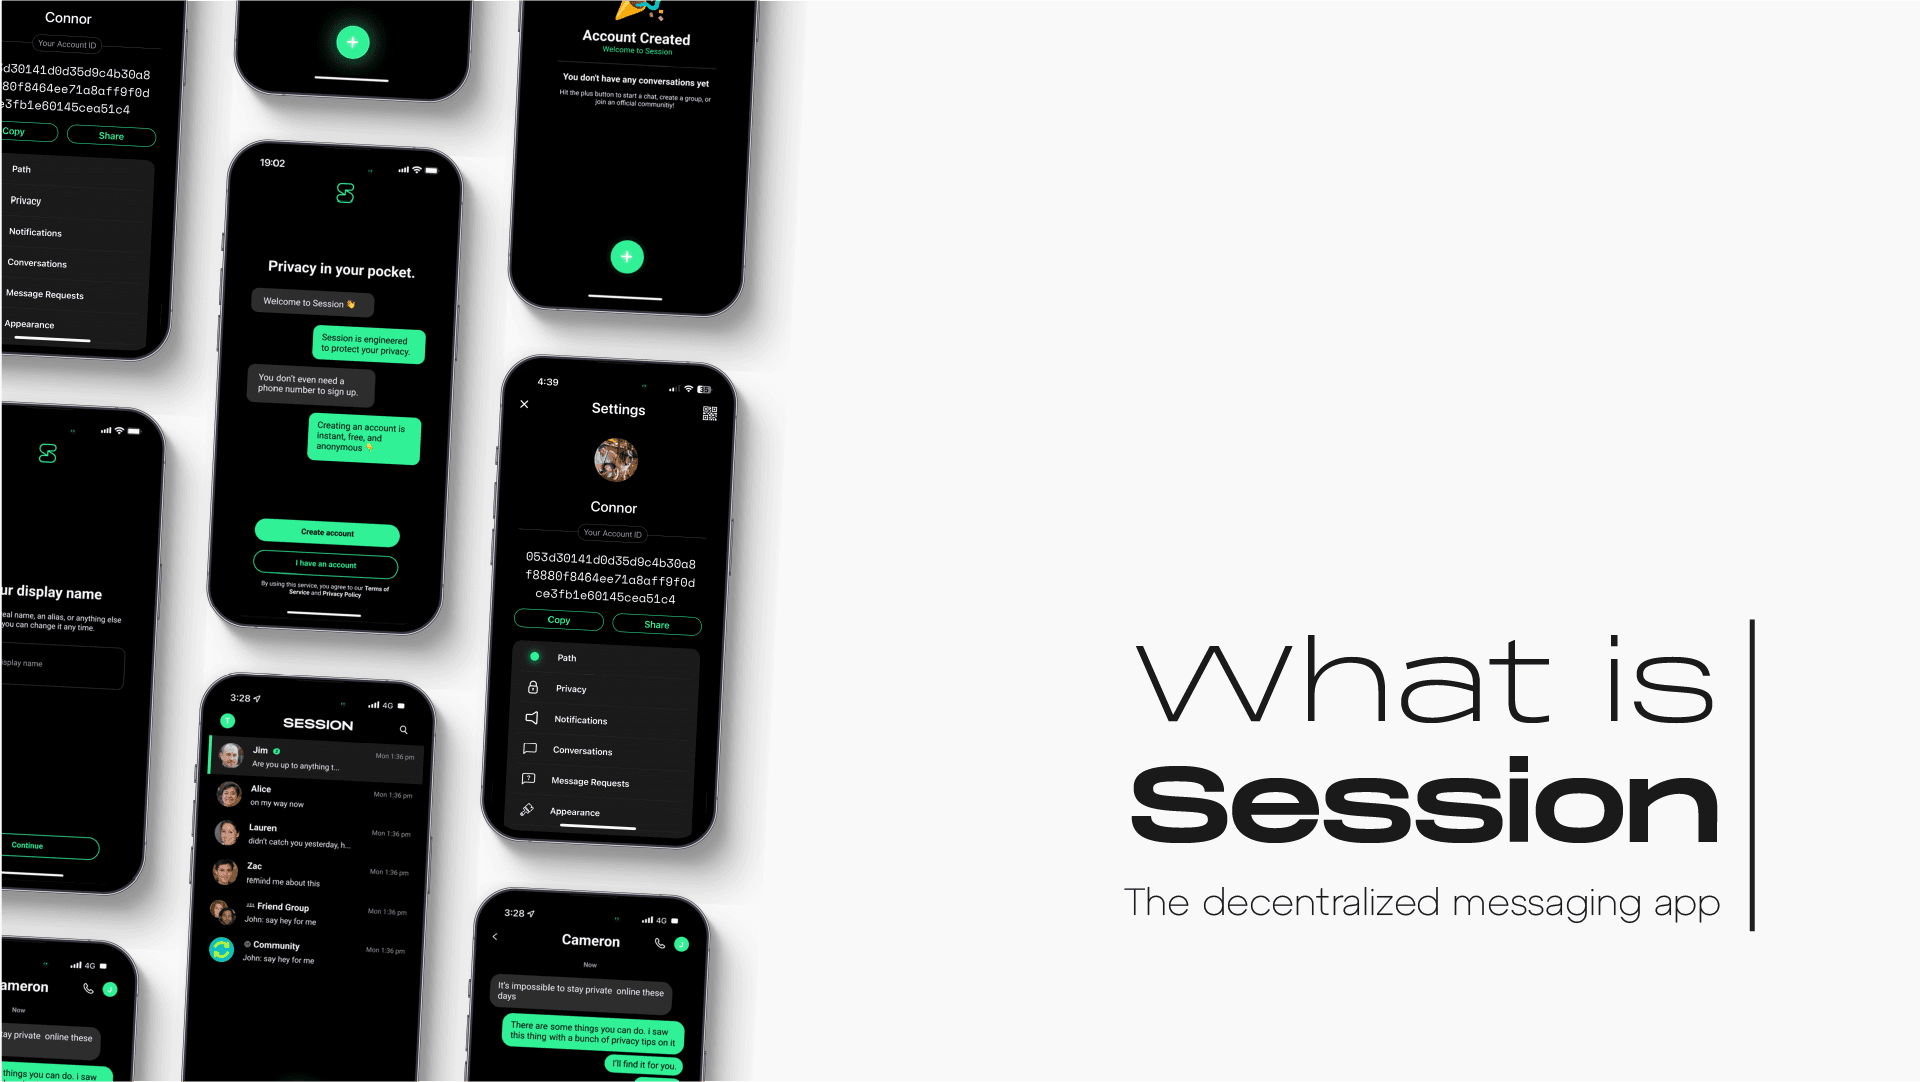
輸入 Session Messenger :一個私人的、儘量減少元數據的信息平台,希望讓您**發送消息,而不是元數據。 ** 它並不只是加密您的文本:它是為了避免創建數字麵包屑,允許進行無處不在的監測。
Nym的網絡安全團隊正是為了解壓會話的內容,它如何以不同於競爭者的方式處理元數據。 以及為什麼它值得成為你的數字隱私工具包中的一個重要工具。
加密後面的面紗:已解釋元數據風險
要了解是什麼使會話獨一無二, 我們首先需要討論元數據:伴隨每次數字對話和互動的往往隱藏但深深透露數據線索。
什麼是元數據?
在消息中, metadata 是圍繞消息的所有輔助數據:
- 誰發給誰(以及誰發給誰)
- 時間
- 來自什麼IP地址或大致位置
- 通信發生頻度
- 消息大小
- 設備標識符
將元數據視為您對話的地圖:即使消息內容已隱藏, 你走的路(你説話,多長時間)可能非常敏感。不幸的是,它正在我們所有的鼻子下系統地收集。
即使訊息經過 端對端加密,這份關於你生活的元數據地圖依然處於暴露狀態。

為什麼受歡迎的信使在元數據保護方面失敗
許多受歡迎的消息應用將 encryption作為隱私功能發佈, 如果使用 [開源代碼] (/blog/what-is-open-source ) 正確實現則為真。但在由人造情報推動的監視方面,這是一種安全幻想。
WhatsApp、Telegram 及其他應用程式
許多主流加密信使保護您通信的內容,但他們仍然可以收集或獲取元數據。他們的集中式伺服器能夠關聯發件人與收件人、記錄時間戳記,並記錄連線詳情(例如 您的 IP 位址)。由於服務運營商控制著路由基礎設施,查詢或法律要求可以揭示誰是誰,何時是誰。
從Nym上閲讀更多關於主要應用隱私風險的信息,例如: [WhatsApp](/blog/what-is-whatsapp和 Telegram。
信號
[Signal](/blog/what-is-signal因為其強大的端到端加密而被正確地當作安全消息的金標準, 沒有伐木作業方法和對數字隱私的承諾。然而,信號仍然必須與中央服務器交互,才能傳輸消息和一些最小的元數據(例如) 您最後一次連接時的聯繫人) 可能仍然是服務基礎設施可見(或通過連接模式推斷)。雖然信號會盡量減少它所儲存的數據,但它無法完全消除連接的元數據痕跡。
簡而言之,僅端到端加密並不能阻止元數據監視。如果路由基礎設施是中央集權的或記錄連接事件,對手即使在沒有看到您消息內容的情況下也可以利用模式。
元數據對現實世界的影響
對普通用户、活動家、記者或持不同政見者來説,元數據暴露可能是危險的:
- 目標配置: 政府或公司可以繪製詳細的社會圖表,説明您與誰、何時和多長時間。
- Chilling effect: 知道您的通信網絡正在被觀察,會阻止持不同政見、新聞或積極活動。
- 取消匿名化: 對手可以將元數據與其他數據來源(如網絡日誌和公開記錄)聯繫起來,追蹤偽匿名賬户回到真實身份。
- 臨時分析: 即使間歇性模式(晚間消息、某些節奏)也會洩露關於行為或相關聯的信息。
如果您的應用隱藏內容但顯示了您的通信模式,您仍然會被曝光。這是打算彌合的主要隱私差距會議。
會話路由架構
為了防止元數據洩漏,會話設計其整個路由結構環繞網絡圖層上的匿名。通過onion請求、“Swarms”、 分散節點的組合進行。
讓我們分解它如何工作,以及它如何不同於WhatsApp、Telegram和信號使用的常規路由。
會話如何路由
匿名帳户 ID
會話沒有使用電話號碼或電子郵件地址進行註冊。相反,它生成一個偽名的公/私鑰對,並使用66個字符的字母數字Session ID 作為您的標識符。因為沒有真正的標識符被鏈接,所以沒有一個目錄將真實用户映射到帳户 ID。
服務節點和交換機
會話運行在 Oxen Service Node Network 頂部。這些節點形成分散網絡,傳輸消息和提供臨時存儲。
寄給離線用户的消息是用一個叫做Swarm 的小群節點來緩衝的,這些節點儲存加密的有效載荷直到收件人獲取它們為止。重要的是,沒有任何一個節點完全瞭解誰在與誰交談。
Onion 路由安排(“ONion Requests”)
像火星模型,當您發送會話消息時 它被包裝在多層加密 (就像一個加密) 並通過三個服務節點。每個節點連接到一個圖層,只知道前面和後面的路徑。
沒有一個節點能夠同時瞭解消息的來源和目的地。即使收件人後來從他們的Swarm中通過洋溢路線獲取消息,鏈接在兩個方向上都是模糊的。
沒有中央日誌,沒有連接元數據
會話的設計故意避免要求中央服務器記錄元數據。沒有信息圖表的中央數據庫,節點僅存儲路由和瞬時緩衝所需的最小值。
不同於傳統的信息應用, 會話的網絡設計尋求分配信任 和 片段元數據 ,以便對手無法重新組合通信頻道的全景。隨著大赦國際技術的加速,這類分散的保護至關重要。
會話中的隱私保護功能
這裡有一些會話的關鍵隱私功能和每個人如何幫助保護免受監視和元數據暴露。
這些特徵加在一起是為了縮小對手可以利用的數據表面。正如會話在他們的 [whitepaper](https://arxiv.org/pdf/2002.04609中描述的那樣,系統的目標是“\*\*最小的元數據洩漏\*\*,或\*\*元數據最小化\*\* 。
當然,沒有一個制度是完美的。例如,推送通知(通過FCM或APN)可能需要曝光一些最少的識別碼(但通過onion請求),以便能夠及時發出警報。目前,點對點的呼叫使IP暴露於呼叫方。 Session's docs公開指出這些權衡。
為什麼會話很重要。
在不斷變化的數據監視景觀,加密內容是我們應該期望的最起碼的內容。真正的邊框是元數據:支持從廣泛剖析到確定點目標的所有內容的手柄。就像 NymVPN,會話的設計是為了使元數據收集變得昂貴、噪音和不可靠。
對普通用户來説,這意味著您的關係和連接節奏不能安靜地記錄和存檔的信使。對於活躍分子、記者或鎮壓性地區的組織者,會話可以作為反監視工具,削弱對手取消網絡匿名或進行推斷分析的能力。
Nym的任務是恢復網絡層的隱私——斷開身份與通信元數據的連接。我們認為,本次會議是尋求互聯網默認私密性的傑出同志。

什麼是會話信使?常見問題
會話路由信息通過一種單式網絡,而不需要電話號碼、電子郵件或中央服務器。這種設計阻止了身份聯繫和元數據收集,使之成為私人通信的一個強大選擇。
不同於信號或 Telegram,會話不依賴中央基礎設施或聯繫人同步功能。它是為匿名生成的 — — 沒有 SIM 卡,沒有持有用户數據的服務器,也沒有IP日誌。每個對話都是加密的,無法與您的真實身份鏈接。
是的。將會話與隱私焦點的 VPN 合併,如NymVPN 通過掩蓋您的 IP 地址,增加了另一層保護, 阻止網絡一級的監視並防止交通相關攻擊。
此連線旨在確保匿名性,但沒有任何應用程式能保證絕對隱身。
關於作者

凱西・福特,博士
通訊主管