

Apa itu Session Messenger?
Aplikasi pesan terdesentralisasi yang dirancang untuk melindungi metadata Anda sesuatu yang tidak bisa dilakukan oleh aplikasi lain

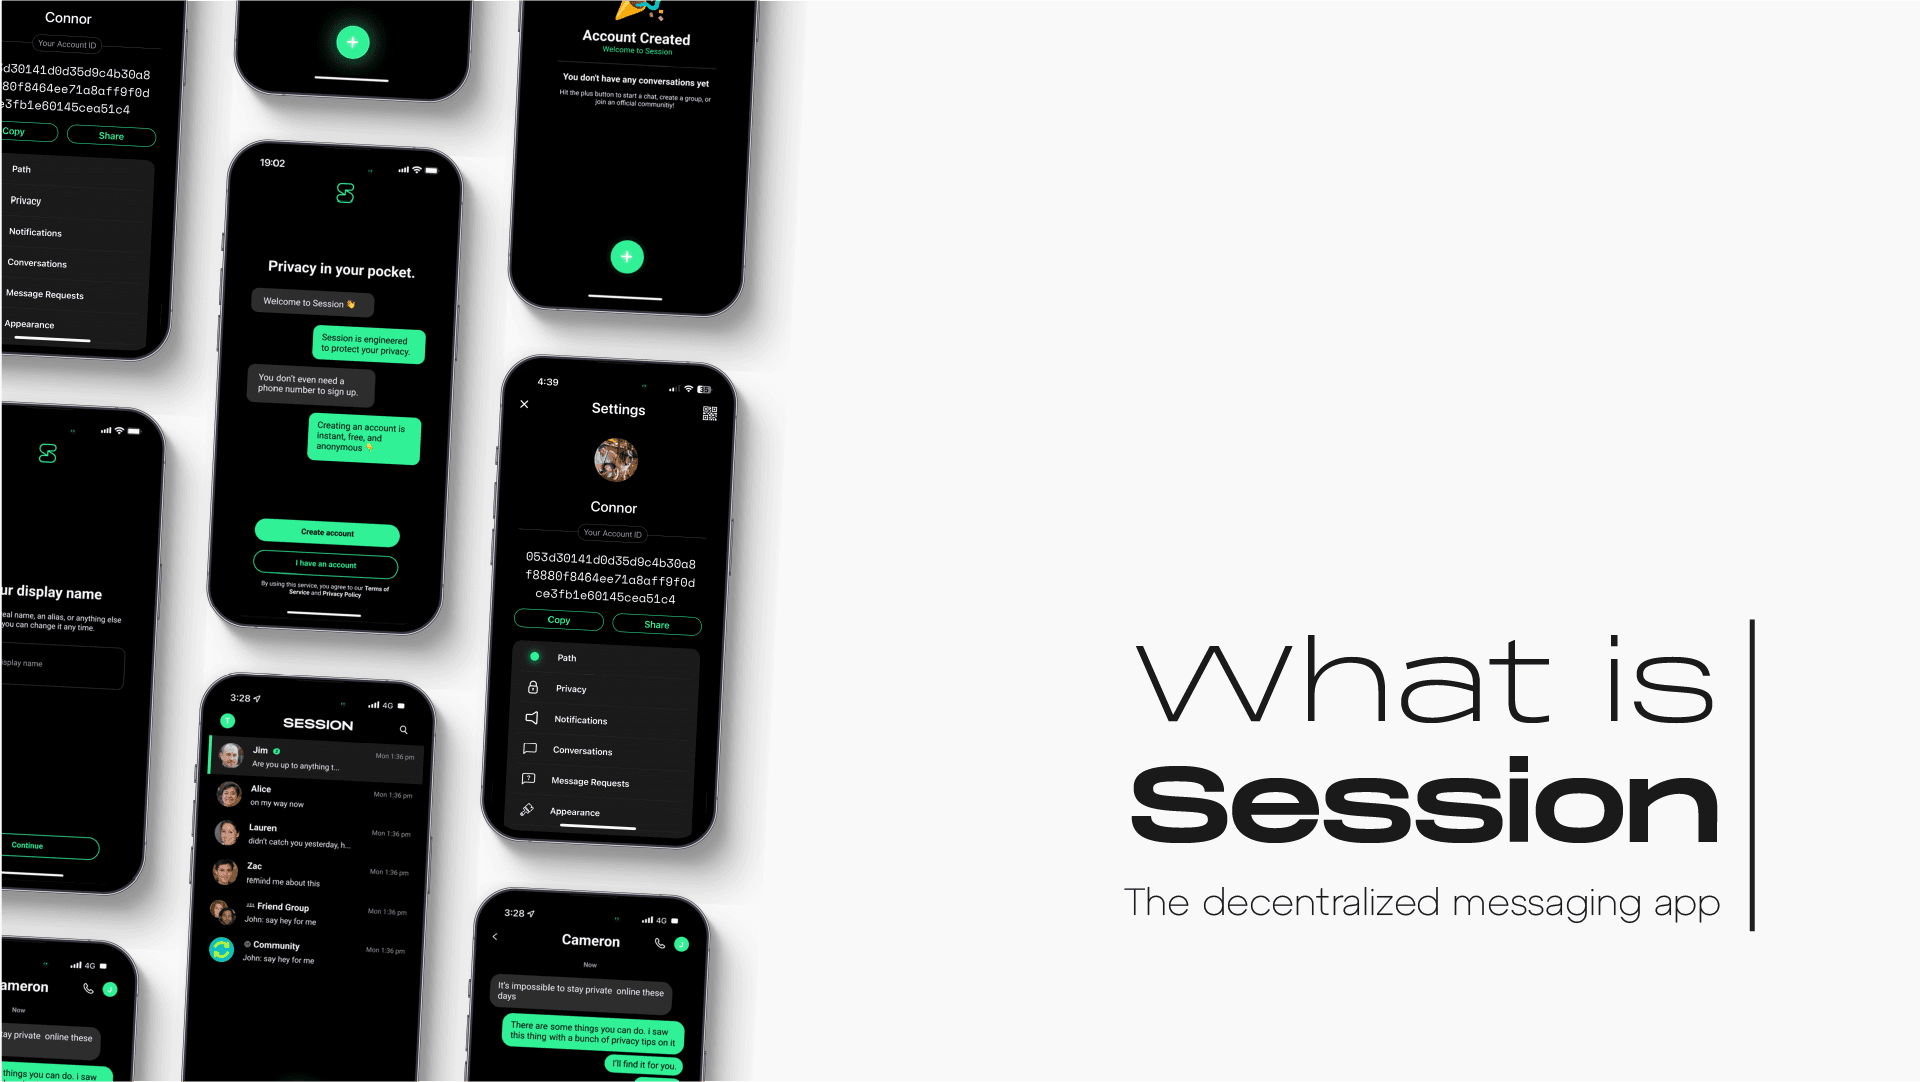
Bagikan
Saat ini kita hidup di masa di mana mungkin sebagian besar percakapan kita mulai dari hal-hal sepele hingga yang sangat pribadi berlangsung melalui aplikasi pesan. Sangat penting bagi kita untuk mengetahui apa yang direkam tentang kita: bukan hanya apa yang kita katakan, tetapi kepada siapa kita mengatakannya, kapan, di mana, dan seberapa sering. Ini disebut metadata, dan hampir tidak ada aplikasi pesan yang melindungi informasi ini.
Perkenalkan Session Messenger: sebuah platform pesan privat yang meminimalkan metadata, dengan visi untuk memungkinkan Anda “mengirim pesan, bukan metadata.” Platform ini tidak sekadar mengenkripsi pesan Anda; ia dirancang untuk menghindari terciptanya jejak digital yang dapat memfasilitasi pengawasan menyeluruh.
Tim keamanan siber Nym hadir untuk menguraikan secara mendalam apa itu Session, bagaimana cara aplikasi tersebut menangani metadata dengan cara yang berbeda dari para pesaingnya, serta mengapa Session layak menjadi perangkat krusial dalam perangkat pendukung privasi digital Anda.
Di balik tabir enkripsi: Penjelasan mengenai risiko metadata
Untuk memahami apa yang membuat Session unik, kita perlu membahas terlebih dahulu mengenai metadata: jejak data yang sering kali tidak terlihat namun sangat informatif, yang menyertai setiap percakapan dan interaksi digital.
Apa itu metadata?
Dalam konteks pesan, metadata adalah seluruh data tambahan yang terkait dengan sebuah pesan:
- Siapa yang mengirimnya (dan kepada siapa)
- Ketika
- Dari alamat IP mana atau lokasi kira-kira
- Seberapa sering komunikasi terjadi
- Ukuran pesan
- Pengidentifikasi perangkat
Bayangkan metadata sebagai peta percakapan Anda: meskipun isi pesan disembunyikan, jalur yang Anda ambil (dengan siapa Anda berbicara, seberapa sering, kapan) bisa menjadi sangat sensitif. Sayangnya, data tersebut sedang dikumpulkan secara sistematis tepat di depan mata kita semua.
Dan bahkan ketika pesan telah dienkripsi secara end-to-end, peta metadata mengenai kehidupan Anda ini tetap terbuka dan terekspos.
Mengapa aplikasi pesan instan populer gagal dalam melindungi metadata
Banyak aplikasi pesan populer mengiklankan hal-hal seperti enkripsi sebagai fitur privasi—klaim yang memang benar jika diimplementasikan dengan tepat menggunakan kode sumber terbuka. Namun, ini hanyalah ilusi keamanan jika dikaitkan dengan pengawasan yang ditenagai oleh kecerdasan buatan (AI).
WhatsApp, Telegram, dan lainnya
Banyak aplikasi pesan terenkripsi yang umum digunakan memang melindungi konten komunikasi Anda, namun mereka tetap dapat mengumpulkan atau menghimpun metadata. Server terpusat mereka dapat menghubungkan pengirim dan penerima, mencatat cap waktu, serta merekam rincian koneksi (misalnya alamat IP Anda). Karena operator layanan mengendalikan infrastruktur perutean, permintaan atau tuntutan hukum dapat mengungkap siapa yang saling berkirim pesan dan kapan hal itu terjadi.
Baca lebih lanjut dari Nym mengenai risiko privasi pada aplikasi-aplikasi besar seperti WhatsApp dan Telegram.
Sinyal
Signal layak dianggap sebagai standar emas dalam perpesanan aman karena enkripsi ujung-ke-ujung (end-to-end) yang kuat, kebijakan untuk tidak menyimpan log, serta komitmennya terhadap privasi digital. Akan tetapi, Signal tetap harus berinteraksi dengan server terpusat untuk meneruskan pesan, dan sejumlah metadata minimal (seperti dengan siapa Anda berkomunikasi atau kapan terakhir kali Anda terhubung) mungkin tetap terlihat oleh infrastruktur layanan tersebut (atau dapat disimpulkan melalui pola koneksi). Meskipun Signal meminimalkan data yang disimpannya, aplikasi ini tidak dapat sepenuhnya menghilangkan jejak metadata dari koneksi yang terjadi.
Singkatnya, enkripsi ujung-ke-ujung saja tidak cukup untuk menghentikan pengawasan metadata. Jika infrastruktur perutean bersifat terpusat atau mencatat peristiwa koneksi, pihak lawan dapat memanfaatkan pola-pola yang ada, bahkan tanpa perlu melihat isi pesan Anda.
Dampak metadata di dunia nyata
Bagi pengguna biasa, aktivis, jurnalis, atau pihak yang berseberangan dengan penguasa, terungkapnya metadata bisa berbahaya:
- Pembuatan profil yang ditargetkan: Pemerintah atau perusahaan dapat menyusun grafik sosial terperinci mengenai dengan siapa Anda berkomunikasi, kapan, dan seberapa sering.
- Efek gentar: Mengetahui bahwa jaringan komunikasi Anda sedang diawasi dapat menghambat penyampaian pendapat yang berbeda, kegiatan jurnalistik, ataupun aktivisme.
- Pengungkapan Identitas: Pihak lawan dapat mengorelasikan metadata dengan sumber data lain (seperti log jaringan dan catatan publik) untuk melacak akun berpseudonim dan mengaitkannya kembali dengan identitas asli.
- Analisis temporal: Pola yang bersifat sporadis sekalipun (seperti berkirim pesan larut malam atau ritme-ritme tertentu) dapat membocorkan informasi mengenai perilaku maupun afiliasi seseorang.
Jika aplikasi Anda menyembunyikan konten tetapi justru mengungkap pola komunikasi Anda, Anda tetap dalam posisi rentan. Itulah celah privasi utama yang ingin diatasi oleh Session.
Arsitektur perutean Session
Untuk mencegah kebocoran metadata, Session merancang seluruh struktur peruteannya dengan mengutamakan anonimitas, mulai dari lapisan jaringan. Hal ini terjadi melalui kombinasi permintaan onion, “Swarms,” dan node terdesentralisasi.
Mari kita bedah cara kerjanya, serta bagaimana hal itu berbeda dari perutean konvensional yang digunakan oleh WhatsApp, Telegram, dan Signal.
Bagaimana Session mengarahkan pesan Anda
ID akun anonim
Session tidak menggunakan nomor telepon atau alamat email untuk pendaftaran. Sebaliknya, sistem ini menghasilkan pasangan kunci publik/privat dengan nama samaran (pseudonim) dan menggunakan ID Sesi alfanumerik sepanjang 66 karakter sebagai pengenal Anda. Karena tidak ada pengenal asli yang terhubung, tidak ada direktori yang menghubungkan pengguna asli dengan ID akun.
Node layanan & Swarm
Sesi ini berjalan di atas Jaringan Node Layanan Oxen. Node-node ini membentuk jaringan terdesentralisasi yang menyalurkan pesan serta menyediakan penyimpanan sementara.
Pesan yang ditujukan bagi pengguna yang sedang luring akan disimpan sementara dalam sekelompok kecil simpul yang disebut Swarm; kelompok ini menyimpan muatan (payload) terenkripsi hingga penerima mengambilnya. Yang terpenting, tidak ada satu pun simpul yang memiliki pengetahuan lengkap mengenai siapa yang sedang berkomunikasi dengan siapa.
Routing bawang (“Permintaan Bawang”)
Seperti model Tor, saat Anda mengirim pesan di Session, pesan tersebut dibungkus dalam beberapa lapisan enkripsi (layaknya bawang) dan diteruskan melalui tiga simpul layanan (service nodes). Setiap simpul mengupas satu lapisan, dengan hanya mengetahui lompatan tepat sebelum dan sesudahnya.
Tidak ada satu pun simpul yang pernah mengetahui asal maupun tujuan pesan tersebut. Bahkan ketika penerima nantinya mengambil pesan tersebut melalui onion routing dari Swarm mereka, keterkaitan di antara keduanya tetap tersamarkan dalam kedua arah.
Tidak ada pencatatan terpusat, tidak ada metadata koneksi
Desain Session secara sengaja menghindari keharusan adanya server pusat yang mencatat metadata. Tidak ada basis data terpusat untuk graf pesan, dan simpul-simpul hanya menyimpan informasi yang benar-benar diperlukan untuk perutean serta penyangga sementara.
Berbeda dengan aplikasi pesan tradisional, desain jaringan Session berupaya untuk mendistribusikan kepercayaan dan memecah metadata agar tidak ada pihak lawan yang dapat menyusun kembali gambaran utuh dari suatu saluran komunikasi. Seiring dengan percepatan teknologi AI, perlindungan yang bersifat terdesentralisasi semacam ini menjadi sangat krusial.
Fitur-fitur yang menjaga privasi dalam Session
Berikut adalah beberapa fitur privasi utama Session serta penjelasan mengenai bagaimana masing-masing fitur tersebut membantu memberikan perlindungan terhadap pengawasan dan paparan metadata.
Fitur-fitur ini secara bersama-sama bertujuan untuk memperkecil permukaan data yang dapat dieksploitasi oleh pihak lawan. Sebagaimana dijelaskan oleh Session dalam kertas putih mereka, tujuan dari sistem ini adalah “kebocoran metadata minimal, atau minimalisme metadata.
Tentu saja, tidak ada sistem yang sempurna. Sebagai contoh, notifikasi push (melalui FCM atau APNs) mungkin mengharuskan pengungkapan sejumlah pengidentifikasi minimal (meskipun melalui permintaan onion) agar peringatan dapat disampaikan tepat waktu. Dan panggilan peer-to-peer saat ini mengekspos alamat IP kepada pihak yang dihubungi. Dokumen Session secara terbuka menyebutkan pertimbangan-pertimbangan ini.
Mengapa Sesi itu Penting
Dalam lanskap pengawasan data yang terus berkembang, mengenkripsi konten adalah hal paling mendasar yang seharusnya kita harapkan. Garis depan yang sesungguhnya adalah metadata: kerangka yang menopang segalanya, mulai dari pembuatan profil secara luas hingga penargetan yang sangat spesifik. Mirip dengan NymVPN, Session dirancang untuk membuat pengumpulan metadata menjadi mahal, penuh gangguan, dan tidak dapat diandalkan.
Bagi pengguna biasa, itu berarti sebuah layanan pesan di mana hubungan serta pola interaksi Anda tidak dicatat dan diarsipkan secara diam-diam. Bagi aktivis, jurnalis, atau penyelenggara di wilayah yang represif, Session dapat berfungsi sebagai alat anti-pengawasan, yang melemahkan kemampuan pihak lawan untuk mengungkap identitas dalam jaringan atau menerapkan analisis inferensial.
Misi Nym adalah memulihkan privasi di lapisan jaringan — yakni memisahkan identitas dari metadata komunikasi. Menurut kami, Session adalah rekan yang luar biasa dalam upaya mewujudkan internet yang bersifat privat secara bawaan.
Session Messenger
Langkah-langkah perlindungan terdesentralisasi untuk era kecerdasan buatan

Apa itu Session Messenger? Pertanyaan yang Sering Diajukan
Session menyalurkan pesan melalui jaringan bergaya onion tanpa memerlukan nomor telepon, surel, ataupun server pusat. Desain ini mencegah penautan identitas dan pengumpulan metadata, menjadikannya pilihan yang kuat untuk komunikasi privat.
Berbeda dengan Signal atau Telegram, Session tidak bergantung pada infrastruktur terpusat ataupun sinkronisasi kontak. Ini dirancang untuk anonimitas — tanpa kartu SIM, tanpa server yang menyimpan data pengguna, dan tanpa log IP. Setiap percakapan dienkripsi dan tidak dapat dikaitkan dengan identitas asli Anda.
Ya. Menggabungkan Sesi dengan VPN yang berfokus pada privasi seperti NymVPN menambahkan lapisan perlindungan lain dengan menutupi alamat IP Anda, memblokir pengawasan tingkat jaringan, dan mencegah serangan korelasi lalu lintas.
Session dirancang untuk menjaga anonimitas, namun tidak ada aplikasi yang dapat menjamin kerahasiaan mutlak.
Tentang para penulis
Casey Ford, Ph.D.
Pimpinan Bidang KomunikasiDaftar Isi
Baca Terus...
Apa itu dApps? Alat-alat dasar Web3
Memahami kekuatan desentralisasi dan mengapa privasi harus menjadi prioritas utama
Mengakses dark web dengan aman
Cara menggunakan Tor dengan aman bersama VPN untuk melindungi privasi Anda