

Introducing post-quantum keys for NymVPN
Nym-এর পোস্ট-কোয়ান্টাম নিরাপত্তা রোডম্যাপের প্রথম ধাপে Lewes প্রোটোকলের মাধ্যমে পোস্ট-কোয়ান্টাম কী এক্সচেঞ্জ চালু হয়েছে।

শেয়ার করুন
The encryption protecting most internet traffic today will eventually be broken. Not this year, and maybe not this decade. কিন্তু যখন কোয়ান্টাম কম্পিউটার যথেষ্ট স্কেলে পৌঁছাবে, তখন আজকের অধিকাংশ এনক্রিপশনে ব্যবহৃত গাণিতিক অনুমানগুলো ভেঙে পড়বে। Anyone who has recorded your encrypted traffic beforehand can start decrypting it.
This is not a theoretical scenario of academic papers. It's an active threat model that well-resourced adversaries are already operating under. 1 2
NymVPN v2026.7 এর মাধ্যমে, Nym এটিকে প্রতিহত করার প্রথম বাস্তব পদক্ষেপ নিচ্ছে। Nym-এর পোস্ট-কোয়ান্টাম নিরাপত্তা রোডম্যাপ-এর প্রথম পর্যায়ে, পোস্ট-কোয়ান্টাম কী এক্সচেঞ্জ এখন Lewes Protocol-এর মাধ্যমে ফাস্ট মোড-এ সব প্ল্যাটফর্মে পরীক্ষার জন্য লাইভ, যা Nym দ্বারা তৈরি একটি নতুন প্রোটোকল, যা NymVPN-এর বাইরেও Nym-এর গোপনীয়তা সুরক্ষা সাধারণ উদ্দেশ্যে ব্যবহারযোগ্য করে তোলে।
দ্রষ্টব্য: Lewes প্রোটোকল বৈশিষ্ট্যটি বর্তমানে ঐচ্ছিক এবং এটি চালু করতে হবে। Following a short period in production, it will become the default key exchange protocol.
এর অর্থ কী, সময়টা কেন গুরুত্বপূর্ণ এবং এরপর আমরা কোন দিকে এগোচ্ছি, তা এখানে তুলে ধরা হলো।
Post-quantum keys on NymVPN
Nym-এর নতুন পোস্ট-কোয়ান্টাম কী এক্সচেঞ্জ একটি নতুন প্রোটোকলের অংশ, যা আমরা Lewes Protocol নামে ডাকি। এটি ইংল্যান্ডের Lewes শহরের নামে নামকরণ করা হয়েছে, যেখানে Nym-এর মূল ডেভেলপাররা মিলিত হয়ে Nym-কে অ্যাপ্লিকেশন-স্তরের সুরক্ষা থেকে ব্যক্তিগত যোগাযোগের জন্য একটি সাধারণ-উদ্দেশ্য প্রোটোকলে রূপান্তর করার ভিশন নির্ধারণ করেছিলেন।
Lewes প্রোটোকল হল নয়েজ-ভিত্তিক একটি পোস্ট-কোয়ান্টাম প্রি-শেয়ার্ড-কি প্রোটোকল (PSQs) পরিবারের অংশ, যা প্রি-শেয়ার্ড, সমমিতিমূলক গোপনীয়তাকে WireGuard-এর মতো কী বিনিময় প্রক্রিয়ায় মিশিয়ে দেয়, যা NymVPN-এর ফাস্ট মোড। এটি আপনার NymVPN সংযোগের প্রাথমিক পর্যায়ে পোস্ট-কোয়ান্টাম নিরাপত্তা যোগ করে।
Key exchange is where a VPN session begins. আপনার কোনো ট্র্যাফিক টানেলের মধ্য দিয়ে যাওয়ার আগে, আপনার ডিভাইস এবং নেটওয়ার্ককে ভাগ করা ক্রিপ্টোগ্রাফিক কী-তে একমত হতে হবে। সেই হ্যান্ডশেকই হলো সেই ভিত্তি যার ওপর সবকিছুই দাঁড়িয়ে আছে। যদি হ্যান্ডশেক দুর্বল হয়, তাহলে বাকি এনক্রিপশন যতই শক্তিশালী হোক না কেন তা কোনো কাজে আসে না। পোস্ট-কোয়ান্টাম কী-গুলো সেই হ্যান্ডশেককে কোয়ান্টাম আক্রমণের বিরুদ্ধে আরও শক্তিশালী করে।
কিন্তু Lewes প্রোটোকলের বিশেষত্ব শুধু এটুকুই নয়। ঐতিহাসিকভাবেই পোস্ট-কোয়ান্টাম অ্যালগরিদমগুলোর কর্মক্ষমতার ওপর নেতিবাচক প্রভাব পড়েছে। তাই NymVPN-এ আমরা একটি ব্যবহারিক সীমাবদ্ধতা রেখেছি: এটি দ্রুত হতে হবে। Lewes প্রোটোকলটি পূর্ববর্তী পোস্ট-কোয়ান্টাম পদ্ধতির তুলনায় সংযোগ শুরু করার সময় কমাতে নির্মিত। এর মানে শুধুমাত্র কোয়ান্টাম-নিরাপদ সংযোগই নয়, বরং আরও অনুকূলিত স্টার্ট-আপ।
Using post-quantum keys on NymVPN
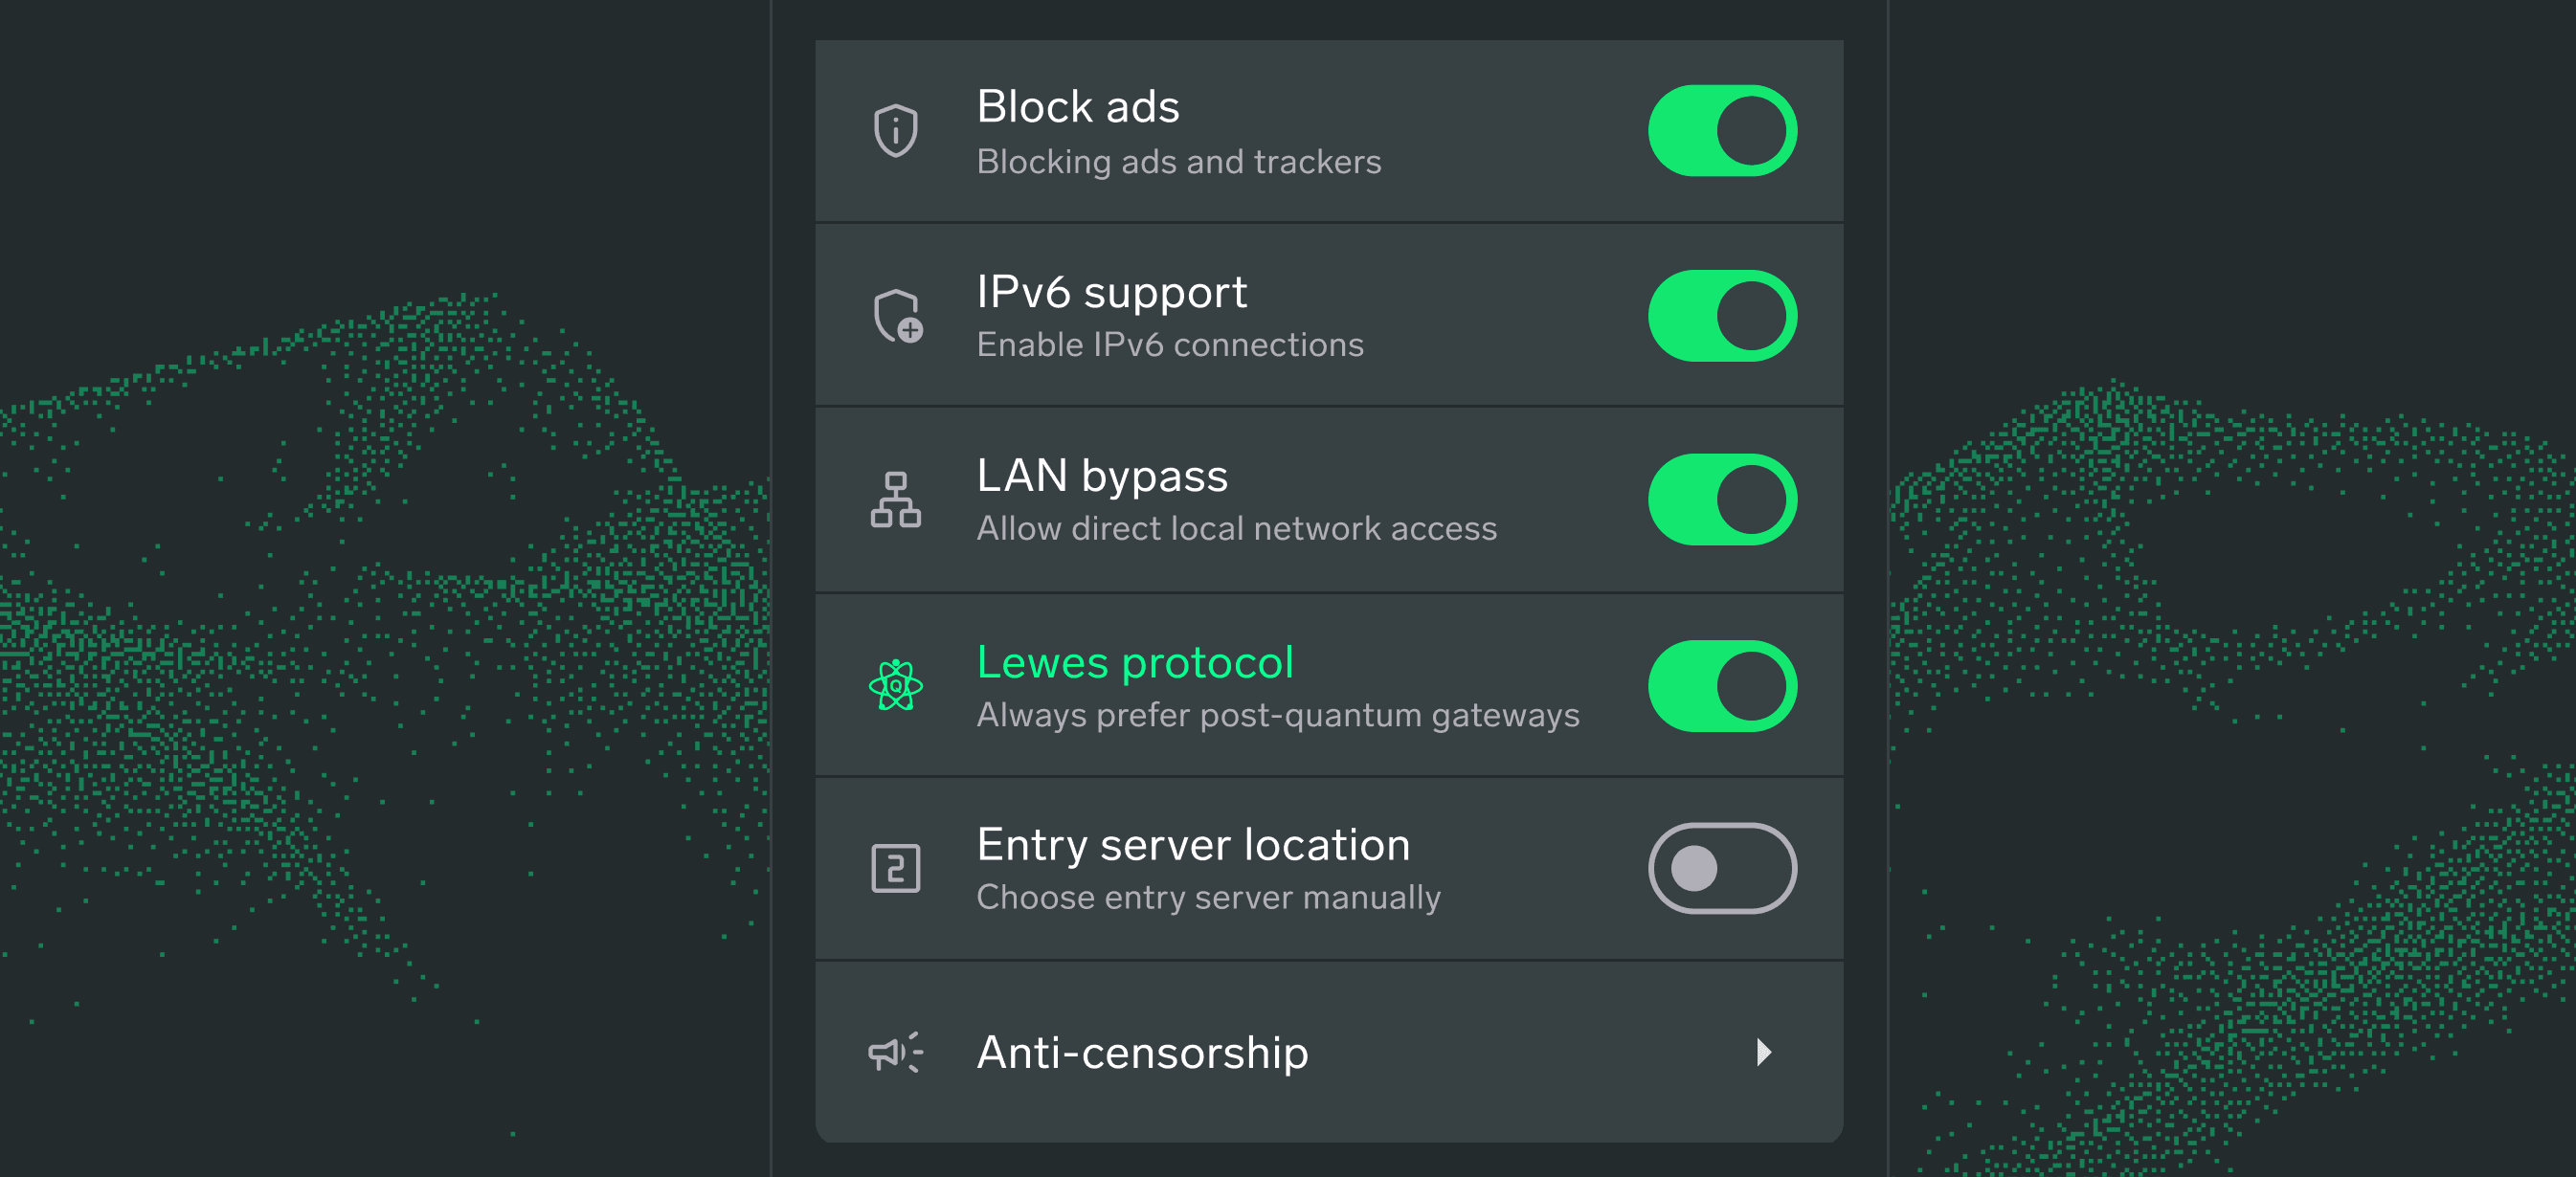
Lewes প্রোটোকল ফাস্ট মোড-এ আপনার ২-হপ বিকেন্দ্রীকৃত রাউটিং-এ কী বিনিময় সুরক্ষিত করে। Before being enabled as the default for all users, it is now available as a toggle you can enable in Settings.
Give it a try and let the Nym devs know what you think about the difference.
এবার আসুন একটু পিছিয়ে গিয়ে বিবেচনা করি, ডেটা সুরক্ষার জন্য এটি কেন গুরুত্বপূর্ণ।
পোস্ট-কোয়ান্টাম এনক্রিপশন কী?
আধুনিক এনক্রিপশন গাণিতিক কঠিনতার উপর নির্মিত। RSA অত্যন্ত বড় সংখ্যাগুলো ফ্যাক্টর করার প্রায় অসম্ভবতার উপর নির্ভর করে, যখন এলিপ্টিক কার্ভ ক্রিপ্টোগ্রাফি (ECC) ডিসক্রিট এলগারিদমের একটি সংশ্লিষ্ট অনুমানের উপর নির্ভর করে। Encryption protocols like these are the foundational security mechanisms protecting VPN tunnels, banking sessions, messaging apps, and most of web traffic.
ক্লাসিক্যাল কম্পিউটারের তুলনায় কোয়ান্টাম কম্পিউটারগুলো এই অনুমানগুলোকে ভিন্নভাবে আক্রমণ করে। উদাহরণস্বরূপ, যথেষ্ট শক্তিশালী কোয়ান্টাম মেশিনে চালালে শোরের অ্যালগরিদম বহুপদী সময়ে বড় সংখ্যাকে উৎপাদকে বিশ্লেষণ করতে পারে। যখনই এটি ব্যাপক পরিসরে সম্ভব হয়ে ওঠে, RSA এবং ECC আর কঠিন সমস্যা থাকে না: এগুলো সমাধানযোগ্য হয়ে ওঠে। ফলস্বরূপ, যেসব সিস্টেম এখনও সেই মৌলিক উপাদানগুলোর ওপর নির্ভর করে, সেগুলো পূর্ববর্তী ঘটনা থেকে পাঠযোগ্য হয়ে ওঠে।
পোস্ট-কোয়ান্টাম ঝুঁকির অধিকাংশ আলোচনা কখন কোয়ান্টাম কম্পিউটারগুলো সেই পর্যায়ে পৌঁছাবে তা নিয়েই কেন্দ্রীভূত। From a privacy perspective, this is the wrong question because the real threat isn’t waiting for the hardware to arrive. সেই হুমকি হলো ব্যাপক নজরদারি এবং ডেটা সংগ্রহ, যা ইতিমধ্যেই দুই দশকেরও বেশি সময় ধরে চলছে।
The “harvest now, decrypt later” problem
Sufficiently resourced adversaries – anywhere from ISPs to state intelligence agencies – don't need quantum computers to begin collecting value from your encrypted data. They can record it now, store it, and decrypt it once the hardware catches up. For traffic that needs to stay private for years or decades – from political organizing, financial activity, medical records, or journalism – the window of exposure is already open.
We know that surveillance programmes at scale have operated this way. The economics are straightforward: storage is cheap, and the contents of today’s encrypted traffic will still be valuable when decryption eventually becomes possible.
এই কারণেই Nym প্রথমেই নয়েজ জেনারেটিং মিক্সনেট তৈরি করেছিল: মেটাডেটা সুরক্ষিত করার জন্য, যা এখনই ঘটছে এমন নজরদারি থেকে, শুধুমাত্র তাত্ত্বিক ভবিষ্যতের জন্য নয়। পোস্ট-কোয়ান্টাম এনক্রিপশন একই যৌক্তিকতার একটি সম্প্রসারণ।
NIST সময়রেখা
২০২৪ সালে, মার্কিন যুক্তরাষ্ট্রে. ন্যাশনাল ইনস্টিটিউট অফ স্ট্যান্ডার্ডস অ্যান্ড টেকনোলজি (NIST) RSA এবং ECC-ভিত্তিক সিস্টেমগুলির জন্য একটি আনুষ্ঠানিক অবলুপ্তির সময়সীমা নির্ধারণ করেছে, যেখানে ২০৩৫ সালের মধ্যে পোস্ট-কোয়ান্টাম অ্যালগরিদমে সম্পূর্ণ রূপান্তর বাধ্যতামূলক করা হয়েছে। মান নির্ধারণের জন্য সম্ভাব্য অ্যালগরিদমসমূহকে নির্বাচন করা হয়েছে, যার মধ্যে কী এক্সচেঞ্জের জন্য ক্রিস্টালস-কাইবার (ML-KEM) এবং ডিজিটাল স্বাক্ষরের জন্য ক্রিস্টালস-ডিলিথিয়াম ও ফ্যালকন অন্তর্ভুক্ত রয়েছে।
২০৩৫ সালের সময়সীমা দূরের মতো শোনাচ্ছে। একটি সম্পূর্ণ আর্কিটেকচার জুড়ে পোস্ট-কোয়ান্টাম ক্রিপ্টোগ্রাফিক স্ট্যাক তৈরি করা, এবং তা বৃহৎ পরিসরে পরীক্ষা ও স্থাপন করা দ্রুত হয় না। প্রতিকূল পরিস্থিতিতে প্রকৃত ব্যবহারকারীর ট্র্যাফিক পরিচালনা করে এমন একটি বিকেন্দ্রীভূত VPN-এর জন্য, এটি শুরু করার সঠিক সময় তখন নয় যখন এর জন্য কোনো নির্দেশ আসে। এটা বেশ কয়েক বছর আগের কথা। দ্বিতীয় সেরা সময়টি হলো এখন।
পোস্ট-কোয়ান্টাম নিরাপত্তার জন্য Nym-এর রোডম্যাপ
গত বছর Nym-এর প্রধান বৈজ্ঞানিক কর্মকর্তা এনিয়া পিওট্রোভস্কা Nym-এর কোয়ান্টাম-পরবর্তী নিরাপত্তার রোডম্যাপ উপস্থাপন করেছিলেন। Lewes প্রোটোকল তিনটি ধাপের প্রথমটির সমাপ্তি চিহ্নিত করে, প্রতিটি ধাপ স্থাপত্যের ভিন্ন একটি স্তরকে আরও সুরক্ষিত করে।
পর্যায় ১: ✅ পোস্ট-কোয়ান্টাম কী এক্সচেঞ্জ
Lewes প্রটোকোল এখন NymVPN v2026.7-এ সমস্ত প্ল্যাটফর্মে পোস্ট-কোয়ান্টাম কী এক্সচেঞ্জ লাইভ করেছে। চ্যানেল স্থাপনের জন্য কোয়ান্টাম-প্রতিরোধী কী বিনিময়ের মাধ্যমে, Lewes প্রোটোকল শুধুমাত্র পোস্ট-কোয়ান্টাম হুমকির বিরুদ্ধে নিরাপত্তাকে উন্নত করে না, বরং সংযোগের গতিও উল্লেখযোগ্যভাবে বৃদ্ধি করে।
পর্যায় ২: মিক্স নোড যোগাযোগের জন্য পোস্ট-কোয়ান্টাম সুরক্ষা
পরবর্তী ধাপে সুরক্ষা ব্যবস্থাটিকে মিক্স নোডগুলোর নিজেদের মধ্যকার যোগাযোগ চ্যানেল পর্যন্ত বিস্তৃত করা হয়। এই স্তরে পোস্ট-কোয়ান্টাম কী এক্সচেঞ্জ প্রয়োগ করার অর্থ হল নেটওয়ার্কের মাধ্যমে প্রেরিত বার্তাগুলো কেবল প্রবেশদ্বারে নয়, প্রতিটি রিলে পয়েন্টে কোয়ান্টাম-প্রতিরোধী হয়।
পর্যায় ৩: স্পিংক্স প্যাকেট ফরম্যাটে পোস্ট-কোয়ান্টাম সুরক্ষা
Sphinx হল সেই ক্রিপ্টোগ্রাফিক প্যাকেট ফরম্যাট যা মিক্সনেটকে কার্যকর করে। এটি ট্র্যাফিককে এমন সব স্তরে আবদ্ধ করে মেটাডেটা-নিরপেক্ষ বার্তা রাউটিং প্রদান করে, যেখান থেকে প্রতিটি নোড প্যাকেটের উৎস, গন্তব্য বা বিষয়বস্তু সম্পর্কে কিছুই না জেনে স্তরগুলো আলাদা করতে পারে।
পোস্ট-কোয়ান্টাম কী এক্সচেঞ্জের মাধ্যমে Sphinx-কে উন্নত করা হলে শেষ ফাঁকটি পূরণ হবে, যা নিশ্চিত করবে যে Nym মিক্সনেটের মূল অংশটি ক্লাসিক্যাল নজরদারি কৌশলের মতোই কোয়ান্টাম ক্রিপ্টঅ্যানালাইসিসের বিরুদ্ধেও সমানভাবে প্রতিরোধী। আপনি এখানে Nym-এর কোয়ান্টাম-পরবর্তী মিক্সনেট নিরাপত্তার পরিকল্পনা সম্পর্কে আরও পড়তে পারেন।
যখন এই তিনটি ধাপই সম্পন্ন হবে, পোস্ট-কোয়ান্টাম সুরক্ষা NymVPN সংযোগের প্রতিটি স্তরে কার্যকর হবে: এন্ট্রি হ্যান্ডশেক, মিক্সনেট এবং প্যাকেট রাউটিং মেকানিজম।
উপসংহার
কোয়ান্টাম-পরবর্তী যুগ এমন কিছু নয় যার জন্য ঘটনা ঘটে যাওয়ার পর প্রস্তুতি নিতে হয়। যাদের বিরুদ্ধে Nym তৈরি করা হয়েছে – ব্যাপক নজরদারি কর্মসূচি, গোয়েন্দা সংস্থা, স্বৈরতান্ত্রিক সরকার – তারা অপেক্ষা করছে না। তারা সংগ্রহ করছে। Lewes প্রোটোকলই এর প্রথম উত্তর।
তথ্যসূত্র

লেখকদের সম্পর্কে
Casey Ford, PhD
যোগাযোগ প্রধানবিষয়সূচি
আরো পড়ুন...
Nym-এর ২০২৬ সালের রোডম্যাপ: বিকেন্দ্রীকরণের শক্তি মুক্ত করা
$NYM token পুনরুজ্জীবিত করা, mixnet উন্নত করা এবং বিকেন্দ্রীকরণকে স্বর্গে নিয়ে যাওয়া
গোপনীয়তাকে ভবিষ্যত-প্রস্তুত করা: পোস্ট-কোয়ান্টাম নিরাপত্তার পথে Nym-এর রোডম্যাপ
আগামী দিনের জন্য প্রয়োজনীয় এনক্রিপশন শক্তি গড়ে তোলা
বিকেন্দ্রীভূত VPN বনাম প্রচলিত VPN: পার্থক্য কোথায়?
বেশিরভাগ VPN তাদের প্রতিশ্রুত গোপনীয়তা দিতে পারে না। বিকেন্দ্রীকরণ আসলে কী পরিবর্তন আনে, এবং আপনার VPN-এর গঠন কেন গুরুত্বপূর্ণ
Nym শুধু একটি VPN-এর চেয়ে বেশি।
প্রথম অ্যাপ যা নয়েজ জেনারেটিং মিক্সনেটের মাধ্যমে আপনাকে AI নজরদারি থেকে রক্ষা করে।