

Introducción de claves poscuánticas para NymVPN
El intercambio de claves poscuánticas a través del Protocolo Lewes ya está operativo en la primera fase de la hoja de ruta de seguridad poscuántica de Nym

Compartir
El cifrado que protege la mayor parte del tráfico de Internet en la actualidad acabará siendo descifrado. Este año no, y quizá tampoco en esta década. Pero cuando los ordenadores cuánticos alcancen una escala suficiente, los supuestos matemáticos en los que se basa la mayor parte del cifrado que se utiliza hoy en día se derrumbarán. Cualquiera que haya registrado previamente su tráfico cifrado puede empezar a descifrarlo.
No se trata de un escenario teórico de artículos académicos. Se trata de un modelo de amenaza activo bajo el que ya operan adversarios con amplios recursos. 1 2
Con NymVPN v2026.7, Nym está dando el primer paso concreto para defenderse contra ello. En la primera fase de la hoja de ruta de seguridad poscuántica de Nym, el intercambio de claves poscuánticas ya está disponible para su prueba en todas las plataformas en el modo rápido a través del Protocolo Lewes, un novedoso protocolo desarrollado por Nym que hace que las protecciones de privacidad de Nym sean de uso general incluso más allá de NymVPN.
Nota: La función del Protocolo Lewes es actualmente opcional y debe activarse. Tras un breve periodo en producción, se convertirá en el protocolo predeterminado para el intercambio de claves.
Esto es lo que significa, por qué es importante el momento y hacia dónde nos dirigimos a continuación.
Claves poscuánticas en NymVPN
El nuevo intercambio de claves poscuántico de Nym forma parte de un novedoso protocolo que denominamos Protocolo Lewes. Recibe su nombre de la localidad inglesa de Lewes, donde los desarrolladores principales de Nym se reunieron para definir la visión de transformar Nym, pasando de ofrecer protecciones a nivel de aplicación a convertirse en un protocolo de uso general para las comunicaciones privadas.
El Protocolo Lewes es un componente basado en ruido que forma parte de una familia de protocolos poscuánticos de clave precompartida (PSQ) que mezclan un secreto simétrico precompartido en mecanismos de intercambio de claves como WireGuard, utilizado por el modo rápido de NymVPN. Esto añade seguridad poscuántica a la fase más temprana de su conexión a NymVPN.
El intercambio de claves es donde comienza una sesión de VPN. Antes de que su tráfico pase por el túnel, su dispositivo y la red deben acordar unas claves criptográficas compartidas. Ese handshake es la base sobre la que se asienta todo lo demás. Si el protocolo de establecimiento de conexión es vulnerable, no importa lo sólida que sea el resto de la encriptación. Las claves poscuánticas refuerzan ese protocolo de enlace frente a los ataques cuánticos.
Pero eso no es lo único especial del Protocolo Lewes. Los algoritmos poscuánticos han conllevado históricamente un coste en términos de rendimiento. Así pues, al diseñar NymVPN, partimos de una restricción práctica: tiene que ser rápido. El Protocolo Lewes está diseñado para reducir el tiempo de establecimiento de la conexión en comparación con enfoques poscuánticos anteriores. Esto significa no solo una conexión segura a nivel cuántico, sino también una puesta en marcha más optimizada.
Uso de claves poscuánticas en NymVPN
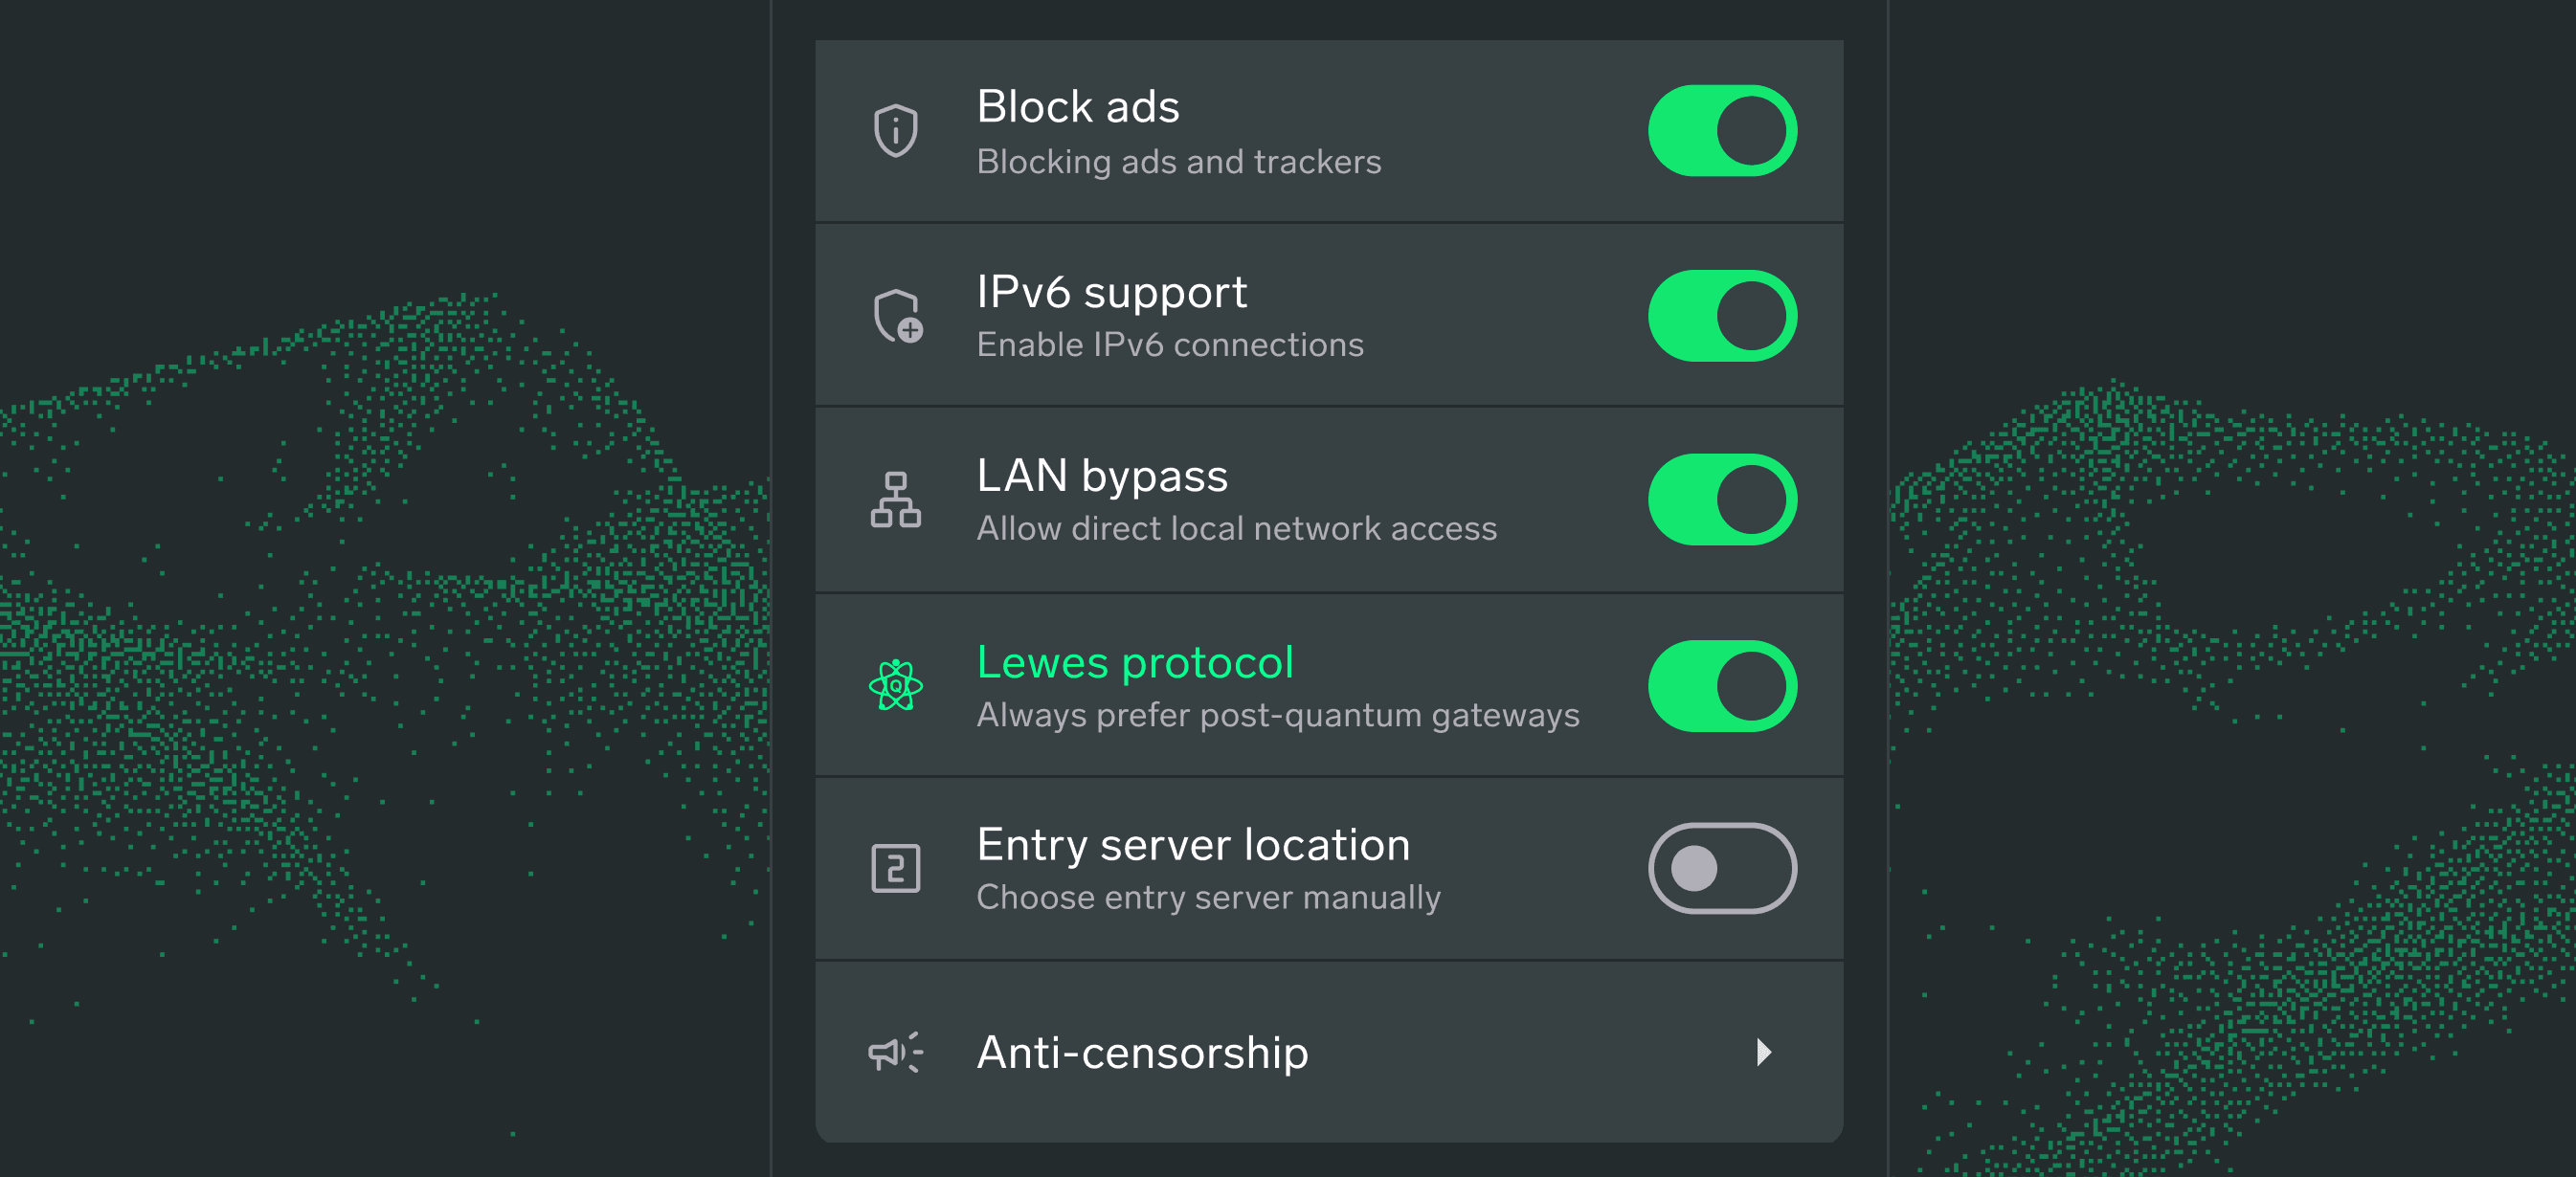
El Protocolo Lewes protege el intercambio de claves en su enrutamiento descentralizado de 2 saltos en el modo rápido. Antes de activarse como opción predeterminada para todos los usuarios, ahora está disponible como una opción que puedes activar en Configuración.
Pruébalo y cuéntales a los desarrolladores de Nym qué te parece la diferencia.
Ahora demos un paso atrás y analicemos por qué esto es importante para la seguridad de los datos.
¿Qué es el cifrado poscuántico?
El cifrado moderno se basa en la dificultad matemática. RSA se basa en la casi imposibilidad de factorizar números muy grandes, mientras que la criptografía de curva elíptica (ECC) se basa en una suposición relacionada con los logaritmos discretos. Los protocolos de cifrado como estos son los mecanismos de seguridad fundamentales que protegen los túneles VPN, las sesiones bancarias, las aplicaciones de mensajería y la mayor parte del tráfico web.
Los ordenadores cuánticos abordan estas suposiciones de forma diferente a los ordenadores clásicos. Por ejemplo, el algoritmo de Shor, ejecutado en una máquina cuántica suficientemente potente, puede factorizar números grandes en tiempo polinomial. En el momento en que esto sea viable a gran escala, RSA y ECC dejarán de ser problemas difíciles: pasarán a ser problemas solucionables. En efecto, cualquier sistema que siga dependiendo de esas primitivas pasa a ser legible de forma retroactiva.
La mayoría de los debates sobre el riesgo poscuántico se centran en la cuestión de cuándo llegarán los ordenadores cuánticos a ese punto. Desde el punto de vista de la privacidad, esta es una pregunta errónea, ya que la verdadera amenaza no es esperar a que llegue el hardware. Esa amenaza es la vigilancia masiva y la recopilación de datos, que ya llevan más de dos décadas en marcha.
El problema de «recoger ahora, descifrar más tarde»
Los adversarios que cuentan con recursos suficientes —desde proveedores de servicios de Internet hasta agencias de inteligencia estatales— no necesitan ordenadores cuánticos para empezar a extraer valor de sus datos cifrados. Ahora pueden grabarlo, almacenarlo y descifrarlo una vez que el hardware se ponga al día. Para el tráfico que debe permanecer privado durante años o décadas —ya sea de organización política, actividad financiera, historiales médicos o periodismo—, la ventana de exposición ya está abierta.
Sabemos que los programas de vigilancia a gran escala han funcionado de esta manera. La economía es sencilla: el almacenamiento es barato, y el contenido del tráfico cifrado actual seguirá teniendo valor cuando, con el tiempo, sea posible descifrarlo.
Esta es precisamente la razón por la que Nym creó la red mixta generadora de ruido en primer lugar: para proteger los metadatos de la vigilancia que está teniendo lugar en este mismo momento, no solo en un futuro teórico. El cifrado poscuántico es una extensión de la misma lógica.
La cronología del NIST
En 2024, EE.UU. El Instituto Nacional de Estándares y Tecnología (NIST) ha establecido un calendario oficial de retirada progresiva para los sistemas basados en RSA y ECC, con una transición completa a algoritmos poscuánticos obligatoria para 2035. Se han seleccionado para su estandarización varios algoritmos candidatos, entre ellos CRYSTALS-Kyber (ML-KEM) para el intercambio de claves y CRYSTALS-Dilithium y FALCON para las firmas digitales.
El plazo de 2035 parece lejano. Crear una pila criptográfica poscuántica en toda una arquitectura, probada e implementada a gran escala, no es algo que se consiga de la noche a la mañana. Para una VPN descentralizada que gestione tráfico real de usuarios en condiciones adversas, el momento adecuado para empezar no es cuando llega la orden. Fue hace varios años. El segundo mejor momento es ahora.
La hoja de ruta de Nym para la seguridad poscuántica
Ania Piotrowska, directora científica de Nym, esbozó el año pasado la hoja de ruta de Nym para la seguridad poscuántica. El Protocolo Lewes marca la finalización de la primera de tres fases, cada una de las cuales refuerza una capa diferente de la arquitectura.
Fase 1: ✅ Intercambio de claves poscuántico
El Protocolo Lewes ya permite el intercambio de claves poscuántico en todas las plataformas en NymVPN v2026.7. Gracias al intercambio de claves resistente a la computación cuántica para el establecimiento de canales, el Protocolo Lewes no solo mejora la seguridad frente a las amenazas poscuánticas, sino que también mejora significativamente la velocidad de conexión.
Fase 2: Protección poscuántica para las comunicaciones de los nodos de mezcla
El siguiente paso traslada la protección al interior, a los canales de comunicación entre los propios nodos de mezcla. La aplicación del intercambio de claves poscuánticas a este nivel significa que los mensajes que se transmiten a través de la red adquieren resistencia cuántica en cada relé, no solo en el punto de entrada.
Fase 3: Protección poscuántica en el formato de paquetes Sphinx
Sphinx es el formato de paquetes criptográficos que hace funcionar la mixnet. Proporciona un enrutamiento de mensajes con metadatos privados al encapsular el tráfico en capas que cada nodo puede desentrañar sin obtener información alguna sobre el origen, el destino o el contenido del paquete.
Mejorar Sphinx con el intercambio de claves poscuántico cerrará la última brecha, garantizando que el núcleo de la red mixta de Nym sea tan resistente al criptoanálisis cuántico como lo es a las técnicas de vigilancia clásicas. Puedes leer más sobre los planes de Nym para la seguridad de las redes mixnet poscuánticas aquí.
Cuando se hayan completado las tres fases, la protección poscuántica se aplicará en todas las capas de una conexión de NymVPN: el protocolo de enlace de entrada, la red de mezcla y el mecanismo de enrutamiento de paquetes.
Conclusión
La era poscuántica no es algo para lo que haya que prepararse a posteriori. Los adversarios contra los que se creó Nym —los programas de vigilancia masiva, las agencias de inteligencia y los gobiernos autoritarios— tampoco se quedan de brazos cruzados. Están recopilando datos. El Protocolo Lewes es la primera respuesta a eso.
Referencias

Sobre los autores
Casey Ford, PhD
Lider de comunicacionesTabla de contenidos
Seguir leyendo...
Hoja de ruta de Nym para 2026: Liberar el potencial de la descentralización
Revitalizar el token $NYM, mejorar la mixnet y llevar la descentralización al límite
Privacidad resistente al futuro: la hoja de ruta de Nym hacia la seguridad post-cuántica
Construyendo las fortalezas de encriptación que la gente necesita para el mundo que viene
VPN descentralizada frente a VPN tradicional: ¿cuál es la diferencia?
La mayoría de las VPN no pueden ofrecer la privacidad que prometen. Esto es lo que cambia realmente la descentralización y por qué es importante la arquitectura de tu VPN

Nym es más que una VPN
La primera aplicación que te protege de la vigilancia mediante IA gracias a una mixnet generadora de ruido