

Introduzione delle chiavi post-quantistiche per NymVPN
Lo scambio di chiavi post-quantistico tramite il protocollo Lewes è attivo nella prima fase della roadmap di sicurezza post-quantistica di Nym
Condividi
La crittografia che oggi protegge la maggior parte del traffico Internet finirà per essere violata. Non quest’anno, e forse nemmeno in questo decennio. Ma quando i computer quantistici raggiungeranno una scala sufficiente, le ipotesi matematiche su cui si basa la maggior parte dei sistemi di crittografia attualmente in uso crolleranno. Chiunque abbia registrato in precedenza il vostro traffico crittografato può iniziare a decrittografarlo.
Non si tratta di uno scenario teorico tratto da articoli accademici. Si tratta di un modello di minaccia attivo in base al quale operano già avversari dotati di risorse adeguate. 1 2
Con NymVPN v2026.7, Nym sta compiendo il primo passo concreto per difendersi da tali attacchi. Nella prima fase della roadmap per la sicurezza post-quantistica di Nym, lo scambio di chiavi post-quantistico è ora disponibile per i test su tutte le piattaforme in modalità Fast tramite il Protocollo Lewes, un nuovo protocollo sviluppato da Nym che rende le protezioni della privacy di Nym utilizzabili per scopi generici anche al di là di NymVPN.
Nota: La funzionalità del Protocollo Lewes è attualmente opzionale e deve essere attivata. Dopo un breve periodo di produzione, diventerà il protocollo di scambio di chiavi predefinito.
Ecco cosa significa tutto ciò, perché i tempi sono importanti e quale sarà il nostro prossimo passo.
Chiavi post-quantistiche su NymVPN
Il nuovo sistema di scambio di chiavi post-quantistico di Nym fa parte di un protocollo innovativo che chiamiamo Protocollo Lewes. Prende il nome dalla città inglese di Lewes, dove gli sviluppatori principali di Nym si sono incontrati per definire la visione volta a trasformare Nym da sistema di protezione a livello di applicazione a protocollo generico per le comunicazioni private.
Il Protocollo Lewes è un protocollo basato sul rumore, appartenente a una famiglia di protocolli post-quantistici a chiave pre-condivisa (PSQ) che integrano un segreto simmetrico pre-condiviso nei meccanismi di scambio di chiavi, come WireGuard utilizzato dalla modalità modalità Fast di NymVPN. Ciò aggiunge sicurezza post-quantistica alla fase iniziale della tua connessione NymVPN.
Lo scambio di chiavi è il punto di partenza di una sessione VPN. Prima che qualsiasi parte del tuo traffico passi attraverso il tunnel, il tuo dispositivo e la rete devono concordare delle chiavi crittografiche condivise. Quell’handshake è il fondamento su cui poggia tutto il resto. Se la procedura di handshake è vulnerabile, non importa quanto sia forte il resto della crittografia. Le chiavi post-quantistiche rafforzano tale handshake contro gli attacchi quantistici.
Ma non è tutto ciò che rende speciale il Protocollo di Lewes. Gli algoritmi post-quantistici hanno storicamente comportato costi in termini di prestazioni. Per quanto riguarda NymVPN, l’abbiamo progettato con un vincolo pratico: deve essere veloce. Il protocollo Lewes è stato progettato per ridurre i tempi di avvio della connessione rispetto ai precedenti approcci post-quantistici. Ciò significa non solo una connessione sicura dal punto di vista quantistico, ma anche un avvio più ottimizzato.
Utilizzo di chiavi post-quantistiche su NymVPN
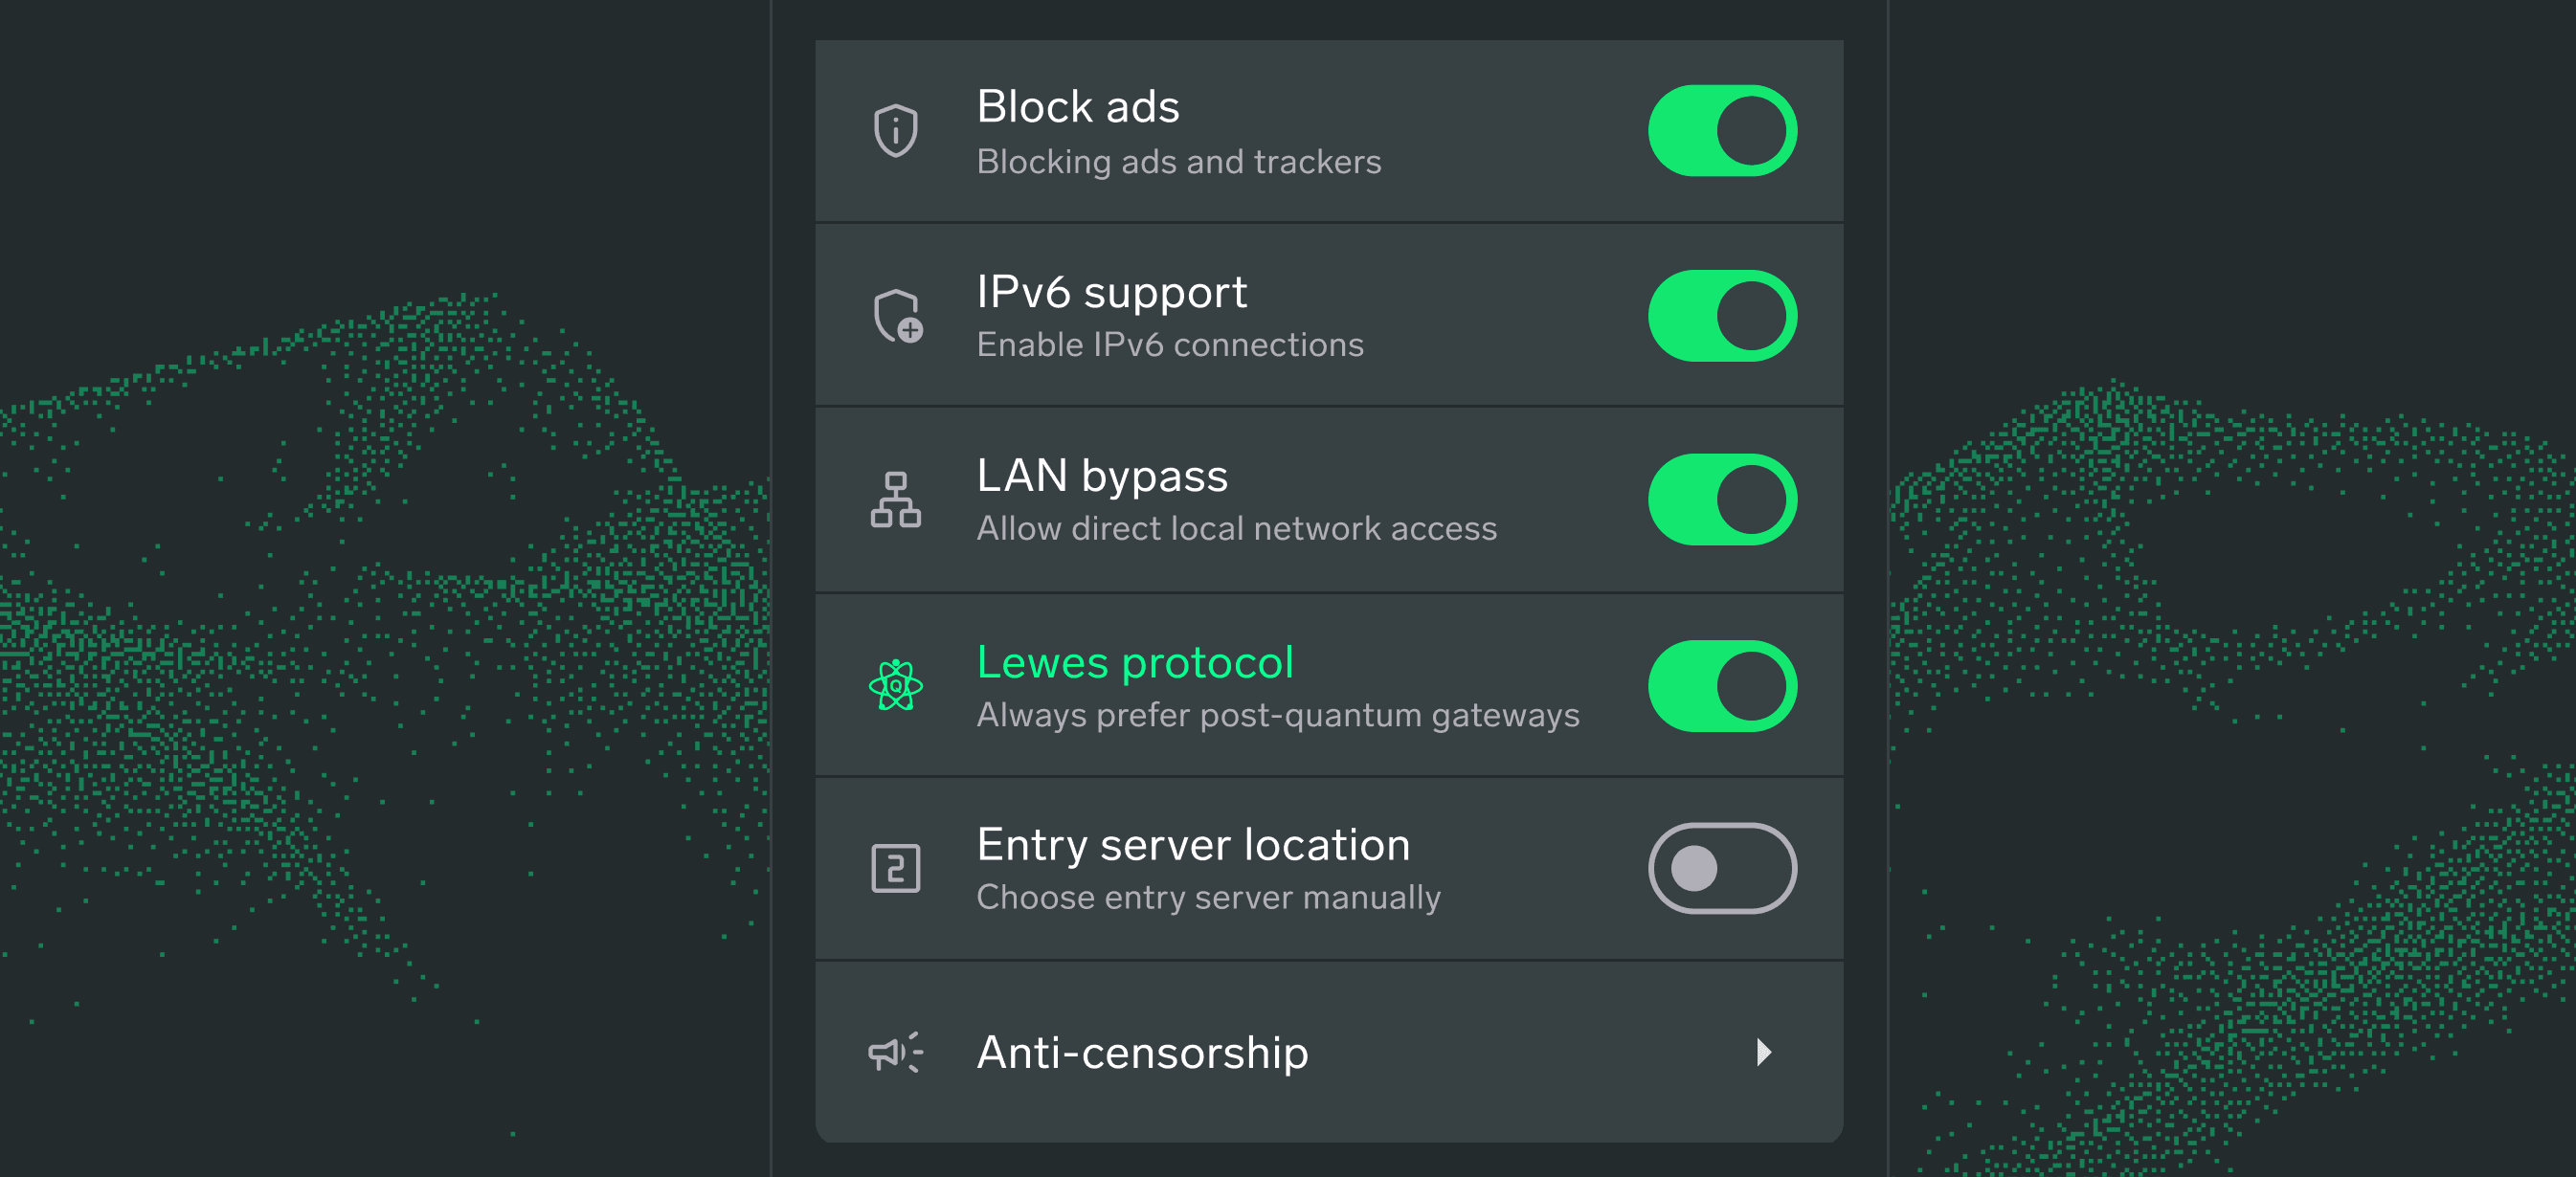
Il protocollo Lewes protegge lo scambio di chiavi sul tuo routing decentralizzato a 2 hop in modalità veloce. Prima di essere attivata come impostazione predefinita per tutti gli utenti, è ora disponibile come opzione che è possibile attivare nelle Impostazioni.
Provatela e fate sapere agli sviluppatori di Nym cosa ne pensate della differenza.
Ora facciamo un passo indietro e consideriamo perché questo è importante per la sicurezza dei dati.
Che cos’è la crittografia post-quantistica?
La crittografia moderna si basa sulla difficoltà matematica. RSA si basa sulla quasi impossibilità di fattorizzare numeri molto grandi, mentre la crittografia a curve ellittiche (ECC) si fonda su un'ipotesi correlata relativa ai logaritmi discreti. Protocolli di crittografia come questi sono i meccanismi di sicurezza fondamentali che proteggono i tunnel VPN, le sessioni bancarie, le app di messaggistica e la maggior parte del traffico web.
I computer quantistici attaccano queste ipotesi in modo diverso dai computer classici. Ad esempio, l’algoritmo di Shor, eseguito su una macchina quantistica sufficientemente potente, è in grado di scomporre in fattori numeri molto grandi in tempo polinomiale. Nel momento in cui ciò diventerà fattibile su larga scala, RSA ed ECC smetteranno di essere problemi difficili: diventeranno problemi risolvibili. Di fatto, ogni sistema che si affidi ancora a tali primitive diventa retroattivamente decifrabile.
La maggior parte delle discussioni sul rischio post-quantistico si concentra sulla questione di quando i computer quantistici raggiungeranno tale livello. Dal punto di vista della privacy, questa è la domanda sbagliata perché la vera minaccia non sta nell’attesa dell’arrivo dell’hardware. Tale minaccia è rappresentata dalla sorveglianza di massa e dalla raccolta di dati, già in atto da oltre due decenni.
Il problema del “raccogli ora, decifra dopo”
Gli avversari dotati di risorse sufficienti – che si tratti di ISP o di agenzie di intelligence statali – non hanno bisogno di computer quantistici per iniziare a trarre valore dai vostri dati crittografati. È possibile registrarli ora, archiviarli e decriptarli una volta che l’hardware avrà raggiunto il livello necessario. Per il traffico che deve rimanere privato per anni o decenni – dall’organizzazione politica, all’attività finanziaria, alle cartelle cliniche o al giornalismo – la finestra di esposizione è già aperta.
Sappiamo che i programmi di sorveglianza su larga scala hanno operato in questo modo. L’aspetto economico è chiaro: lo spazio di archiviazione è economico e il contenuto del traffico crittografato di oggi avrà ancora valore quando, alla fine, la decrittografia diventerà possibile.
Questo è esattamente il motivo per cui Nym ha creato la Noise Generating Mixnet in primo luogo: per proteggere i metadati dalla sorveglianza che sta avvenendo proprio ora, non solo in un futuro teorico. La crittografia post-quantistica è un’estensione della stessa logica.
La tempistica del NIST
Nel 2024, lo statunitense Il National Institute of Standards and Technology (NIST) ha stabilito un calendario formale per la dismissione dei sistemi basati su RSA ed ECC, con una transizione completa agli algoritmi post-quantistici richiesta entro il 2035. Gli algoritmi candidati – tra cui CRYSTALS-Kyber (ML-KEM) per lo scambio di chiavi e CRYSTALS-Dilithium e FALCON per le firme digitali – sono stati selezionati per la standardizzazione.
La scadenza del 2035 sembra lontana. La creazione di uno stack crittografico post-quantistico su un'intera architettura, testato e implementato su larga scala, non è un processo rapido. Per una VPN decentralizzata che gestisce il traffico reale degli utenti in condizioni ostili, il momento giusto per iniziare non è quando arriva l’obbligo. È successo diversi anni fa. Il secondo momento migliore è adesso.
La roadmap di Nym per la sicurezza post-quantistica
Ania Piotrowska, Chief Scientific Officer di Nym, ha illustrato lo scorso anno la roadmap per la sicurezza post-quantistica di Nym. Il Protocollo Lewes segna il completamento della prima delle tre fasi, ciascuna delle quali rafforza un diverso livello dell’architettura.
Fase 1: ✅ Scambio di chiavi post-quantistico
Il Protocollo Lewes rende ora disponibile lo scambio di chiavi post-quantistico su tutte le piattaforme in NymVPN v2026.7. Grazie allo scambio di chiavi resistente ai computer quantistici per l’instaurazione del canale, il Protocollo Lewes non solo migliora la sicurezza contro le minacce post-quantistiche, ma aumenta anche significativamente la velocità di connessione.
Fase 2: Protezione post-quantistica per le comunicazioni tra nodi di mix
Il passo successivo sposta la protezione all’interno dei canali di comunicazione tra i nodi di mixaggio stessi. L'applicazione dello scambio di chiavi post-quantistico a questo livello significa che i messaggi instradati attraverso la rete acquisiscono resistenza quantistica a ogni punto di trasmissione, non solo al punto di ingresso.
Fase 3: Protezione post-quantistica nel formato di pacchetto Sphinx
Sphinx è il formato di pacchetto crittografico che permette il funzionamento della Mixnet. Fornisce un instradamento dei messaggi con metadati privati incapsulando il traffico in livelli che ogni nodo può sbloccare senza apprendere nulla sull’origine, la destinazione o il contenuto del pacchetto.
Il potenziamento di Sphinx con lo scambio di chiavi post-quantistico colmerà l’ultimo divario, garantendo che il nucleo della Mixnet Nym sia resistente alla crittanalisi quantistica tanto quanto lo è alle tecniche di sorveglianza classiche. Puoi leggere di più sui piani di Nym per la sicurezza delle Mixnet post-quantistiche qui.
Una volta completate tutte e tre le fasi, la protezione post-quantistica opererà a ogni livello di una connessione NymVPN: l’handshake iniziale, la Mixnet e il meccanismo di instradamento dei pacchetti.
Conclusione
L’era post-quantistica non è qualcosa a cui prepararsi a posteriori. Neanche gli avversari da cui Nym è stato progettato per proteggere – programmi di sorveglianza di massa, agenzie di intelligence, governi autoritari – stanno a guardare. Stanno raccogliendo. Il protocollo Lewes è la prima risposta a questa sfida.
Riferimenti

Informazioni sugli autori
Casey Ford, PhD
WriterIndice
Continua a leggere...
La roadmap di Nym per il 2026: Sbloccare il potere della decentralizzazione
Rilanciare il token $NYM, migliorare la Mixnet e spingere la decentralizzazione al limite
VPN decentralizzate vs. VPN tradizionali: qual è la differenza?
La maggior parte delle VPN non è in grado di garantire la privacy che promette. Ecco cosa cambia effettivamente la decentralizzazione e perché l’architettura della tua VPN è importante

Nym è più di una semplice VPN
La prima app che ti protegge dalla sorveglianza dell’IA grazie a una Mixnet che genera rumore