分享
當今保護大多數網際網路流量的加密技術,終將被破解。今年不會,這十年內或許也不會。但當量子電腦達到足夠的規模時,支撐當今多數加密技術的數學假設將會崩潰。任何事先記錄過您加密流量的人,都可以開始對其進行解密。
這並非學術論文中的理論情境。這是一種「主動式威脅模型」,資源充足的攻擊者已經開始據此採取行動。 1 2
透過 NymVPN v2026.7,Nym 正採取首個具體措施來防範此威脅。在 Nym 的 後量子安全路線圖 第一階段中, 後量子密鑰交換 現已於所有平台的 快速模式 中透過 Lewes 協定 開放測試。此為 Nym 所開發的一項創新協定,使 Nym 的隱私保護功能不僅限於 NymVPN,更具備通用性。
注意: 「Lewes Protocol」功能目前為選用功能,必須手動啟用。經過一段短暫的測試期後,它將成為預設的金鑰交換協定。
以下將說明這代表什麼、為何時機至關重要,以及我們接下來將走向何方。
NymVPN 上的後量子密鑰
Nym 嶄新的後量子密鑰交換機制,是我們稱為 Lewes 協定 的一項創新協定的一部分。該協定以英國小鎮 Lewes 命名,Nym 核心開發者曾於該地聚首,共同勾勒出將 Nym 從應用層級的保護機制轉型為通用私密通訊協定的願景。
《路易斯協議》(Lewes Protocol)是基於 Noise 的 後量子預共享金鑰協定(PSQs) 家族中的一員,該家族將預共享的對稱密鑰混入金鑰交換機制中,例如 NymVPN 的 快速模式 所採用的 WireGuard。這為您的 NymVPN 連線最早期階段增添了後量子安全性。
金鑰交換是 VPN 連線的起點。在您的任何流量通過隧道之前,您的裝置與網路必須先就共用加密金鑰達成一致。那個握手正是所有事情的根基。如果握手過程存在漏洞,那麼其餘的加密措施再強大也無濟於事。後量子密鑰能增強該握手過程的抗量子攻擊能力。
但《路易斯協議》的特別之處不僅於此。從歷史上看,後量子演算法向來伴隨著效能上的代價。因此,在設計 NymVPN 時,我們設定了一項實務上的限制:它必須夠快。《路易斯協議》的設計旨在縮短連線建立時間,相較於先前的後量子方法。這不僅意味著具備量子安全的連線,更代表啟動過程更加優化。
在 NymVPN 上使用後量子密鑰
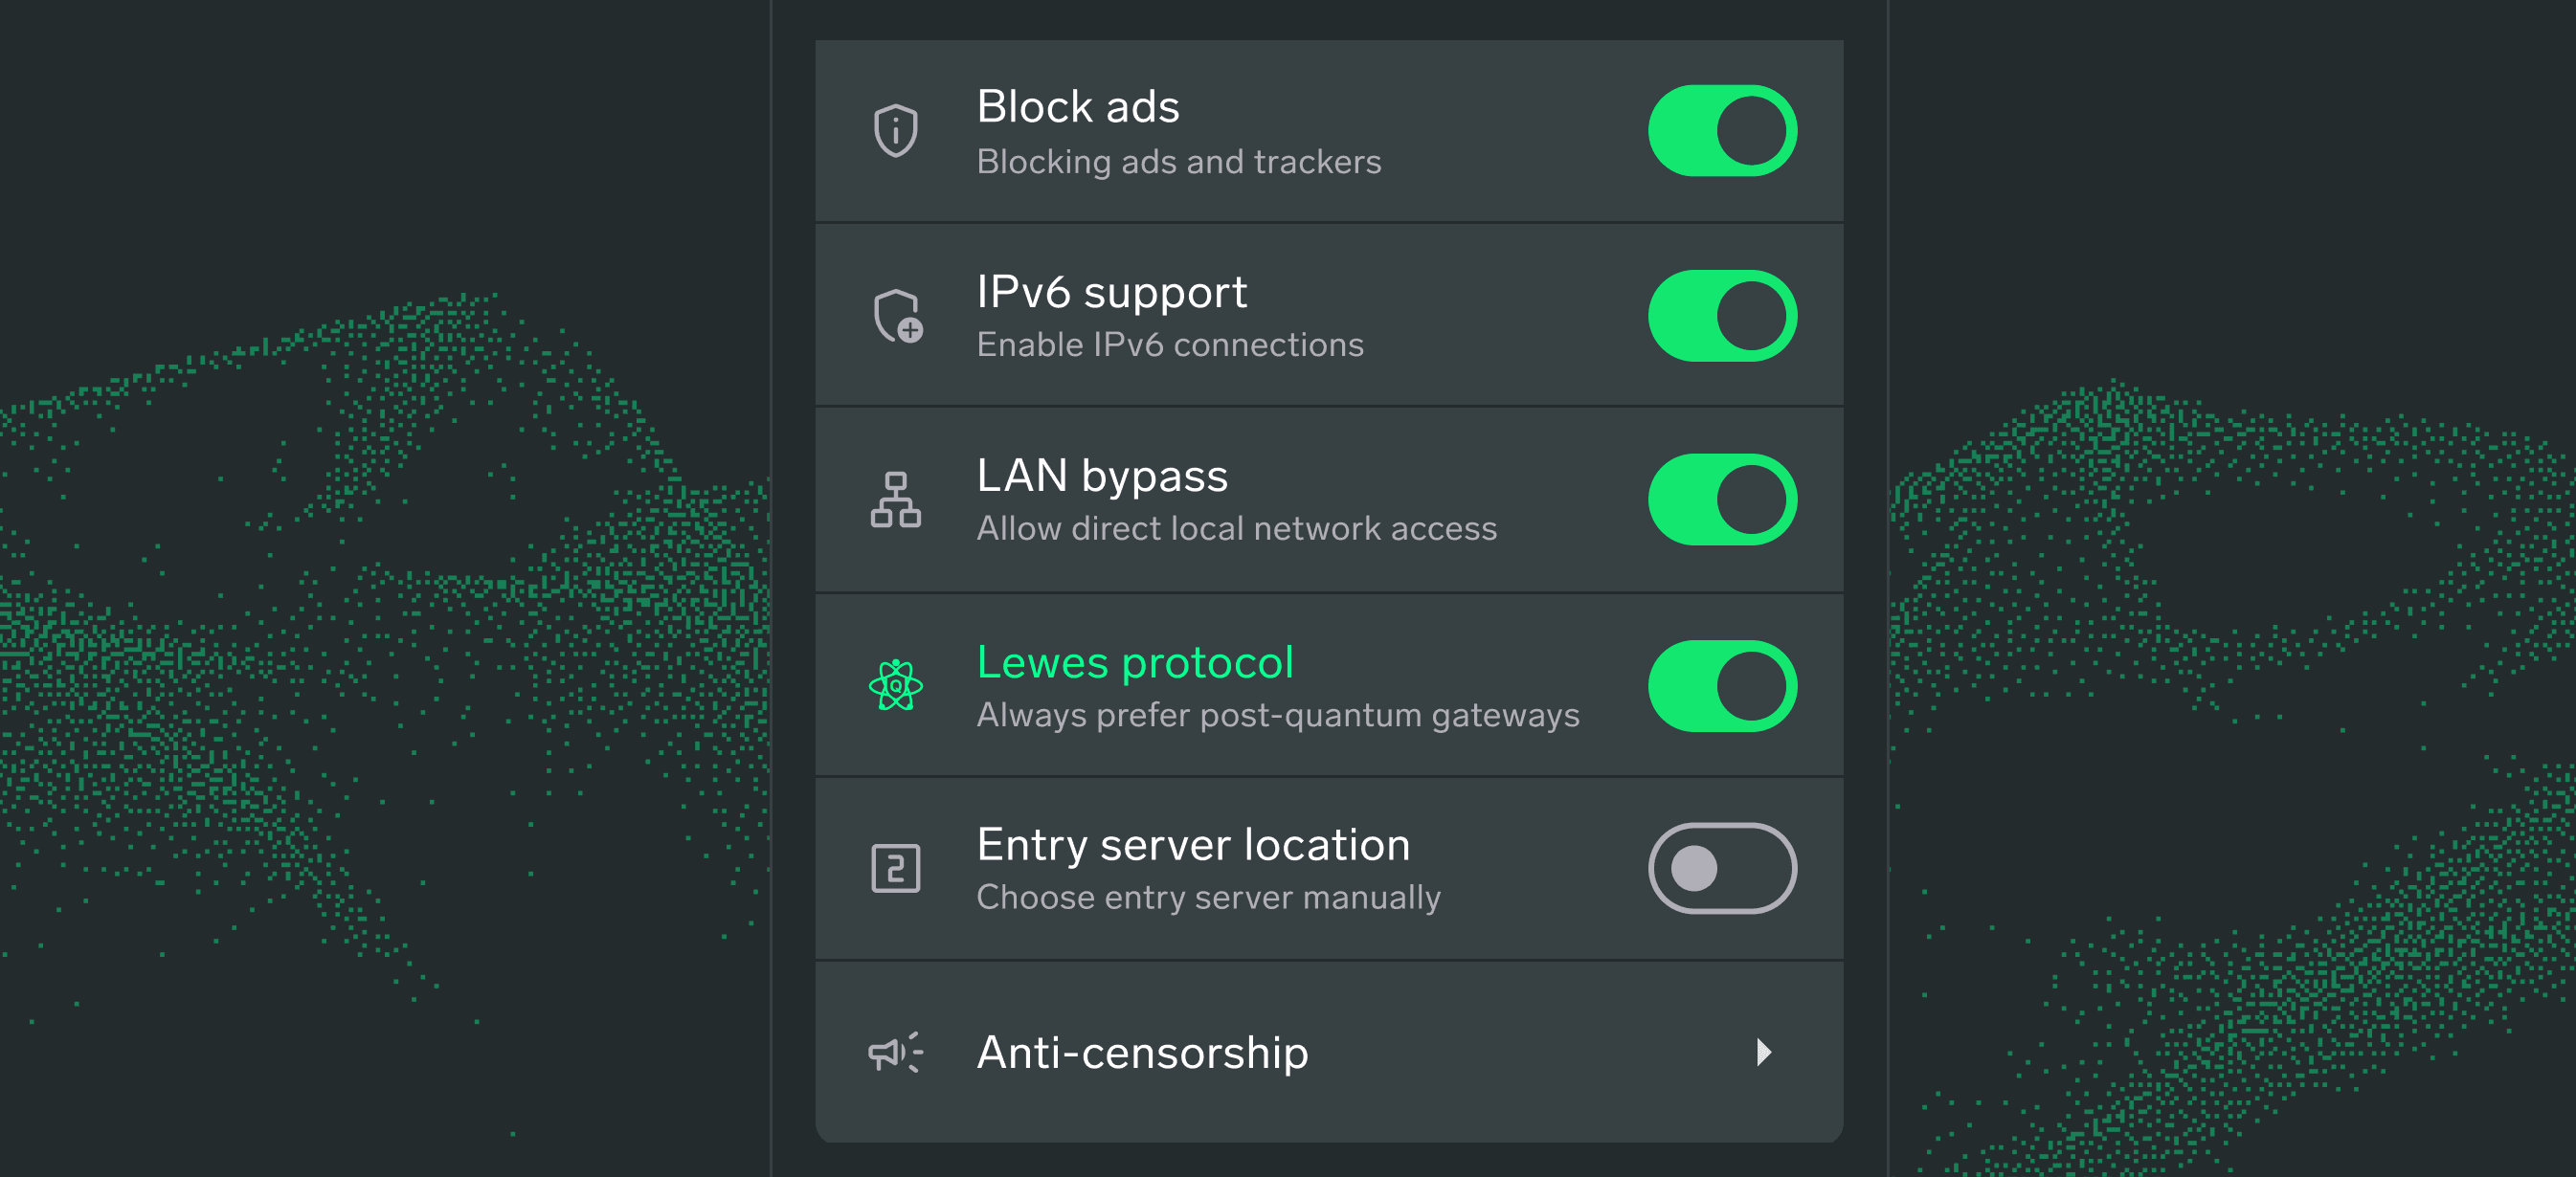
Lewes 協議可在 快速模式 下,保護您 2 跳去中心化路由中的金鑰交換。在將此功能設為所有使用者的預設設定之前,您現在可透過 設定 中的開關來啟用此功能。
不妨試試看,並告訴 Nym 的開發團隊你對這項差異的看法。
現在讓我們退一步思考,這為何對資料安全至關重要。
什麼是後量子加密?
現代的 加密技術 是建立在數學難度基礎上的。 RSA 基於將非常大的數字因式分解幾乎是不可能的這一特性,而 橢圓曲線加密法(ECC) 則依賴於關於離散對數的一個相關假設。這類加密協定是保護 VPN 隧道、銀行交易、通訊應用程式以及大部分網路流量的基礎安全機制。
量子電腦對這些假設的挑戰方式,與經典電腦不同。例如,Shor 演算法若在性能足夠強大的量子電腦上運行,便能以多項式時間將大數分解為質因數。一旦能夠在大規模上實現,RSA 和 ECC 就不再是難題:它們將成為可以解決的問題。事實上,所有仍依賴這些基本元件的系統,都因此得以回溯性地被讀取。
關於後量子風險的大部分討論,都聚焦於量子電腦究竟會何時達到那個階段的問題。從隱私的角度來看,這是一個錯誤的問題,因為真正的威脅並非在於等待硬體送達。這種威脅,正是已持續進行超過二十年的大規模監控與資料蒐集。
「先收穫,後解密」的問題
資源充足的對手——無論是 網路服務供應商 還是國家情報機構——根本不需要量子電腦,就能開始從您的加密資料中獲取價值。他們現在可以先將資料記錄下來並儲存起來,待硬體跟上後再進行解密。對於那些需要保持私密性長達數年甚至數十年的通訊——無論是政治組織活動、金融交易、醫療紀錄,還是新聞報導——其資料外洩的風險窗口早已敞開。
我們知道,大規模的 監控計畫 就是以這種方式運作的。其中的經濟邏輯很簡單:儲存成本低廉,而當解密最終成為可能時,今日加密流量中的內容仍將具有價值。
這正是 Nym 當初開發 噪音生成混合網路 (Mixnet) 的原因:為了 保護元資料 免受當下正在發生的監控,而不僅僅是理論上的未來。後量子加密是基於相同邏輯的延伸。
NIST 時間軸
2024年,美國美國國家標準與技術研究院(NIST)為基於 RSA 和 ECC 的系統制定了正式的淘汰時程表,並規定最遲須於 2035 年全面轉向後量子演算法。已選定若干候選演算法——包括用於密鑰交換的 CRYSTALS-Kyber (ML-KEM),以及用於數位簽名的 CRYSTALS-Dilithium 和 FALCON——以進行標準化。
2035年的截止期限聽起來還很遙遠。要在整個架構上建構一套經過測試並能大規模部署的後量子加密堆疊,並非一蹴可幾。對於在敵對環境下處理真實用戶流量的 去中心化 VPN 而言,開始行動的適當時機並非在收到指令之後。那是幾年前的事了。第二好的時機就是現在。
Nym 的後量子安全路線圖
Nym 的 首席科學官 Ania Piotrowska 去年闡述了 Nym 的 後量子安全路線圖。《路易斯協議》標誌著三個階段中的第一階段已告完成,每個階段皆針對架構的不同層級進行強化。
第一階段:✅ 後量子密鑰交換
隨著《路易斯協議》的導入,NymVPN v2026.7 現已於所有平台上正式啟用後量子密鑰交換功能。透過採用抗量子密鑰交換機制來建立通訊通道,Lewes 協定 不僅能提升對後量子威脅的防護能力,更能顯著提高連線速度。
第二階段:混合節點通訊的後量子防護
下一步將保護範圍向內延伸,涵蓋混合節點之間的通訊通道。在這個層級上應用後量子密鑰交換技術,意味著經由網路傳輸的訊息在每個中繼點都能獲得抗量子保護,而不僅僅是在入口點。
第三階段:Sphinx 封包格式中的後量子防護
Sphinx 是一種加密封包格式,正是它讓混合網(mixnet)得以運作。它透過將流量封裝成多層結構,實現了元資料隱私訊息路由;各節點在剝離這些層時,無需得知封包的來源、目的地或內容。
透過後量子密鑰交換技術強化 Sphinx,將填補最後的漏洞,確保 Nym 混網的核心在抵禦量子密碼分析方面,與抵禦經典監控技術同樣堅固。您可在此進一步了解 Nym 針對 後量子混網安全性 的規劃。
當這三個階段全部完成後,後量子防護將貫穿 NymVPN 連線的每個層級:初始握手、混網(mixnet)以及封包路由機制。
五. 結論
後量子時代並非事後才需要做準備的事。 Nym 旨在防禦的對手——大規模監控計畫、情報機構、威權政府——同樣不會坐以待斃。他們正在蒐集。《路易斯議定書》正是對此問題的首次回應。
參考
- NIST 內部報告:過渡至後量子密碼學標準
- 陳、穆迪、劉一凱(2022):後量子密碼學:額外的數位簽章方案

關於作者

凱西・福特,博士
通訊主管